Strona główna
» WINDOWS
»
Szyfrowanie danych w systemie Windows Server: BitLocker i EFS
Szyfrowanie danych w systemie Windows Server: BitLocker i EFS
W systemie Windows Server użyj funkcji BitLocker do ochrony całego woluminu lub systemu EFS do ochrony wybranych plików NTFS za pomocą certyfikatu użytkownika. BitLocker chroni zablokowany lub offline dysk; system EFS ogranicza dostęp do plików do autoryzowanych posiadaczy certyfikatu. Żadna z tych funkcji nie zastępuje uprawnień, sprawdzonych kopii zapasowych ani szyfrowania sieci.
Narzędzie
Zakres
Odzyskiwanie
BitLocker
Cała objętość
Metoda odblokowania plus oddzielny klucz odzyskiwania
EFS
Wybrane pliki NTFS
Prywatny klucz EFS użytkownika lub agent odzyskiwania
Przygotuj odzyskiwanie przed włączeniem szyfrowania
Zaplanuj odzyskiwanie przed włączeniem szyfrowania. W przypadku serwera zarządzanego domeną skonfiguruj zasady dotyczące dysków stałych, aby deponować informacje o odzyskiwaniu BitLockera w usłudze AD DS i wymagać pomyślnego utworzenia kopii zapasowej; sprawdź, czy autoryzowany administrator może je pobrać. W przypadku serwera autonomicznego przechowuj hasło odzyskiwania w zatwierdzonym sejfie lub w lokalizacji offline, oddzielnie od komputera, i ogranicz dostęp. Zobacz omówienie odzyskiwania BitLockera firmy Microsoft . System EFS używa innego klucza: przechowuj klucz prywatny użytkownika w zabezpieczonym hasłem pliku PFX przechowywanym oddzielnie. Utwórz również kopię zapasową danych i przetestuj przywracanie kopii.
BitLocker chroni dane, gdy wolumin jest zablokowany, ale działający serwer może odczytać odblokowany dysk. Należy dostosować uprawnienia NTFS i udziałów do obciążenia oraz zabezpieczyć system kontrolujący dostęp do woluminu.
Szyfrowanie woluminu Windows Server za pomocą funkcji BitLocker
1. Zainstaluj funkcję BitLocker
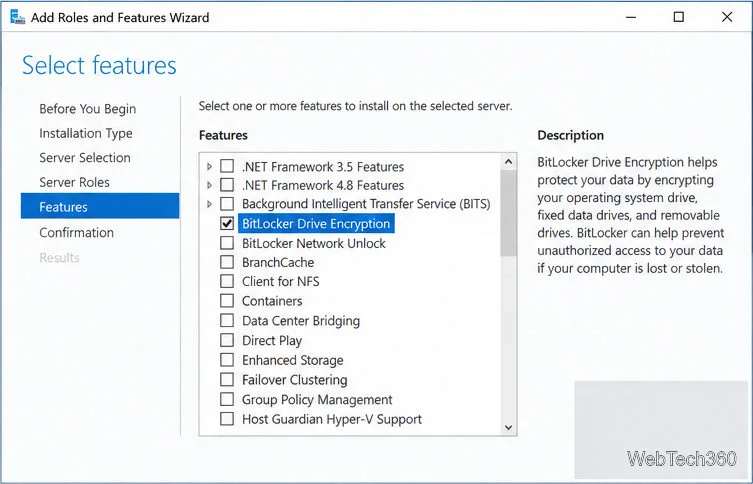
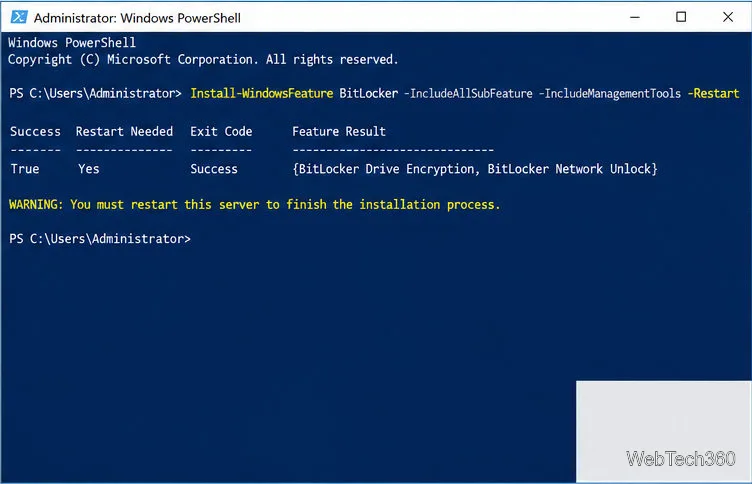
W Menedżerze serwera otwórz Zarządzaj > Dodaj role i funkcje , wybierz serwer docelowy, pomiń role serwera, zaznacz Szyfrowanie dysków BitLocker w sekcji Funkcje, a następnie zainstaluj. Możesz też uruchomić to w podwyższonym poziomie uprawnień w programie PowerShell w środowisku Server Core lub w celu automatyzacji:
Instalacja wymaga ponownego uruchomienia, dlatego zaplanuj przerwę. Zapoznaj się z instrukcją instalacji BitLockera firmy Microsoft . W środowisku Desktop Experience dostępny jest również aplet Panelu sterowania; Server Core korzysta z programu PowerShell lub manage-bde.
Menedżer serwera z wybraną funkcją BitLocker.Zainstaluj BitLocker i uruchom ponownie serwer.
2. Dodaj zabezpieczenia przed odblokowaniem i odzyskiwaniem
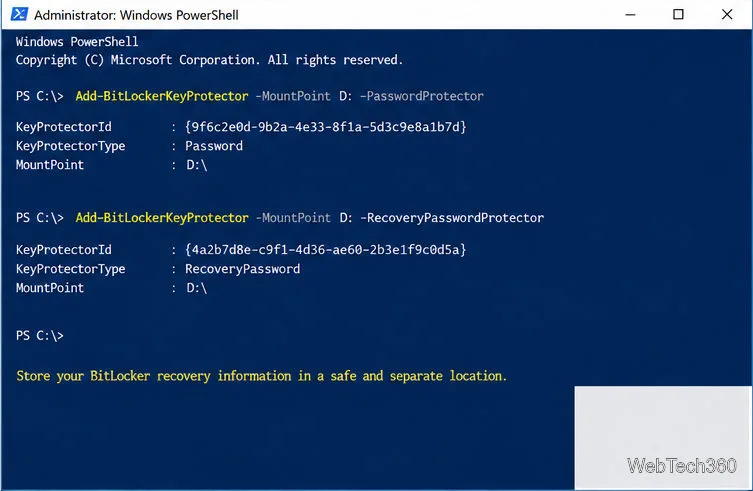
Przed wprowadzeniem jakichkolwiek zmian potwierdź literę dysku. W tym przykładzie użyto D:stałego woluminu danych; zastąp go prawidłowym woluminem na serwerze. Dodaj ochronę hasłem do rutynowego odblokowywania i osobną ochronę hasłem odzyskiwania:
Przed szyfrowaniem sprawdź, czy hasło odzyskiwania zostało zdeponowane zgodnie z zasadami lub zapisane w zatwierdzonym sejfie; nigdy nie pozostawiaj go wyłącznie na zaszyfrowanym serwerze. Firma Microsoft zaleca podstawową metodę odblokowywania oraz ochronę odzyskiwania dla woluminów danych; zapoznaj się z przewodnikiem obsługi funkcji BitLocker .
Dodaj codzienne i ratunkowo metody odblokowania.
3. Rozpocznij szyfrowanie i sprawdź postęp
-UsedSpaceOnlyJest szybszy dla nowego woluminu, ale pozostawia usunięte sektory nietknięte. Pomiń go w przypadku dysku, na którym wcześniej znajdowały się poufne dane.
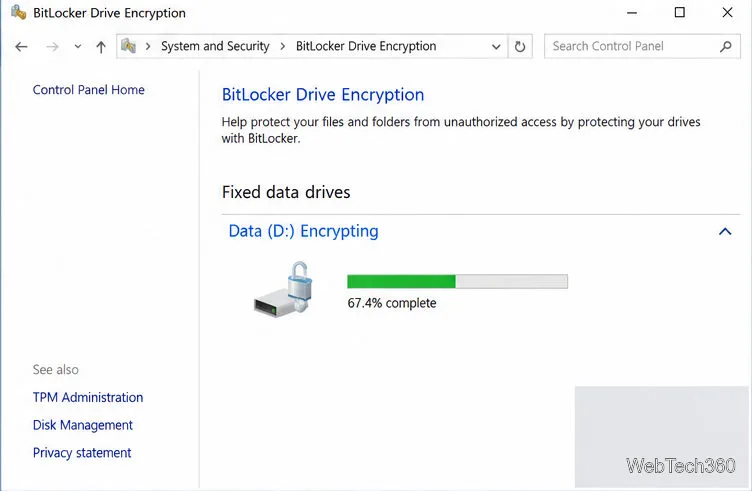
Zaznacz VolumeStatus, EncryptionPercentage, i ProtectionStatusza pomocą ; poczekaj na zakończenie. Zobacz odnośniki do Enable-BitLocker i Get-BitLockerVolumeGet-BitLockerVolume firmy Microsoft .
Monitoruj szyfrowanie, aż do momentu zakończenia operacji D:.
Zaszyfruj wybrane pliki za pomocą EFS
System EFS chroni pojedyncze pliki i foldery w systemie NTFS , często gdy różni użytkownicy potrzebują oddzielnego dostępu. Nie może on szyfrować plików skompresowanych, plików systemowych i katalogów ani katalogu głównego woluminu. Zobacz omówienie szyfrowania plików EFS firmy Microsoft .
1. Upewnij się, że szyfrowanie NTFS jest włączone
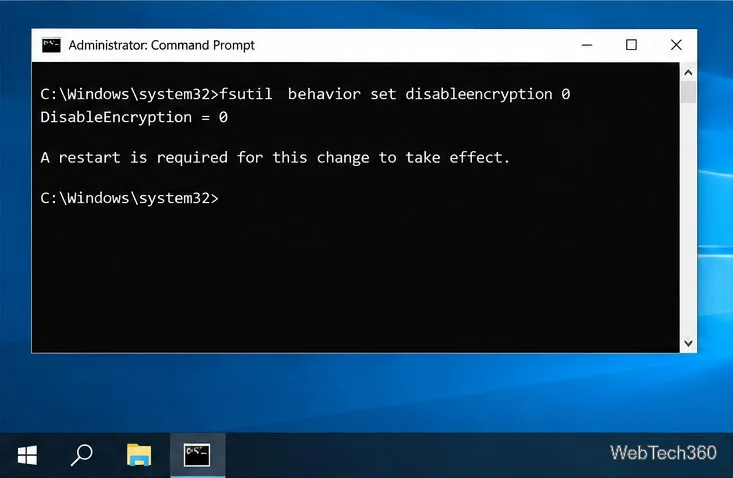
W wierszu poleceń z podwyższonymi uprawnieniami sprawdź ustawienie:
fsutil behavior query disableencryption
0oznacza włączone; 1oznacza wyłączone. Jeśli wyłączone, uruchom:
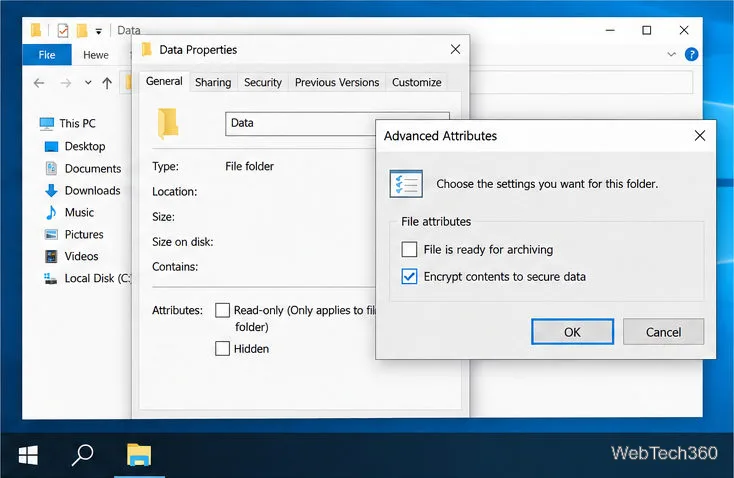
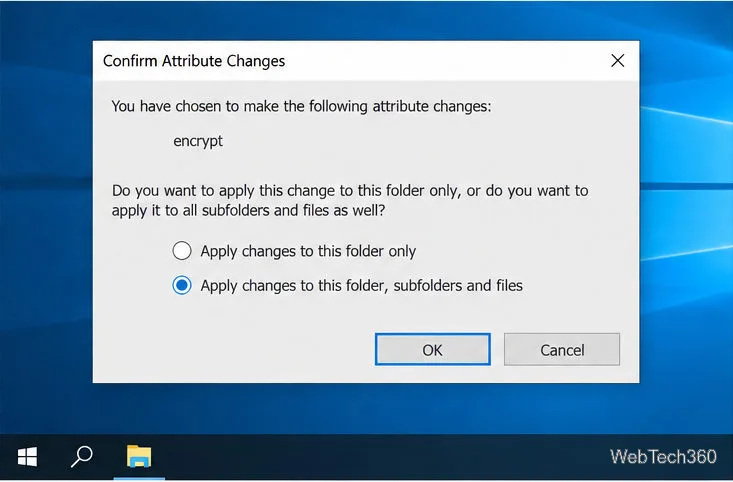
W Eksploratorze plików otwórz Właściwości > Ogólne > Zaawansowane . Zaznacz opcję Szyfruj zawartość, aby zabezpieczyć dane , kliknij OK, a następnie Zastosuj. W monicie o zakres wybierz opcję tylko folder lub uwzględnij istniejące podfoldery i pliki. Zaszyfruj również katalog nadrzędny pliku, aby późniejsze zmiany nie pozostawiły pliku niezaszyfrowanego. Dokumentacja poleceń cipher wyjaśnia, jak sprawdzić stan systemu plików EFS.
Wybierz EFS w zaawansowanych atrybutach.Zastosuj EFS do folderu i jego zawartości.
3. Utwórz kopię zapasową certyfikatu EFS
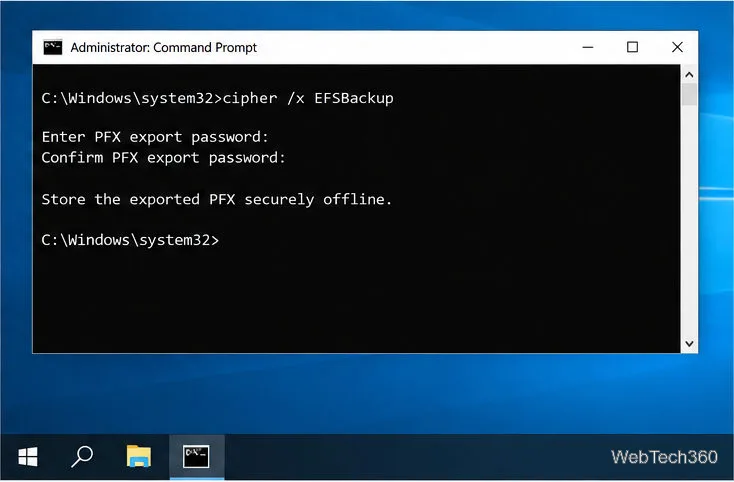
Po zalogowaniu się jako użytkownik EFS uruchom program cipher /x EFSBackupi ustaw hasło dla wyeksportowanego pliku PFX. Przechowuj go oddzielnie od serwera i danych. Spowoduje to wyeksportowanie certyfikatu i klucza EFS użytkownika, a nie zasad agenta odzyskiwania. Utwórz kopię zapasową certyfikatu agenta odzyskiwania danych domeny osobno, jeśli jest skonfigurowany. Zobacz dokumentację szyfrowania firmy Microsoft .
Eksportuj i bezpiecznie przechowuj plik EFS PFX.
Którą opcję powinieneś wybrać?
Użyj BitLockera do ochrony całego woluminu, gdy serwer jest zablokowany lub offline; użyj EFS dla wybranych plików NTFS z dostępem dla poszczególnych użytkowników. Przetestuj odzyskiwanie kluczy i danych przed skorzystaniem z którejkolwiek z metod.