Strona główna
» WINDOWS
»
Jak zarządzać folderami współdzielonymi i uprawnieniami sieciowymi w systemie Windows
Jak zarządzać folderami współdzielonymi i uprawnieniami sieciowymi w systemie Windows
Możesz zarządzać folderami współdzielonymi i uprawnieniami w sieci Windows bez instalowania osobnego narzędzia do udostępniania. System Windows 11 pozwala wybrać, kto może uzyskać dostęp do folderu, zezwolić na odczyt lub edycję, przeglądać istniejące udziały i zatrzymać udostępnianie, gdy dostęp nie jest już potrzebny. Poniższe kroki identyfikują również starsze opcje systemu Windows 10, ale Windows 11 jest zalecaną platformą dla obsługiwanej konfiguracji.
1. Przygotuj sieć do udostępniania folderów
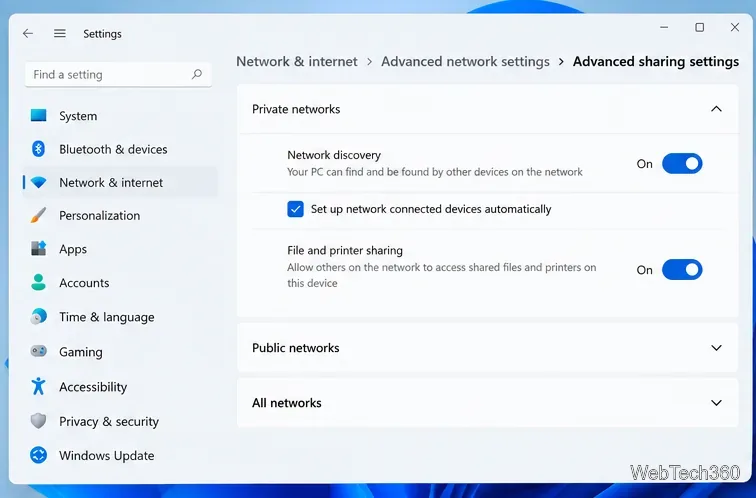
Podłącz komputery do tej samej zaufanej sieci domowej lub biurowej. Na komputerze, na którym znajduje się folder, otwórz Ustawienia > Sieć i internet > Zaawansowane ustawienia sieciowe > Zaawansowane ustawienia udostępniania . W sekcji Sieci prywatne włącz Odnajdowanie sieci i Udostępnianie plików i drukarek . Ustaw profil sieciowy na Prywatny tylko wtedy, gdy ufasz tej sieci; pozostaw udostępnianie wyłączone w publicznej sieci Wi-Fi.
W miarę możliwości włącz udostępnianie chronione hasłem. Zamiast otwierać dostęp wszystkim, korzystaj z odpowiednich kont lokalnych lub domenowych z hasłami. Przewodnik firmy Microsoft dotyczący udostępniania plików w sieci wyjaśnia opcje udostępniania w sieci LAN w systemach Windows 11 i Windows 10.
Zaawansowane ustawienia udostępniania systemu Windows 11 z włączonymi funkcjami Odnajdowanie sieci oraz Udostępnianie plików i drukarek w sieciach prywatnych.
2. Udostępnij folder określonym osobom
Naciśnij klawisze Windows + E , aby otworzyć Eksplorator plików, a następnie znajdź folder, który chcesz udostępnić.
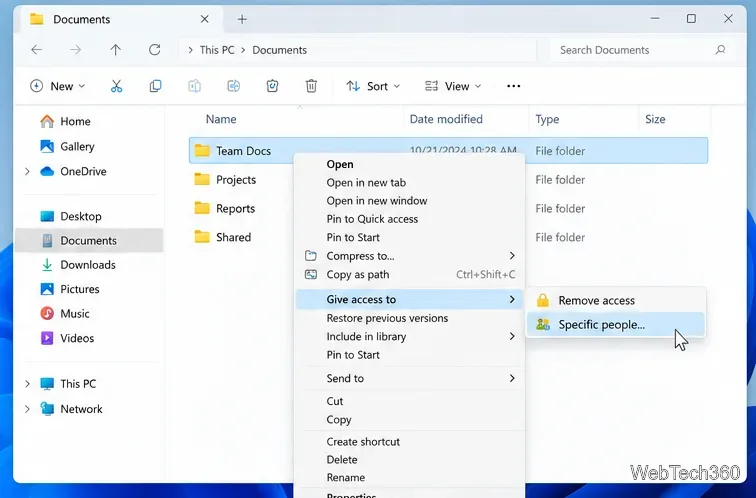
W systemie Windows 11 kliknij folder prawym przyciskiem myszy i wybierz opcję Pokaż więcej opcji > Udziel dostępu > Określonym osobom . W systemie Windows 10 opcja Udziel dostępu jest zazwyczaj dostępna bezpośrednio z menu kontekstowego.
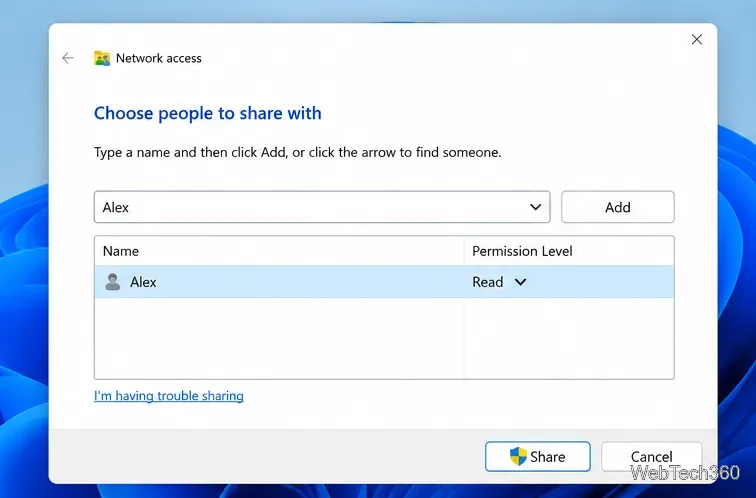
Wybierz konto, kliknij Dodaj, jeśli to konieczne, i wybierz jego poziom uprawnień. Odczyt umożliwia przeglądanie; Odczyt/Zapis umożliwia również wprowadzanie zmian. Kliknij Udostępnij i zanotuj wyświetloną ścieżkę sieciową.
Unikaj wybierania opcji „Wszyscy” w przypadku folderów poufnych. „Wszyscy” to zasada szerokiego dostępu, która nie zastępuje identyfikacji autoryzowanych użytkowników.
Menu kontekstowe Eksploratora plików wyświetlające opcje Udziel dostępu i Określone osoby dla wybranego folderu Dokumentów zespołu.Okno dialogowe dostępu do sieci dodające użytkownika Alex z uprawnieniami do odczytu do wybranego folderu.
3. Zmień nazwę udziału i uprawnienia udziału
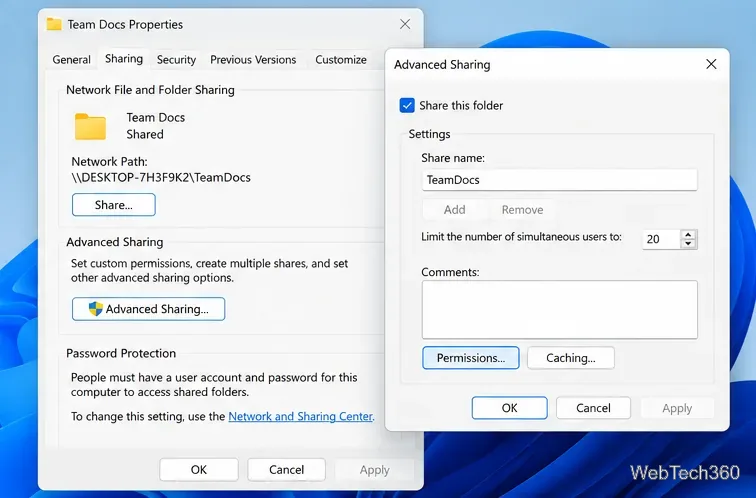
Aby uzyskać większą kontrolę, kliknij folder prawym przyciskiem myszy, wybierz Właściwości > Udostępnianie > Udostępnianie zaawansowane i zaznacz opcję Udostępnij ten folder . Ustaw rozpoznawalną nazwę udziału , na przykład TeamDocs . Nazwa jest końcową częścią ścieżki, np \\OFFICE-PC\TeamDocs. [nie musi być zgodna z nazwą folderu na dysku].
Kliknij „Uprawnienia” , aby dodać lub usunąć użytkowników lub grupy i przypisać uprawnienia „Odczyt” , „Zmiana” lub „Pełna kontrola” . Udzielaj tylko tych uprawnień, których potrzebuje każda osoba. „Odczyt” to bezpieczniejsze ustawienie domyślne dla przeglądających; „Zmiana” jest odpowiednia dla współpracowników, którzy muszą edytować treści. Zarezerwuj pełną kontrolę dla administratorów lub wyznaczonych właścicieli.
Karta Właściwości folderu, Udostępnianie obok opcji Udostępnianie zaawansowane z opcjami Udostępnij ten folder i Nazwa udziału.
Uprawnienia udostępniania i uprawnienia NTFS są różne
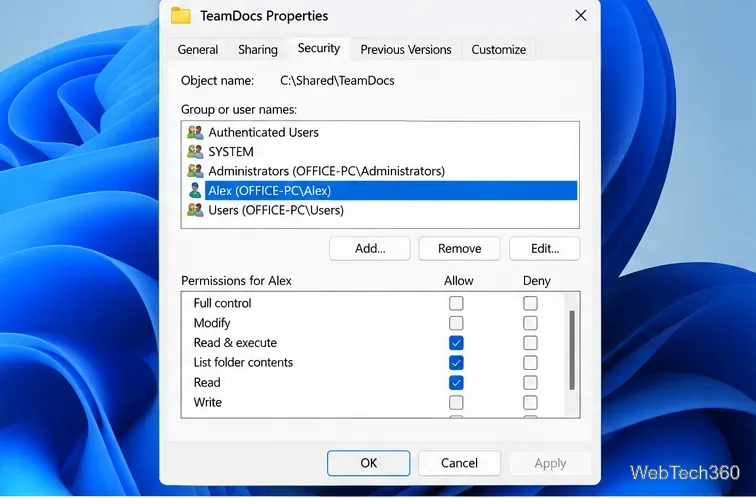
Na dysku NTFS, zakładka Właściwości > Zabezpieczenia folderu kontroluje dostęp do systemu plików, w tym Odczyt, Zapis, Modyfikacja i Pełna kontrola. Dostęp do sieci jest ograniczony zarówno uprawnieniami udziału, jak i uprawnieniami NTFS; obowiązuje bardziej restrykcyjny wynik. Na przykład, Odczyt na poziomie udziału w połączeniu z Modyfikacją NTFS nadal pozwala tylko na odczyt z tego udziału.
Aby dostosować dostęp do NTFS, otwórz Zabezpieczenia > Edycja , wybierz lub dodaj żądanego użytkownika lub grupę i przyznaj wymagane uprawnienia. Zachowaj ostrożność w przypadku wpisów dziedziczonych i jawnych ustawień odmowy. Firma Microsoft dokumentuje te dwa zestawy kontrolek w swoim katalogu uprawnień udziałów i NTFS .
Karta Zabezpieczenia folderu Windows wyświetlająca uprawnienia NTFS tylko do odczytu przypisane Alexowi.
4. Znajdź istniejące foldery współdzielone i sprawdź dostęp do nich
Aby sprawdzić, co udostępnia Twój komputer, otwórz Eksplorator plików i wpisz adres \\localhostw pasku adresu. Widok ten może obejmować foldery z Twojego profilu, które są widoczne dla Twojego konta, więc nie zakładaj, że każdy wymieniony plik jest dostępny dla innych osób.
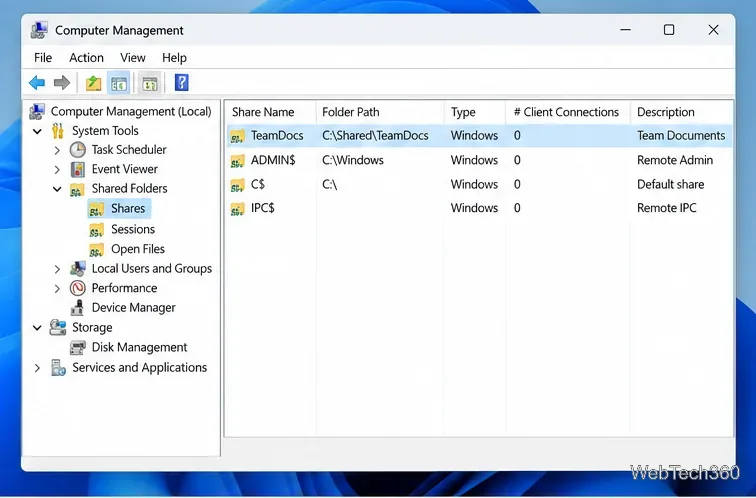
Aby uzyskać bardziej szczegółowy widok lokalny, naciśnij klawisze Windows + R , Enter compmgmt.msci otwórz Narzędzia systemowe > Foldery udostępnione > Udziały w Zarządzaniu komputerem, gdzie ta przystawka jest dostępna. Kliknij prawym przyciskiem myszy zwykły udział, aby sprawdzić jego właściwości i uprawnienia. Sąsiednie widoki Sesje i Otwarte pliki mogą pomóc administratorom zidentyfikować aktywne połączenia. Wpisy kończące się na $, takie jak ADMIN$, to udziały administracyjne; nie należy ich usuwać pochopnie.
Zarządzanie komputerem Foldery współdzielone Widok udziałów pokazujący TeamDocs i wbudowane udziały administracyjne.
5. Otwórz folder współdzielony z innego komputera
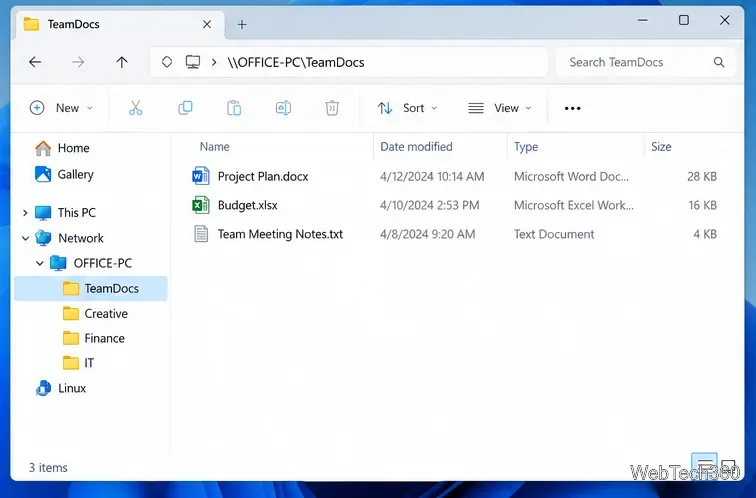
Na drugim komputerze z systemem Windows w tej samej sieci otwórz Eksplorator plików i wpisz pełną ścieżkę UNC w pasku adresu, na przykład \\OFFICE-PC\TeamDocs. Zastąp przykładową nazwę komputera i nazwę udziału rzeczywistymi. Zaloguj się przy użyciu danych logowania rozpoznawanych przez komputer-host, jeśli zostaniesz o to poproszony.
Jeśli często korzystasz z folderu, kliknij prawym przyciskiem myszy ikonę „Ten komputer” i wybierz opcję „Mapuj dysk sieciowy” , aby przypisać mu literę dysku. Mapowanie zwiększa wygodę, ale nie nadaje nowych uprawnień. Komputer-host musi być włączony i dostępny.
Eksplorator plików otwierający przykładową ścieżkę sieciową do TeamDocs na komputerze OFFICE-PC.
6. Modyfikuj dostęp lub zatrzymaj udostępnianie
Aby odebrać dostęp jednej osobie, ponownie przejdź do sekcji „Udziel dostępu osobom” > „Określone osoby” lub edytuj odpowiedni wpis w sekcji „Właściwości” > „Udostępnianie” > „Udostępnianie zaawansowane” > „Uprawnienia” . Sprawdź również kartę „Zabezpieczenia” , jeśli to konto ma dostęp do systemu NTFS.
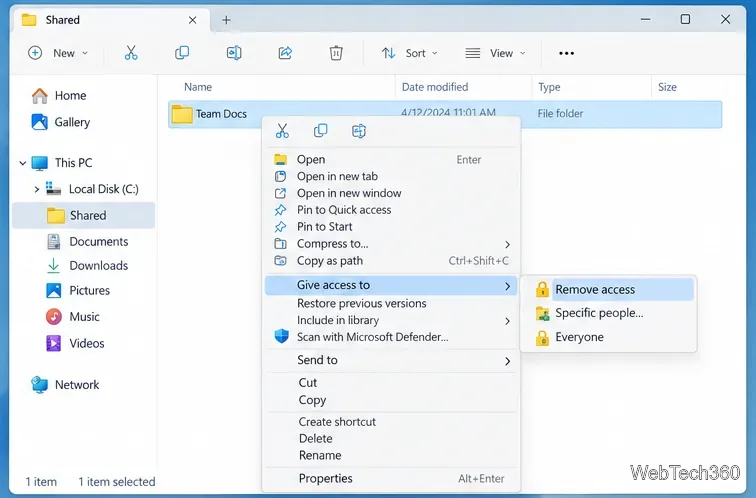
Aby zatrzymać publikowanie folderu w sieci, użyj opcji Pokaż więcej opcji > Przyznaj dostęp > Usuń dostęp w systemie Windows 11 lub odznacz opcję Udostępnij ten folder w sekcji Udostępnianie zaawansowane dla utworzonego tam udziału. Cofnięcie udostępniania nie usuwa folderu ani jego plików i nie usuwa automatycznie lokalnych uprawnień NTFS. Jeśli folder ma wiele nazw udziałów, sprawdź każdy udział osobno.
Eksplorator plików Udostępnij menu wyświetlające Usuń dostęp do wybranego folderu współdzielonego.
Gdy udział sieciowy nie działa
Nie można znaleźć folderu: Sprawdź, czy oba komputery są połączone, host jest aktywny, a nazwy komputera i udziału są poprawne. Przetestuj ścieżkę UNC bezpośrednio, nawet jeśli komputer nie pojawia się w sekcji Sieć.
Odmowa dostępu: Sprawdź konto użyte do połączenia, uprawnienia udostępniania oraz uprawnienia NTFS na hoście. Sama prawidłowa nazwa udziału nie autoryzuje dostępu.
Komputer nie jest widoczny: Sprawdź profil sieci prywatnej, odnajdowanie sieci oraz udostępnianie plików i drukarek. Firma Microsoft udostępnia dodatkowe instrukcje rozwiązywania problemów z udostępnianiem .
Starsze instrukcje wspominają o Easy Folder Share: Oryginalne narzędzie było dystrybuowane za pośrednictwem CodePlex, które Microsoft zamknął w 2017 roku . Nie należy polegać na starym łączu do pobierania ani na przestarzałych instrukcjach dla systemów Windows XP, Vista i Windows 7. Standardowe wsparcie dla systemu Windows 10 zakończyło się 14 października 2025 roku.
Do codziennego udostępniania użyj Eksploratora plików, aby dodać osoby i wskaż uprawnienia w Zarządzaniu komputerem lub Właściwościach folderu. Najbezpieczniejsza konfiguracja łączy konta nazwane, minimalny dostęp i udostępnianie tylko w zaufanych sieciach.