Strona główna
» WINDOWS
»
Jak uzyskać zdalny dostęp do serwera Windows za pomocą protokołu RDP
Jak uzyskać zdalny dostęp do serwera Windows za pomocą protokołu RDP
Jak uzyskać zdalny dostęp do serwera Windows za pomocą protokołu RDP
Aby uzyskać zdalny dostęp do serwera Windows Server, włącz Pulpit zdalny (RDP), włącz NLA i zezwól tylko na wymagane konta. Połącz się za pomocą nazwy serwera lub prywatnego adresu IP przez sieć LAN lub VPN. W celu zarządzania dostępem do internetu użyj bramy pulpitu zdalnego (RD Gateway); nie udostępniaj portu RDP serwera bezpośrednio do internetu.
Te kroki zakładają, że Menedżer serwera jest zainstalowany i posiadasz uprawnienia administratora. Podstawowy protokół RDP umożliwia dostęp do serwera; hostowanie oddzielnych pulpitów lub aplikacji użytkowników wymaga zaplanowanego wdrożenia usług pulpitu zdalnego i odpowiednich licencji.
Włącz pulpit zdalny na serwerze Windows
Otwórz właściwości serwera lokalnego
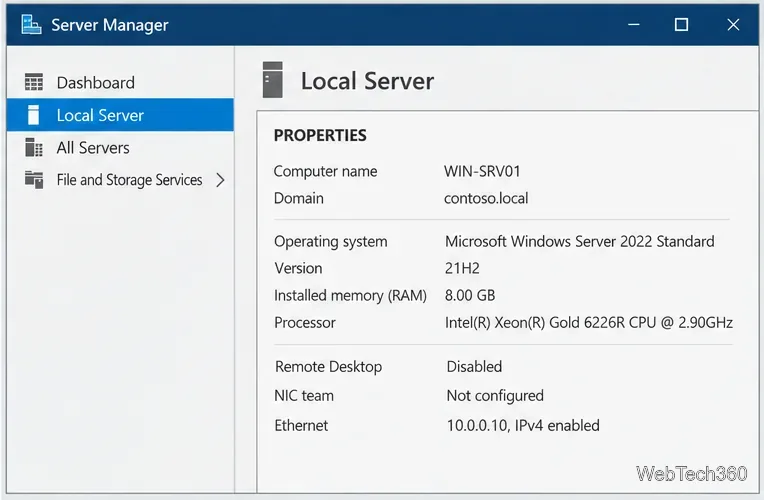
Otwórz Menedżera serwera, wybierz Serwer lokalny i znajdź Pulpit zdalny we Właściwościach. Jeśli jest on oznaczony jako Wyłączony, zaznacz go. Nazwy mogą się nieznacznie różnić w zależności od wersji serwera.
Gdzie znaleźć status pulpitu zdalnego w Menedżerze serwera.
Zezwalaj na połączenia i zachowaj NLA
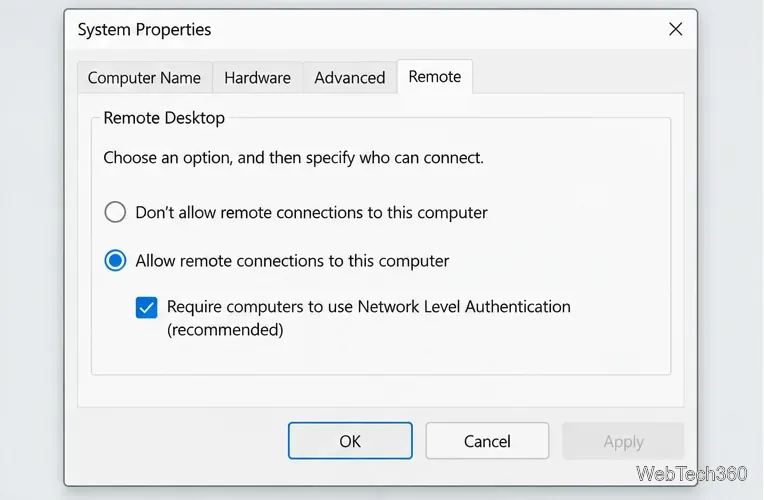
Zaznacz opcję „Zezwalaj na zdalne połączenia z tym komputerem” . Pozostaw zaznaczoną opcję „Uwierzytelnianie na poziomie sieci” (NLA) . Uwierzytelnia ona użytkowników przed otwarciem sesji. Wybierz „Zastosuj” , a następnie „OK” .
W konfiguracji standardowej opcja NLA pozostaje wybrana.
Udzielanie dostępu do określonych kont
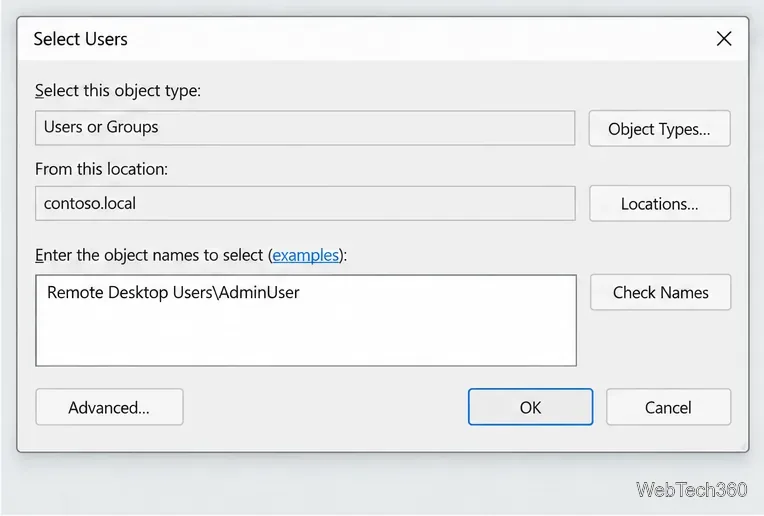
Wybierz opcję „Wybierz użytkowników” i dodaj tylko użytkowników lub grupy, które potrzebują dostępu. Użytkownicy bez uprawnień administratora zazwyczaj należą do kategorii Użytkownicy pulpitu zdalnego ; administratorzy lokalni mogą się łączyć domyślnie. Użyj oddzielnego konta o najniższych uprawnieniach do rutynowych zadań i silnych, unikalnych haseł.
Dodaj konkretne konto lub zatwierdzoną grupę.
Sprawdź zaporę sieciową i ścieżkę sieciową
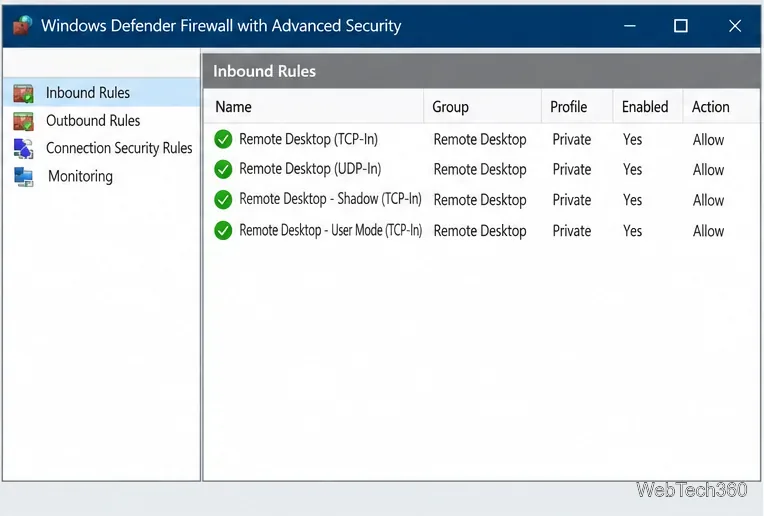
Zezwól na wbudowane reguły zapory pulpitu zdalnego tylko w profilu domeny lub profilu prywatnym, z którego korzysta serwer. Sprawdź również reguły zapory sieciowej VPN, routera, grupy zabezpieczeń w chmurze i sieciowej; ogranicz je do oczekiwanej sieci lub zakresu VPN. Nie otwieraj profilu publicznego tylko po to, aby protokół RDP działał.
Ogranicz regułę zapory sieciowej do zaufanych profili sieciowych.
Połącz się z komputera z systemem Windows
W sieci LAN lub VPN serwera naciśnij klawisz Windows + R , uruchom mstsci wprowadź nazwę serwera lub prywatny adres IP w Połączeniu pulpitu zdalnego . Wybierz opcję Pokaż opcje , aby wprowadzić nazwę użytkownika, a następnie wybierz Połącz i wprowadź dane uwierzytelniające. Użyj formatu konta wymaganego przez Twoją organizację, takiego jak DOMAIN\username.
Przed zaakceptowaniem ostrzeżenia dotyczącego tożsamości lub certyfikatu, sprawdź, czy nazwa jest zgodna z serwerem, do którego chcesz się połączyć. Nie zapisuj danych logowania na urządzeniach współdzielonych. Jeśli nazwa nie działa, sprawdź DNS lub użyj prywatnego adresu IP podczas korzystania z VPN.
Użyj bramy usług pulpitu zdalnego do zarządzanego dostępu poza siedzibą firmy
W przypadku jednego serwera VPN jest często prostsze. Brama usług pulpitu zdalnego (RD Gateway) zapewnia zarządzaną ścieżkę z internetu do wewnętrznych zasobów RDP. Wymaga zaufanego certyfikatu i zasad ograniczających użytkowników i komputery docelowe, dlatego należy postępować zgodnie z przewodnikiem wdrażania firmy Microsoft dla środowiska produkcyjnego.
Zainstaluj usługę roli bramy usług pulpitu zdalnego
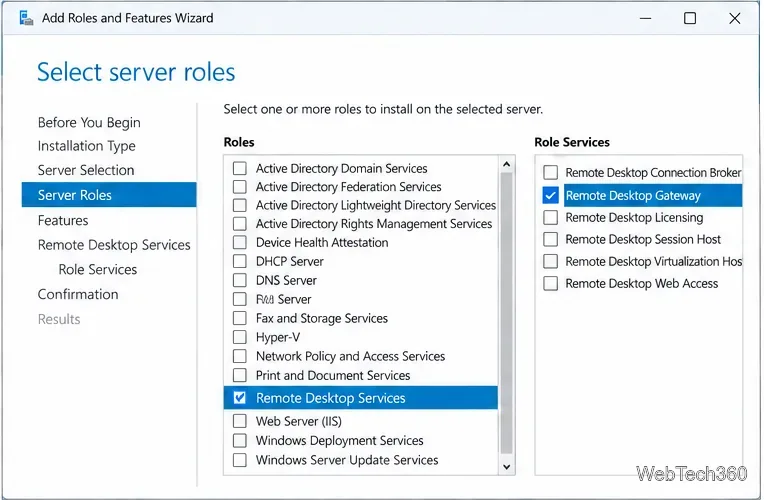
W Menedżerze serwera wybierz Zarządzaj > Dodaj role i funkcje ; w obszarze Usługi ról wybierz ścieżkę roli Usługi pulpitu zdalnego i Bramę pulpitu zdalnego . Przed instalacją produkcyjną zapoznaj się z wymaganiami wstępnymi firmy Microsoft.
Wybierz usługę roli RD Gateway.
Powiąż certyfikat, któremu klienci ufają
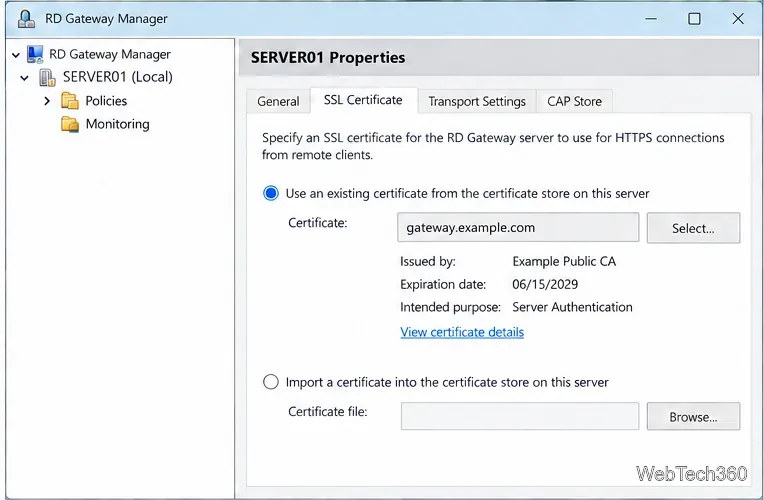
W Menedżerze bramy usług pulpitu zdalnego otwórz Właściwości serwera i kartę Certyfikat SSL . Zaimportuj lub wybierz certyfikat dla publicznej nazwy hosta bramy i upewnij się, że klienci ufają jej łańcuchowi. Użyj certyfikatu wydanego publicznie w środowisku produkcyjnym; Microsoft zastrzega certyfikaty podpisane samodzielnie do celów testowych.
Jako nazwę bramy użyj certyfikatu, któremu ufają klienci.
Ogranicz użytkowników i serwery docelowe
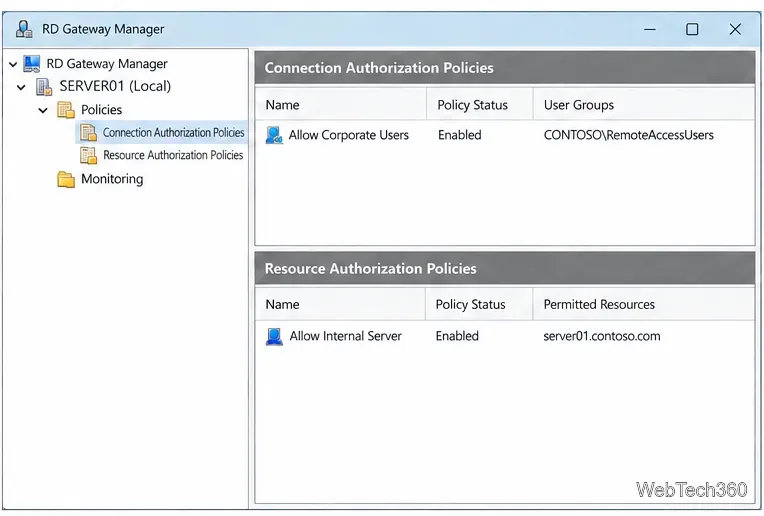
Utwórz Zasady Autoryzacji Połączeń (CAP) , aby określić, kto może korzystać z bramy, oraz Zasady Autoryzacji Zasobów (RAP) , aby określić, do których komputerów wewnętrznych mogą one docierać. Ogranicz oba te ustawienia do zatwierdzonych grup i celów; dodaj obsługiwany projekt wieloczynnikowy, jeśli jest dostępny.
CAP ogranicza użytkowników; RAP ogranicza serwery docelowe.
Ustaw bramę w kliencie
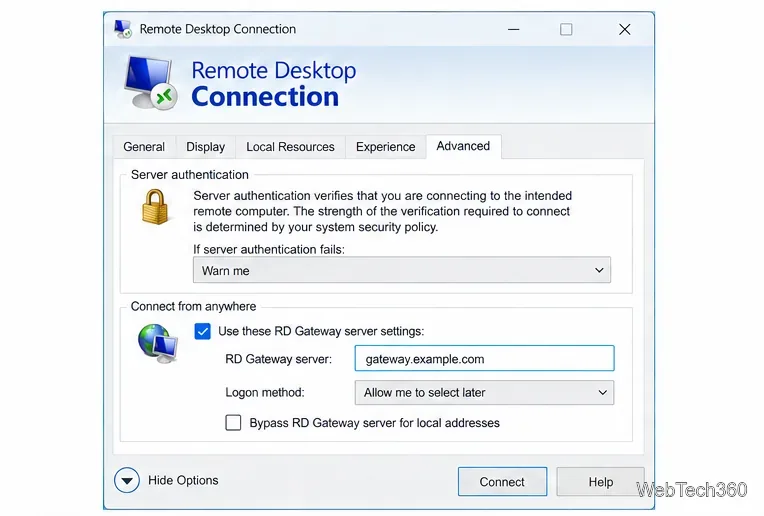
W Połączeniu pulpitu zdalnego wprowadź serwer docelowy w sekcji Ogólne. W obszarze Zaawansowane > Ustawienia wybierz opcję Użyj tych ustawień serwera bramy usług pulpitu zdalnego i wprowadź nazwę DNS bramy. Microsoft podaje TCP 443 dla HTTPS i UDP 3391 dla odbiorników bramy usług pulpitu zdalnego; pozostaw zamknięty bezpośredni dostęp do internetu do portu RDP serwera docelowego.
Wprowadź bramę hosta osobno od serwera docelowego.
Szybkie sprawdzanie rozwiązywania problemów
Przekroczono limit czasu połączenia: sprawdź, czy serwer jest włączony, czy RDP jest włączone, a klient ma trasę przez sieć LAN lub VPN. Sprawdź zarówno Zaporę systemu Windows, jak i reguły sieci nadrzędnej.
Dostęp zabroniony: sprawdź, czy konto ma uprawnienia do korzystania z pulpitu zdalnego, ma właściwą domenę lub format konta lokalnego i nie jest blokowane przez żadne zasady.
Błędy NLA lub poświadczeń: sprawdź hasło, status konta i zgodność klienta. Pozostaw NLA włączone, chyba że administrator ma udokumentowany powód, aby je zmienić.
Dostęp do bramy jest zabroniony: sprawdź protokoły CAP i RAP, nazwę certyfikatu i łańcuch zaufania oraz dzienniki operacyjne bramy usług pulpitu zdalnego.