Início
» WINDOWS
»
ProcDump: Capture despejos de processos para solucionar picos de uso da CPU e travamentos.
ProcDump: Capture despejos de processos para solucionar picos de uso da CPU e travamentos.
O ProcDump é um utilitário de linha de comando do Microsoft Sysinternals que captura um despejo de memória de um processo do Windows para solucionar problemas como picos de uso da CPU, travamentos ou aplicativos que param de responder. Desenvolvedores e administradores de sistemas usam o .dmparquivo resultante para inspecionar o que um processo estava fazendo quando o problema ocorreu. Trata-se de um instantâneo de diagnóstico, não de um registro contínuo de uso da CPU .
A documentação da Microsoft, atualizada em 15 de outubro de 2026, lista o ProcDump v12.02 e o suporte para Windows 11 ou posterior e Windows Server 2016 ou posterior. Os passos abaixo utilizam o Prompt de Comando do Windows.
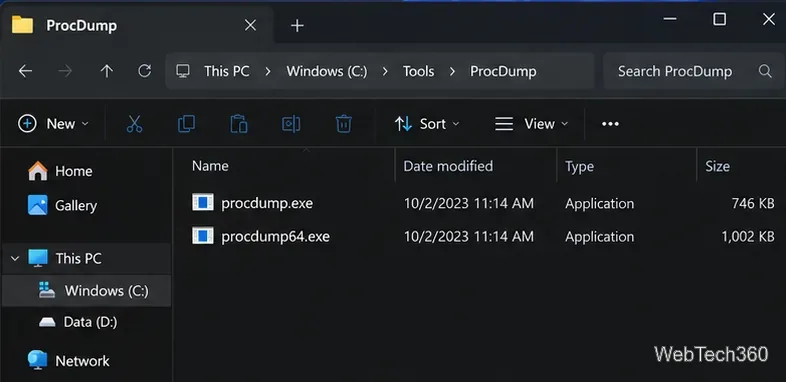
Extraia o arquivo para uma pasta conveniente, como C:\Tools\ProcDump. Não existe um instalador tradicional para o executável independente.
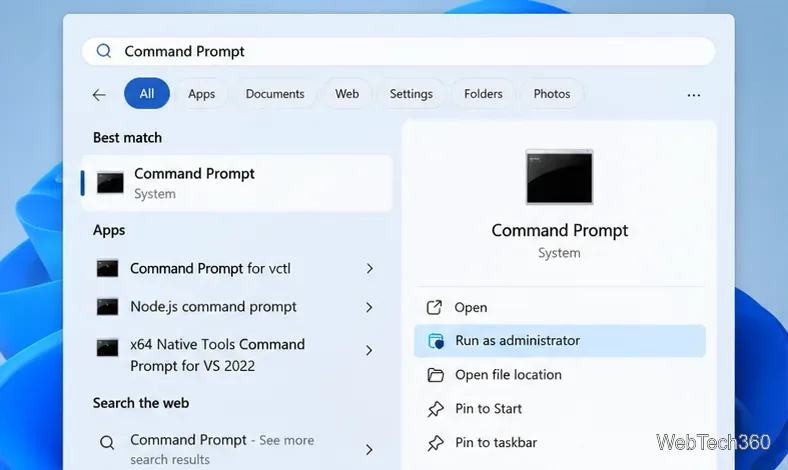
Crie uma pasta de saída gravável, como por exemplo C:\Dumps, e abra o Prompt de Comando. Acesse o diretório extraído:
cd /d C:\Tools\ProcDump
procdump.exe -?
O comando de ajuda exibe as opções disponíveis. Se o contrato de licença do Sysinternals aparecer na primeira execução, revise-o e aceite-o antes de continuar. Pode ser necessário um Prompt de Comando com privilégios elevados para capturar determinados processos protegidos ou com privilégios mais altos, mas use apenas o acesso realmente necessário.
Exemplo de uma pasta ProcDump extraída contendo os executáveis da linha de comando.
2. Criar um despejo de um processo em execução
Abra o Bloco de Notas e digite:
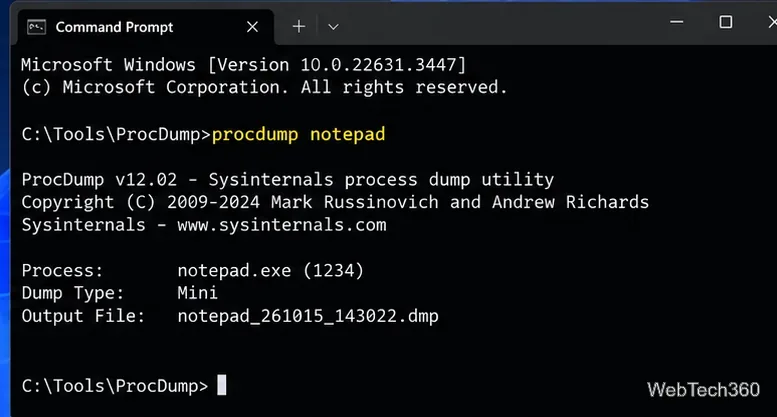
procdump.exe notepad C:\Dumps\notepad.dmp
Esta opção solicita um despejo de memória imediatamente e o grava no arquivo especificado. Sem uma opção de tipo de despejo, o ProcDump usa seu formato padrão de despejo Mini-mm ( ). Para coletar um despejo de memória completo quando for necessário um contexto de memória adicional, adicione -ma:
Você pode fornecer um nome de processo, nome de serviço ou ID numérico do processo (PID). Um nome funciona melhor quando existe apenas um processo correspondente. Navegadores como o Firefox costumam executar vários processos, portanto, use o PID exibido na guia Detalhes do Gerenciador de Tarefas para selecionar o processo desejado.
procdump.exe 1234 C:\Dumps\firefox.dmp
Substitua 1234pelo PID real; é apenas um exemplo.
Um comando ProcDump básico captura um instantâneo de um processo em execução.
3. Capture um despejo de memória quando houver picos de uso da CPU.
Para uso elevado e intermitente da CPU, deixe o ProcDump monitorar o processo em vez de tentar adivinhar quando capturá-lo:
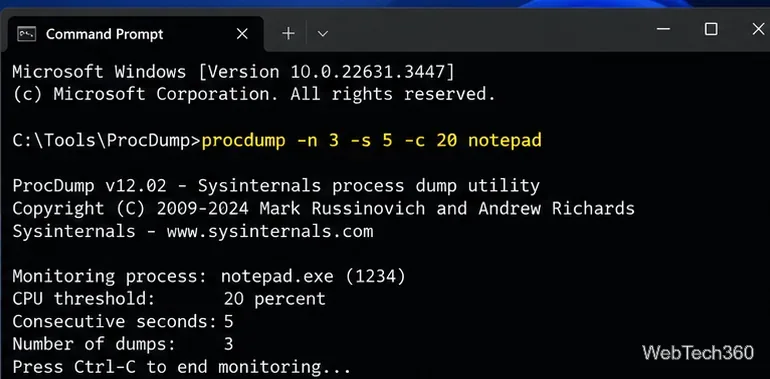
procdump.exe -n 3 -s 5 -c 20 notepad C:\Dumps
Aqui, -c 20define-se um limite de uso da CPU do processo de 20%, -s 5exige-se que ele permaneça acima desse limite por cinco segundos consecutivos e -n 3limita-se a coleta a três despejos. Substitua ` notepad<processo>` pelo seu processo ou PID alvo. O comando pode permanecer ativo enquanto aguarda um evento qualificado.
Use esta opção Ctrl+Cpara interromper o monitoramento quando terminar. Um limite baixo pode gerar arquivos desnecessários; escolha um valor que represente o comportamento que você está investigando. A -copção controla quando um despejo de memória é gerado em vez de inserir um relatório de histórico da CPU no despejo.
A coleta acionada pela CPU pode aguardar até que um processo ultrapasse o limite escolhido.
4. Localize e analise o arquivo DMP.
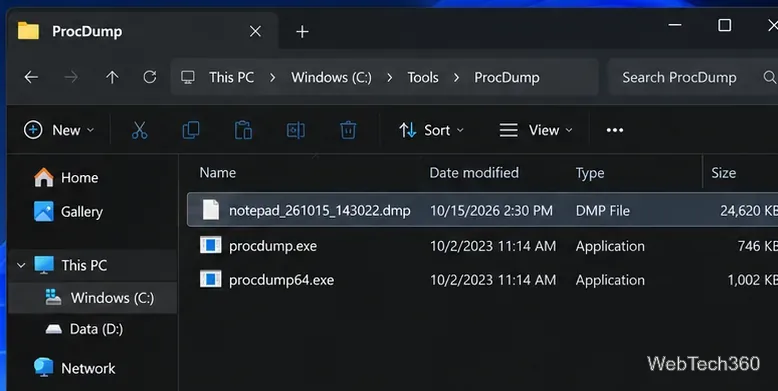
Abra a pasta de saída após a captura. Se você fornecer um nome de arquivo, o ProcDump o utilizará; caso contrário, o nome de arquivo padrão incluirá o nome do processo e um carimbo de data/hora, como PROCESSNAME_YYMMDD_HHMMSS.dmp. Verifique a saída do Prompt de Comando em busca de erros e o destino relatado.
O arquivo DMP resultante pode ser examinado com um depurador, e não com um editor de texto.
Um .dmparquivo contém dados binários de depuração, não um documento para ser lido no Bloco de Notas. Abra-o no WinDbg ou em outro depurador compatível, com os símbolos correspondentes do aplicativo, quando disponíveis. O guia de análise de despejo de memória em modo de usuário da Microsoft explica como carregar um despejo e configurar os símbolos. As pilhas e a memória capturadas podem ajudar a identificar uma thread com alta taxa de quadros, uma exceção ou uma operação de bloqueio, mas um despejo por si só não comprova a causa raiz.
Outros gatilhos úteis do ProcDump
Comando
Quando usar
procdump.exe -h notepad
Capturar a imagem quando uma janela para de responder a mensagens por pelo menos cinco segundos.
procdump.exe -ma -e app.exe C:\Dumps
Capture um dump completo em caso de exceção não tratada no aplicativo selecionado.
procdump.exe -m 500 app.exe C:\Dumps
Acionar quando o processo atingir um limite de alocação de memória de 500 MB.
procdump.exe -e -w app.exe
Aguarde o início de um processo e, em seguida, monitore-o em busca de exceções não tratadas.
Essas opções possuem mais configurações do que as mostradas aqui; consulte a sintaxe e os exemplos oficiais antes de criar scripts para capturas em sistemas de produção.
Problemas comuns e precauções de segurança
Nenhum despejo de memória é exibido: confirme se o processo de destino está em execução, se o PID está correto, se o destino é gravável e se algum gatilho de CPU ou exceção realmente ocorreu.
Acesso negado: verifique as permissões do processo; execute um terminal com privilégios elevados somente quando autorizado e necessário.
A coleta de despejo de memória interrompe o aplicativo: a captura de memória pode pausar brevemente um processo. A opção de clonagem da Microsoft -rpode reduzir a interrupção em sistemas compatíveis, mas adiciona sobrecarga de recursos e não garante impacto zero.
Os arquivos são muito grandes ou confidenciais: os despejos completos ( -ma) podem incluir senhas, dados pessoais e outros conteúdos da memória. Restrinja o acesso, use armazenamento aprovado e compartilhe os despejos somente por meio de um canal de suporte seguro.
Comece com um minidump padrão, passe para um dump completo somente quando a investigação exigir e mantenha a condição de ativação o mais específica possível. Isso fornece ao desenvolvedor um instantâneo útil sem coletar mais dados sensíveis do que o necessário.