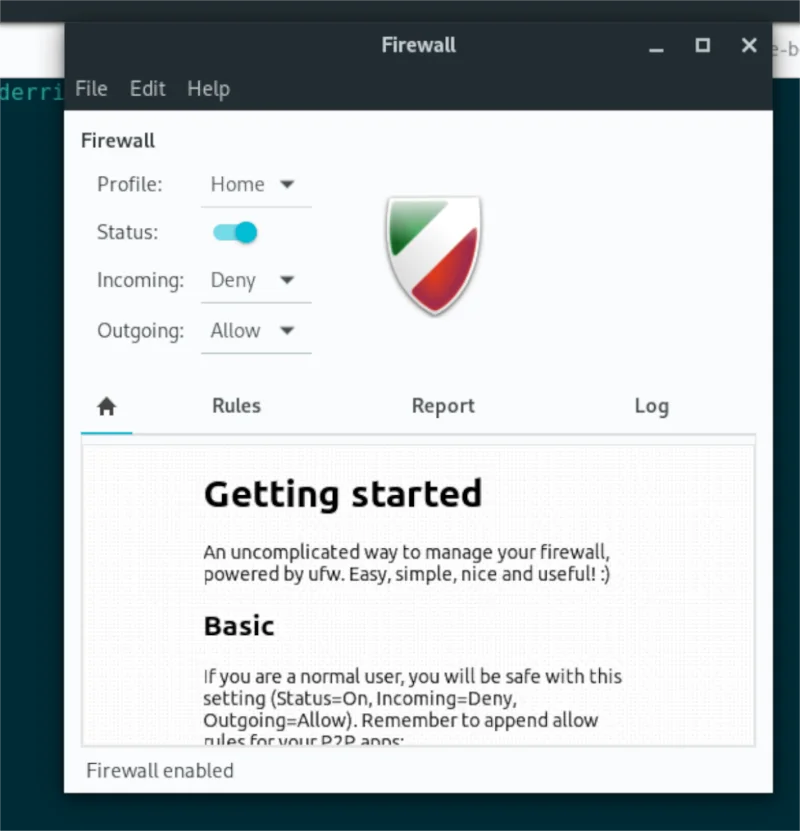
Dacă nu sunteți mulțumit de paravanul de protecție UFW de pe computerul dvs. Linux și doriți să îl dezinstalați, dar nu știți de unde să începeți, este de înțeles. Oricât de bun este acest firewall, niciun sistem de operare Linux convențional nu trece peste cum să-l folosească.
În acest ghid, vom analiza cum puteți opri și chiar dezinstala firewall-ul UFW. Pentru a începe, asigurați-vă că aveți acces la nivel de sistem la computerul dvs. Linux, deoarece oprirea firewall-ului necesită acces root. Apoi, urmați mai jos!
Opriți terminalul UFW
Dacă trebuie să închideți paravanul de protecție UFW pe computerul dvs. Linux, cel mai bun mod de a face acest lucru este cu linia de comandă. Motivul? UFW este o aplicație de linie de comandă și, în timp ce multe sisteme de operare Linux folosesc GUFW, o interfață grafică pentru aplicația de linie de comandă, este mult mai eficient prin terminal.
Pentru a începe, deschideți o fereastră de terminal pe desktopul Linux. Pentru a face acest lucru, apăsați Ctrl + Alt + T de pe tastatură sau căutați „Terminal” în meniul aplicației și lansați-l în acest fel.
Odată ce fereastra terminalului este deschisă și gata de utilizare, executați comanda ufw –help . Această comandă vă va arăta toate argumentele de comandă disponibile pentru firewall-ul UFW și vă va ajuta să îl porniți și să îl opriți după bunul plac.
ufw --ajutor
Consultați pagina de ajutor pentru secțiunea „dezactivare” și citiți ce face. Asigurați-vă că citiți, de asemenea, secțiunea „Activare” și orice altceva vă poate fi util. Când ați terminat de citit, executați comanda de mai jos pentru a opri firewall-ul.
sudo ufw dezactivare
După ce ați introdus comanda de mai sus, sistemul vă va cere o parolă. Folosind tastatura, introduceți parola contului de utilizator și apăsați tasta Enter . Firewall-ul UFW ar trebui să fie oprit instantaneu.
Puteți verifica starea paravanului de protecție UFW pentru a vedea dacă este într-adevăr oprit folosind comanda ufw status . Dacă UFW spune „inactiv”, comanda a funcționat. În caz contrar, executați din nou comanda.
sudo ufw status
Doriți să activați din nou firewall-ul UFW? Rulați comanda ufw enable de mai jos pentru a porni firewall-ul instantaneu.
sudo ufw enable
Dezactivați UFW – GUI
Dacă vă gestionați firewall-ul UFW cu aplicația UFW UI (GUFW) și trebuie să îl dezactivați, procedați în felul următor. Mai întâi, lansați GUFW făcând următoarele. Mai întâi, căutați „Configurație firewall” sau „GUFW” în meniul aplicației și lansați-l.

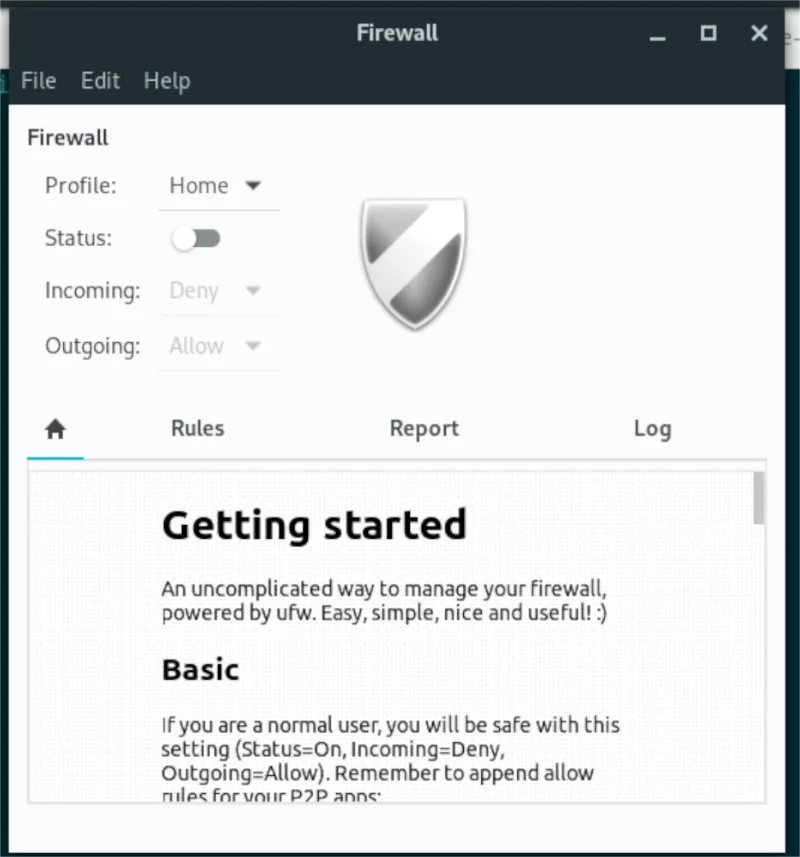
Odată ce aplicația este deschisă și gata de utilizare, localizați glisorul „Stare” în interfața de utilizare. Dacă paravanul de protecție UFW este activ, acest glisor „Stare” va fi activat. Pentru a-l opri, faceți clic pe glisor.

Dacă doriți să activați din nou firewall-ul, faceți clic pe glisor.
Dezinstalați UFW/GUFW
Dacă ați terminat cu firewall-ul UFW sau doriți să-l înlocuiți cu un alt firewall și oprirea temporară a acestuia nu este suficientă, poate fi necesar să-l dezinstalați. Pentru a-l dezinstala, începeți prin a lansa o fereastră de terminal.
Pentru a deschide o fereastră de terminal pe desktopul Linux, apăsați Ctrl + Alt + T de pe tastatură. Sau, căutați „Terminal” în meniul aplicației. Odată ce fereastra terminalului este deschisă și gata de utilizare, urmați împreună cu comenzile de dezinstalare care corespund cu sistemul de operare Linux pe care îl utilizați.
Ubuntu
Pentru a elimina complet paravanul de protecție UFW din Ubuntu, executați comanda apt remove alături de comutatorul –purge în linia de comandă. -Purge comutator se va șterge toate fișierele de configurare și totul din sistem.
sudo apt remove ufw --purge
Pentru a dezinstala GUI Firewall, executați comanda de mai sus, dar pe pachetul „gufw”.
sudo apt remove gufw --purge
Debian
Dacă trebuie să dezinstalați paravanul de protecție UFW din Debian , utilizați comanda apt-get remove împreună cu comutatorul –purge din linia de comandă. La fel ca pe Ubuntu, acest comutator va șterge toate fișierele de configurare și totul din sistem.
sudo apt-get remove ufw --purge
Pentru a scăpa de aplicația firewall GUI, executați comanda de mai sus, dar cu pachetul „gufw”.
Arch Linux
Dacă doriți să dezinstalați UFW din Arch Linux , va trebui să utilizați Pacman cu comutatorul de comandă -Rsc . Acest comutator de comandă nu numai că va dezinstala UFW, dar va elimina și toate dependențele instalate alături de acesta. Pentru a elimina UFW din sistemul dvs. Arch Linux, introduceți comanda de mai jos într-o fereastră de terminal.
sudo pacman -Rsc ufw
Dacă doriți să eliminați aplicația de firewall GUI din Arch Linux, executați comanda de mai sus, dar cu pachetul „gufw”.
sudo pacman -Rsc gufw
Fedora
Dacă utilizați Fedora Linux , puteți scăpa de paravanul de protecție UFW din sistemul dvs. utilizând comanda dnf remove . Această comandă va dezinstala programul și va scăpa de el, astfel încât să nu-l mai aveți configurat pe computerul Fedora.
sudo dnf remove ufw
Pentru a elimina firewall-ul GUI, executați comanda de mai sus, dar cu pachetul „gufw”.
sudo dnf remove gufw
OpenSUSE
Dacă trebuie să scăpați de UFW din sistemul dvs. OpenSUSE, puteți utiliza comanda zypper remove . Această comandă va șterge pachetul din sistemul OpenSUSE, astfel încât să nu-l mai puteți utiliza.
sudo zypper elimina ufw
Pentru a scăpa de firewall-ul GUI din OpenSUSE, executați aceeași comandă, dar cu pachetul „gufw”.
sudo zypper elimina gufw