FirewallD este un sistem firewall complex pentru sistemele de operare Linux. Se livrează implicit pe Fedora și multe alte sisteme de operare Linux și dintr-un motiv întemeiat. Este puternic, foarte configurabil și sigur. Dar nu este grozav să se instaleze manual.
Dacă nu doriți să vă agitați și doriți să puneți FirewallD în funcțiune pe sistemul dumneavoastră Ubuntu Server, astfel încât să vă puteți continua munca, acest ghid este pentru dvs. Urmăriți-vă în timp ce vă arătăm cum să configurați FirewallD pe Ubuntu Server în mod simplu!
Instalarea Webmin pe serverul Ubuntu
Dacă doriți să utilizați modulul FirewallD încorporat în Webmin pe serverul Ubuntu, va trebui să instalați aplicația Webmin. Din fericire, Webmin acceptă bine platforma Ubuntu.
Pentru a porni instalarea Webmin pe Ubuntu Server, lansați o fereastră de terminal și conectați-vă la mașină prin SSH. Sau stai fizic la server. Apoi, când aveți acces la terminalul Ubuntu Server, introduceți comenzile de mai jos pentru ca Webmin să funcționeze.
wget http://prdownloads.sourceforge.net/webadmin/webmin_1.981_all.deb
sudo apt install ./webmin_1.981_all.deb
Configurarea Webmin pe Ubuntu Server este destul de simplă. Cu toate acestea, dacă aveți nevoie de mai multe îndrumări cu privire la modul de a face acest program să funcționeze pe sistemul dvs., vă oferim acoperirea. Urmați ghidul nostru despre cum să configurați Webmin pe Ubuntu Server.
Setarea parolei de root
Utilizarea interfeței de utilizator Webmin pe Ubuntu Server necesită acces la parola rădăcină . Cu toate acestea, Ubuntu oprește contul rădăcină în mod implicit. Prin urmare, trebuie să configurați parola pe contul root pentru a obține acces la aceasta.
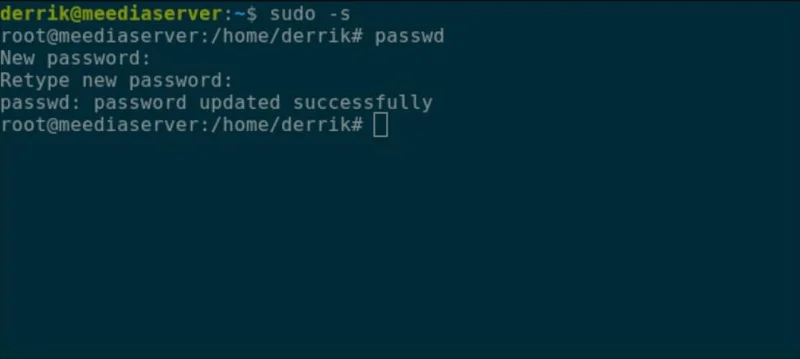
Pentru a configura parola pentru contul root, utilizați comanda sudo -s pentru a accesa root. Această comandă vă oferă root indirect.

sudo -s
Odată cu obținerea accesului la nivel de rădăcină, este timpul să schimbați parola. Folosind comanda passwd , informați Ubuntu că parola root urmează să fie schimbată. Pentru cele mai bune rezultate, asigurați-vă că parola root este memorabilă și sigură.
Notă: dacă aveți nevoie de ajutor pentru a genera o parolă, consultați StrongPasswordGenerator .
passwd
Acum că contul rădăcină al serverului Ubuntu este configurat corect, vă veți putea conecta la interfața web Webmin. Pentru a accesa interfața de utilizare web, deschideți o filă nouă în browserul dvs. web preferat și accesați linkul de mai jos.
http://YOUR_UBUNTU_SERVER_IP_ADDRESS_OR_HOSTNAME:10000
Instalarea pachetului „firewalld” pe Ubuntu Server
Webmin nu poate interacționa cu FirewallD pe sistemul dumneavoastră Ubuntu Server decât dacă pachetul „firewalld” este instalat. Din păcate, spre deosebire de multe alte module Webmin, Webmin nu poate instala automat pachetul. Trebuie să o faci singur.
Pentru a instala pachetul „firewalld” în Webmin, urmați instrucțiunile pas cu pas de mai jos.
Pasul 1: Conectați-vă la interfața de utilizator Webmin folosind „root” ca nume de utilizator și parola pe care ați setat-o ca parolă.
Pasul 2: Găsiți meniul în bara laterală din stânga și faceți clic pe el cu mouse-ul.
Pasul 3: Faceți clic pe pictograma terminalului din bara laterală din partea de jos. Acest buton va lansa o fereastră de terminal chiar în interiorul browserului dvs. cu acces root.
Pasul 4: Instalați pachetul „firewalld” pe serverul Ubuntu folosind comanda apt install.
apt install firewalld -y
Pasul 5: După instalarea pachetului „firewalld” pe serverul Ubuntu, va trebui să deblocați portul 10000 prin TCP, deoarece noul firewall vă va bloca în interfața de utilizare Webmin.
Pentru a debloca, reveniți la terminalul SSH pe care l-ați folosit pentru a instala Webmin și introduceți cele două comenzi de mai jos.
sudo firewall-cmd --permanent --add-port=10000/tcp

sudo firewall-cmd --reload
Când firewall-ul este actualizat, apăsați F5 în browser pentru a reîmprospăta Webmin. Apoi, faceți clic pe butonul „Actualizați modulele” din partea de jos a barei laterale.
Configurarea FirewallD în Webmin
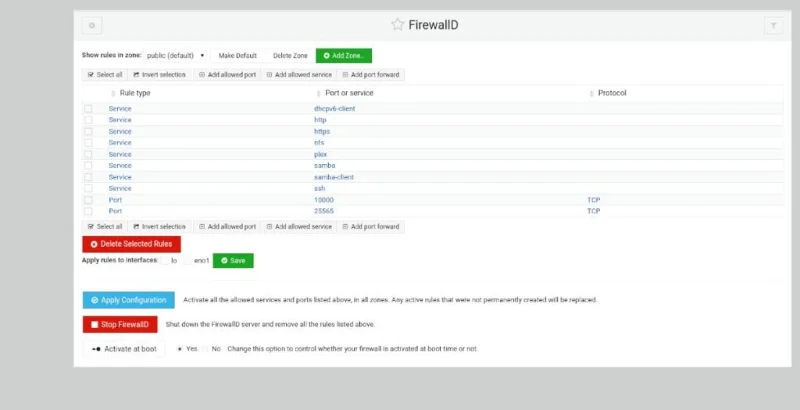
Accesați secțiunea „Rețea” din Webmin din bara laterală. Apoi, faceți clic pe butonul „Linux Firewall” și urmați instrucțiunile pas cu pas de mai jos.
Adăugarea de porturi

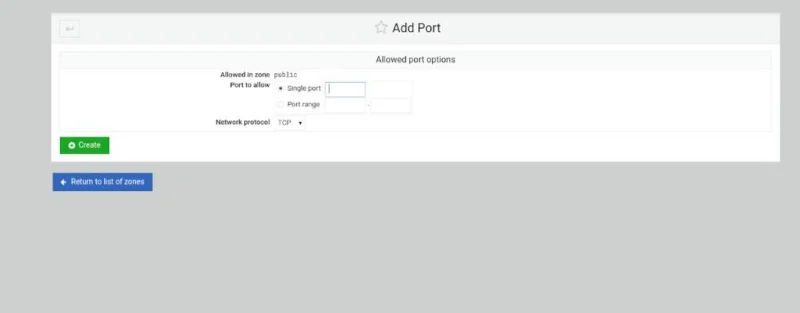
Pasul 1: În secțiunea FirewallD, găsiți butonul „Adăugați un port permis...” și faceți clic pe el cu mouse-ul pentru a adăuga un nou port la firewall.
Pasul 2: După ce faceți clic pe butonul „Adăugați un port permis”, FirewallD va deschide fereastra „Opțiuni porturi permise”. De aici, găsiți „Port unic” și introduceți portul unic în casetă. Sau, dacă este un interval de porturi, introduceți intervalul în secțiunea „Interval de porturi”.
Pasul 3: După ce ați introdus detaliile portului, găsiți secțiunea „Protocol de rețea” și setați-o fie la TCP, fie la UDP.
Pasul 4: Găsiți butonul verde „Creați” și selectați-l pentru a-l adăuga la lista dvs. de reguli.
Adăugarea serviciului

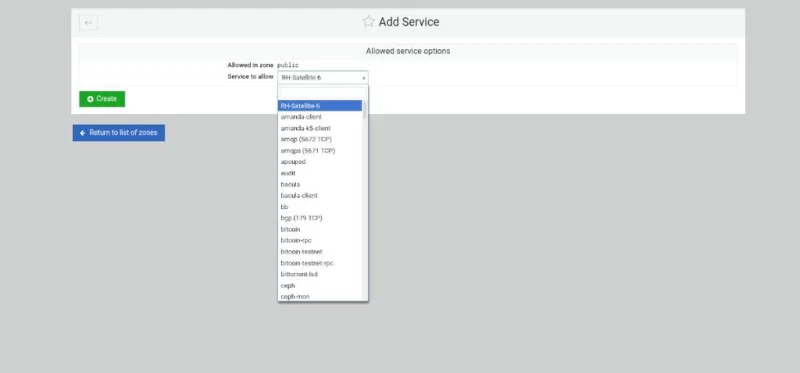
Pasul 1: Selectați butonul „Adăugați serviciul permis” pentru a deschide meniul de servicii permise.
Pasul 2: Găsiți zona „Service to allow” și faceți clic pe ea cu mouse-ul. Apoi, tastați în caseta de căutare numele serviciului pe care doriți să-l permiteți prin Firewall.
Pasul 3: Selectați butonul verde „Creați” pentru a adăuga noul serviciu la regulile FirewallD.
Adăugarea port forward

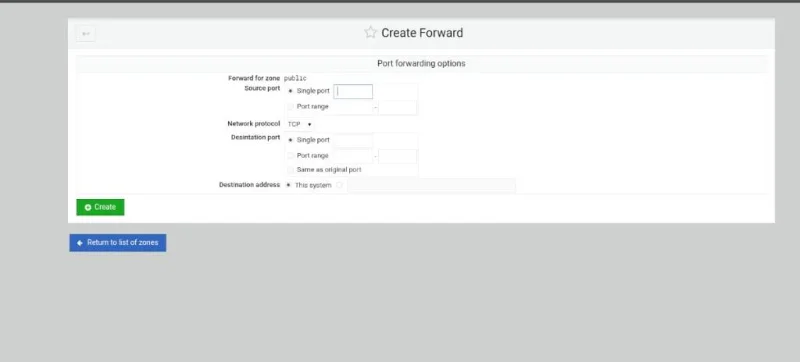
Pasul 1: Selectați butonul „Adăugați port forward” din interiorul zonei de reguli FirewallD.
Pasul 2: Găsiți caseta „Port unic” și introduceți portul pe care doriți să îl redirecționați. Sau selectați caseta „Interval de porturi” pentru a adăuga o serie de porturi.
Pasul 3: Găsiți „Portul de destinație” și introduceți fie un singur port, fie un interval de porturi.
Pasul 4: Selectați butonul „Creați” pentru a adăuga regulile la firewall.