Cum să joci Don't Starve Together pe Linux

Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Dacă doriți să criptați date pe Linux, cel mai bun instrument depinde de ceea ce trebuie să protejați. Pentru majoritatea utilizatorilor, cele mai puternice opțiuni actuale sunt VeraCrypt pentru volume criptate portabile, cryptsetup cu LUKS pentru discuri și partiții Linux, Cryptomator pentru foldere sincronizate în cloud, gocryptfs pentru directoare criptate ușoare și GnuPG pentru fișiere și mesaje individuale. Aceste opțiuni sunt mai bine întreținute și mai practice astăzi decât recomandările mai vechi, cum ar fi CipherShed sau GNOME EncFS Manager.
O distincție importantă: o rețea VPN criptează traficul de rețea, în timp ce instrumentele de mai jos protejează datele stocate. O rețea VPN nu înlocuiește criptarea discului sau a fișierelor.
| Instrument | Ideal pentru | Interfață |
|---|---|---|
| VeraCrypt | Containere criptate, unități USB, volume multiplatformă | GUI și CLI |
| cryptsetup + LUKS | Discuri, partiții și criptare completă a discului Linux | CLI |
| Cryptomator | Foldere criptate stocate în Dropbox, Nextcloud, OneDrive sau servicii similare | Interfață grafică |
| gocryptfs | Directoare criptate rapid și fluxuri de lucru sincronizate în cloud | CLI |
| GnuPG | Criptarea sau semnarea fișierelor și mesajelor individuale | CLI, cu front-end-uri opționale |
VeraCrypt este o alegere excelentă atunci când doriți un container criptat care se comportă ca un disc virtual sau când trebuie să protejați o unitate USB sau o partiție care nu aparține sistemului. Documentația sa acceptă volume găzduite în fișiere, precum și volume găzduite în partiții și dispozitive, iar proiectul oferă versiuni Linux pentru x86-64 și ARM64.
VeraCrypt este util în special dacă mutați date criptate între Linux, Windows și macOS. Pagina oficială de descărcare oferă în prezent o AppImage, programe de instalare generice pentru Linux și pachete Debian. Folosiți descărcările oficiale VeraCrypt ale proiectului în loc de versiuni mirror terțe, deoarece instrumentele de securitate ar trebui menținute actualizate.
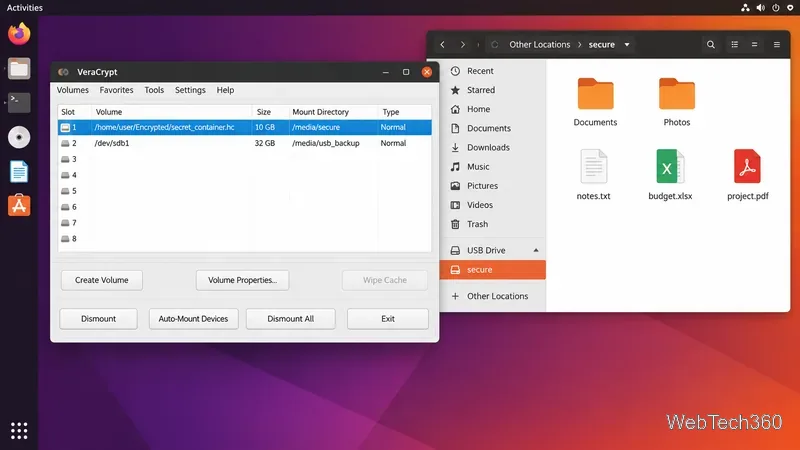
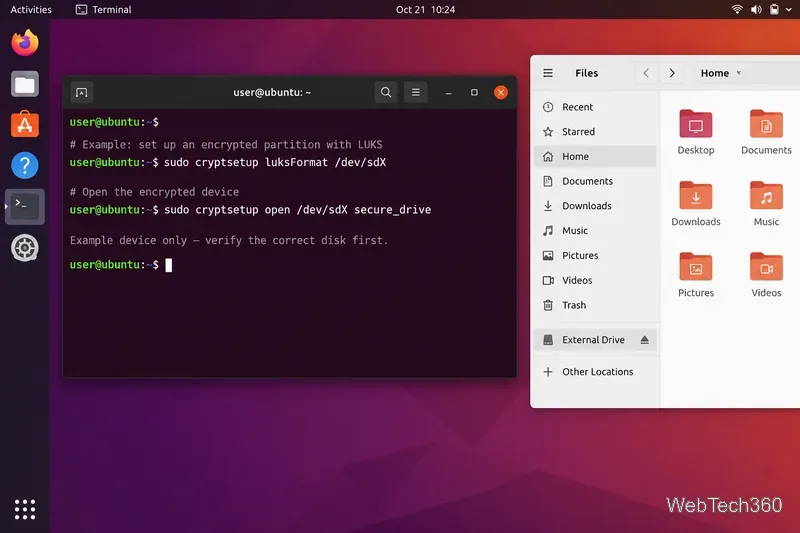
Dacă obiectivul dvs. este să criptați un disc, un SSD, o partiție sau un dispozitiv bloc Linux, cryptsetup cu LUKS este opțiunea standard axată pe Linux. Proiectul cryptsetup descrie LUKS ca un format de volum criptat gestionat cu metadate și sloturi multiple pentru chei; cryptsetup-ul actual are implicit LUKS2 la crearea de noi volume LUKS.
Acest instrument este puternic, dar merită atenție. Comenzi precum „ cryptsetup luksFormatinițializează un dispozitiv” și „Poți distruge datele existente dacă selectezi discul greșit”. Mai întâi, fă o copie de rezervă a fișierelor importante, verifică cu atenție numele dispozitivelor și păstrează o copie de rezervă a antetului LUKS pentru volumele criptate importante. Consultă manualul oficial de configurare a criptării și Întrebările frecvente despre configurare a criptării înainte de a schimba partițiile.
Cryptomator este cea mai accesibilă opțiune pentru cei care își doresc o aplicație grafică. Creează seifuri criptate pe care le puteți plasa într-un folder de sincronizare în cloud, expunând în același timp fișierele deblocate printr-o vizualizare normală a sistemului de fișiere. Documentația sa pentru desktop precizează că numele fișierelor și structurile directoarelor sunt criptate ca parte a formatului seifului.
Pe Linux, Cryptomator oferă o AppImage și este disponibil și prin canalele Flatpak, AUR, PPA și NixOS listate pe pagina oficială de descărcare Linux . Pentru configurare și comportamentul seifului, utilizați documentația oficială pentru desktop .
gocryptfs este un sistem de fișiere suprapus criptat, construit special pentru Linux. Textul cifrat se păstrează într-un director și se montează o vizualizare decriptată în altă parte. Acest design funcționează bine atunci când doriți fișiere criptate într-un folder sincronizat în cloud, fără a cripta un întreg disc.
Ghidul de pornire rapidă al proiectului prezintă pachete pentru Debian/Ubuntu și Fedora, plus binare precompilate. De asemenea, recomandă păstrarea directorului criptat în folderul cloud-sync, păstrând în același timp montarea în text simplu în afara acestuia. Începeți cu ghidul oficial de pornire rapidă gocryptfs . Ca în cazul oricărui sistem de criptare, faceți copii de rezervă atât pentru date, cât și pentru materialul de recuperare.
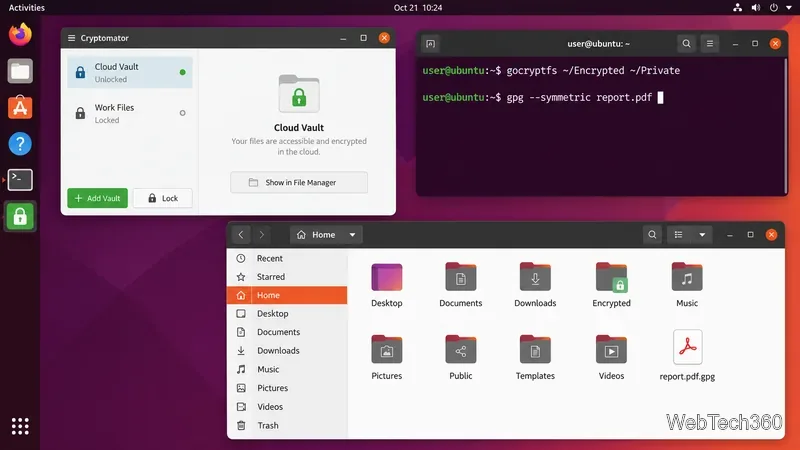
GnuPG implementează OpenPGP și rămâne unul dintre cele mai utile instrumente de securitate din linia de comandă pe Linux. Poate cripta fișiere cu cheia publică a unui destinatar, poate efectua criptare simetrică cu o parolă și poate crea sau verifica semnături digitale. Acest lucru îl face mai potrivit pentru documente, arhive, fluxuri de lucru pentru e-mail și verificarea software-ului decât pentru criptarea întregului disc.
Multe distribuții includ deja GnuPG, dar disponibilitatea pachetelor variază. Manualul oficial actual documentează comenzile GnuPG 2.x, cum ar fi --encrypt, --symmetric, --signși --verify. Consultați manualul oficial GnuPG pentru opțiunile acceptate și îndrumările privind gestionarea cheilor.
Alegeți în funcție de datele pe care le protejați. Folosiți VeraCrypt pentru containere criptate portabile, LUKS pentru discuri și partiții Linux, Cryptomator pentru un flux de lucru prietenos în cloud-vault, gocryptfs pentru directoare criptate eficiente și GnuPG pentru fișiere și semnături individuale. Pentru datele importante, păstrați copii de rezervă separate: criptarea protejează confidențialitatea, dar nu poate recupera fișierele pierdute din cauza unei defecțiuni hardware, a ștergerii accidentale sau a unei chei uitate.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.
Învață cum să joci It Takes Two pe Linux cu Steam Proton, să instalezi versiunea Steam, să activezi compatibilitatea, să configurezi modul cooperativ și să depanezi problemele de lansare.
Instalează Steam pe Linux, preia versiunea nativă de Linux a jocului Slay the Spire din bibliotecă și lansează-l. Include pași practici pentru problemele comune la pornire.
Instalează Steam pe Linux, activează Steam Play și folosește Proton pentru a descărca și lansa The Forest, cu o setare de compatibilitate per joc dacă nu pornește.