Acasă
» LINUX
»
Cum să blochezi reclamele prin DNS pe Linux
Cum să blochezi reclamele prin DNS pe Linux
Poți bloca multe reclame și trackere pe Linux schimbând rezolvatorul DNS utilizat de conexiunea ta la rețea. Un serviciu de filtrare DNS, cum ar fi AdGuard DNS, refuză să rezolve domeniile din listele sale de blocare, așa că modificarea poate afecta browserele și alte aplicații fără a instala o extensie separată de blocare a reclamelor. Nu va elimina toate reclamele: reclamele difuzate de pe același domeniu ca și conținutul, postările sponsorizate și aplicațiile cu DNS încorporat sau codificat hard-code le pot afișa în continuare.
Alegeți un serviciu DNS care blochează reclamele
Acest ghid folosește adresele DNS publice actuale ale AdGuard. Adresele mai vechi, uneori repetate în tutorialele învechite, nu mai sunt valorile implicite recomandate; utilizați valorile oficiale actuale de mai jos.
IPv4:94.140.14.14 și94.140.15.15
IPv6:2a10:50c0::ad1:ff și2a10:50c0::ad2:ff
Acestea sunt rezolverele de filtrare implicite ale AdGuard, care blochează reclamele și dispozitivele de urmărire. Serverele sale Family Protection adaugă filtrare pentru conținut pentru adulți, în timp ce serverele sale fără filtrare nu blochează reclamele. Consultați ghidul oficial AdGuard Public DNS dacă doriți un alt profil de filtrare sau un protocol DNS criptat.
Înainte de a schimba DNS-ul
Notați configurația DNS curentă sau faceți o captură de ecran pentru a o putea restaura, dacă este necesar. De obicei, nu este nevoie să modificați adresa IPv4, gateway-ul sau setările de subrețea. Lăsați metoda de conectare setată la Automat (DHCP) sau echivalentul acesteia; dezactivați doar opțiunea DNS automat. Dacă rețeaua dvs. necesită un resolver furnizat de companie, școală, VPN sau router, consultați mai întâi administratorul.
Configurați DNS-ul AdGuard în GNOME (Ubuntu și desktop-uri similare)
Etichetele variază ușor între versiunile GNOME, dar editorul de conexiuni urmează același model.
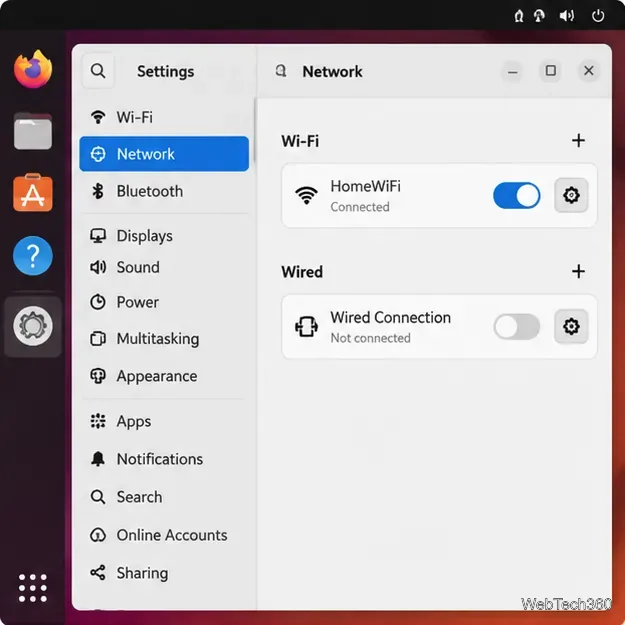
Deschide Setări , apoi alege Rețea pentru Ethernet sau Wi-Fi pentru o conexiune wireless.
Deschideți setările pentru conexiunea Wi-Fi sau cu fir activă.
Faceți clic pe butonul cu roată dințată de lângă conexiunea activă pentru a deschide setările acesteia.
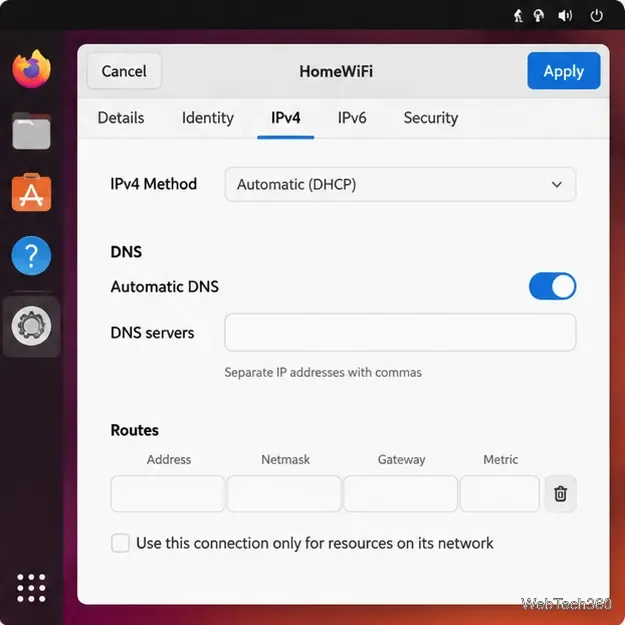
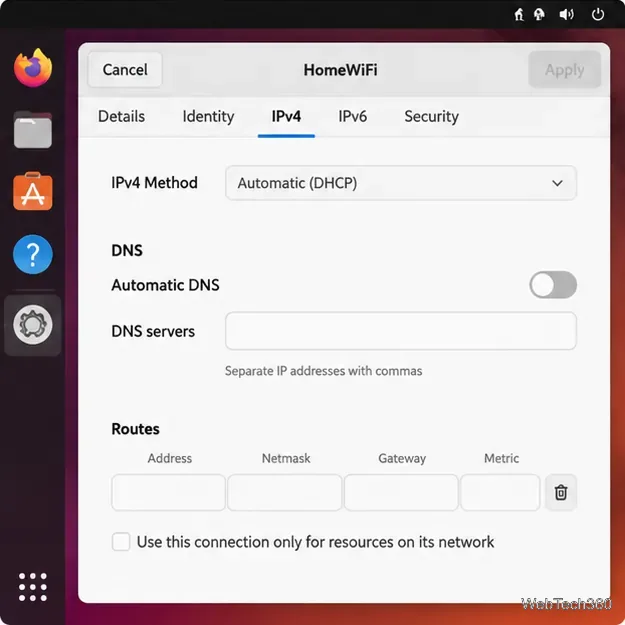
Deschideți fila IPv4 . Localizați secțiunea DNS și dezactivați opțiunea Automat . Nu schimbați metoda IPv4 din DHCP decât dacă aveți nevoie intenționat de o adresă statică.
Găsiți controalele DNS în fila IPv4 a conexiunii.
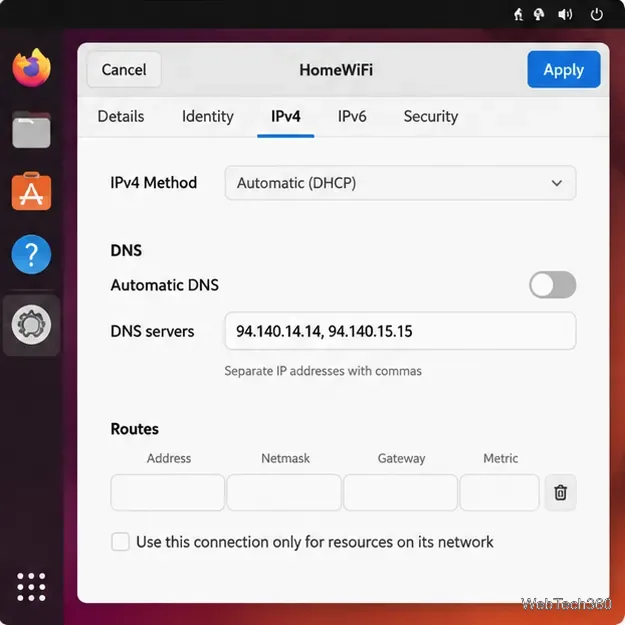
Introduceți 94.140.14.14, 94.140.15.15în câmpul Servere DNS. Dacă desktopul dvs. prezintă intrări separate, adăugați o adresă și apoi cealaltă.
Dezactivați DNS-ul automat pentru a introduce adresele de resolver preferate.
Faceți clic pe Aplicare . Dacă IPv6 este activat în rețeaua dvs., deschideți fila IPv6 și configurați și adresele IPv6 AdGuard, altfel sistemul poate continua să rezolve unele solicitări prin serverele DNS IPv6 furnizate automat.
Introduceți ambele adrese IPv4 DNS AdGuard, apoi aplicați setările.
Deconectați și reconectați la rețea dacă noile setări nu au efect imediat. O repornire completă este de obicei inutilă.
Documentația oficială a setărilor de rețea manuale GNOME explică unde apar controalele DNS în editorul de conexiuni.
Setează DNS-ul în KDE Plasma
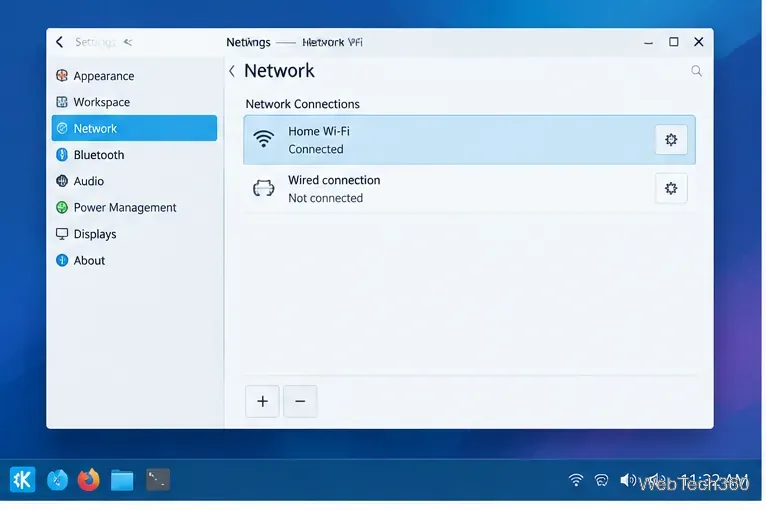
Deschide Setări sistem și găsește Rețea sau editorul de conexiuni furnizat de distribuția ta. Selectează profilul Wi-Fi sau cu fir activ.
Selectați conexiunea activă în Setările de rețea KDE.
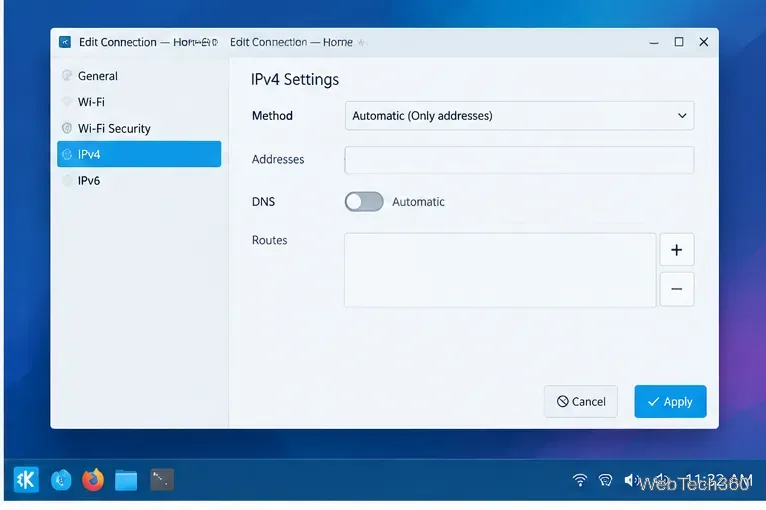
Editați conexiunea și selectați IPv4 . Păstrați metoda setată la adrese automate, adesea etichetate Automat (Numai adrese) .
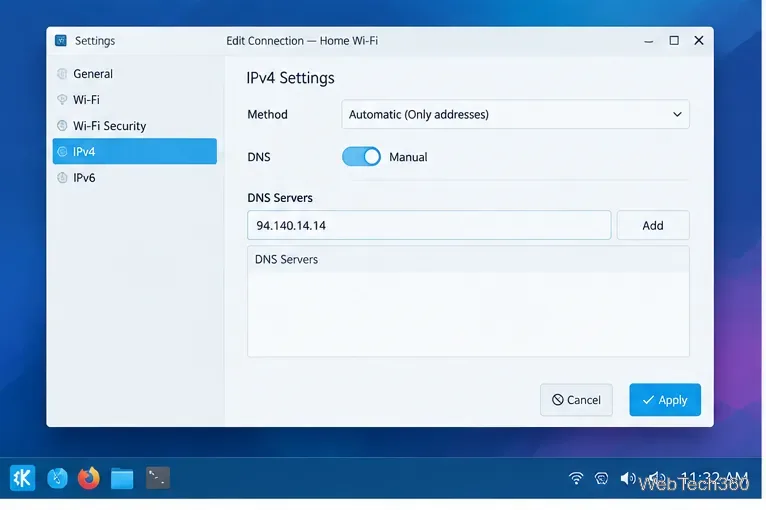
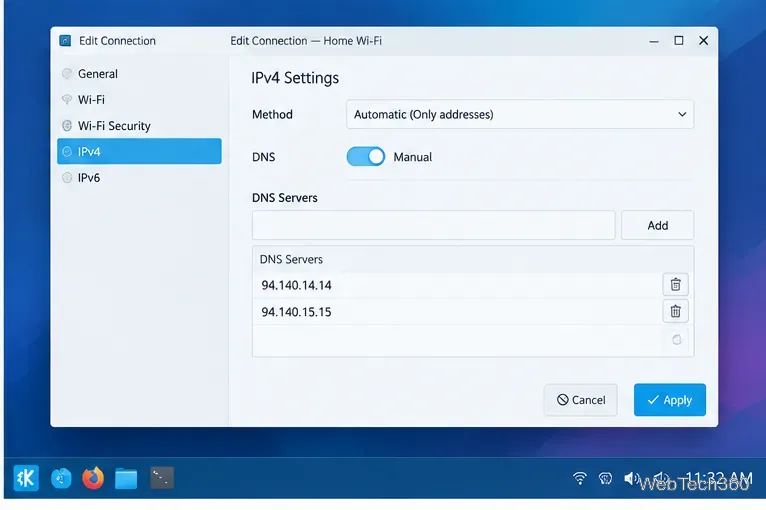
Comutați DNS-ul de la automat la manual, apoi adăugați 94.140.14.14și 94.140.15.15ca servere DNS separate.
Deschideți setările IPv4 și comutați DNS la manual.Adăugați prima adresă de server DNS AdGuard.
Salvați sau aplicați modificările conexiunii. Dacă IPv6 este activ, configurați și rezolverele AdGuard IPv6 corespunzătoare sub IPv6. Reconectați-vă dacă este necesar.
Confirmați că ambele adrese DNS sunt listate înainte de a aplica.
Versiunile KDE și de distribuție pot utiliza interfețe de gestionare a rețelei diferite, așadar numele exacte ale butoanelor pot diferi. Cheia este de a edita conexiunea activă și de a înlocui serverele DNS automate fără a comuta accidental metoda adresei IP la manuală.
Alte desktop-uri Linux și NetworkManager
MATE, Xfce, Cinnamon și alte desktopuri folosesc adesea NetworkManager. Deschideți meniul de rețea, alegeți Editare conexiuni , selectați profilul activ și deschideți setările IPv4 ale acestuia. Setați metoda la Doar adrese automate (DHCP) sau cel mai apropiat echivalent, apoi introduceți cele două adrese DNS în câmpul Servere DNS și salvați. Nu editați /etc/resolv.confdirect pe un sistem NetworkManager tipic: acesta poate fi generat automat, iar modificările manuale pot fi suprascrise.
Testați modificarea și depanați
Verificați rezoluția DNS: rulați resolvectl statuspe sistemele care utilizează systemd-resolved sau inspectați conexiunea activă în NetworkManager. De asemenea, puteți interoga un domeniu cu nslookup example.comdacă este instalat utilitarul respectiv.
Reclamele apar în continuare: filtrarea DNS blochează solicitările către domeniile listate, nu toate elementele reclamei. Ștergeți memoria cache DNS a browserului sau reporniți aplicația și verificați dacă browserul folosește propriul furnizor Secure DNS/DoH.
Site-urile web se opresc la încărcare: verificați dacă adresele au fost introduse corect, reconectați-vă sau restabiliți temporar DNS-ul automat pentru a determina dacă rezolvarea a cauzat problema.
VPN sau IPv6 ocolește setarea: Clienții VPN și configurația IPv6 pot furniza servere DNS separate. Configurați DNS în profilul VPN sau IPv6 după cum este necesar, în loc să presupuneți că setarea IPv4 controlează fiecare solicitare.
Vrei să filtrezi DNS-ul pentru întreaga rețea?
Modificarea DNS pe Linux afectează doar profilul de conexiune respectiv. Pentru a acoperi mai multe dispozitive, configurați un serviciu DNS acceptat pe router sau rulați un resolver de filtrare local, cum ar fi Pi-hole . Configurarea la nivel de router poate acoperi mai multe dispozitive, dar clienții care utilizează o rețea VPN sau propriul DNS criptat îl pot ocoli. Filtrarea DNS nu criptează traficul DNS obișnuit de la sine; AdGuard publică opțiuni separate DNS-over-HTTPS și DNS-over-TLS în documentația sa oficială.