Descărcați FlightGear gratuit: Ghid oficial de instalare

Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Izolarea browserului Gooroom OS este configurată diferit față de o simplă opțiune de confidențialitate, cum ar fi ștergerea istoricului sau deschiderea unei ferestre private. Materialul propriu al produsului Gooroom descrie un browser Gooroom bazat pe Chromium care poate aplica permisiuni diferite pentru utilizatori în funcție de site-ul de destinație, poate bloca adresele URL specificate și site-urile dăunătoare și poate șterge datele utilizatorilor atunci când browserul se închide. De asemenea, descrie gestionarea centralizată a politicilor prin intermediul sistemului de gestionare a platformei Gooroom (GPMS). Meniurile și câmpurile exacte ale politicilor variază în funcție de versiune și implementare, iar documentația publică analizată pentru acest ghid nu oferă o cale de configurare universală, clic cu clic, actuală.
Din acest motiv, tratați următoarele ca pe un flux de lucru de configurare sigur: identificați browserul instalat și cine îl gestionează, definiți regulile site-ului, solicitați administratorului autorizat să le aplice prin ruta de gestionare acceptată și verificați ce pot accesa utilizatorii. Nu presupuneți că o setare Chrome sau un meniu găsit într-o altă versiune de Gooroom se aplică instalării dvs.
Izolarea browserului separă activitatea sau permisiunile web, astfel încât conținutul dintr-un context de navigare să aibă o capacitate mai mică de a afecta un alt context sau dispozitivul. În materialele publicate de Gooroom, modelul relevant este asociat cu securitatea browserului Gooroom și cu politici diferite pentru destinațiile de navigare de încredere și nede încredere. Un site de încredere este o destinație pe care o organizație a aprobat-o explicit pentru un scop de lucru definit; un site nede încredere este gestionat conform politicii mai restrictive. Aceste etichete și permisiunile rezultate ar trebui definite de organizația dvs., mai degrabă decât să fie deduse din faptul că un site web pare familiar.
Aceasta este diferită de izolarea site-urilor , o arhitectură de securitate Chromium care plasează conținutul site-ului în procese separate. Google documentează această funcție la nivel de browser pentru Chrome gestionat, dar aceasta nu dovedește că fiecare versiune Gooroom expune aceleași comutatoare sau că modificarea politicilor Chrome configurează controalele de browser bazate pe încredere ale Gooroom. Nu utilizați chrome://flagssetările generice pentru întreprinderi Chrome ca înlocuitor pentru calea de gestionare documentată a Gooroom.
Broșura oficială a produsului Hancom Gooroom este datată 19 august 2022. Aceasta documentează capacitățile browserului și GPMS la momentul respectiv, nu garantează o structură de meniu pentru fiecare imagine curentă. Depozitul public de surse al browserului Gooroom arată o ramură/etichetă Gooroom 4.0 și activitatea continuă a depozitului în 2026, dar codul sursă nu este un ghid al utilizatorului. Confirmați versiunea dispozitivului, pachetul browserului și implementarea locală cu administratorul înainte de a modifica politica.
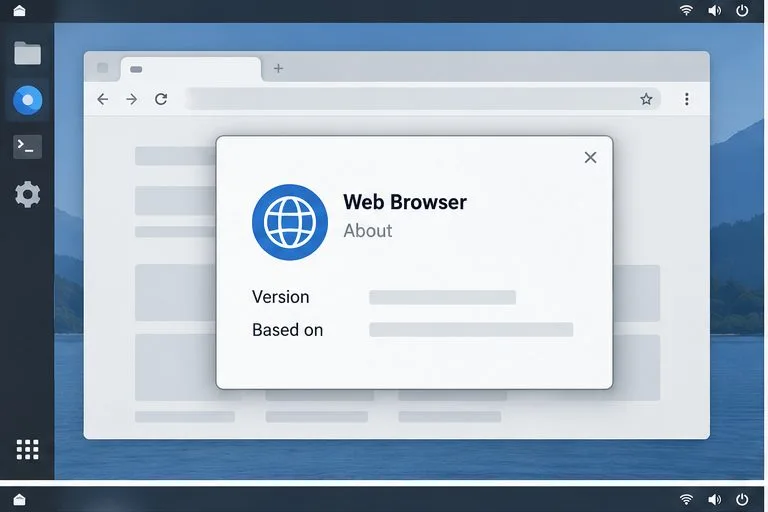
Deschideți browserul furnizat împreună cu imaginea Gooroom și notați numele și versiunea acestuia folosind informațiile Despre, dacă sunt disponibile. Capturați ediția/compilarea sistemului de operare afișată de instrumentul normal de asistență sau inventar al organizației dvs. Apoi întrebați dacă comportamentul de încredere/neîncredere al browserului este gestionat per utilizator, dispozitiv, departament sau centralizat de GPMS. Acest lucru determină unde aparțin modificările de politică: un panou de preferințe orientat către utilizator, dacă versiunea dvs. include unul, sau consola administrativă a organizației.
Dacă nu puteți identifica proprietarul versiunii sau al politicii, opriți-vă înainte de a edita fișierele de configurare. Solicitați administratorului dispozitivului informații despre versiunea de browser acceptată și fluxul de lucru aprobat pentru politici. Materialele publice ale Gooroom descriu gestionarea centralizată a software-ului și a politicilor de securitate, dar nu documentează un meniu universal pentru utilizatorul final pentru aceste controale.
Creați o listă scurtă și revizuită de clasificare a URL-urilor. Pentru fiecare intrare, înregistrați scopul, proprietarul responsabil al afacerii, dacă destinația este aprobată pentru navigare de încredere și orice restricții de acces necesare. Specificați nume de gazdă exacte, acolo unde este posibil, în loc de caractere wildcard largi. O regulă generală, cum ar fi un întreg domeniu de servicii cloud, poate include conturi personale, conținut generat de utilizatori sau servicii fără legătură. Solicitați echipei de securitate să rezolve redirecționările, subdomeniile și URL-urile furnizorilor de identitate externi înainte de implementare.
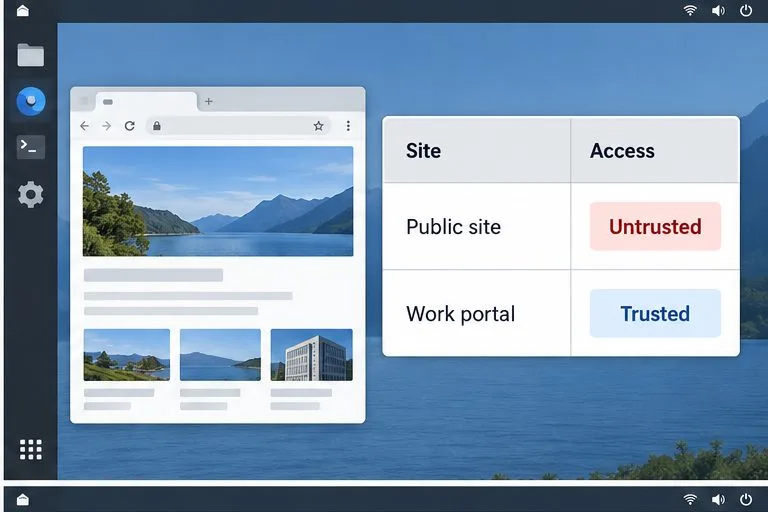
Nu marcați un site ca fiind de încredere doar pentru că este utilizat frecvent. Confirmați proprietarul site-ului, scopul comercial, fluxul de autentificare și gestionarea datelor. Dacă un site are nevoie de permisiuni precum descărcarea sau copierea textului, precizați explicit motivul comercial, astfel încât administratorul să poată aplica cel mai mic nivel de acces necesar.
În cazul instalărilor gestionate, furnizați lista de adrese URL aprobate și comportamentul dorit administratorului GPMS sau al endpoint-ului. Solicitați-i să confirme modul în care versiunea instalată mapează o destinație pentru navigare de încredere sau nede încredere, modul în care sunt gestionate adresele URL blocate și dacă politica este atribuită unui grup de dispozitive sau unui grup de utilizatori. Broșura descrie GPMS ca fiind un instrument care acceptă crearea și aplicarea politicilor de securitate la endpoint-uri; nu publică numele câmpurilor, butoanele sau calea de clic curente. Urmați procedura furnizată pentru versiunea exactă de GPMS a organizației dvs.
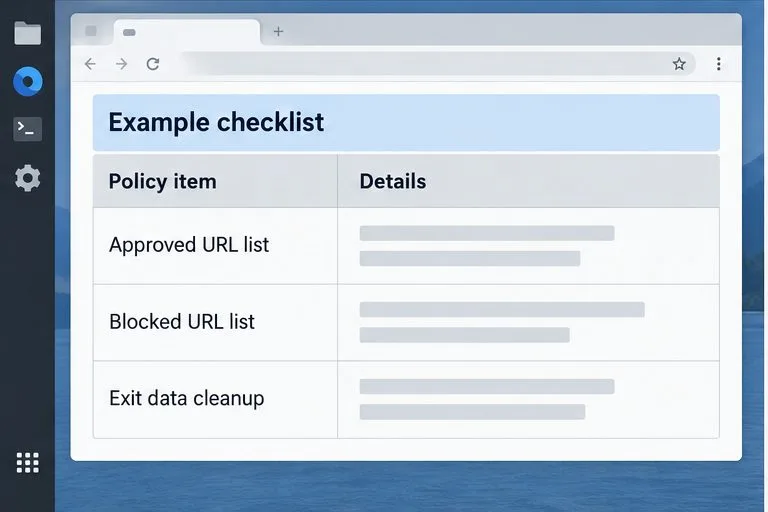
Înainte de a aplica modificările pe scară largă, solicitați o versiune pilot pe un dispozitiv de testare sau pe un grup limitat de utilizatori. Confirmați că politica a fost implementată pe dispozitiv și că administratorul o poate anula. Păstrați o copie a regulilor URL aprobate și a înregistrării modificărilor. Dacă dispozitivul dvs. nu este gestionat și nu are o pagină de setări documentată pentru aceste controale, nu presupuneți că puteți adăuga un comportament de încredere/neîncredere editând preferințele Chromium; contactați distribuitorul sau furnizorul de implementare Gooroom pentru pachetul și instrucțiunile corecte.
După ce administratorul confirmă că politica este aplicată, testați cele trei destinații din lista pregătită. Site-ul de lucru aprobat ar trebui să se deschidă în contextul de încredere atribuit organizației, un site public obișnuit ar trebui să primească contextul restrictiv dorit, iar adresa URL blocată ar trebui refuzată sau gestionată conform specificațiilor politicii. Solicitările vizibile exacte sau etichetele browserului pot diferi în funcție de versiune; verificați accesul rezultat, nu o anumită culoare sau pictogramă.
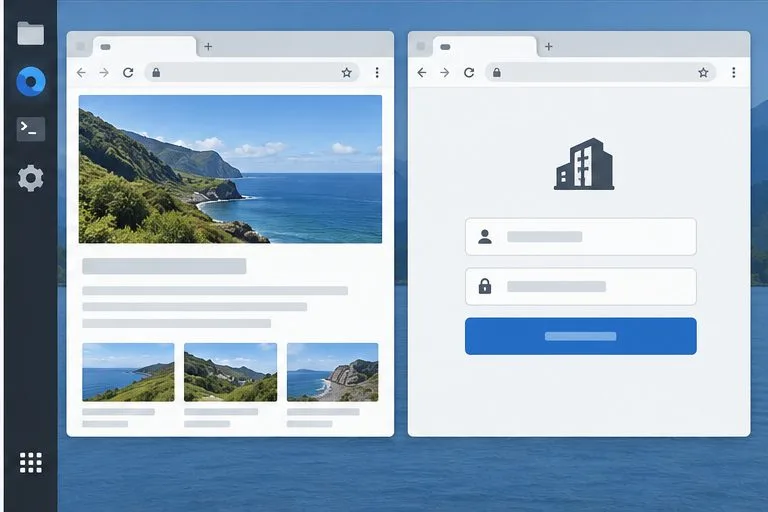
Apoi verificați restricțiile care contează pentru organizația dvs.: dacă un site poate deschide fișiere locale, descărca sau încărca documente, imprima, utiliza funcții de clipboard sau păstra date după închidere. Broșura din 2022 precizează în mod specific că datele utilizatorilor sunt șterse atunci când Gooroom Browser se închide, dar sursa publică disponibilă nu definește ce categorii de date sunt acoperite sau cum variază acest comportament în funcție de versiune. Testați versiunea implementată cu un cont nesensibil și întrebați administratorul ce includ „datele utilizatorilor” înainte de a vă baza pe ele pentru o cerință de conformitate.
Verificați adresa URL exactă, redirecționările și subdomeniile împreună cu proprietarul politicii. Un site poate redirecționa către un alt domeniu de conectare sau de conținut care nu se află pe lista originală. Solicitați administratorului să revizuiască lanțul de destinație și să ajusteze doar intrările necesare. Evitați adăugarea unui întreg domeniu de nivel superior, cu excepția cazului în care domeniul de aplicare respectiv a fost aprobat.
Este posibil ca browserul Gooroom instalat să nu expună controlul local sau o politică centrală poate suprascrie modificările locale. Confirmați versiunea și grupul de atribuire a politicilor. Nu editați în mod repetat fișierele de preferințe și nu instalați un browser separat; aceste acțiuni pot ocoli configurația gestionată și pot îngreuna suportul pentru dispozitiv.
Raportați adresa URL afectată, grupul de utilizatori, versiunea browserului, ora și eroarea vizibilă administratorului. Solicitați-i să verifice redirecționările de autentificare și permisiunile necesare pentru site. Nu dezactivați protecția browserului la nivel global ca o soluție rapidă.
Modelul de securitate publicat al browserului Gooroom acceptă politici bazate pe site și curățarea datelor din browser, dar interfața exactă a setărilor depinde de versiunea și implementarea produsului. Acest ghid se bazează pe broșura publică Hancom Gooroom din 19 august 2022, pe depozitul public de surse Gooroom revizuit la 6 octombrie 2026 și pe documentația oficială Chromium privind izolarea site-urilor. Confirmați controalele actuale cu administratorul sau furnizorul pentru imaginea instalată înainte de a trata o anumită politică ca fiind activă.
Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Deschide Google Tasks într-un browser, adaugă o comandă rapidă pentru Chrome sau o lansare în stilul aplicației și gestionează activitățile de făcut în avans prin Calendar și Gmail.
OKSampler mapează clipuri MP3 pe tastele tastaturii și poate reda audio în buclă. Află ce face software-ul gratuit vechi, unde se termină funcțiile sale vechi și ce trebuie să verifici înainte de descărcare.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.