Acasă
» LINUX
»
Cum să consolidezi SLES 15 pentru conformitatea cu STIG: Un flux de lucru OpenSCAP sigur
Cum să consolidezi SLES 15 pentru conformitatea cu STIG: Un flux de lucru OpenSCAP sigur
Consolidarea conformității cu Ghidul de implementare tehnică de securitate (STIG) pentru SUSE Linux Enterprise Server 15 (SLES 15) necesită mai mult decât rularea unui scaner. Începeți prin a potrivi pachetul service pack instalat cu lista de verificare DISA curentă și conținutul SCAP, stabiliți gazda la o bază de referință, examinați fiecare constatare pentru impactul asupra serviciului, remediați într-un mediu de testare și rescanați. Păstrați împreună rezultatele scanării lizibile de mașină și lista de verificare STIG revizuită de om, ca dovezi.
Notă de lansare curentă, verificată la 6 octombrie 2026: Listarea DISA a SUSE arată SLES 15 STIG ca V2R8 , datată 10 iulie 2026. Benchmark-ul SLES 15 SCAP listat separat este V2R9 , tot datat 10 iulie 2026. Aceste etichete de revizie aparțin unor artefacte separate, așa că verificați-le pe amândouă înainte de scanare. Utilizați lista de verificare DISA curentă pentru revizuirea formală și conținutul SUSE SCAP corespunzător pentru verificări automate.
Imaginile de interfață de mai jos sunt ilustrații conceptuale ale software-ului. Acestea prezintă tipurile de informații și exemple de comenzi discutate aici; nu sunt capturi de ecran ale unui sistem care a fost scanat sau modificat.
Fiecare server SLES 15 are nevoie de aceleași setări STIG?
Utilizați STIG-ul SLES 15 atunci când acel benchmark este valoarea de referință aplicabilă pentru organizația sau contractul dumneavoastră. DISA precizează că STIG-urile sunt necesare pentru sistemele care se conectează la rețelele DoD; alte organizații le pot adopta prin politici, cerințe ale clienților sau decizii privind riscurile. Confirmați domeniul de aplicare cu autoritatea dumneavoastră de securitate înainte de a schimba o gazdă.
Un server web, un nod de bază de date, o gazdă SAP și un dispozitiv securizat pot avea constrângeri operaționale diferite. Linia de bază a platformei este același punct de referință, dar fiecare regulă trebuie totuși evaluată pentru aplicabilitate, dependențe și impact asupra serviciului. O constatare care necesită dezactivarea unui serviciu sau modificarea autentificării poate întrerupe o aplicație sau administrarea la distanță dacă este aplicată fără testare.
Ce versiune STIG și SCAP ar trebui să utilizați?
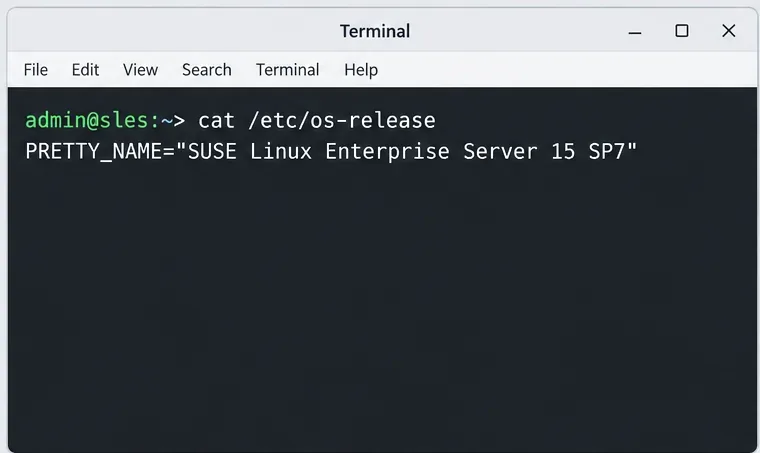
Confirmați mai întâi produsul și pachetul de service exacte. Pe gazda SLES, inspectați /etc/os-releaseși înregistrați pachetul de service SLES 15, rolul sistemului și nivelul patch-urilor. Ghidul de securitate și consolidare actual al SUSE este pentru SLES 15 SP7; profilul STIG în sine este pentru SLES 15. Verificați dacă conținutul politicii pe care îl aveți este destinat țintei dvs. și înregistrați pachetul și revizia benchmark-ului.
Confirmați produsul SLES și pachetul de service instalat înainte de a selecta o listă de verificare STIG sau un profil SCAP.
Folosiți lista de versiuni SUSE DISA STIG pentru a verifica reviziile actuale. Descărcați lista de verificare corespunzătoare de pe pagina de descărcări STIG a DISA . În special, nu presupuneți că un număr de revizie a benchmark-ului SCAP este egal cu numărul de revizie al listei de verificare. Stocați fișierele descărcate împreună cu înregistrarea modificărilor, astfel încât un recenzent ulterior să poată vedea exact ce conținut a fost utilizat.
Ce ar trebui să pregătești înainte de întărire?
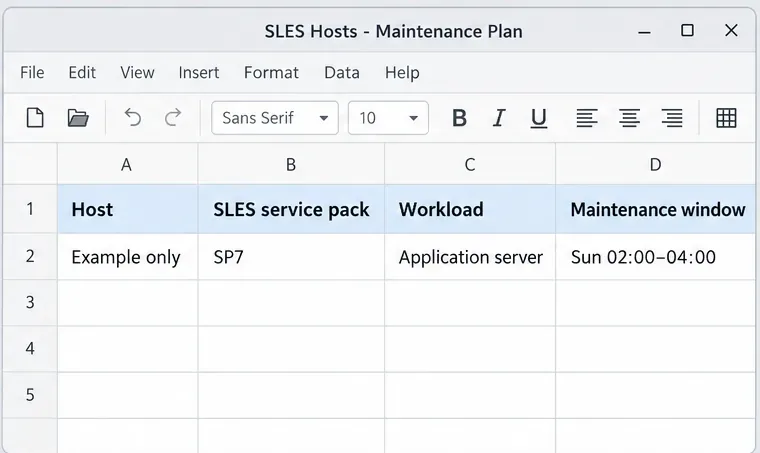
Creați un inventar de gazde și un plan de testare înainte de a instala un profil sau de a aplica remedieri. Înregistrați pachetul service pack, rolul de business, proprietarul, consola accesibilă sau metoda de recuperare, fereastra de întreținere, serviciile critice și referința pentru backup sau snapshot-uri pentru fiecare gazdă. Grupați sistemele care au aceeași versiune și aceeași sarcină de lucru, apoi testați o gazdă reprezentativă din fiecare grup.
Un plan de întreținere cu doar exemple ajută la maparea fiecărei gazde la rolul, pachetul de service, proprietarul și fereastra de modificare aprobată.
Faceți o copie de rezervă verificată și asigurați-vă că puteți recupera accesul dacă setările SSH, PAM, firewall, bootloader sau sistemul de fișiere se modifică. SUSE recomandă în mod specific un mediu de testare neoperațional înainte de implementarea setărilor STIG. Tratați remedierea OpenSCAP ca pe o modificare de configurație: examinați ce va modifica o regulă, testați modificarea și confirmați starea aplicației înainte de a o repeta în cadrul unei flote.
Cum se instalează instrumentele de scanare SLES?
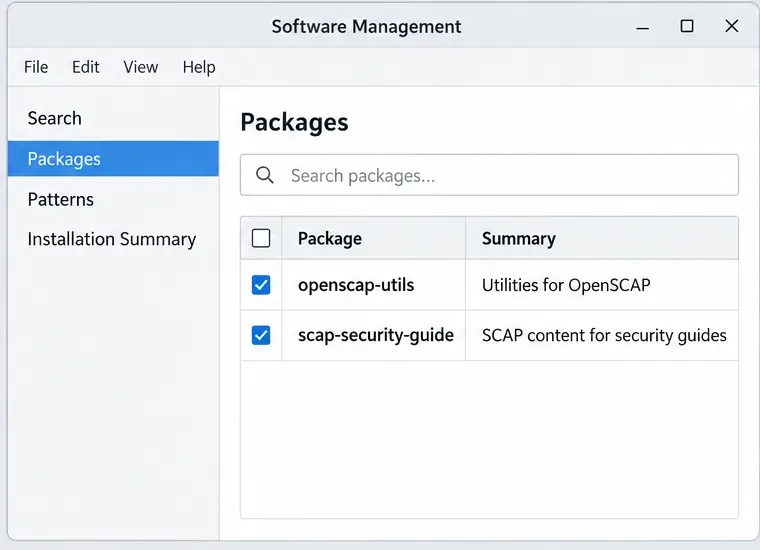
Pe un sistem SLES înregistrat cu depozitele necesare activate, SUSE documentează aceste pachete de bază:
Disponibilitatea pachetelor depinde de înregistrarea dvs., de modulele activate și de accesul la repozitoriu. Dacă pachetele nu sunt disponibile, verificați abonamentul SUSE al gazdei și configurația repozitoriului, în loc să instalați un pachet neverificat dintr-o altă sursă. SCAP Workbench este un front-end grafic opțional; SUSE recomandă rularea acestuia de pe o stație de lucru de administrare separată, acolo unde este practic, menținând în același timp sistemul țintă limitat la instrumentele de care are nevoie.
Ilustrația de selecție a pachetelor prezintă cele două nume de pachete principale utilizate de fluxul de lucru OpenSCAP al SUSE.
Înainte de evaluare, verificați conținutul și profilul disponibile pe țintă:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Calea de fișier afișată este cea utilizată în exemplul SLES 15 STIG de la SUSE. Confirmați că există și că oscap infolistează profilul STIG dorit. Dacă pachetul dvs. furnizează un identificator de fișier sau profil diferit, utilizați valoarea documentată a conținutului instalat în loc să copiați o comandă veche neschimbată.
Cum se colectează o scanare de bază?
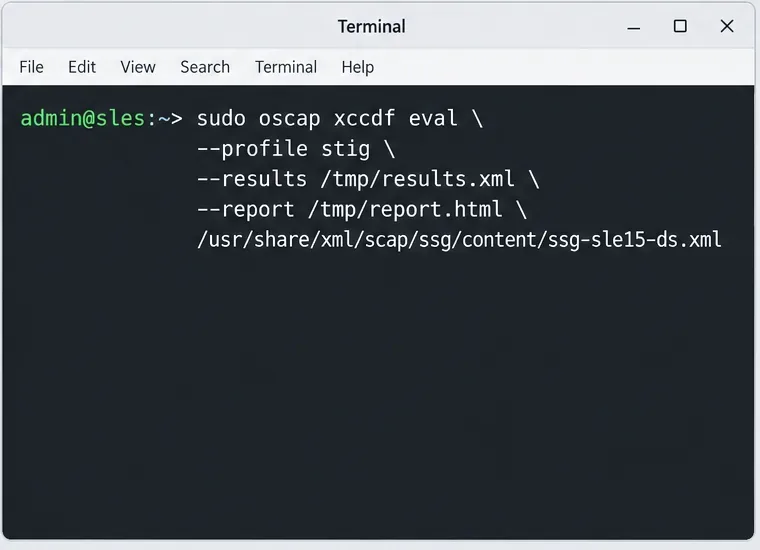
Executați mai întâi o evaluare fără --remediateopțiune. SUSE documentează acest model de scanare locală pentru SLES 15:
Acest exemplu de comandă creează rezultate XML lizibile de mașină și un raport HTML; nu aplică remedierea.
Salvați fișierul XML al rezultatului și raportați-l în locația aprobată pentru dovezi după scanare, în loc să vă bazați pe fișiere temporare pentru /tmpînregistrări pe termen lung. În medii segmentate sau offline, verificați rezultatul scanerului pentru resurse OVAL externe omise. Decideți dacă să furnizați resurse locale aprobate sau o preluare la distanță autorizată; o scanare care a omis conținutul necesar nu este o evaluare completă.
Pentru o revizuire interactivă, SUSE este compatibil cu SCAP Workbench cu profilul SLES 15. Pentru lucrul formal regulă cu regulă, importați lista de verificare DISA corespunzătoare sau rezultatele scanării în DISA STIG Viewer. Scanerul este util pentru regulile care au verificări automate; păstrați verificarea manuală pentru cerințele care necesită inspecție umană sau dovezi.
Cum ar trebui să citești rezultatele scanării?
Folosiți starea rezultatului pentru a decide ce să faceți în continuare. A passînseamnă că verificarea evaluată a trecut; failînseamnă că nu a trecut. notapplicableînseamnă că regula nu s-a aplicat țintei evaluate, în timp ce notcheckedînseamnă că motorul de verificare nu a evaluat regula respectivă. errorși unknownindică o verificare incertă sau incompletă și necesită investigare. Specificația XCCDF a NIST definește aceste stări; ele nu sunt interschimbabile.
Citiți starea rezultatului pentru fiecare regulă; ilustrația raportului gol listează stările XCCDF comune fără a reprezenta rezultatele scanării.
Pentru fiecare regulă eșuată sau nerezolvată, înregistrați identificatorul regulii, severitatea din lista de verificare curentă, serviciul afectat, starea necesară, starea curentă, metoda de remediere, proprietarul și dovezile necesare pentru închidere. Verificați dacă o regulă se încadrează efectiv în domeniul de aplicare înainte de a o clasifica ca neaplicabilă. Un raport automat, în sine, poate să nu surprindă o verificare manuală, o excepție specifică sistemului sau controlul compensatoriu aprobat de autoritatea dvs. de securitate.
Urmăriți deciziile de remediere și dovezile justificative regulă cu regulă, inclusiv elementele care necesită revizuire manuală.
Cum ar trebui să remediați constatările?
Remediați mai întâi în mediul de testare. Conținutul SLES 15 STIG poate aplica corecții prin OpenSCAP; documente SUSE --remediateîn acest scop. Următoarea este forma comenzii din ghidul SUSE:
Această comandă modifică configurația sistemului. Nu o rulați pe un server de producție ca prim pas. Examinați regulile selectate, confirmați calea de backup și recuperare, testați remedierea, apoi verificați serviciile de aplicație necesare, autentificarea, accesul la rețea, înregistrarea în jurnal și joburile programate. Unele reguli pot necesita remediere manuală sau tratament personalizat; documentați motivul și controlul compensatoriu prin procesul de excepții al organizației dvs.
OpenSCAP poate aplica corecții, așadar validați modificările sale pe un sistem SLES care nu este în producție înainte de o implementare.
Ce dovedește că gazda este pregătită pentru recenzie?
După modificările aprobate, rulați din nou aceeași scanare cu aceeași revizie de referință și păstrați atât rezultatele înainte, cât și cele după. Revizuiți erorile, erorile, necunoscutele și regulile neverificate rămase. Confirmați separat elementele listei de verificare manuală. Un scor mai mare nu dovedește în sine că fiecare cerință aplicabilă a fost evaluată sau că volumul de lucru funcționează în continuare corect.
Păstrați împreună rapoartele de referință și cele post-modificare, excepțiile aprobate, proprietarul dovezilor și data revizuirii.
Înregistrați versiunea SLES și pachetul service pack, rolul gazdei, data scanării și modificarea de întreținere.
Arhivați lista exactă de verificare DISA STIG, revizuirea conținutului SCAP, rezultatele XML și raportul HTML.
Mapează regulile nerezolvate sau manuale către un proprietar responsabil și documentează acțiunile lor.
Repetați scanarea după actualizări de materiale sau modificări de configurație, utilizând benchmark-ul necesar în prezent.
Validați recuperarea sistemului, administrarea la distanță, serviciile necesare și comportamentul aplicațiilor după consolidarea securității.
Conformitatea cu SLES 15 STIG este un proces continuu de configurare și evidență. Cel mai puternic rezultat combină o listă de verificare DISA actuală, conținut SCAP acceptat de SUSE, remediere testată, revizuire manuală acolo unde automatizarea nu se aplică și un proces de excepții documentat.