Acasă
» LINUX
»
Cum să găsești viruși pe Linux din linia de comandă
Cum să găsești viruși pe Linux din linia de comandă
Pentru a găsi viruși pe Linux din linia de comandă, instalați ClamAV , actualizați baza de date cu semnături cu FreshClam și rulați ClamScan pe fișierele sau folderele pe care doriți să le verificați. Adăugați --recursivepentru a include subfolderele și --infectedpentru a afișa detectările fără a lista fiecare fișier curat. ClamScan efectuează o scanare unică și nu necesită ca clamdserviciul să ruleze. Un raport curat înseamnă că ClamAV nu a găsit nicio semnătură potrivită în conținutul scanat; nu este o dovadă că fiecare fișier este sigur.
ClamAV detectează viruși și alte programe malware în fișierele de pe sistemele Linux, dar este un set de instrumente pentru scanarea programelor malware, mai degrabă decât o suită completă de securitate pentru endpoint-uri. Consultați prezentarea generală a ClamAV pentru domeniul său de aplicare.
1. Instalați ClamAV din distribuția dvs.
Folosește managerul de pachete al distribuției tale atunci când este disponibil un pachet ClamAV întreținut. Upstream notează că numele pachetelor și căile de configurare pot varia în funcție de distribuție, așadar verifică documentația pachetului distribuției tale dacă o comandă diferă. Acestea sunt exemple comune de pachete:
Distribuție
Comandă de instalare
Ubuntu sau Debian
sudo apt install clamav clamav-freshclam
Fedora
sudo dnf install clamav clamav-update
Arch Linux
sudo pacman -S clamav
openSUSE
sudo zypper install clamav
Dacă managerul de pachete spune că unul dintre numele pachetelor de actualizare nu este disponibil, instalați pachetul care furnizează freshclamversiunea pentru versiunea dvs. Evitați copierea comenzilor vechi source-build din ghiduri învechite: cerințele actuale de compilare și configurația ClamAV s-au modificat în timp.
Instalați ClamAV din depozitul de pachete al distribuției dvs. de Linux.
Confirmați instalarea scanerului:
clamscan --version
Confirmați că este disponibilă comanda ClamScan.
2. Actualizați semnăturile de viruși ale ClamAV
FreshClam descarcă și actualizează bazele de date oficiale de semnături ale ClamAV. Dacă distribuția dvs. nu rulează deja instrumentul de actualizare FreshClam, începeți o actualizare manuală cu:
sudo freshclam
Actualizați baza de semnături înainte de scanare.
Unele pachete configurează un serviciu de actualizare în fundal. Dacă o actualizare manuală raportează că un alt proces de actualizare rulează deja, lăsați serviciul să se termine în loc să porniți FreshClam în mod repetat. Verificați numele serviciului utilizat de distribuția dvs.; pe unele sisteme este clamav-freshclam. Mențineți semnăturile actualizate înainte de fiecare scanare manuală. Documentația FreshClam explică modul în care funcționează actualizările bazei de date.
3. Scanați un fișier sau un folder
Pentru a inspecta un fișier descărcat, înlocuiți-l sample.zipcu fișierul pe care doriți să îl verificați:
clamscan --infected "$HOME/Downloads/sample.zip"
Scanează un singur fișier prin transmiterea căii sale către clamscan.
Nu aveți nevoie sudode fișiere pe care contul dvs. le poate citi. Dacă primiți erori de permisiune, fie scanați o cale pe care o dețineți, fie rulați din nou comanda cu privilegii sporite, atunci când este cazul.
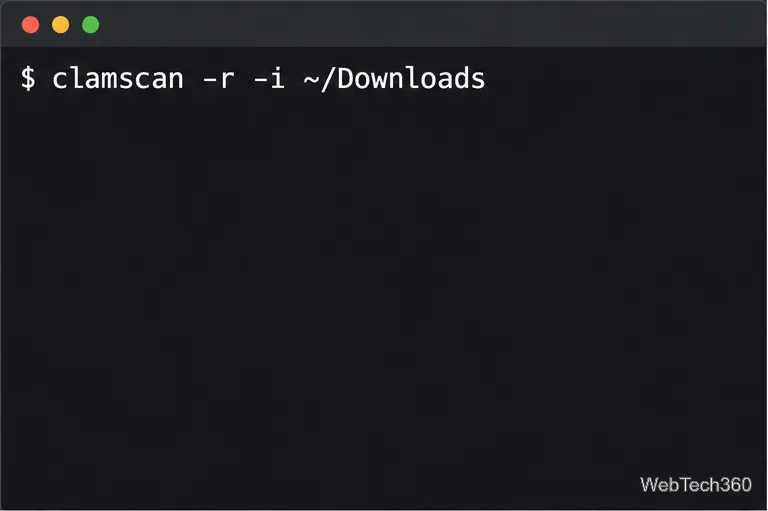
Pentru a scana un director și tot ce se află sub el, utilizați --recursive(formă prescurtată -r):
clamscan --recursive --infectat „$HOME/Downloads”
Folosește scanarea recursivă pentru a include folderele imbricate.
Fără opțiunea recursivă, ClamScan verifică fișierele din directorul numit, dar nu coboară în subdirectoarele sale. Adăugați --verbosedacă doriți să vedeți mai multă activitate de scanare sau utilizați --log=FILEpentru a salva un raport.
4. Verificați folderul principal sau mai multe locații
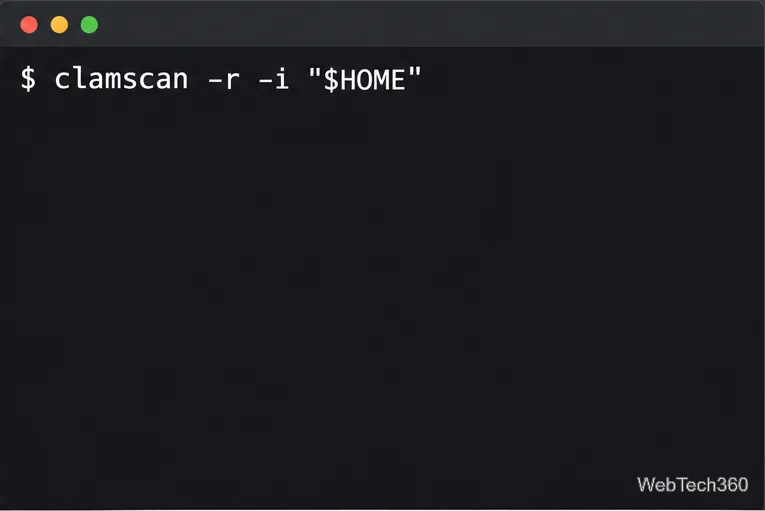
Directorul principal este un loc practic de unde să pornești, deoarece conține descărcări și fișiere pe care le deschizi. Această comandă scanează folderul principal și directoarele imbricate ale utilizatorului curent:
clamscan --recursiv --infectat „$HOME”
Scanați folderul principal și subdirectoarele sale.
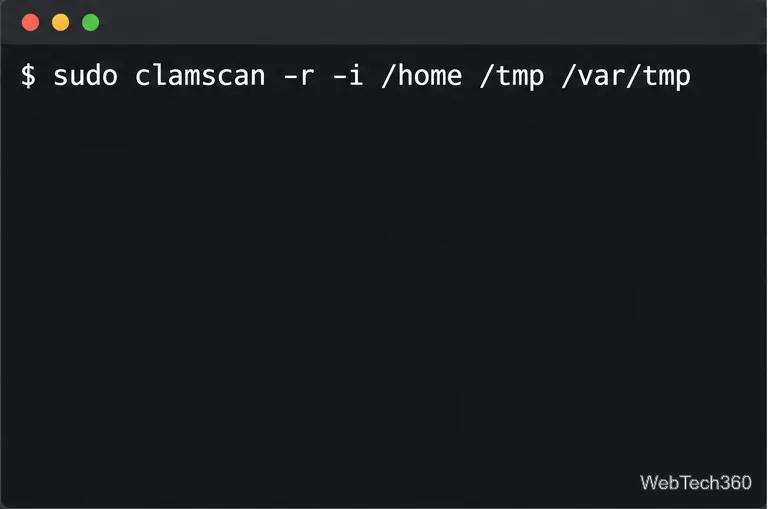
Pentru o verificare mai amplă a locațiilor utilizatorilor și a fișierelor temporare, transmiteți mai multe directoare într-o singură comandă:
Verificați locațiile comune ale utilizatorilor și ale fișierelor temporare.
Adăugați calea unei unități montate, cum ar fi /media/$USER/DRIVE_NAME, dacă doriți să inspectați spațiul de stocare amovibil. O scanare a întregului sistem de fișiere rădăcină este posibilă și cu sudo clamscan --recursive --infected /, dar poate dura mult timp și poate raporta fișiere pe care nu le poate citi sau sisteme de fișiere virtuale speciale. Apăsați Ctrl+Cpentru a o opri. Tratați erorile de acces ca fișiere nescanate, nu ca rezultate curate. ClamAV aplică, de asemenea, limite de scanare pentru anumite conținuturi mari sau complexe; examinați opțiunile și limitele ClamScan înainte de a interpreta o scanare amplă.
5. Salvați și interpretați raportul de scanare
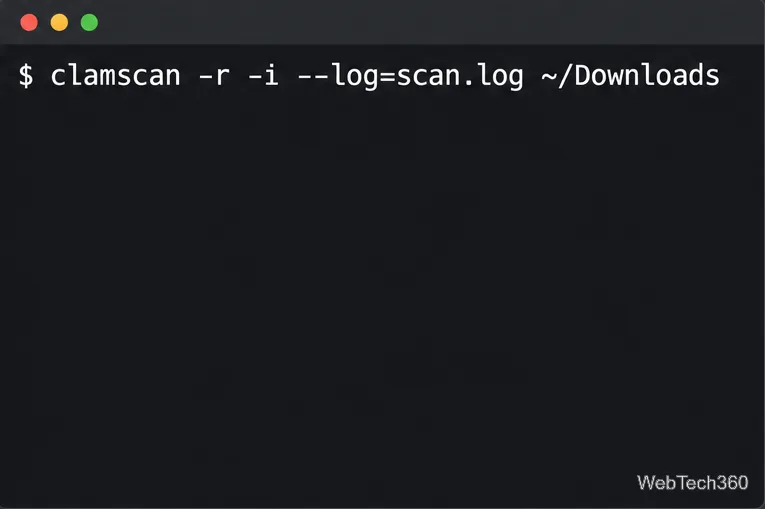
Pentru a păstra un raport pentru o revizuire ulterioară, adăugați o cale de jurnalizare. Aceasta scrie scan.logîn directorul curent:
clamscan -r -i --log=scan.log ~/Descărcări
Salvați un jurnal de scanare pentru o consultare ulterioară.
Deschideți raportul salvat cu less scan.logsau citiți rezumatul pe care ClamScan îl imprimă când termină. Dacă rezumatul spune Infected files: 0, nicio semnătură încărcată nu se potrivește cu fișierele scanate cu succes. O linie care se termină cu FOUNDdenumește un fișier și semnătura de detectare; este o alertă de investigare, nu un motiv pentru a deschide fișierul.
Dacă ClamAV raportează o detectare, nu rulați și nu previzualizați fișierul. Izolați-l de utilizarea normală, notați calea și numele semnăturii sale și verificați de unde provine.
Nu utilizați --removeca răspuns implicit. Pot apărea rezultate fals pozitive, iar ștergerea automată poate distruge un fișier de care aveți nevoie. ClamAV documentează alternativele de tip carantină și explică modul de revizuire a rezultatelor fals pozitive suspectate în ghidul său de alerte de scanare .
Dacă scanarea raportează erori de permisiune, citire sau bază de date, rezolvați-le și scanați din nou. Un fișier pe care ClamAV nu l-a putut inspecta nu a fost șters.
Pentru o verificare obișnuită, actualizați mai întâi semnăturile, scanați recursiv Descărcările și directorul principal, apoi examinați orice alertă și rezumatul final. Clientul ClamAV clamonaccpoate oferi monitorizare la accesare cu clamd, dar aceasta necesită o configurare separată. O clamscancomandă simplă verifică doar căile pe care le trimiteți.