Acasă
» LINUX
»
Cum să te conectezi la servere cu fișiere GNOME
Cum să te conectezi la servere cu fișiere GNOME
GNOME Files, cunoscut și sub numele de Nautilus, poate răsfoi folderele de pe computere la distanță și de pe spațiul de stocare în rețea. Deschideți Alte locații , introduceți URI-ul serverului, selectați Conectare și furnizați acreditările dacă vi se solicită. Prefixul protocolului este important: documentele GNOME ssh://sunt pentru acces SSH și ftp://pentru FTP. Sunt protocoale diferite; ftp://nu înseamnă SFTP. Consultați ghidul de conectare la serverul GNOME Files pentru formatele de adresă acceptate.
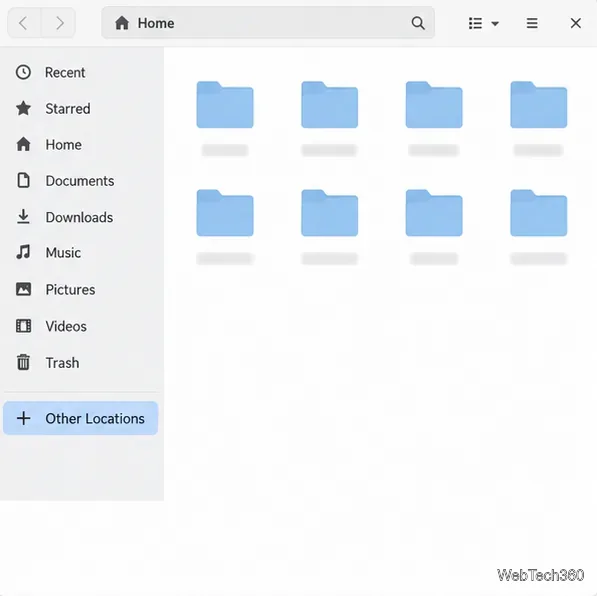
Bara laterală Fișiere afișează Alte locații sub folderele standard.
Imaginile de interfață de mai jos prezintă controalele comune de conectare. Aspectul exact, etichetele și protocoalele disponibile pot varia în funcție de versiunea GNOME și de componentele GVfs instalate cu o distribuție Linux.
Conectarea la un server în Fișiere GNOME
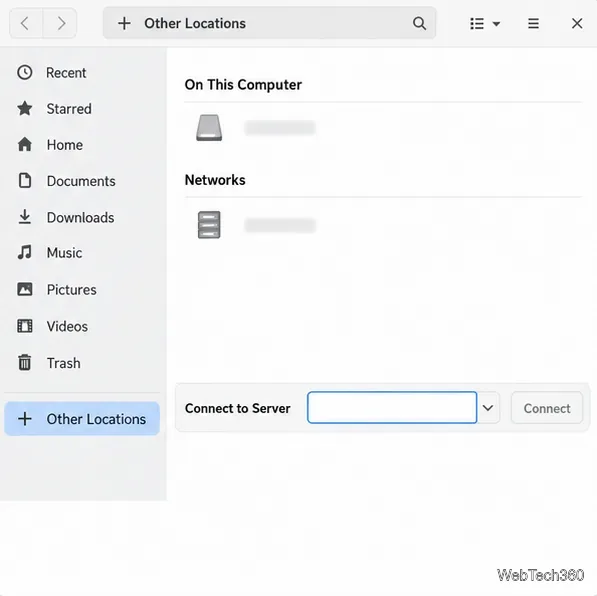
Deschide Alte locații. Lansează Fișiere și selectează Alte locații în bara laterală. Zona Rețele poate afișa dispozitive care promovează partajarea fișierelor în rețeaua locală, dar este posibil să nu listezeze toate serverele.
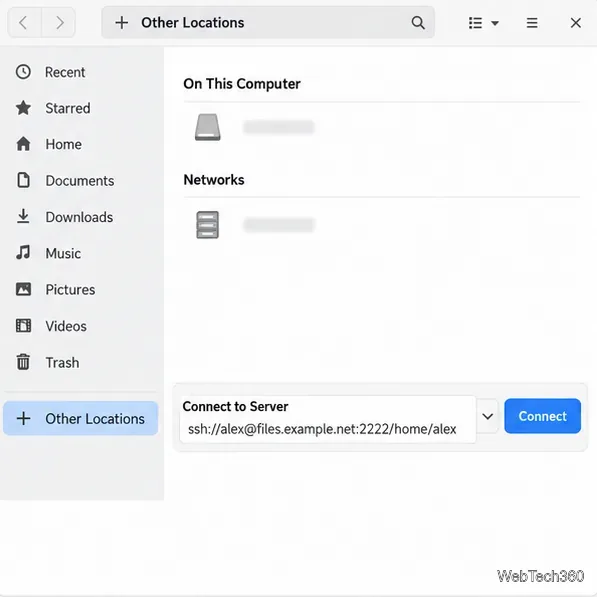
Introduceți URI-ul serverului. În Conectare la server , introduceți o adresă în formularul scheme://server/path. Utilizați numele de gazdă sau adresa IP furnizată de administrator. Adăugați o cale de partajare sau de director atunci când serverul necesită una. Pentru un port nestandard, plasați-o :portdupă numele de gazdă. Nu introduceți parola în URI.
Introduceți un URI de server în câmpul Conectare la server din Alte locații.
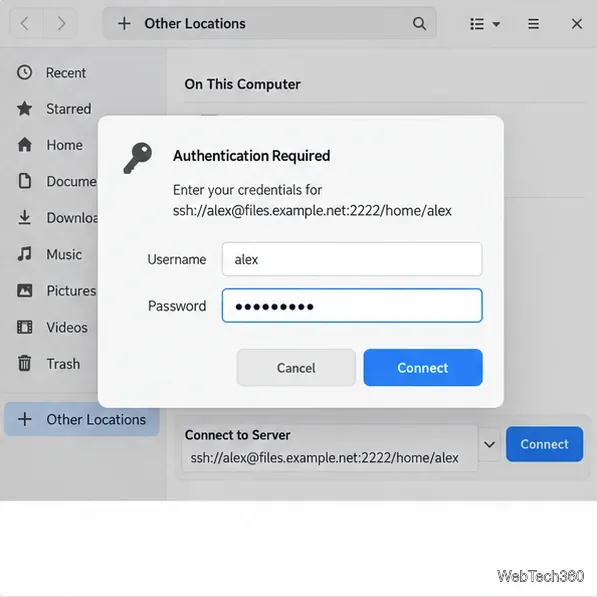
Selectați Conectare și conectați-vă. Fișiere GNOME deschide locația la distanță și solicită acreditări atunci când este necesar. Introduceți contul așteptat de server. Pentru o conexiune SSH, verificați amprenta unei chei gazdă pentru prima conexiune cu informațiile de la administratorul serverului înainte de a o considera de încredere. Salvați acreditările numai pe un dispozitiv pe care îl controlați.
Acest exemplu SSH include un port personalizat și o cale de director la distanță.Fișierele GNOME pot solicita acreditări după ce inițiați o conexiune SSH.
Când conexiunea reușește, folderul la distanță se deschide ca o locație în Fișiere și este adăugat în bara laterală pentru acces rapid. Folosește controlul de ejectare sau deconectare de lângă acesta când ai terminat. O conexiune Fișiere este convenabilă pentru răsfoirea și transferul fișierelor; nu este neapărat o montare permanentă a sistemului pentru fiecare aplicație.
Folosește URI-ul pentru protocolul serverului tău
SSH și SFTP
Pentru accesul criptat la fișiere printr-un cont SSH, utilizați formatul de adresă SSH pentru documentele GNOME. Se poate include un port personalizat și un folder de pornire:
ssh://alex@files.example.net:2222/home/alex
SSH criptează conexiunea, inclusiv autentificarea și datele fișierelor. Folosește portul furnizat de administrator. Dacă configurația ta documentează în mod specific un sftp://URI, urmează instrucțiunile serverului respectiv; nu înlocui niciodată schema cu ftp://pentru a încerca să realizezi o conexiune SFTP.
FTP
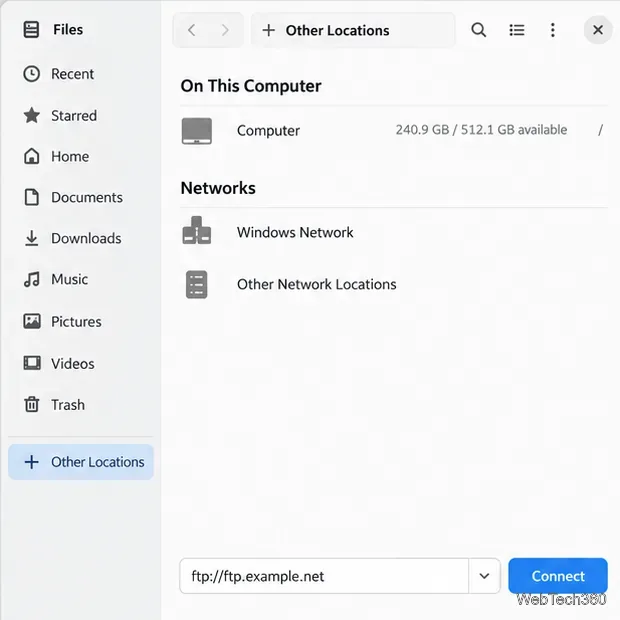
Folosește FTP doar atunci când serverul îl oferă în mod explicit. De exemplu:
ftp://ftp.example.net/public/
Prefixul ftp:// selectează FTP; nu solicită SFTP.
FTP-ul simplu nu criptează detaliile de conectare sau transferurile de fișiere. Preferați accesul la fișiere bazat pe SSH sau un protocol securizat atunci când este disponibil. FTP-ul anonim poate permite descărcări, blocând în același timp încărcările sau ștergerea, în funcție de permisiunile serverului.
Partajări SMB sau Samba
Pentru o partajare Windows, Samba sau NAS, includeți numele partajării după gazdă:
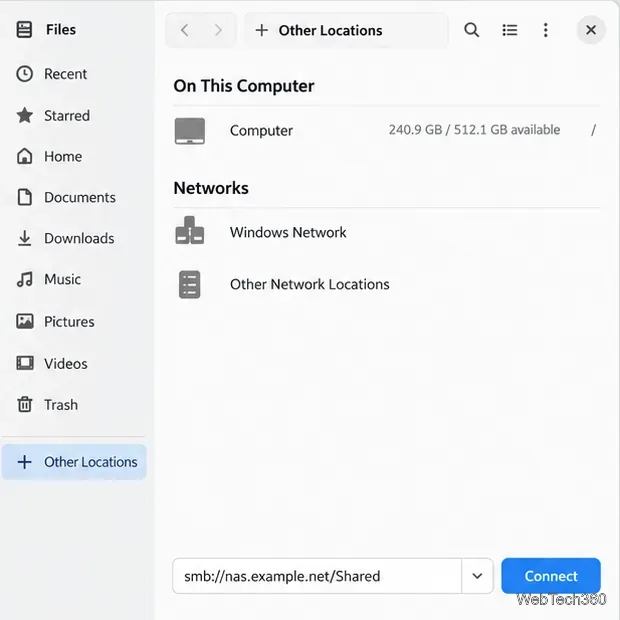
smb://nas.example.net/Shared
Un URI SMB poate include numele partajării după adresa serverului.
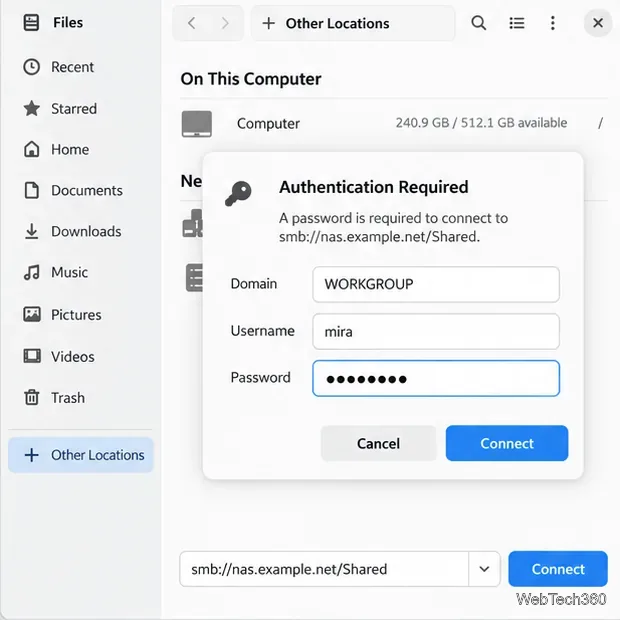
Introduceți contul și, dacă vi se solicită, grupul de lucru sau domeniul Windows. Confirmați ortografia și scrierea cu majuscule a numelui partajării cu proprietarul serverului; conectarea la server nu este același lucru cu permisiunea de a deschide fiecare partajare.
Unele servere SMB solicită un domeniu împreună cu un nume de utilizator și o parolă.
WebDAV
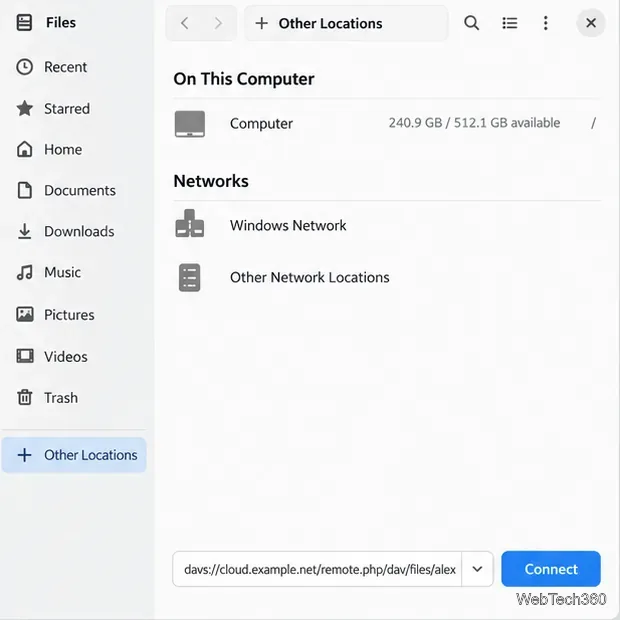
Folosește calea WebDAV completă furnizată de serviciu. Lista de scheme GVfs o folosește davs://pentru WebDAV protejat prin TLS și dav://pentru o conexiune non-TLS. Alege adresa securizată atunci când serviciul o acceptă:
Folosește schema davs:// pentru un endpoint WebDAV securizat prin TLS.
NFS
Ghidul serverului GNOME listează și adrese NFS, de exemplu nfs://nas.example.net/export. Accesul NFS se bazează de obicei pe exporturi pe server, ID-uri de utilizator și permisiuni de fișiere în loc de o solicitare de parolă. Cel mai frecvent se utilizează într-o rețea locală de încredere. Dacă distribuția dvs. nu oferă backend-ul GVfs necesar, utilizați în schimb metoda sa documentată de montare NFS.
Depanarea unei conexiuni eșuate
Server negăsit: verificați numele de gazdă, DNS-ul sau adresa IP. Dacă descoperirea rețelei nu afișează nimic, introduceți manual URI-ul; descoperirea nu este un inventar complet.
Conexiunea a fost refuzată sau a expirat: confirmați că serverul este online, că URI-ul utilizează protocolul și portul corect și că rețeaua sau VPN-ul permite accesul.
Protocol neacceptat: verificați prefixul pentru o greșeală de scriere. GVfs furnizează backend-uri pentru sisteme de fișiere de rețea ca module separate, deci disponibilitatea protocolului poate diferi în funcție de distribuție. Prezentarea generală GNOME GIO explică acest model de backend.
Autentificarea se repetă sau un folder este refuzat: verificați numele de utilizator, domeniul, numele de partajare și permisiunile la nivelul serverului. Întrebați administratorul dacă contul poate accesa acea cale specifică.
Pentru o verificare rapidă, comparați schema și calea URI-ului cu instrucțiunile de conectare ale serverului, apoi încercați din nou din Alte locații .