Descărcați FlightGear gratuit: Ghid oficial de instalare

Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
unattended-upgradeseste pachetul Debian pentru descărcarea și instalarea automată a anumitor actualizări APT fără autentificare interactivă. Pe un server headless, acest lucru îl face util pentru întreținerea securității atunci când nu este disponibilă nicio sesiune desktop și nu se așteaptă ca nimeni să ruleze apt upgradeîn fiecare zi.
Începând cu octombrie 2026, Debian 13 „trixie” este versiunea stabilă Debian, iar unattended-upgradespachetul stabil este versiunea 2.12. Pachetul este destinat actualizărilor normale ale pachetelor, în special actualizărilor de securitate și stabile. Nu înlocuiește procesul separat, planificat, de actualizare de la o versiune majoră Debian la alta.
Modelul practic este simplu: mecanismul APT reîmprospătează periodic indexurile pachetelor, apt-daily-upgrade.serviceinvocă backend-ul de actualizare nesupravegheată la timp, iar politica dvs. decide ce origini de pachete sunt permise. Debian înregistrează rezultatul în /var/log/unattended-upgrades/.
| Gol | Acțiune recomandată |
|---|---|
| Instalați actualizatorul | sudo apt update && sudo apt install unattended-upgrades |
| Activează lucrul periodic zilnic | Setați APT::Periodic::Update-Package-Lists "1";șiAPT::Periodic::Unattended-Upgrade "1"; |
| Mențineți politica locală ușor de gestionat | Puneți suprascrierile într-un fișier ulterior, cum ar fi52unattended-upgrades-local |
| Testează înainte să te bazezi pe el | sudo unattended-upgrade --debug --dry-run |
| Confirmați programarea | Inspectați apt-daily.timerșiapt-daily-upgrade.timer |
| Urmăriți rezultatele | Revizuirea /var/log/unattended-upgrades/și alertele dvs. de monitorizare |
Executați instalarea dintr-o shell administrativă:
sudo apt update
sudo apt install unattended-upgrades
Instalarea pachetului poate fi repetată în siguranță: APT va raporta pur și simplu că este deja instalat dacă gazda îl are deja. Debian descrie pachetul ca un instalator automat pentru upgrade-uri de securitate și alte actualizări selectate prin politică.
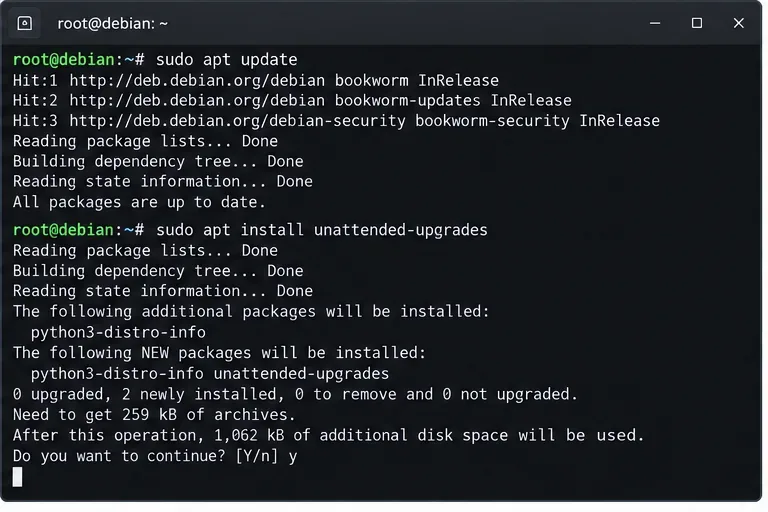
Pentru o flotă, nu presupuneți că fiecare imagine are aceeași stare implicită. Unele instalări Debian includ deja actualizări nesupravegheate; altele nu, iar o configurație existentă poate fi dezactivată. După instalare, inspectați configurația efectivă în loc să presupuneți că prezența pachetului înseamnă că politica dorită este activă.
Fișierul README din Debian spune că o configurare manuală are nevoie de aceste două valori periodice APT:
APT::Periodic::Update-Package-Lists "1";
APT::Periodic::Unattended-Upgrade "1";
Valoarea "1"înseamnă că activitatea este eligibilă pentru a fi rulată zilnic. Un fragment local practic este:
sudo nano /etc/apt/apt.conf.d/20auto-upgradesApoi adăugați cele două linii de mai sus. Puteți inspecta configurația APT îmbinată cu:
apt-config dump | grep -E 'APT::Periodic::(Update-Package-Lists|Unattended-Upgrade)'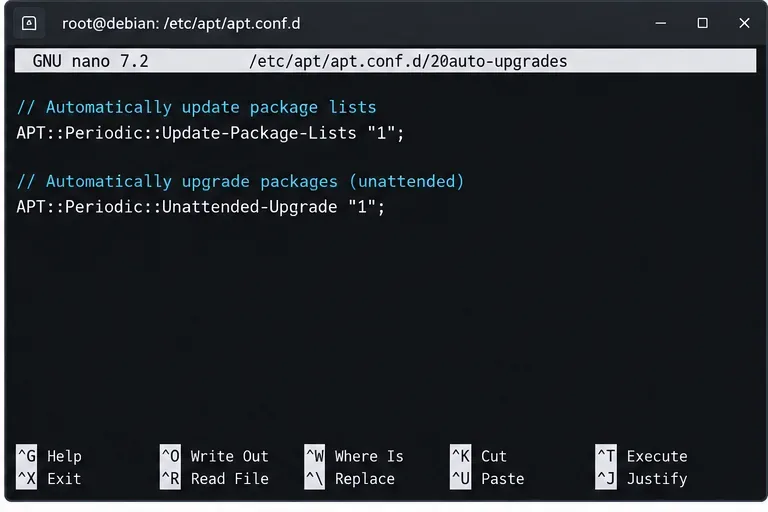
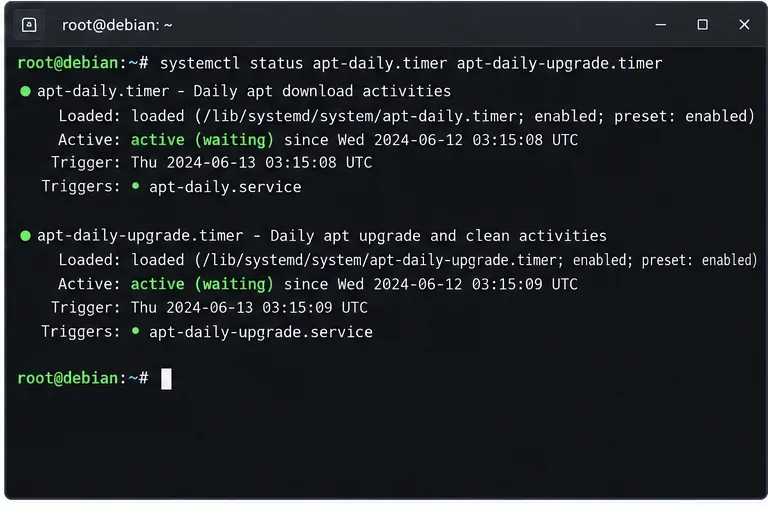
Nu citiți asta ca pe o promisiune că o lucrare va începe exact la miezul nopții în fiecare zi. Pe sistemele Debian bazate pe systemd, APT folosește unități de temporizare și un comportament de planificare randomizat. Pentru operațiuni, verificați starea reală a temporizatorului și următoarea declanșare pe gazdă, în loc să proiectați monitorizarea în jurul unui timp de ceas ghicit.
Politica cheie se află sub Unattended-Upgrade::Origins-Patternsau în Allowed-Originsforma mai veche. Documentația Debian 2.12 recomandă crearea unui fragment APT local care sortează după 50unattended-upgradesfișierul împachetat, de exemplu:
sudo nano /etc/apt/apt.conf.d/52unattended-upgrades-localAcest lucru este preferabil editării permanente a fișierului livrat, deoarece actualizările pachetului pot înlocui sau intra în conflict cu configurația gestionată de furnizor. Înainte de a scrie modele, inspectați metadatele lansării pe care APT le vede de fapt:
apt-cache policyPentru majoritatea serverelor headless, o politică conservatoare este de a menține actualizările automate limitate la canalele stabile și de securitate normale ale Debian. Modelele exacte pot diferi în funcție de aspectul repozitoriului, mirror-uri, furnizori terți și reguli de fixare, așadar tratați-le apt-cache policyca fiind sursa de adevăr pentru fiecare mediu.
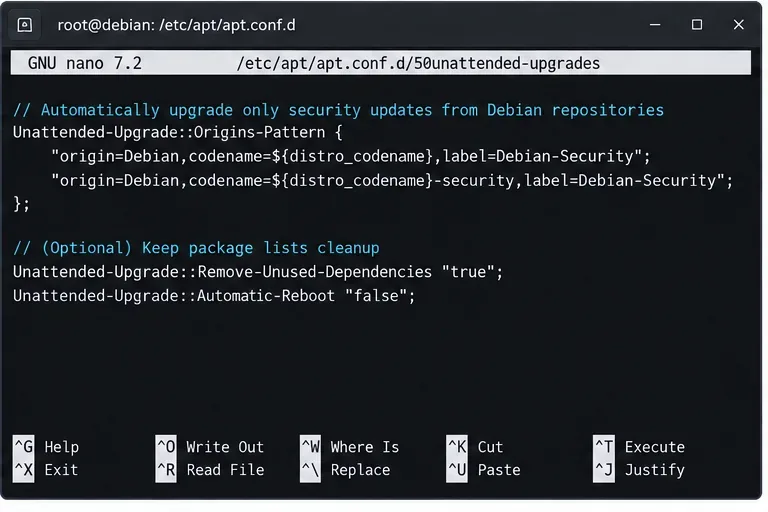
Configurația 2.12 acceptă liste negre și liste albe de pachete, reporniri automate, rapoarte de e-mail, eliminarea dependențelor neutilizate, limite de lățime de bandă, restricții de actualizare și ieșire syslog. Câteva opțiuni sunt deosebit de relevante pe serverele la distanță:
Unattended-Upgrade::Automatic-Reboot "false";
Unattended-Upgrade::MailReport "only-on-error";
Unattended-Upgrade::SyslogEnable "true";
Configurați e-mailul doar dacă mașina are un transport de e-mail funcțional. Dacă activați repornirea automată, comportamentul implicit al Debian este semnificativ: când Automatic-Rebooteste adevărat și /var/run/reboot-requiredexistă, gazda poate reporni fără confirmare. Puteți seta Unattended-Upgrade::Automatic-Reboot-Timeprogramarea acestei reporniri pentru o fereastră de mentenanță.
Pentru multe sisteme de producție, este mai sigur să lăsați repornirea automată dezactivată, cu excepția cazului în care serviciul este redundant, ferestrele de întreținere sunt definite și verificările de sănătate post-repornire sunt automatizate.
unattended-upgrades.timerPe o instalare Debian normală bazată pe systemd, verificați temporizatoarele APT în loc să căutați o unitate inventată :
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers apt-daily.timer apt-daily-upgrade.timerapt-daily.timereste asociat cu activitatea de rutină de descărcare/indexare a pachetelor, în timp ce apt-daily-upgrade.timerdeclanșează calea serviciului de actualizare/curățare utilizată de actualizările nesupravegheate.
Apoi, testați politica fără a modifica pachetele:
sudo unattended-upgrade --debug --dry-runAceasta este cea mai utilă verificare preflight, deoarece evaluează configurația reală APT și înregistrează detaliile de depanare. Examinați rezultatul pentru pachete care ar fi selectate sau reținute, origini neașteptate de la terți, probleme de dependență și solicitări ale fișierelor de configurare.
Dacă simularea nu selectează nimic, acest lucru poate fi perfect normal atunci când serverul este curent. Confirmați că există într-adevăr actualizări în așteptare cu apt list --upgradable, apoi comparați originile și politica acestora cu modelele configurate.
Pachetul își scrie jurnalul principal de activitate și ieșirea dpkg sub:
/var/log/unattended-upgrades/unattended-upgrades.log
/var/log/unattended-upgrades/unattended-upgrades-dpkg.log
Verificările utile includ:
sudo tail -n 100 /var/log/unattended-upgrades/unattended-upgrades.log
sudo journalctl -u apt-daily-upgrade.service --since "7 days ago"
test -f /var/run/reboot-required && cat /var/run/reboot-required
Pentru o singură mașină de laborator acasă, revizuirea periodică a jurnalelor poate fi suficientă. Pentru sistemele de business, trimiteți erorile către monitorizarea centrală sau syslog, astfel încât o eroare silențioasă a depozitului, un sistem de fișiere plin, o dependență defectă sau o stare dpkg întreruptă să nu persiste neobservată.
| Scenariu | Politică | Notă operațională |
|---|---|---|
| Server axat pe securitate | Permite actualizările de securitate și stabile Debian; păstrează repornirea manuală | Implicit bun atunci când o întrerupere este mai costisitoare decât o repornire întârziată |
| Nod fără stat sau redundant | Permiteți actualizările și repornirea automată programată | Asociați cu verificări de sănătate și drenarea echilibratorului de încărcare |
| Aparat sensibil la nucleu | Folosește o listă neagră de pachete doar cu un proces de excepții documentat | Adăugarea pe lista neagră poate lăsa vulnerabilitățile cunoscute necorectate |
| Server cu depozit de furnizori | Nu permiteți originea furnizorului până când politica sa de actualizare nu este revizuită | Verificați mai întâi semnătura, politica de asistență și așteptările privind revenirea la vechile opțiuni |
Verificați dacă există actualizări în așteptare, dacă originea depozitului lor corespunde politicii permise și dacă o listă neagră sau o constrângere de dependență împiedică selecția. Rulați sudo unattended-upgrade --debug --dry-runpentru dovezi în loc să modificați politica la întâmplare.
unattended-upgradeseste conceput pentru a evita actualizările care ar necesita solicitări de configurare dpkg nerezolvate. Dacă un pachet este reținut în mod repetat, inspectați jurnalul și decideți dacă decizia privind fișierul de configurare ar trebui gestionată manual.
Confirmați că temporizatoarele sunt activate și active, apoi inspectați apt-config dump. Imaginile aurii conțin adesea fragmente APT locale, mascare sau suprascrieri de politici care diferă de setările implicite ale pachetului.
Folosește calea de reconfigurare acceptată de Debian:
sudo dpkg-reconfigure -plow unattended-upgradesDezactivarea pachetului nu înlocuiește gestionarea normală a patch-urilor; pur și simplu readuce responsabilitatea la procesul de orchestrare manuală sau externă.
unattended-upgradeseste instalat dintr-un depozit Debian de încredere.52unattended-upgrades-local.apt-cache policy.apt-daily.timerși apt-daily-upgrade.timersunt activi.sudo unattended-upgrade --debug --dry-runse finalizează fără selecții neașteptate sau erori.Folosește documentația proprie a Debian atunci când validezi comportamentul într-o anumită versiune:
Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Deschide Google Tasks într-un browser, adaugă o comandă rapidă pentru Chrome sau o lansare în stilul aplicației și gestionează activitățile de făcut în avans prin Calendar și Gmail.
OKSampler mapează clipuri MP3 pe tastele tastaturii și poate reda audio în buclă. Află ce face software-ul gratuit vechi, unde se termină funcțiile sale vechi și ce trebuie să verifici înainte de descărcare.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.








