Descărcați FlightGear gratuit: Ghid oficial de instalare

Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Aveți adresa serverului VPN, acreditările sau un fișier de configurare, dar Pardus fie nu afișează niciun tip VPN potrivit, fie refuză să importe fișierul, fie spune „conectat” în timp ce rețeaua privată este încă inaccesibilă. Aceste simptome provin de obicei din trei straturi diferite: lipsește pluginul VPN NetworkManager necesar, profilul de conexiune este incomplet sau tunelul este stabilit, dar rutele și setările DNS nu corespund cu ceea ce așteaptă rețeaua la distanță.
Acest ghid începe cu calea cea mai puțin perturbatoare și trece la o depanare mai profundă. Se aplică Pardus 25 Desktop, a cărui arhivă ISO oficială prezintă imagini Pardus 25.2 GNOME și XFCE datate 16 iulie 2026. Notele originale de lansare Pardus 25 identifică GNOME 48.4 și Xfce 4.20.2 ca medii desktop acceptate. NetworkManager este stratul de rețea de sub aceste instrumente desktop, astfel încât aceleași profiluri de conexiune pot fi inspectate și controlate și din linia de comandă.
Referințele oficiale utilizate în acest ghid includ notele de lansare Pardus 25 , arhiva ISO oficială Pardus 25 , documentația de asistență NetworkManager VPN , referința NetworkManager nmcli și ajutorul pentru conexiunile VPN din GNOME .
Nu începeți prin a alege un protocol care „pare apropiat”. Întrebați administratorul sau furnizorul VPN despre protocolul și metoda exactă de autentificare. Cel puțin, colectați numele de gazdă al serverului, protocolul, numele de utilizator, dacă este utilizat, și orice fișiere de configurare sau certificat. Configurațiile corporative pot necesita, de asemenea, un certificat CA, un certificat client și o cheie privată, o parolă de unică folosință, un domeniu DNS specific sau rute pentru subrețele interne.
.ovpnprofil, uneori cu fișiere separate de certificat CA/client.Documentația VPN actuală a NetworkManager marchează explicit PPTP ca fiind criptografic eronat și precizează că nu ar trebui utilizat. Dacă o organizație veche încă vă oferă instrucțiuni PPTP, următorul pas este să solicitați un înlocuitor acceptat, în loc să tratați PPTP ca soluție de rezervă normală.
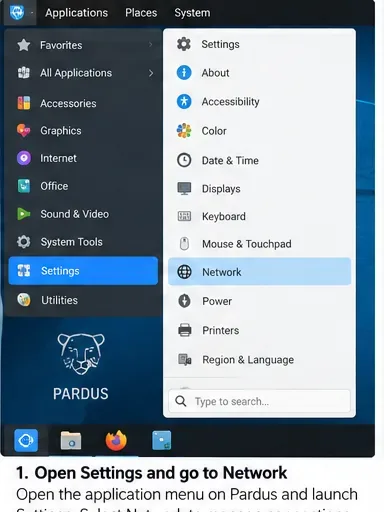
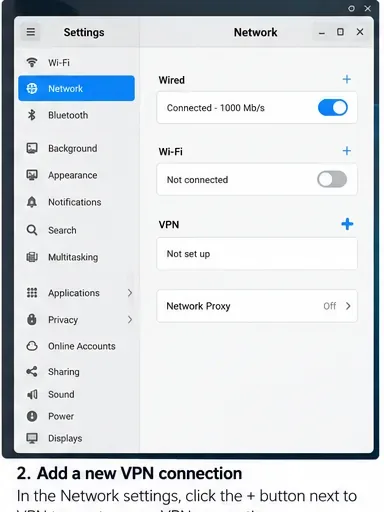
Pe Pardus GNOME, deschideți Setări și alegeți Rețea . Ajutorul propriu al GNOME descrie adăugarea unui VPN din secțiunea VPN cu butonul plus. Pe Pardus XFCE, aspectul este diferit; editorul de conexiuni NetworkManager poate fi deschis din appletul de rețea sau îl puteți rula nm-connection-editordacă este instalat editorul grafic respectiv.
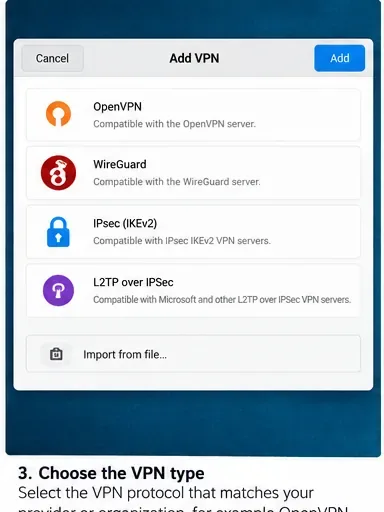
Dacă secțiunea VPN este prezentă, dar nu oferă protocolul de care aveți nevoie, nu continuați să recreați conexiunea. De obicei, aceasta înseamnă că integrarea NetworkManager corespunzătoare nu este instalată.
Înainte de a instala orice, verificați dacă Pardus folosește NetworkManager în mod normal:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
Un desktop funcțional ar trebui să raporteze NetworkManager ca rulând/activ. Dacă serviciul nu este activ, rezolvați mai întâi problema; un plugin VPN nu poate funcționa atunci când serviciul său de rețea părinte este oprit.
Pardus este bazat pe Debian, iar setul actual de pachete Debian 13 oferă aceleași familii de plugin-uri NetworkManager folosite aici. Instalați doar ce se potrivește cu VPN-ul dvs.:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
Paginile oficiale ale pachetului Debian descriu network-manager-openvpn-gnomecomponenta GUI GNOME pentru pluginul OpenVPN al NetworkManager, network-manager-openconnect-gnomeintegrarea OpenConnect și network-manager-strongswanpluginul NetworkManager pentru IKEv2 IPsec. În mod normal, nu aveți nevoie de un plugin VPN NetworkManager separat pentru WireGuard, deoarece NetworkManager îl suportă nativ încă de la versiunea 1.16.
După instalarea unui plugin, închideți și redeschideți editorul de conexiuni. O repornire completă este de obicei inutilă. Dacă interfața grafică tot nu se actualizează, repornirea NetworkManager va întrerupe rețeaua activă, așa că faceți acest lucru doar atunci când puteți tolera o scurtă deconectare:
sudo systemctl restart NetworkManagerDacă administratorul ți-a oferit un profil OpenVPN, importarea acestuia este de obicei mai sigură decât copierea manuală a fiecărei opțiuni. În GNOME, alege opțiunea de a importa un fișier de configurare VPN salvat atunci când este disponibil. Lista exactă de opțiuni VPN depinde de pluginurile instalate, așa că nu te aștepta ca fiecare sistem Pardus să afișeze același meniu.
NetworkManager documentează și o cale de import OpenVPN prin nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpnDacă comanda respectivă spune că tipul de VPN nu este acceptat, verificați mai întâi dacă este instalat pluginul OpenVPN NetworkManager. Dacă fișierul conține directive specifice furnizorului pe care importerul NetworkManager nu le înțelege, comparați profilul cu instrucțiunile Linux acceptate de administratorul VPN, în loc să ștergeți la întâmplare linii necunoscute.
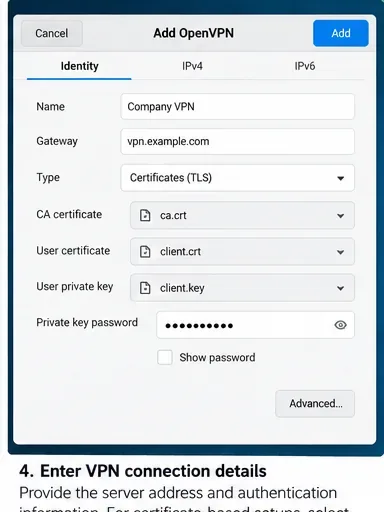
Pentru un profil OpenVPN sau IPsec creat manual, gateway-ul, tipul de autentificare, certificatul CA, certificatul utilizatorului, cheia privată și acreditările trebuie să corespundă cu configurația serverului. O eroare frecventă este combinarea unui profil nume de utilizator/parolă cu instrucțiuni bazate pe certificat sau alegerea unui fișier CA greșit.
Fiți precauți cu opțiunile care stochează o parolă pentru toți utilizatorii. Dacă un secret ar trebui salvat, solicitat de fiecare dată sau partajat la nivel de sistem este o decizie de politică organizațională. NetworkManager poate stoca secrete de conexiune în sistemul său de profil, iar documentația sa menționează că fișierele de conexiune pot conține parole sau chei private. Pe dispozitivele partajate, preferați cel mai restrâns acces care îndeplinește în continuare cerințele operaționale.
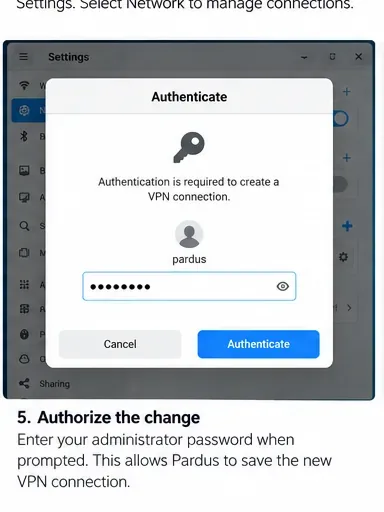
Crearea sau modificarea unui profil de rețea de sistem poate declanșa o solicitare de autorizare pe desktop. Introduceți parola de administrator local numai dacă ați inițiat modificarea și recunoașteți acțiunea.
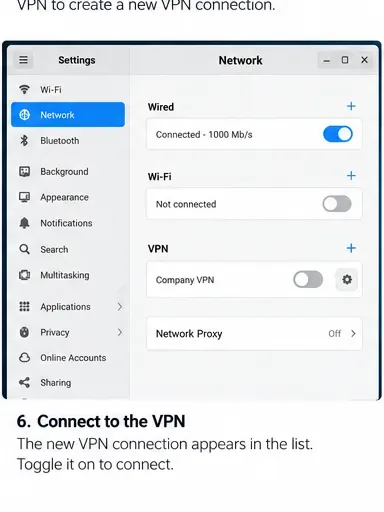
După ce profilul este salvat, activați-l din panoul Rețea sau din meniul de rețea de pe desktop. Dacă VPN-ul dvs. utilizează MFA sau o parolă care nu este stocată, este posibil să primiți o altă solicitare la momentul conectării.
Când interfața grafică (GUI) raportează Conectat , confirmați starea cu NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route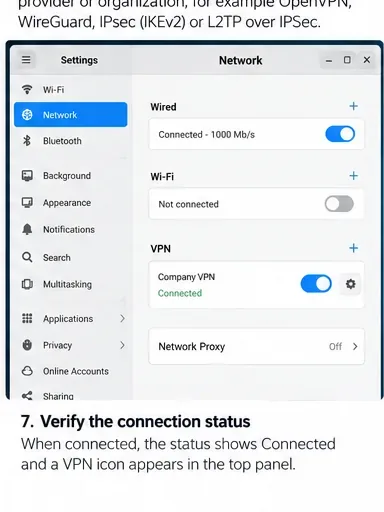
Pentru un VPN cu tunel complet, vă puteți aștepta ca ruta implicită sau regulile de rutare să trimită traficul de internet prin tunel. Pentru un VPN corporativ cu tunel divizat, ruta obișnuită de internet poate rămâne neschimbată, în timp ce doar anumite prefixe private trec prin VPN. Aceasta înseamnă că „adresa mea IP publică nu s-a modificat” nu este automat o eroare.
Cea mai bună țintă de validare este o resursă internă care ar trebui să fie accesibilă doar prin VPN: de exemplu, un nume DNS intern, un portal web, un server Git sau o adresă IP privată furnizată de administratorul dvs. Nu inventați o adresă privată arbitrară și nu presupuneți că ar trebui să răspundă la ping; multe rețele blochează ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/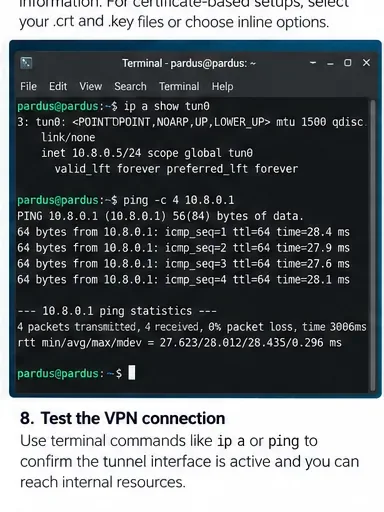
Pentru OpenVPN, interfața tunelului este adesea numită tun0, dar acest nume nu este garantat. WireGuard apare de obicei ca propriul nume de interfață. Folosiți nmcli connection show --activeși ip linkpentru a descoperi ce a creat de fapt sistemul dvs.
Executați ip routeși ip route get INTERNAL_IP. Dacă căutarea selectează gateway-ul Wi-Fi/Ethernet obișnuit în loc de calea VPN, este posibil ca profilul să nu aibă ruta de subrețea privată necesară. Întrebați administratorul VPN ce prefixe ar trebui rutate prin tunel înainte de a adăuga rute personal.
Dacă adresele IP private funcționează, dar numele de gazdă interne nu, problema este probabil rezolvarea numelui și nu tunelul în sine. Pe sistemele care utilizează systemd-resolved, resolvectl statuspoate afișa servere DNS și domenii per link. În alte configurații, verificați informațiile DNS expuse de NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'DNS-ul divizat este deosebit de important în mediile corporative: doar numele pentru un domeniu intern ar putea fi nevoite să ajungă la serverul DNS al companiei. Înlocuirea tuturor setărilor DNS cu un resolver public poate face ca un tunel funcțional să pară defect, deoarece numele private nu se mai rezolvă.
Dacă conexiunea nu atinge niciodată starea conectată, urmăriți jurnalele NetworkManager în timp ce încercați din nou:
journalctl -u NetworkManager -b --no-pager
sudo journalctl -u NetworkManager -b -f
Căutați erori de validare a certificatelor, mesaje de gateway inaccesibil, erori de autentificare sau erori de pornire a pluginurilor. Evitați să lipiți public jurnalele complete fără a le revizui, deoarece acestea pot conține nume de servere, nume de utilizator, căi de certificat și detalii despre rețea.
WireGuard este diferit de tipurile de VPN bazate pe plugin-uri de mai sus. Documentația oficială VPN a NetworkManager precizează că WireGuard este acceptat nativ, iar referința setărilor NetworkManager expune proprietăți specifice WireGuard, cum ar fi cheile private, peer-ii, endpoint-urile, AllowedIP-urile și keepalive-ul persistent.
Dacă aveți o configurație WireGuard, este de preferat să importați sau să creați un profil NetworkManager WireGuard cu valorile exacte furnizate de administratorul dvs. Acordați o atenție deosebită AllowedIPs: acesta determină ce prefixe de destinație sunt trimise către peer. O configurație care conține 0.0.0.0/0și ::/0este de obicei concepută ca un tunel complet; prefixele mai restrânse indică tunelare divizată.
NetworkManager este o opțiune bună atunci când tehnologia VPN are o integrare NetworkManager întreținută, iar desktopul are nevoie de un profil persistent pe care utilizatorii îl pot comuta cu ușurință. Schimbați abordarea atunci când furnizorul necesită funcționalități pe care pluginul său NetworkManager nu le expune, când clientul corporativ efectuează verificări ale posturii dispozitivului sau autentificare proprietară sau când administratorul acceptă în mod explicit doar clientul Linux al furnizorului.
NetworkManager avertizează că unele plugin-uri VPN terțe nu sunt întreținute. Pagina sa actuală de asistență identifică vechiul plugin Fortinet SSLVPN ca fiind abia încheiat și sugerează OpenConnect pentru protocolul Fortinet compatibil mai vechi, în timp ce PPTP este atât neîntreținut, cât și criptografic defect. Prin urmare, un plugin vizibil într-un depozit de pachete nu este același lucru cu un protocol pe care ar trebui să îl implementați astăzi.
Înainte de a considera configurația VPN Pardus finalizată, deconectați-vă și reconectați-vă o dată și verificați din nou rezultatul. O configurare bună ar trebui să treacă de aceste verificări:
nmcli connection show --activeafișează profilul VPN sau WireGuard în timp ce este conectat.Dacă conexiunea trece autentificarea, dar eșuează la verificările de rutare sau DNS, nu schimbați parolele și certificatele în mod repetat. Mutați investigația la rute, domenii DNS, politica server-side și designul de tunel divizat necesar. Dacă protocolul în sine necesită un plugin neîntreținut sau învechit, soluția mai durabilă este migrarea la o tehnologie VPN acceptată în prezent, în loc să o forțați pe cea veche să funcționeze.
Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Deschide Google Tasks într-un browser, adaugă o comandă rapidă pentru Chrome sau o lansare în stilul aplicației și gestionează activitățile de făcut în avans prin Calendar și Gmail.
OKSampler mapează clipuri MP3 pe tastele tastaturii și poate reda audio în buclă. Află ce face software-ul gratuit vechi, unde se termină funcțiile sale vechi și ce trebuie să verifici înainte de descărcare.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.








