Descărcați FlightGear gratuit: Ghid oficial de instalare

Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Configurați o montare SSHFS, confirmați că funcționează, reporniți Debian și, dintr-o dată, directorul la distanță este din nou gol. Comanda manuală a funcționat deoarece erați autentificat, rețeaua era deja online și SSH putea pune întrebări dacă avea nevoie de o parolă sau de o confirmare a cheii gazdă. Montările la boot nu au aceste facilități.
Soluția fiabilă este de a face autentificarea SSH neinteractivă, de a crea o /etc/fstabintrare persistentă și de a comunica sistemului systemd că sistemul de fișiere depinde de rețea. Acest ghid începe cu cea mai simplă configurare funcțională, apoi adaugă opțiuni pentru rețele lente și sesiuni SSH pierdute. Exemplele folosesc user@server.example.com:/srv/datadirectorul la distanță și /mnt/remotepunct de montare local.
Pagina de pachete Debian listează în prezent SSHFS 3.7.3 pentru Debian 12 (Bookworm), iar SSHFS folosește subsistemul SFTP furnizat de SSH. Consultați pagina pachetului Debian SSHFS și manualul SSHFS din amonte . Reviziile pachetelor diferă între versiunile Debian, dar abordarea de boot-mount de mai jos se bazează pe comportamentul standard fstab și systemd.
Trei cauze explică majoritatea eșecurilor. În primul rând, SSH poate necesita în continuare o parolă, o frază de acces pentru cheie sau o confirmare inițială a cheii gazdă. O operațiune de bootare nu are un terminal unde să poată răspunde la aceste solicitări. În al doilea rând, montarea poate începe înainte ca rețeaua sau DNS-ul să fie complet utilizabil. În al treilea rând, o conexiune SSH de lungă durată poate deveni ulterior învechită după o întrerupere a rețelei.
Documentația systemd a Debian explică faptul că _netdevopțiunea forțează tratarea unei monturi ca o montură de rețea. Monturile de rețea sunt ordonate după network-online.target. Aceeași documentație menționează că /etc/fstabintrările sunt convertite în unități native de montare systemd la pornire. Consultați systemd.mount(5) în Debian .
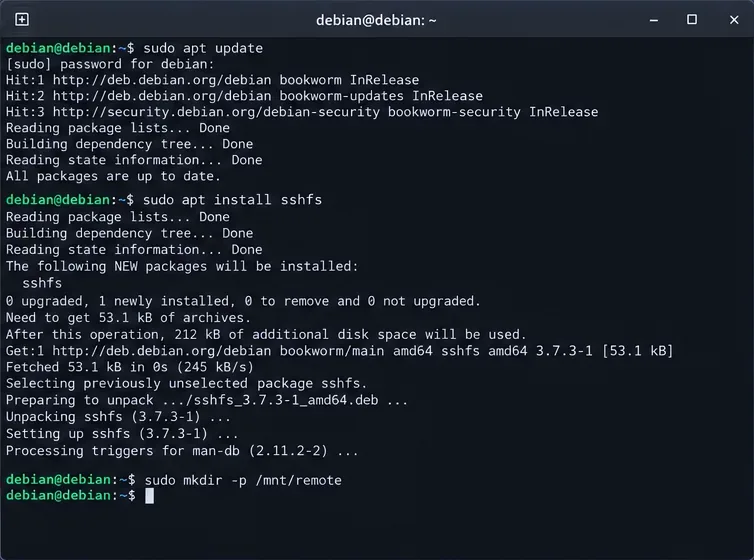
Instalați clientul SSHFS inclus în pachet și creați directorul local care va expune fișierele la distanță:
sudo apt update
sudo apt install sshfs
sudo mkdir -p /mnt/remote
SSHFS este construit pe FUSE, interfața sistemului de fișiere Linux în spațiul utilizatorului. Pe Debian 12, sshfspachetul depinde de FUSE 3 și de clientul OpenSSH.
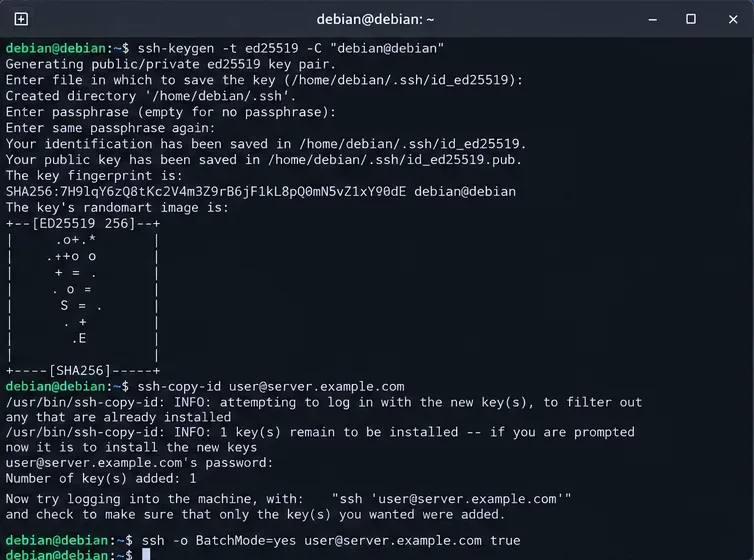
Pentru o montare la nivel de sistem pornită de systemd, o cheie dedicată deținută de root este simplă, deoarece ajutorul pentru montare rulează ca root. Generați una fără parolă numai dacă mașina în sine este de încredere și cheia este restricționată în acest scop:
sudo ssh-keygen -t ed25519 -f /root/.ssh/sshfs_remote
sudo ssh-copy-id -i /root/.ssh/sshfs_remote.pub user@server.example.com
A doua comandă solicită în mod normal parola contului la distanță o singură dată. Apoi, testați identitatea exactă în mod non-interactiv:
sudo ssh -i /root/.ssh/sshfs_remote -o BatchMode=yes user@server.example.com trueDacă acea comandă se termină cu succes fără nicio solicitare, autentificarea este gata pentru pornire. Dacă solicită confirmarea amprentei serverului, conectați-vă o dată interactiv ca root, verificați amprenta în raport cu o sursă de încredere și acceptați-o. Nu evitați erorile cheie gazdă dezactivând verificarea gazdei.
Documente OpenSSH BatchMode=yesspecial pentru scripturi și joburi batch, deoarece dezactivează solicitările de parolă și confirmare. Cheile gazdă sunt verificate în raport cu fișierul utilizatorului known_hosts. Consultați manualul Debian ssh(1) și ssh_config(5) .
Nu depanați ordinea de bootare până când comanda SSHFS de bază nu funcționează. Montați directorul o dată folosind aceeași cheie:
sudo sshfs user@server.example.com:/srv/data /mnt/remote -o IdentityFile=/root/.ssh/sshfs_remote -o reconnect -o ServerAliveInterval=15 -o ServerAliveCountMax=3Verificați dacă puteți lista fișierele la distanță, apoi demontați-le înainte de a testa fstab:
ls -la /mnt/remote
sudo fusermount3 -u /mnt/remote
Manualul SSHFS din amonte recomandă reconnectrestabilirea conexiunilor întrerupte. De asemenea, explică acest lucru, ceea ce ServerAliveIntervalpoate preveni o montare aparent blocată atunci când o conexiune SSH inactivă este întreruptă silențios. Cu un interval de 15 secunde și numărul implicit OpenSSH de trei sonde fără răspuns, o conexiune inactivă este detectată în aproximativ 45 de secunde; aici numărul este scris explicit, astfel încât comportamentul este evident.
Faceți o copie de rezervă a fișierului înainte de a-l edita:
sudo cp /etc/fstab /etc/fstab.backup
sudo nano /etc/fstab
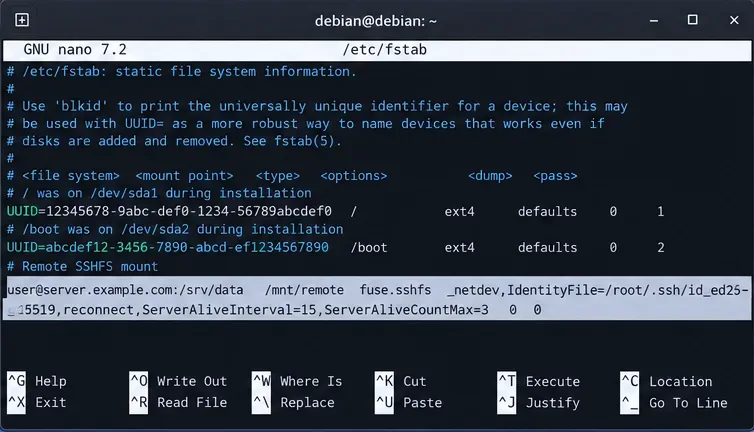
Adăugați o linie:
user@server.example.com:/srv/data /mnt/remote fuse.sshfs _netdev,IdentityFile=/root/.ssh/sshfs_remote,BatchMode=yes,reconnect,ServerAliveInterval=15,ServerAliveCountMax=3,default_permissions 0 0Subtipul fuse.sshfseste înțeles de instrumentele de montare Debian. Manualul SSHFS din amonte documentează, de asemenea, sshfsca un tip de sistem de fișiere fstab și notează fuse.sshfscompatibilitatea. Manualul fstab(5) al Debian descrie cele șase câmpuri fstab și recomandă notarea subtipurilor de sistem de fișiere, cum ar fi fuse.sshfs.
| Opţiune | De ce este aici |
|---|---|
_netdev | Face ca systemd să trateze montarea ca dependentă de rețea. |
IdentityFile=... | Selectează cheia privată în mod explicit în loc să depindă de un agent interactiv. |
BatchMode=yes | Eșuează în loc să aștepte o parolă sau o solicitare de confirmare. |
reconnect | Permite SSHFS să restabilească o conexiune întreruptă. |
ServerAliveInterval=15 | Trimite sonde keepalive la nivel SSH în perioadele de inactivitate. |
ServerAliveCountMax=3 | Limitează sondele keepalive fără răspuns înainte ca SSH să se deconecteze. |
default_permissions | Permite verificarea permisiunilor locale, pe lângă autorizarea la distanță. |
O greșeală de scriere /etc/fstabeste mult mai ușor de corectat înainte de o repornire. Cereți systemd să reîncarce unitățile de montare generate, apoi testați intrarea:
sudo systemctl daemon-reload
sudo mount -a
findmnt -T /mnt/remote
ls -la /mnt/remote
Dacă mount -anu returnează nicio eroare și findmntraportează fuse.sshfs, sintaxa fstab este acceptată și sistemul de fișiere este montat. Manualul mount(8) al Debian confirmă că mount -amontează sistemele de fișiere fstab, cu excepția intrărilor marcate cu noauto.
_netdevoferă sistemului systemd semantica corectă de ordonare, dar network-online.targeteste la fel de precisă ca serviciul de gestionare a rețelei care o oferă. Wi-Fi, VPN-uri, întârzieri DHCP, întârzieri DNS și stive de rețea neobișnuite pot face ca o montare imediată la boot să fie nesigură.
În acest caz, utilizați montarea automată systemd astfel încât procesul de boot să creeze un punct de montare automată și să stabilească conexiunea SSHFS numai atunci când ceva accesează pentru prima dată /mnt/remote. Adăugați x-systemd.automountla opțiuni:
user@server.example.com:/srv/data /mnt/remote fuse.sshfs _netdev,x-systemd.automount,IdentityFile=/root/.ssh/sshfs_remote,BatchMode=yes,reconnect,ServerAliveInterval=15,ServerAliveCountMax=3,default_permissions 0 0Aceasta este adesea alegerea mai bună pentru laptopuri, sisteme Wi-Fi sau servere unde gazda la distanță poate fi ocazional indisponibilă. Modifică ușor semantica: montarea automată este pregătită în timpul pornirii, dar conexiunea SSH propriu-zisă se face la prima accesare. Dacă o aplicație necesită în mod absolut conectarea directorului la distanță înainte de a porni, păstrați montarea normală în rețea și faceți ca unitatea systemd a acelei aplicații să depindă de unitatea de montare.
În mod implicit, o montare FUSE este accesibilă numai sub permisiunile asociate contextului de montare. Manualul SSHFS documentează allow_othercum se permite accesul altor utilizatori locali. Nu o adăugați decât dacă un serviciu sau un alt cont are nevoie cu adevărat de fișierele montate.
Dacă utilizați allow_other, verificați /etc/fuse.confmai întâi și implicațiile de securitate FUSE. Asocierea cu default_permissionseste în general potrivită, astfel încât verificările permisiunilor locale Unix să nu fie omise. Contul SSH la distanță determină în cele din urmă ce operațiuni permite serverul.
Repetați testul exact non-interactiv cu sudo ssh ... -o BatchMode=yes. Dacă eșuează, remediați autentificarea cu cheie publică înainte de a atinge systemd. O cheie protejată de o parolă va avea nevoie și de un agent sau de un alt mecanism secret la pornire; o montare fstab simplă nu poate tasta parola în locul dvs.
Nu setați StrictHostKeyChecking=noca o soluție generală. Verificați dacă serverul a fost reconstruit sau dacă cheia gazdă a fost modificată în mod legitim. Verificarea cheii gazdă SSH este un control de securitate împotriva uzurpării identității și a atacurilor de tip man-in-the-middle.
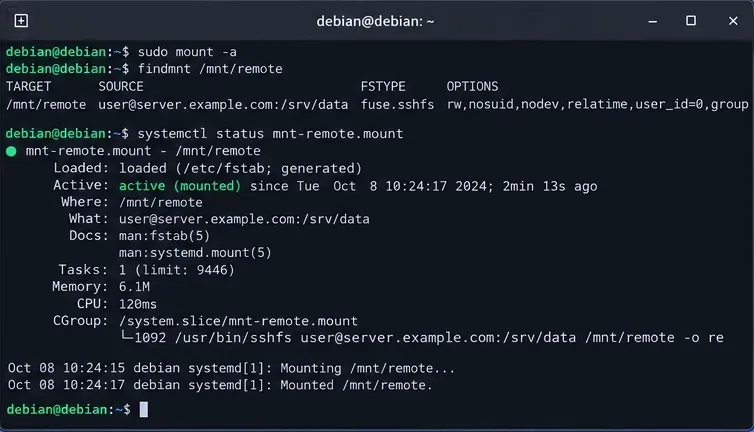
Verificați numele unității generate și jurnalul acesteia. Pentru /mnt/remote, systemd folosește în mod normal calea către mnt-remote.mount:
systemctl status mnt-remote.mount
journalctl -b -u mnt-remote.mount
Dacă ați adăugat x-systemd.automount, verificați și:
systemctl status mnt-remote.automountPăstrați reconnectși keepalive-urile SSH activate. Manualul SSHFS din amonte avertizează că operațiunile sistemului de fișiere se pot bloca pe termen nelimitat atunci când o conexiune întreruptă nu este detectată. Keepalive-urile limitează detectarea erorilor, dar orice I/O care era în curs când conexiunea a dispărut poate totuși să eșueze și ar putea fi necesară o nouă încercare de către aplicație.
După ce mount -areușește, reporniți mașina:
sudo rebootDupă reconectare, executați aceste verificări:
findmnt -T /mnt/remote
systemctl is-active mnt-remote.mount
ls -la /mnt/remote
Dacă ați ales x-systemd.automount, unitatea de montare poate fi inactivă până la prima accesare. Verificați mai întâi montarea automată, apoi declanșați-o cu ls:
systemctl is-active mnt-remote.automount
ls -la /mnt/remote
findmnt -T /mnt/remote
O configurare reușită are patru proprietăți observabile: autentificarea SSH se finalizează fără interacțiune, intrarea fstab trece mount -a, systemd recunoaște montarea ca dependentă de rețea și fișierele la distanță sunt accesibile după o repornire curată. Dacă oricare dintre aceste verificări eșuează, depanați direct stratul respectiv, în loc să adăugați mai multe opțiuni de montare la întâmplare.
Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Deschide Google Tasks într-un browser, adaugă o comandă rapidă pentru Chrome sau o lansare în stilul aplicației și gestionează activitățile de făcut în avans prin Calendar și Gmail.
OKSampler mapează clipuri MP3 pe tastele tastaturii și poate reda audio în buclă. Află ce face software-ul gratuit vechi, unde se termină funcțiile sale vechi și ce trebuie să verifici înainte de descărcare.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.








