Acasă
» LINUX
»
How to Install Google Chrome on Gooroom OS Without Breaking Security Policies
How to Install Google Chrome on Gooroom OS Without Breaking Security Policies
Installing Google Chrome on Gooroom OS is technically similar to installing it on Debian, but there is one extra question to answer first: is the computer an ordinary Gooroom installation, or a centrally managed and security-hardened endpoint? That distinction matters more than the Chrome command itself.
As of October 2026, the Gooroom project lists Gooroom 4.5 as its current 4.x common release. Its release notes show an amd64 ISO, Linux kernel 6.1, APT 2.6.1, and packages based on Debian 12. The project also documents executable-integrity protection and centralized management as optional security capabilities. Importantly, the public common ISO is documented as not including Gooroom security-hardening features by default, although organizations can add them. See the official Gooroom download page, the Gooroom 4.5 release notes, and the Gooroom security overview.
This guide therefore uses a policy-preserving approach: verify the machine first, install only Google's signed Debian package if local installation is allowed, keep Gooroom protections enabled, and stop if management policy blocks the package.
A Gooroom OS desktop illustration. The exact desktop theme can vary by release or organization.
What you need to know before installing Chrome
APT is the package manager used by Debian-family systems to install software and resolve dependencies. A .deb package is the software package format used by Debian and compatible distributions. Gooroom 4.5 includes APT, and Google officially supports Chrome on 64-bit Debian 10 or newer, so the package format is a good technical match for the current Gooroom 4.x base.
That does not automatically mean you are authorized to install it. Gooroom was designed for secured workplace environments, and its official documentation describes executable protection that verifies signatures and can prevent unauthorized programs from running. It also provides centralized endpoint management. On an organization-owned machine, those controls are part of the security design, not an error to work around.
Action: before downloading anything on a work, school, government, defense, or otherwise managed device, confirm that third-party browsers and external package repositories are permitted. If your organization requires software to come from an internal repository or administrator deployment, use that route instead.
Step 1: Confirm your Gooroom version and CPU architecture
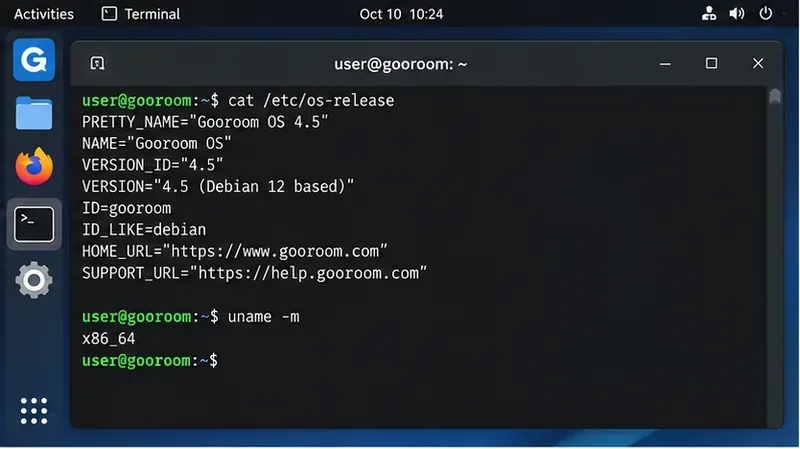
Open Terminal and inspect the operating system and architecture. These commands only read system information:
cat /etc/os-release
uname -m
Pe imaginea oficială comună Gooroom 4.5, ar trebui să fii pe calea amd64/x86-64. Dacă uname -mse raportează x86_64, alege pachetul Debian/Ubuntu .deb pe 64 de biți de la Google. Nu presupune că o imagine sau un pachet destinat unei alte arhitecturi CPU va funcționa.
Folosește terminalul pentru a confirma versiunea Gooroom instalată și arhitectura procesorului înainte de a selecta un pachet Chrome.
O neînțelegere frecventă este aceea că „bazat pe Debian” înseamnă că fiecare pachet Debian este automat sigur sau conform politicilor. Compatibilitatea și autorizarea sunt chestiuni diferite. Un pachet se poate instala cu succes în timp ce încălca în continuare politica unei organizații privind software-ul aprobat.
Pasul 2: Verificați dacă endpoint-ul pare a fi gestionat
Nu există o comandă universală unică pentru utilizatorul final care să dovedească faptul că un dispozitiv Gooroom este sau nu gestionat. Organizațiile pot personaliza Gooroom, iar detaliile de implementare GPMS pot diferi. Cu toate acestea, puteți colecta indicii fără a schimba nimic:
Aceste comenzi listează pachetele și serviciile instalate care conțin numele Gooroom. Rezultatul lor este doar informativ; prezența sau absența unui anumit pachet nu este o dovadă definitivă a stării de administrare.
Acțiune: dacă dispozitivul este înscris într-o organizație sau nu sunteți sigur dacă software-ul este pe lista permisă, întrebați administratorul dacă Google Chrome este aprobat. Nu dezactivați protecția executabilă, Secure Boot, agenții de politici sau serviciile Gooroom doar pentru a reuși instalarea.
Evitați descărcările Chrome reîmpachetate de pe portaluri software, mirror-uri aleatorii sau scripturi care adaugă chei de semnare necunoscute. Pe un sistem axat pe securitate, reducerea numărului de surse de încredere este deosebit de importantă.
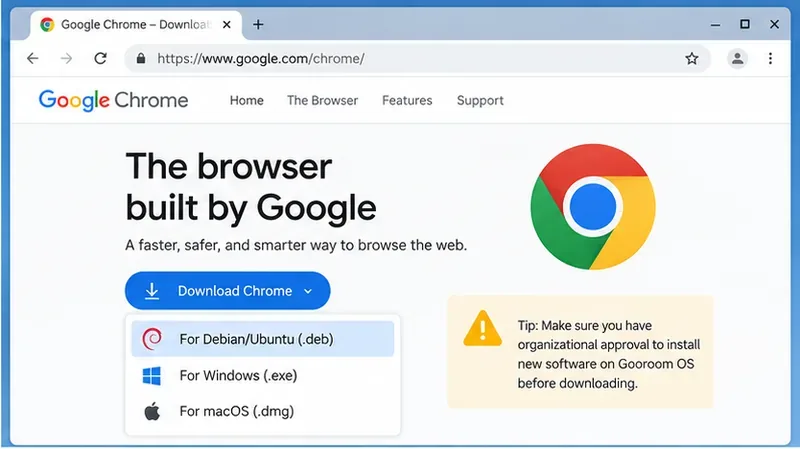
Alegeți versiunea Debian/Ubuntu .deb de pe pagina oficială de descărcare Chrome a Google.Google oferă un pachet Debian/Ubuntu pentru sistemele Linux pe 64 de biți acceptate.
Pasul 4: Instalați fișierul .deb descărcat cu APT
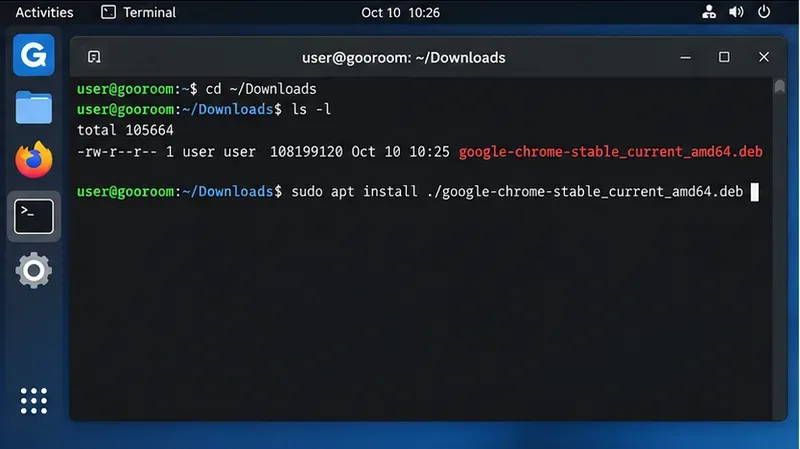
Pentru o instalare standard a Gooroom 4.5 amd64, fișierul descărcat este denumit în mod normal similar cu google-chrome-stable_current_amd64.deb. Confirmați că fișierul este prezent:
cd ~/Downloads
ls -lh google-chrome*.deb
Confirmă că pachetul Chrome descărcat se află în folderul Descărcări înainte de a-l instala.
Apoi instalați exact fișierul pe care l-ați descărcat:
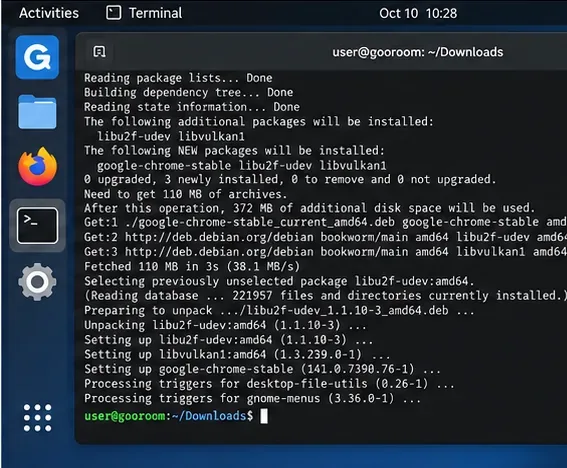
Utilizarea apt install ./package.debpermite APT să rezolve dependențele din repozitoriile configurate. Veți avea nevoie de o parolă de administrator. Citiți rezumatul tranzacției înainte de a-l accepta. Dacă APT raportează că operațiunea este blocată de o politică, de protecția executabilului sau de privilegii insuficiente, opriți-vă aici. Aceasta este o decizie de politică care trebuie rezolvată împreună cu administratorul, nu un motiv pentru a dezactiva controalele de securitate.
APT instalează Chrome și rezolvă dependențele necesare din repozitoriile configurate ale sistemului.
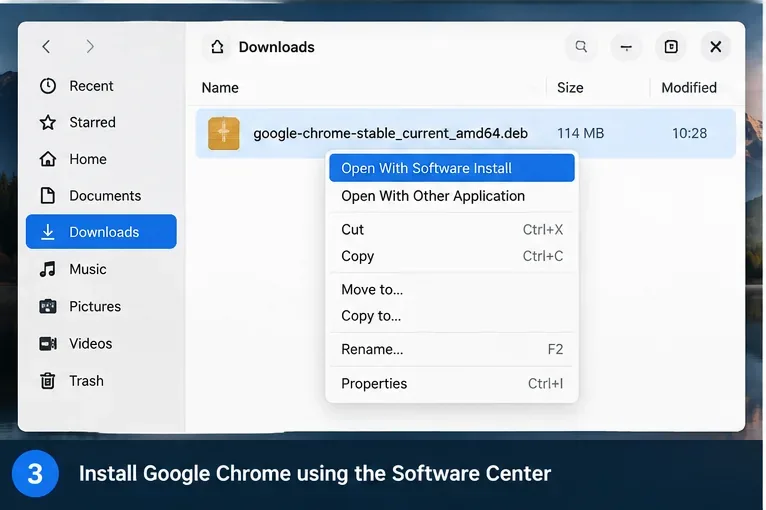
Alternativă GUI, când versiunea dvs. oferă un instalator de pachete
Unele versiuni desktop Gooroom pot asocia fișiere .deb cu un program de instalare grafic. Dacă ați instalat acest program, deschiderea pachetului descărcat poate oferi o acțiune de instalare și vă poate solicita parola de administrator. Deoarece aplicațiile desktop variază în funcție de versiunea Gooroom și de personalizarea organizațională, metoda terminal de mai sus este referința mai previzibilă.
Dacă versiunea Gooroom oferă un program de instalare grafic, puteți deschide fișierul .deb descărcat acolo în loc să utilizați terminalul.
Pasul 5: Înțelegeți ce se întâmplă cu actualizările
Google documentează că instalarea Chrome pe Linux adaugă în mod normal depozitul de software Google, astfel încât managerul de pachete să poată menține Chrome actualizat. De asemenea, Google publică cheile de semnare Linux utilizate pentru a verifica pachetele sale. Puteți consulta detaliile oficiale pe pagina Depozite de software Google Linux .
Acest lucru este convenabil pe un computer personal, neadministrat, deoarece corecțiile de securitate ale browserului pot sosi prin actualizări normale ale pachetelor. Cu toate acestea, pe un endpoint Gooroom gestionat strict, un depozit extern poate necesita aprobare. Unele organizații oglindesc intern pachetele aprobate sau implementează versiuni fixe prin gestionarea endpoint-urilor.
Acțiune: nu suprimați actualizările Chrome doar pentru a evita o regulă de administrator. Dacă depozitele externe sunt interzise, solicitați administratorului să furnizeze Chrome prin canalul software aprobat. Google documentează metodele de administrare pentru controlul actualizărilor Linux, dar acestea sunt decizii de implementare, nu o ocolire pentru utilizatorii finali. Consultați documentația Google privind gestionarea actualizărilor Linux .
Pasul 6: Lansați Chrome și verificați starea browserului și a politicii
Lansați Chrome din meniul aplicației sau executați:
google-chrome
Puteți confirma versiunea instalată cu:
google-chrome --version
Lansați Chrome după instalare și confirmați că browserul se deschide normal.
Pentru politicile de întreprindere specifice Chrome, introduceți chrome://policyîn bara de adrese. Pe Linux, administratorii pot implementa și fișiere JSON pentru politicile Chrome în locații precum /etc/opt/chrome/policies/managed. Google documentează acest model în ghidul său de gestionare a politicilor Chrome .
Nu confundați politicile Chrome cu politicile sistemului de operare Gooroom. chrome://policyRaportează politica browserului cunoscută de Chrome; nu dovedește că protecția executabilului Gooroom, regulile GPMS, controalele de rețea sau alte restricții la nivel de endpoint sunt absente.
Ce trebuie făcut când instalarea eșuează
„Permisiune refuzată” sau fără acces la sudo
Contul dvs. nu este autorizat să instaleze pachete de sistem. Pe un endpoint gestionat de organizație, acesta este un comportament așteptat. Solicitați administratorului să implementeze Chrome în loc să încerce să obțină sau să ocolească privilegii sporite.
Pachetul se instalează, dar Chrome nu rulează.
Într-o implementare Gooroom consolidată, protecția executabilă poate bloca programele neautorizate sau neaprobate. Documentația oficială Gooroom descrie explicit blocarea programelor instalate fără autorizare. Nu dezactivați această protecție. Capturați mesajul de eroare și trimiteți-l administratorului, astfel încât pachetul să poată fi aprobat prin procesul normal al organizației.
APT raportează o eroare la cheia de semnare sau la repozitoriu
Nu ocoliți verificarea semnăturii marcând un depozit neverificat ca fiind de încredere. Mai întâi confirmați că depozitul este cel oficial Google și comparați informațiile cheii de semnare cu documentația depozitului Google. Erorile de semnătură a pachetelor sunt semnale de securitate și nu ar trebui ignorate.
Ai instalat Chrome înainte de a verifica politica
Dacă computerul este gestionat și Chrome nu a fost aprobat, notificați administratorul în loc să încercați să ascundeți modificarea. Pe o mașină negestionată, Chrome poate fi eliminat cu sudo apt remove google-chrome-stable. Pe o mașină gestionată, lăsați departamentul IT să decidă dacă configurația depozitului asociată trebuie, de asemenea, eliminată sau înlocuită cu o oglindă internă.
Browser Chrome sau Google: pe care ar trebui să îl folosești?
Gooroom include deja un browser bazat pe Chromium, conceput în jurul modelului său de securitate. Prezentarea oficială a Gooroom descrie procese de navigare separate, de încredere și nede încredere, precum și politici de securitate diferențiate pentru browser. Chrome poate fi în continuare necesar pentru o anumită aplicație web a companiei, un flux de lucru al contului Google, o extensie, o matrice de testare sau o cerință de asistență a furnizorului, dar nu înlocuiește automat browserul Gooroom.
Pentru o instalare personală Gooroom, utilizarea Chrome este în principal o opțiune de compatibilitate. Pentru o implementare gestionată la locul de muncă, alegerea browserului este, de asemenea, o decizie privind arhitectura de securitate. Dacă o aplicație funcționează în browserul Gooroom, păstrarea browserului acceptat de organizație reduce de obicei complexitatea întreținerii și a politicilor. Dacă este necesar Chrome, cea mai curată soluție este implementarea aprobată de administrator, cu actualizări și politici de browser configurate central.
Listă de verificare pentru instalarea în siguranță
Confirmați versiunea și arhitectura Gooroom înainte de a descărca un pachet.
Determinați dacă endpoint-ul este gestionat centralizat sau are o securitate consolidată.
Folosește doar pachetul oficial Debian/Ubuntu .deb de la Google.
Instalați cu managerul de pachete obișnuit; nu dezactivați funcțiile de securitate Gooroom.
Verificați dacă adăugarea depozitului de actualizări Google este permisă de politica organizațională.
Verifică dacă Chrome pornește, se poate actualiza în permanență și primește toate politicile de întreprindere necesare.
Dacă o politică blochează instalarea sau execuția, opriți și utilizați calea de implementare aprobată de administrator.
Cea mai sigură regulă este simplă: tratați un bloc de politici Gooroom ca pe o instrucțiune, nu ca pe un obstacol. Pe un sistem Gooroom 4.5 neadministrat, instalarea fișierului .deb oficial Google cu APT este simplă. Pe un endpoint gestionat, instalarea corectă este cea pe care organizația dvs. o poate aproba, actualiza, audita și oferi asistență.