Descărcați FlightGear gratuit: Ghid oficial de instalare

Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Setting up an encrypted data volume on SUSE Linux Enterprise Server is easier when you separate the job into two layers. LUKS, or Linux Unified Key Setup, protects a block device such as a disk or partition. After you unlock that device, Linux exposes a normal mapped device under /dev/mapper/, where you can create a file system and mount it like any other storage.
This guide uses a dedicated secondary disk, /dev/sdb, as the example. The mounted volume will appear at /data/secure and the unlocked mapping will be called securedata. Replace those names with the values on your server.
Version note: the command-line workflow below is suitable for current SUSE Linux Enterprise Server releases that include cryptsetup. The SUSE Linux Enterprise Server 16.0 documentation published in 2026 includes encrypted storage support in Cockpit, while the SLES 15 SP7 Security and Hardening Guide documents LUKS-based encrypted partitions in YaST. The CLI route is used here because it makes each storage layer visible and is easier to troubleshoot. See the SUSE Linux Enterprise Server 16.0 documentation and the SLES 15 SP7 encryption guide for the vendor documentation.
LUKS is the standard Linux on-disk format for encrypted block devices. It stores encryption metadata in a LUKS header and lets one encrypted volume have multiple unlock credentials. Current cryptsetup normally creates LUKS2 unless you explicitly request another format.
Encryption protects data at rest. If someone steals a powered-off disk, they should not be able to read the encrypted payload without a valid key or passphrase. Once the volume is unlocked and mounted, however, ordinary Linux permissions control access. LUKS does not protect files from a process that already has legitimate access to the mounted file system.
Prepare these items before running destructive storage commands:
/dev/sdb.sudo or a root shell.cryptsetup utility. Check with cryptsetup --version. If it is not installed, install the package through your normal SUSE software-management process.Avertisment critic: cryptsetup luksFormat scrie un nou antet LUKS și face ca datele existente de pe dispozitivul țintă să fie inaccesibile. SUSE avertizează, de asemenea, că conversia unei partiții existente într-un spațiu de stocare criptat pe un sistem care rulează distruge datele de pe partiția respectivă. Nu continuați până nu ați identificat cu siguranță dispozitivul țintă.
Începeți prin a lista dispozitivele bloc:
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
Verificați dimensiunea, numele dispozitivului, sistemul de fișiere existent și punctele de montare. În acest exemplu, /dev/sdbeste un disc separat de 20 GB fără sistem de fișiere montat. Serverul dvs. poate utiliza în schimb o partiție, cum ar fi /dev/sdb1, un nume NVMe, cum ar fi /dev/nvme1n1p1, sau un disc virtual, cum ar fi /dev/vdb.
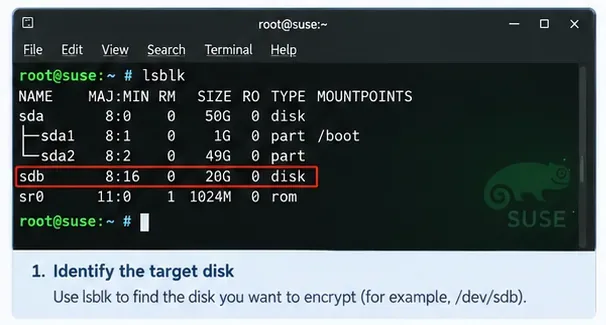
Legendă: Verificați dispozitivul țintă după nume, dimensiune și stare de montare înainte de a executa orice comandă de formatare LUKS.
Nu identificați un disc doar după litera sa. Numele dispozitivelor se pot schimba după modificările configurației hardware sau a mașinii virtuale. Înainte de comenzile distructive, comparați lsblkcu inventarul de stocare, setările hypervisorului sau informațiile de prezentare SAN.
Creați containerul criptat:
sudo cryptsetup luksFormat /dev/sdbluksFormatinițializează metadatele LUKS și solicită confirmare și o parolă. Configurarea criptografică curentă este implicită la LUKS2. Puteți inspecta rezultatul ulterior cu:
sudo cryptsetup luksDump /dev/sdb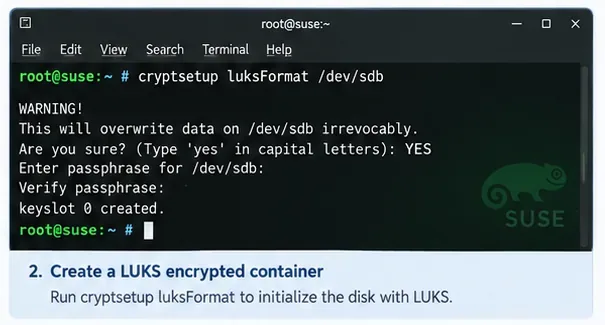
Legendă: Pasul de formatare LUKS este distructiv, așa că cryptsetup solicită o confirmare explicită înainte de a crea containerul criptat.
Evitați adăugarea opțiunilor de cifru, dimensiune a cheii sau PBKDF doar pentru că le-ați văzut într-un tutorial mai vechi. Cryptsetup și SUSE oferă valori implicite moderne, iar modificarea lor fără o cerință documentată poate reduce compatibilitatea sau poate îngreuna recuperarea.
Un container LUKS nu poate fi formatat cu un sistem de fișiere normal până când nu este deblocat. Deschideți-l și creați o mapare device-mapper numită securedata:
sudo cryptsetup open /dev/sdb securedataDupă ce introduceți parola, maparea decriptată apare astfel:
/dev/mapper/securedataPuteți confirma acest lucru cu:
sudo cryptsetup status securedata
lsblk -f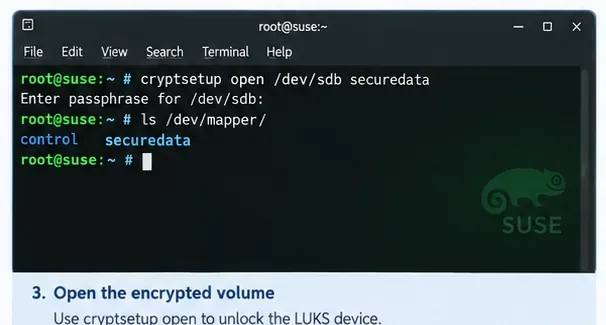
Legendă: Deblocarea containerului LUKS creează un dispozitiv bloc mapat numit securedatasub /dev/mapper.
Stratul LUKS criptează blocuri; nu oferă directoare sau fișiere de la sine. Creați sistemul de fișiere pe dispozitivul mapat, nu pe discul criptat brut. Acest exemplu folosește ext4:
sudo mkfs.ext4 /dev/mapper/securedataDacă standardul dvs. de stocare necesită XFS sau un alt sistem de fișiere acceptat, utilizați-l în schimb. Regula importantă este ca sistemul de fișiere să aparțină /dev/mapper/securedata, în timp ce /dev/sdbrămâne containerul LUKS criptat.
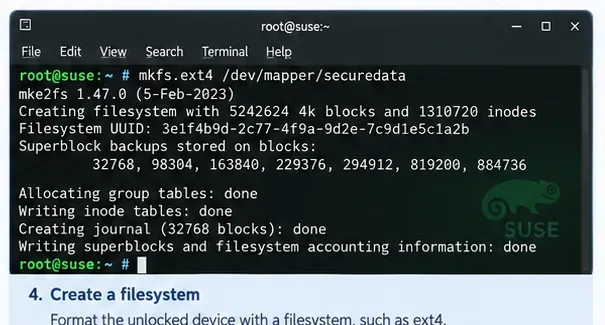
Legendă: Creați sistemul de fișiere Linux normal în interiorul mapării deblocate, nu direct pe discul de rezervă criptat.
Creați un director și montați noul sistem de fișiere:
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
În acest moment, volumul este utilizabil. Creați un mic fișier de test, dacă este cazul pentru mediul dvs., citiți-l și apoi eliminați-l. Aceasta verifică calea completă de la deblocarea LUKS prin sistemul de fișiere până la directorul montat.
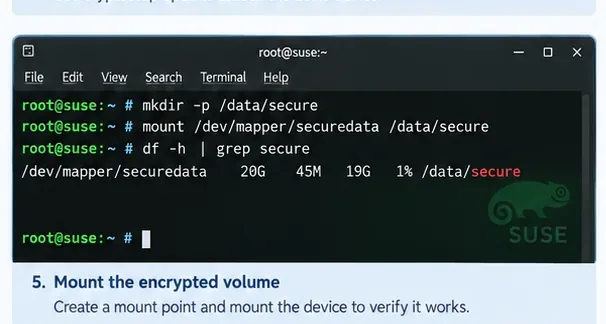
Legendă: O montare de test reușită confirmă că maparea decriptată și sistemul său de fișiere sunt utilizabile înainte de a configura comportamentul la pornire.
Pentru o configurație persistentă, preferați identificatori stabili în loc să presupuneți că discul va fi întotdeauna apelat /dev/sdb. Afișați atât UUID-ul LUKS, cât și UUID-ul sistemului de fișiere:
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
Dispozitivul brut ar trebui să raporteze un tip precum crypto_LUKS. Dispozitivul mapat ar trebui să raporteze tipul sistemului de fișiere și propriul UUID. Păstrați aceste două UUID-uri clare: UUID-ul LUKS identifică containerul criptat, în timp ce UUID-ul sistemului de fișiere identifică sistemul de fișiere din interiorul acestuia.
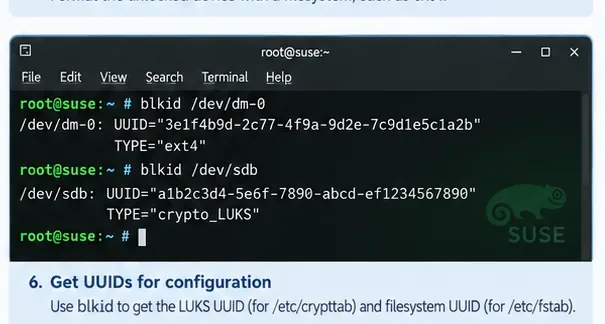
Legendă: Containerul criptat și sistemul de fișiere din interiorul acestuia au identificatori separați care servesc unor scopuri de configurare diferite.
Pe sistemele Linux bazate pe systemd, /etc/crypttabdescrie dispozitivele bloc criptate care ar trebui deschise în timpul pornirii. O intrare de bază solicitată prin parolă are patru câmpuri: nume de mapare, dispozitiv criptat, fișier cheie și opțiuni.
Folosind UUID-ul LUKS din pasul anterior, un exemplu de intrare este:
securedata UUID=<LUKS-UUID> none luksApoi adăugați sistemul de fișiere montat la /etc/fstab. Puteți face referire la dispozitivul mapat sau la UUID-ul sistemului său de fișiere. Ghidul SUSE pentru SLES 15 SP7 menționează că YaST folosește în mod obișnuit numele dispozitivului mapper pentru punctele de montare LUKS nou configurate, deoarece funcționează robust cu generatoarele systemd. O intrare simplă este:
/dev/mapper/securedata /data/secure ext4 defaults 0 2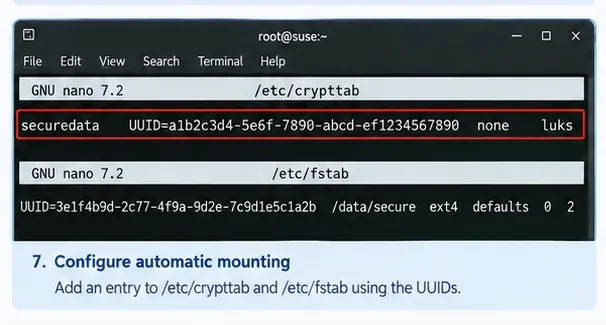
Legendă: crypttabIntrarea deschide containerul criptat, în timp ce fstabintrarea montează sistemul de fișiere expus prin dispozitivul mapper.
Înainte de a reporni, verificați dacă există erori simple. Puteți rula:
sudo systemctl daemon-reload
sudo mount -a
mount -aajută la depistarea multor fstabprobleme, dar nu înlocuiește testarea secvenței de deblocare la pornire.
Pentru un volum de date secundar obișnuit, editarea comenzilor /etc/crypttabși /etc/fstabeste în mod normal configurația persistentă cheie. Reporniți serverul și verificați dacă primiți solicitarea de parolă așteptată, maparea LUKS se deschide și sistemul de fișiere se montează:
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
Dacă dispozitivul criptat este necesar în etapa incipientă a programului initramfs — de exemplu, pentru că conține spațiul de stocare necesar înainte ca sistemul de fișiere rădăcină normal să fie complet disponibil — designul dvs. poate necesita și regenerarea fișierului initramfs cu dracut. Nu adăugați o reconstrucție initramfs mecanic la fiecare configurare a volumului de date; necesitatea acesteia depinde de momentul în care dispozitivul trebuie să fie disponibil în timpul pornirii.
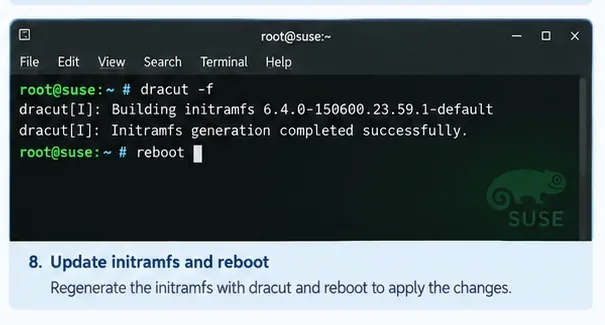
Legendă: Reconstruirea initramfs cu dracuteste relevantă pentru stocarea criptată la pornirea timpurie; un volum secundar de date normal poate necesita doar crypttab, fstabși un test de repornire.
Antetul LUKS conține metadate critice și informații despre slotul de cheie. După ce volumul funcționează, luați în considerare realizarea unei copii de rezervă offline a antetului:
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.imgApoi mutați copia de rezervă într-o locație protejată, separată de discul criptat. Tratați copia de rezervă ca fiind sensibilă: o copie de rezervă a antetului plus o parolă care era validă la momentul efectuării copiei de rezervă pot fi suficiente pentru a decripta zona de date. Proiectul cryptsetup documentează acest comportament în secțiunea sa oficială de întrebări frecvente despre cryptsetup .
| Greşeală | De ce contează | Abordare mai sigură |
|---|---|---|
Rulează luksFormatpe discul greșit | Datele existente devin inaccesibile. | Verificați mai întâi numele dispozitivului, dimensiunea, punctele de montare și inventarul de stocare. |
Formatarea /dev/sdbcu ext4 după crearea LUKS | Asta suprascrie stratul LUKS în loc să creeze un sistem de fișiere în interiorul acestuia. | Continuă mkfssă alergi /dev/mapper/securedata. |
| Uitarea parolei | LUKS este conceput astfel încât datele să nu poată fi recuperate pur și simplu fără o cheie înregistrată. | Folosiți procesul de recuperare a secretelor aprobat de organizația dvs. și păstrați materialul de recuperare testat. |
| Presupunând că criptarea înlocuiește permisiunile Linux | Datele montate sunt disponibile proceselor cu permisiuni suficiente pentru sistemul de operare. | Păstrați proprietatea, permisiunile, politica SELinux/AppArmor și controalele aplicației în mod corespunzător. |
| Utilizarea numelor de dispozitive instabile în configurația de bootare | Literele de pe disc se pot schimba. | Folosește UUID-uri sau nume stabile de mapper-uri, acolo unde este cazul. |
| Omiterea unui test de repornire | O montare manuală poate funcționa chiar și atunci când configurația la pornire este greșită. | Testați secvența de repornire propriu-zisă în timpul unei ferestre de întreținere. |
Dacă preferați un flux de lucru grafic, SUSE oferă interfețe de gestionare acceptate. Ghidul de securitate și consolidare SLES 15 SP7 documentează partițiile criptate în Expert Partitioner din YaST. Documentația SUSE Linux Enterprise Server 16.0 descrie, de asemenea, configurația partițiilor criptate în Cockpit, inclusiv o parolă și opțiuni de criptare. Utilizați documentația SLES 15 SP7 Expert Partitioner sau ghidul de administrare SLES 16.0 Cockpit dacă standardul dvs. operațional favorizează aceste instrumente.
O configurare reușită ar trebui să reziste la mai mult de o comandă. Ar trebui să puteți reporni sistemul, să deblocați volumul prin metoda dorită, să confirmați că securedatamaparea este activă, să verificați /data/securedacă este montată și să citiți fișierele așteptate. De asemenea, ar trebui să știți unde sunt stocate procesul de recuperare a parolei și copia de rezervă a antetului LUKS.
Acesta este modelul mental util de păstrat: discul fizic conține un container LUKS; deblocarea acestuia creează un dispozitiv de mapare; dispozitivul de mapare conține sistemul de fișiere; iar sistemul de fișiere este montat într-un director. Odată ce aceste straturi sunt clare, majoritatea depanării LUKS devin mult mai simple.
Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Deschide Google Tasks într-un browser, adaugă o comandă rapidă pentru Chrome sau o lansare în stilul aplicației și gestionează activitățile de făcut în avans prin Calendar și Gmail.
OKSampler mapează clipuri MP3 pe tastele tastaturii și poate reda audio în buclă. Află ce face software-ul gratuit vechi, unde se termină funcțiile sale vechi și ce trebuie să verifici înainte de descărcare.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.