Descărcați FlightGear gratuit: Ghid oficial de instalare

Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Pe o mașină UEFI, acest mesaj înseamnă de obicei că firmware-ul nu a găsit o cale de boot EFI pe care dorea sau era capabil să o pornească. Nu dovedește automat că Debian în sine este deteriorat. Sistemul de fișiere rădăcină instalat poate fi intact, în timp ce intrarea de firmware, partiția de sistem EFI (ESP) sau fișierele bootloader lipsesc sau nu sunt recunoscute.
Debian 13 „Trixie” este versiunea stabilă actuală din octombrie 2026. Pe sistemele amd64, Debian folosește în mod normal GRUB pentru bootarea UEFI, cu shim semnat și componente GRUB disponibile pentru Secure Boot. Documentația UEFI a Debian explică faptul că firmware-ul încarcă în mod normal un executabil EFI specific furnizorului din ESP, cum ar fi fișiere sub EFI/debian/. Consultați documentația Debian UEFI și Ghidul de instalare Debian 13 amd64 .
Cea mai utilă primă acțiune este de a determina ce strat a eșuat: modul de boot al programului de instalare, aspectul ESP, fișierele EFI, intrarea de boot NVRAM, compatibilitatea cu Secure Boot sau comportamentul firmware-ului.
O neînțelegere frecventă este aceea că selectarea „UEFI” în setările firmware-ului garantează că programul de instalare va porni în modul UEFI. Multe sisteme expun același stick USB de două ori: o dată ca intrare UEFI și o dată ca intrare legacy sau CSM. Dacă programul de instalare a fost pornit în modul legacy, este posibil să instaleze un bootloader în stil BIOS în loc de calea UEFI așteptată de firmware.
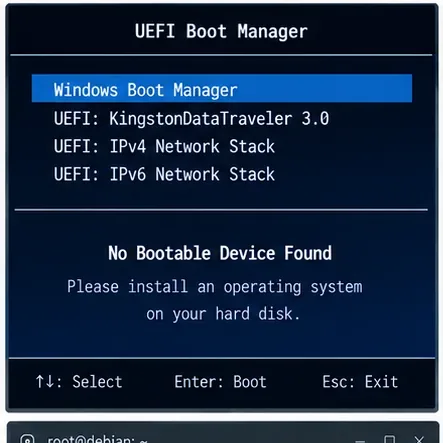
Legendă: Firmware-ul poate lista dispozitive compatibile cu UEFI, dar tot nu reușește să găsească intrarea de boot Debian pe discul intern.
Ce este verificat: Programul de instalare Debian acceptă UEFI și creează o partiție de sistem EFI la instalarea în modul UEFI. Documentația programului de instalare Debian distinge, de asemenea, UEFI de modul de compatibilitate BIOS.
Ceea ce depinde de mașina dvs.: textul din meniul de bootare. Poate spune „UEFI: USB”, „EFI USB Device” sau poate folosi numele modelului USB fără a menționa explicit UEFI.
Acțiune: porniți din nou programul de instalare Debian sau mediul live și alegeți în mod deliberat intrarea UEFI. Evitați CSM sau Legacy Boot pentru sesiunea de reparare.
Înainte de a repara intrările NVRAM, verificați dacă sistemul live sau de salvare are acces la runtime UEFI. Dacă a fost pornit în modul legacy, efibootmgreste posibil să eșueze chiar dacă sistemul Debian instalat este în rest corect.
test -d /sys/firmware/efi && echo "UEFI mode" || echo "Legacy mode"
efibootmgr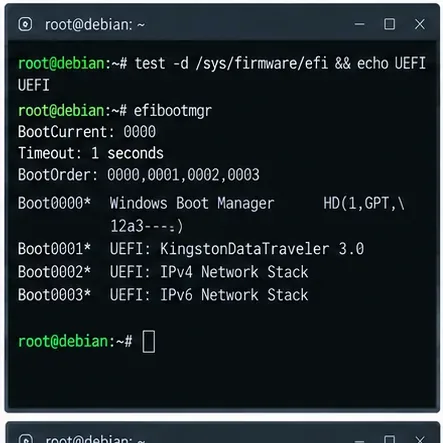
Legendă: Prezența fișierului /sys/firmware/efi confirmă faptul că sesiunea de salvare curentă a fost pornită prin UEFI.
Verificat: Documentația Debian pentru recuperarea GRUB EFI recomandă pornirea mediului de salvare în modul UEFI și verificarea /sys/firmware/efisau rularea efibootmgr.
Acțiune: dacă directorul lipsește, reporniți unitatea USB în modul UEFI înainte de a continua. Nu încercați să reparați memoria NVRAM UEFI dintr-o sesiune de salvare cu pornire tradițională, decât dacă planificați intenționat o instalare doar de rezervă.
Firmware-ul UEFI nu pornește direct de pe sistemul de fișiere rădăcină Linux în configurația GRUB normală. Citește un executabil EFI din ESP, care este în mod normal un sistem de fișiere FAT marcat pentru utilizare EFI.
lsblk -f
blkid
findmnt /boot/efi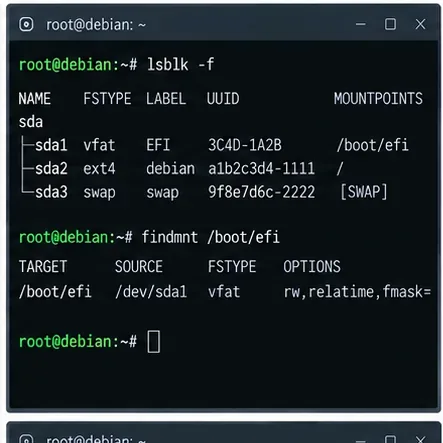
Legendă: O instalare tipică Debian UEFI are un ESP FAT montat la /boot/efi alături de sistemul de fișiere rădăcină Linux.
Verificat: Documentația programului de instalare Debian identifică partiția de sistem EFI ca partiție utilizată pentru fișierele de boot UEFI. Ghidul Debian 13 recomandă un ESP de dimensiuni generoase pentru fluxurile de lucru de boot actuale; wiki-ul Debian UEFI recomandă în prezent 768 MB cu cel puțin 300 MB liberi, deși un ESP existent mai mic ar putea funcționa în continuare dacă are suficient spațiu liber.
Nu presupuneți: că ESP trebuie să fie prima partiție sau că trebuie să utilizeze un nume specific de dispozitiv, cum ar fi /dev/sda1. Sistemele NVMe folosesc de obicei nume precum /dev/nvme0n1p1.
Acțiune: identificați ESP-ul după tipul sistemului de fișiere și metadatele partiției, nu prin copierea numelui unui dispozitiv dintr-un exemplu. Dacă nu există un ESP, crearea unuia poate implica repartiționarea și prezintă riscul de pierdere a datelor; faceți o copie de rezervă a datelor înainte de a modifica tabela de partiții.
Dacă ESP se montează normal, verificați directorul său Debian. Pe un sistem Debian amd64 care folosește GRUB, vă așteptați de obicei la fișiere sub /boot/efi/EFI/debian/. Cu suportul Secure Boot instalat, shim este implicat în mod normal înainte de încărcarea GRUB-ului semnat.
ls -la /boot/efi/EFI/debian/
find /boot/efi/EFI -maxdepth 2 -type f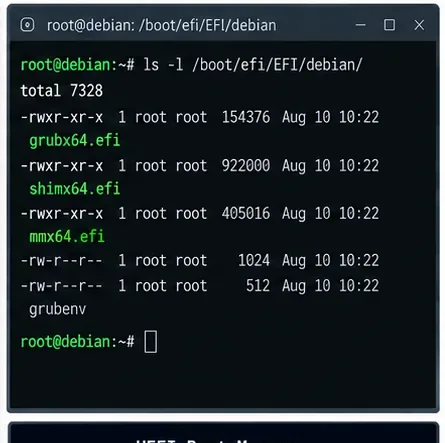
Legendă: Fișierele de încărcare Debian EFI din EFI/debian indică faptul că fișierele de bootloader există chiar dacă firmware-ul nu le selectează în prezent.
Verificat: Documentația UEFI a Debian listează calea normală a furnizorului ca EFI/debian/și descrie GRUB EFI ca încărcătorul de boot UEFI implicit al Debian. Documentația Secure Boot a Debian precizează că sunt disponibile kerneluri Debian semnate și integrare shim.
Acțiune: dacă EFI/debianeste populată, treceți la inspecția NVRAM înainte de a reinstala orice. Dacă lipsește, o reinstalare GRUB EFI este mai justificată.
Firmware-ul stochează în mod normal intrările de boot în NVRAM. Un ESP poate conține fișiere Debian perfect valide, în timp ce firmware-ul nu are nicio intrare care să le indice.
efibootmgr -v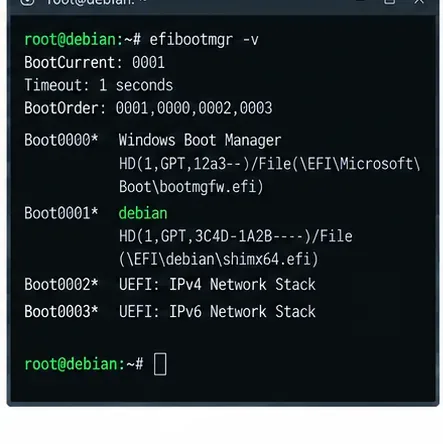
Legendă: O intrare Debian Boot#### care indică EFI/debian confirmă că firmware-ul are o cale înregistrată către încărcătorul Debian.
Verificat: Documentația UEFI a Debian descrie modelul UEFI normal ca o variabilă de boot care indică un încărcător EFI specific furnizorului pe ESP.
Ce depinde de firmware: unele mașini reordonează, filtrează, pierd sau ignoră intrările NVRAM. Documentația UEFI a Debian menționează în mod specific că implementările de firmware variază și unele se comportă incorect în funcție de ordinea de pornire sau de intrările furnizorului.
Acțiune: dacă există o intrare Debian, dar se află în spatele unei alte intrări, puteți utiliza meniul de configurare a firmware-ului pentru a muta Debian mai sus în ordinea de boot. De asemenea, puteți schimba ordinea cu efibootmgr -o, dar utilizați valorile Boot#### reale din sistemul dvs., în loc să copiați numerele dintr-un exemplu.
Folosiți această cale atunci când lipsesc fișierele Debian EFI, intrarea NVRAM este absentă sau programul de instalare nu a reușit în mod clar să finalizeze instalarea GRUB. Montați sistemul de fișiere rădăcină instalat și ESP-ul său, legați pseudo-sistemele de fișiere necesare, apoi faceți chroot în sistemul instalat.
Numele dispozitivelor de mai jos sunt doar exemple. Înlocuiți partițiile pe care le-ați identificat cu lsblk.
mount /dev/ROOT_PARTITION /mnt
mount /dev/ESP_PARTITION /mnt/boot/efi

mount --bind /dev /mnt/dev
mount --bind /dev/pts /mnt/dev/pts
mount --bind /proc /mnt/proc
mount --bind /sys /mnt/sys
mount --bind /run /mnt/run

chroot /mnt
Pe sistemele amd64 care utilizează GRUB EFI, asigurați-vă că sunt instalate pachetele corecte, apoi reinstalați încărcătorul și reconstruiți meniul acestuia:
apt update
apt install --reinstall grub-efi-amd64 grub-efi-amd64-bin
apt install --reinstall shim-signed

grub-install --target=x86_64-efi   --efi-directory=/boot/efi   --bootloader-id=debian   --recheck

update-grub
efibootmgr -v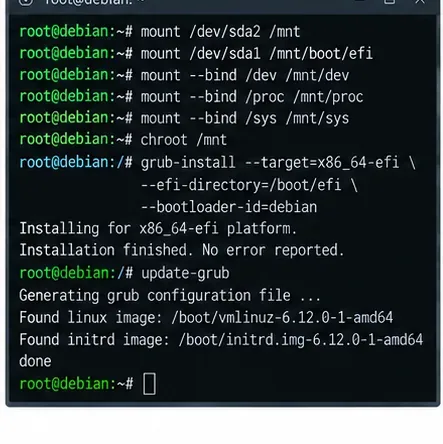
Legendă: Reinstalarea GRUB EFI dintr-un mediu de salvare bazat pe UEFI restaurează fișierele de încărcare și, în mod normal, recreează intrarea de firmware Debian.
Verificat: Debian documentează reinstalarea GRUB EFI de pe medii live sau de salvare, iar grub-installmanualul curent acceptă --target, --efi-directory, și --bootloader-id. Consultați ghidul de reinstalare Debian GRUB EFI și manualul Debian grub-install .
Acțiune: nu utilizați --no-nvrampentru o reparație normală atunci când doriți ca GRUB să creeze o intrare de firmware. Această opțiune suprimă în mod explicit actualizările NVRAM.
Aici apare o altă greșeală des întâlnită: dacă efibootmgr -vafișează o intrare Debian validă, reinstalarea GRUB în mod repetat s-ar putea să nu ajute. Este posibil ca firmware-ul în sine să ignore sau să ștergă intrarea.
UEFI definește o cale de rezervă pentru suporturile media amovibile. Pe sistemele x86-64, aceasta este de obicei EFI/BOOT/BOOTX64.EFI. Opțiunea GRUB --removablese instalează pe acea cale de rezervă.
grub-install --target=x86_64-efi   --efi-directory=/boot/efi   --removable

ls -la /boot/efi/EFI/BOOT/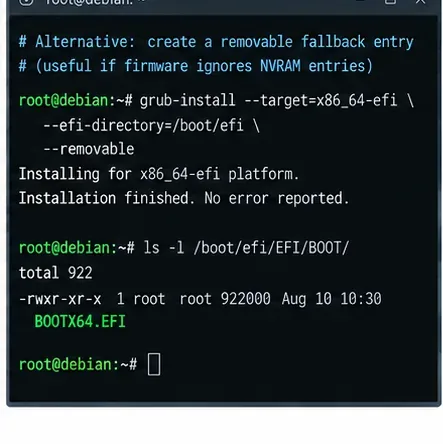
Legendă: Calea de încărcare UEFI fallback poate fi de ajutor cu firmware-ul care refuză să onoreze intrările NVRAM Debian normale.
Verificat: Manualul actual Debian grub-installdocumentează --removableopțiunea pentru EFI. Documentația UEFI Debian discută, de asemenea, căile de rezervă ca soluție pentru firmware-ul problematic.
Compromis: calea de rezervă este mai puțin descriptivă decât o intrare NVRAM specifică furnizorului obișnuită și poate intra în conflict cu alte sisteme de operare sau instrumente care se așteaptă, de asemenea, să dețină [memorie] EFI/BOOT/BOOTX64.EFI. Folosiți-o ca soluție de compatibilitate, nu automat ca primă opțiune.
Acțiune: preferați mai întâi o intrare NVRAM Debian normală. Folosiți calea de rezervă atunci când firmware-ul ignoră în mod demonstrabil acea intrare.
Secure Boot este adesea acuzat pentru orice eșec de boot UEFI, dar „No Bootable Device Found” (Nu s-a găsit niciun dispozitiv bootabil) nu dovedește în sine o problemă cu semnătura Secure Boot. Când Secure Boot respinge un încărcător, multe sisteme afișează o eroare legată de securitate în loc să susțină că nu există niciun dispozitiv bootabil.
Debian acceptă Secure Boot pe arhitecturile suportate folosind shim semnat și componente GRUB. Debian 13 continuă, de asemenea, să ofere pachete de kernel semnate în mod implicit.
mokutil --sb-state
dpkg -l | grep -E 'shim-signed|grub-efi.*signed'
Verificat: Documentația Debian Secure Boot descrie lanțul shim/GRUB semnat.
Ceea ce depinde de circumstanțe: kernelurile personalizate, fișierele binare GRUB construite local, modulele terțe nesemnate sau cheile Secure Boot modificate pot schimba rezultatul.
Acțiune: dacă ați instalat pachete Debian standard, nu dezactivați Secure Boot reflexiv. Verificați mai întâi dacă shim-signedsunt instalate componentele de boot semnate corespunzătoare. Dezactivarea temporară a Secure Boot poate fi un test de diagnosticare, dar dacă aceasta este singura modalitate prin care sistemul pornește, identificați motivul pentru care calea semnată eșuează înainte de a considera problema rezolvată.
Sistemele cu mai multe discuri creează un alt mod de eroare: sistemul de fișiere rădăcină poate fi pe o unitate, în timp ce ESP-ul utilizat în timpul instalării se află pe alta. Dacă al doilea disc este eliminat, dezactivat sau mutat ulterior în spatele unui alt controller, firmware-ul poate raporta că nu există un dispozitiv bootabil, chiar dacă partiția rădăcină a Debian este sănătoasă.
lsblk -o NAME,SIZE,FSTYPE,PARTTYPE,PARTUUID,MOUNTPOINTS
findmnt /
findmnt /boot/efi
Acțiune: confirmați că ESP-ul pe care îl reparați aparține unui disc care va rămâne prezent și este vizibil pentru firmware. Pe sistemele RAID sau în oglindă, decideți dacă aveți nevoie de un ESP bootabil pe mai multe unități fizice. Documentația GRUB a Debian menționează că configurațiile UEFI RAID necesită conținut ESP pe unitățile de pe care vă așteptați ca mașina să booteze.
Nu vă bazați doar pe un grub-installmesaj de succes. Verificați fișierele, intrarea firmware-ului și ordinea de pornire cât timp mediul de salvare este încă disponibil.
efibootmgr -v
ls -la /boot/efi/EFI/debian/
ls -la /boot/efi/EFI/BOOT/ 2>/dev/null || true
update-grub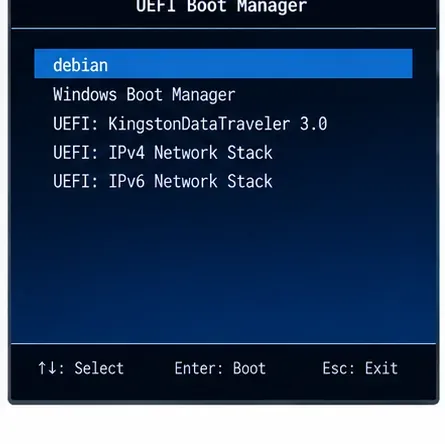
Legendă: Cea mai puternică verificare finală este o intrare vizibilă de boot Debian pe care firmware-ul o poate selecta, urmată de o bootare reușită cu USB-ul de salvare scos.
Apoi ieșiți din chroot, demontați fără probleme, închideți sistemul, scoateți USB-ul și porniți discul intern. Dacă Debian apare în meniul firmware, dar tot nu pornește, eroarea a depășit „No Bootable Device” și a intrat în depanare la GRUB, kernel, initramfs, stocare sau sistem de fișiere.
| Ceea ce observi | Acțiunea cea mai potrivită | De ce |
|---|---|---|
| Mediul de salvare este în modul Legacy | Reporniți USB-ul explicit în modul UEFI | Repararea NVRAM necesită acces la runtime UEFI |
| Nu există ESP | Mai întâi faceți o copie de rezervă, apoi creați/configurați un ESP folosind un plan de partiționare acceptat | UEFI necesită o partiție de sistem care poate fi citită de EFI |
ESP există, dar EFI/debianlipsește | Chroot și reinstalare GRUB EFI | Fișierele normale de încărcare Debian lipsesc |
| Fișierele EFI există, dar nu există nicio intrare Debian Boot#### | Reinstalați GRUB sau recreați intrarea de firmware | Firmware-ul nu are o cale Debian înregistrată |
| Există o intrare Debian validă, dar firmware-ul o ignoră | Ajustați ordinea de pornire a firmware-ului; dacă este necesar, luați în considerare EFI/BOOTcalea de rezervă | Reinstalarea repetată a GRUB poate să nu rezolve comportamentul firmware-ului. |
| Boot-ul funcționează numai cu Secure Boot dezactivat | Verificați pachetele shim/GRUB semnate și starea Secure Boot | Problema este probabil în lanțul de boot semnat, nu în ordinea de boot obișnuită. |
| Sistemul de fișiere rădăcină și ESP sunt pe discuri diferite | Asigurați-vă că discul ESP este întotdeauna prezent sau instalați un ESP adecvat pe discul de boot dorit. | Firmware-ul nu poate încărca un ESP de pe un disc lipsă |
efibootmgrcomenzi.--target=i386-pcatunci când reparați o instalare UEFI amd64.Debian 13 „Trixie” rămâne versiunea stabilă în octombrie 2026; Debian 13.7 a fost lansată pe 12 septembrie 2026. Ghidul oficial de instalare publicat în prezent pentru Trixie este ghidul din 2025 al echipei de instalare Debian pentru Debian 13. Dacă reparați o versiune Debian mai veche, numele pachetelor și detaliile Secure Boot pot diferi, așadar folosiți documentația corespunzătoare versiunii respective. Consultați informațiile despre versiunea stabilă Debian .
Descarcă FlightGear gratuit de pe site-ul oficial. Compară pachetele Windows, macOS și Linux, instalează fișierele de date și începe primul tău zbor.
Deschide Google Tasks într-un browser, adaugă o comandă rapidă pentru Chrome sau o lansare în stilul aplicației și gestionează activitățile de făcut în avans prin Calendar și Gmail.
OKSampler mapează clipuri MP3 pe tastele tastaturii și poate reda audio în buclă. Află ce face software-ul gratuit vechi, unde se termină funcțiile sale vechi și ce trebuie să verifici înainte de descărcare.
Instalează versiunea Linux a jocului Don't Starve Together prin Steam, creează o lume sau alătură-te prietenilor urmând acești pași de configurare și depanare.
Configurează Squad pe Linux cu Steam Play și Proton, instalează jocul, alege un instrument de compatibilitate și depanează problemele anti-cheat.
Descărcați și verificați fișierul ISO LMDE 5 arhivat, creați un USB bootabil și alegeți setările de instalare sigure. Elsie a ajuns la sfârșitul duratei de viață; consultați versiunea curentă a LMDE.
Creați un USB de instalare Windows 11 pe Linux cu Ventoy: obțineți fișierul ISO oficial, instalați Ventoy în siguranță, copiați imaginea și porniți PC-ul țintă.
Instalați Wireshark pe Ubuntu, Debian, Fedora, Arch sau openSUSE cu comenzile actuale ale pachetului, apoi configurați captura de pachete live în siguranță.
Învață cum să joci DiRT Rally pe Linux dacă îl deții deja pe Steam: instalează versiunea nativă, lansează-l și folosește Proton doar ca soluție de rezervă.
Instalați Devuan Excalibur din fișierul ISO Desktop Live. Verificați descărcarea, creați un USB bootabil, protejați partițiile existente și finalizați configurarea cu Refracta Installer.








