Acasă
» WINDOWS
»
Cum să accesezi Windows Server de la distanță cu RDP
Cum să accesezi Windows Server de la distanță cu RDP
Cum să accesezi Windows Server de la distanță cu RDP
Pentru a accesa un server Windows de la distanță, activați Desktop la distanță (RDP), păstrați NLA activat și permiteți doar conturile necesare. Conectați-vă după numele serverului sau adresa IP privată prin LAN sau VPN. Pentru acces gestionat la internet, utilizați un Gateway Desktop la distanță (RD Gateway); nu expuneți portul RDP al serverului direct la internet.
Acești pași presupun că este instalat Server Manager și că aveți drepturi de administrator. RDP de bază accesează un server; găzduirea de desktopuri sau aplicații separate ale utilizatorilor necesită o implementare planificată a serviciilor Desktop la distanță și licențierea aplicabilă.
Activarea Desktopului la distanță pe Windows Server
Deschideți proprietățile serverului local
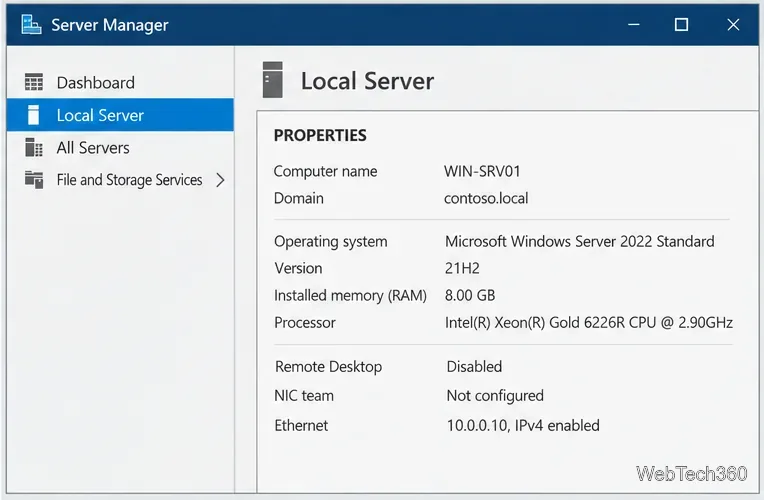
Deschideți Server Manager, selectați Local Server și găsiți Remote Desktop în Properties. Dacă scrie Disabled (Dezactivat), selectați-l. Numele pot varia ușor în funcție de versiunea serverului.
Unde se găsește starea Desktopului la distanță în Server Manager.
Permiteți conexiuni și păstrați NLA
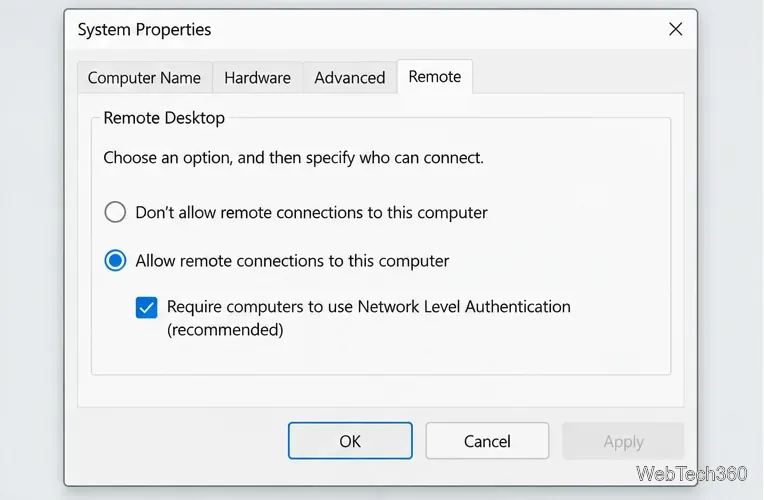
Selectați Permiteți conexiuni la distanță la acest computer . Mențineți selectată Autentificarea la nivel de rețea (NLA) ; aceasta autentifică utilizatorii înainte de deschiderea unei sesiuni. Selectați Aplicați , apoi OK .
NLA rămâne selectat în configurația standard.
Acordați acces la anumite conturi
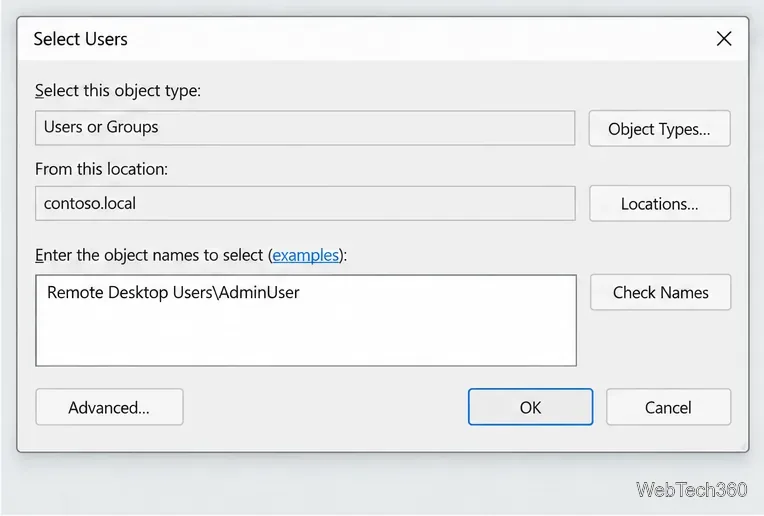
Selectați Selectare utilizatori și adăugați doar utilizatorii sau grupurile care au nevoie de acces. Persoanele care nu au drepturi de administrator aparțin, în general, în categoria Utilizatori Desktop la distanță ; administratorii locali se pot conecta în mod implicit. Folosiți un cont separat cu privilegii minime pentru munca de rutină și parole puternice și unice.
Adăugați un cont specific sau un grup aprobat.
Verificați firewall-ul și calea de rețea
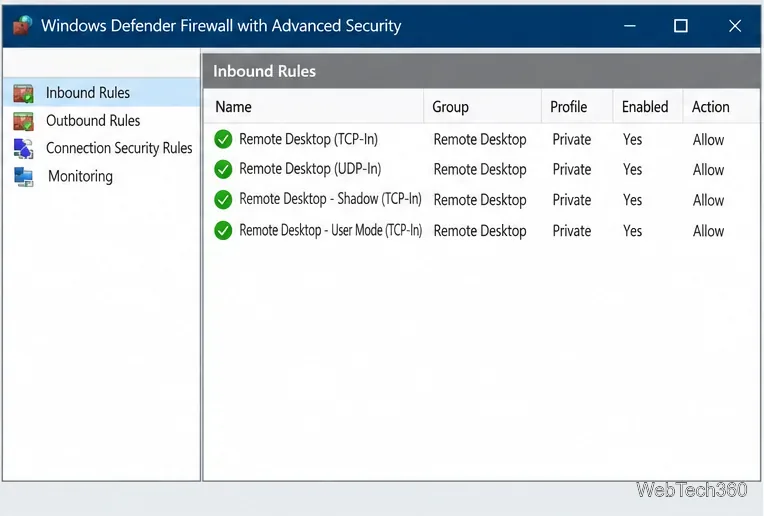
Permiteți regulile firewall încorporate pentru Desktop la distanță numai pe profilul Domeniu sau Privat utilizat de server. Verificați și regulile VPN, router, grup de securitate în cloud și firewall de rețea; restricționați-le la rețeaua sau intervalul VPN așteptate. Nu deschideți profilul Public doar pentru a face RDP să funcționeze.
Limitați regula firewall la profiluri de rețea de încredere.
Conectare de pe un PC cu Windows
În rețeaua LAN sau VPN a serverului, apăsați tasta Windows + R , executați mstscși introduceți numele serverului sau adresa IP privată în Conexiune Desktop la distanță . Selectați Afișare opțiuni pentru a introduce un nume de utilizator, apoi alegeți Conectare și introduceți acreditările. Utilizați formatul de cont necesar organizației dvs., cum ar fi DOMAIN\username.
Înainte de a accepta o avertizare privind identitatea sau certificatul, confirmați că numele corespunde serverului pe care doreați să îl accesați. Nu salvați acreditările pe dispozitive partajate. Dacă numele eșuează, verificați DNS-ul sau utilizați adresa IP privată atunci când sunteți conectat la VPN.
Utilizați un gateway RD pentru acces gestionat în afara site-ului
Pentru un singur server, o rețea VPN este adesea mai simplă. RD Gateway oferă o cale gestionată de la internet la resursele RDP interne. Necesită un certificat de încredere și politici care restricționează utilizatorii și computerele de destinație, așadar urmați ghidul de implementare Microsoft pentru producție.
Instalați serviciul de rol RD Gateway
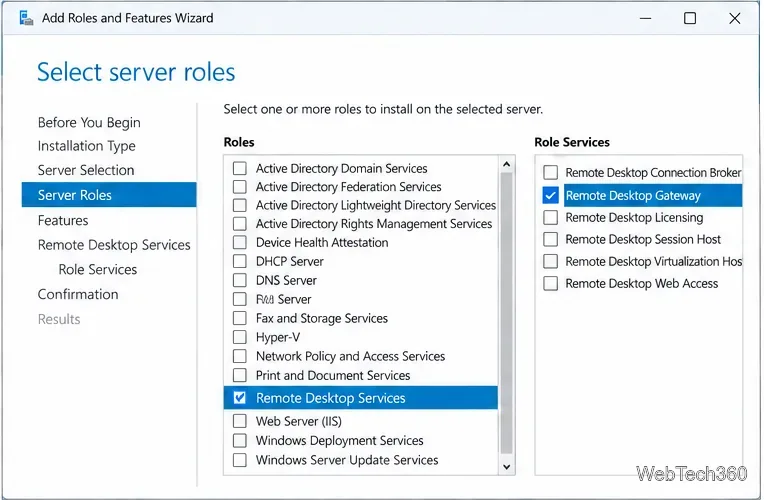
În Server Manager, selectați Gestionare > Adăugare roluri și caracteristici ; alegeți calea rolului Servicii Desktop la distanță și Gateway Desktop la distanță sub Servicii de rol. Examinați cerințele preliminare Microsoft înainte de instalarea în producție.
Alegeți serviciul de rol RD Gateway.
Legarea unui certificat de încredere pentru clienți
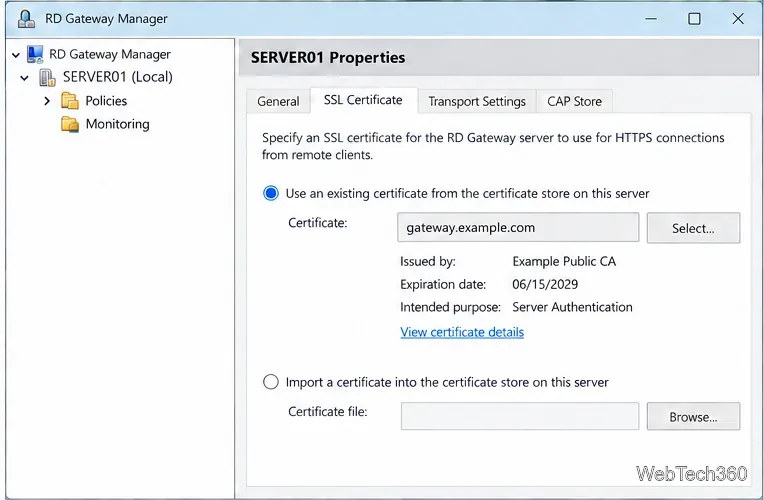
În Remote Desktop Gateway Manager , deschideți Proprietăți server și fila Certificat SSL . Importați sau selectați un certificat pentru numele de gazdă al gateway-ului public și asigurați-vă că clienții au încredere în lanțul său. Utilizați un certificat emis public în producție; Microsoft rezervă certificatele autosemnate pentru teste.
Folosește un certificat în care clienții au încredere pentru numele gateway-ului.
Limitarea utilizatorilor și a serverelor de destinație
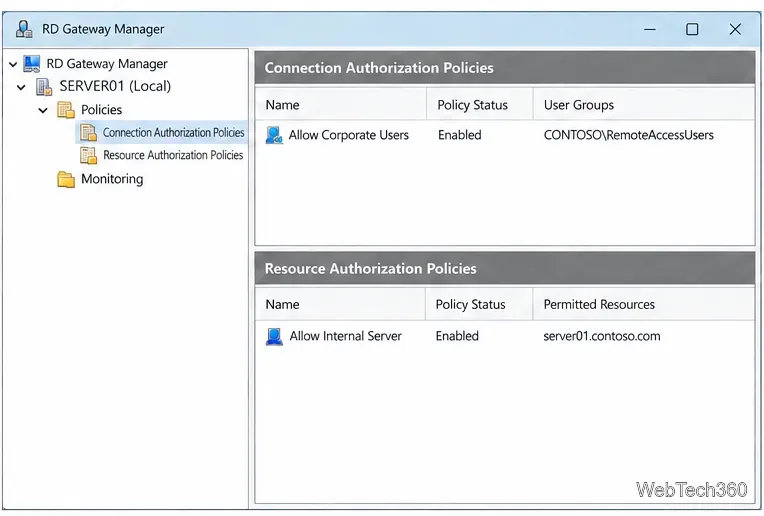
Creați o Politică de autorizare a conexiunilor (CAP) pentru a specifica cine poate utiliza gateway-ul și o Politică de autorizare a resurselor (RAP) pentru a specifica computerele interne pe care le pot accesa. Restricționați ambele la grupuri și ținte aprobate; adăugați un design multifactor acceptat, acolo unde este disponibil.
CAP limitează utilizatorii; RAP limitează serverele de destinație.
Setați gateway-ul în client
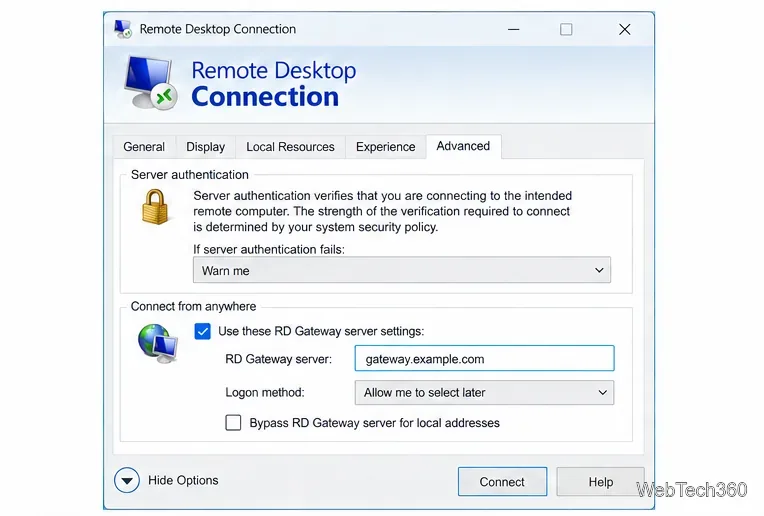
În Conexiune Desktop la distanță , introduceți serverul țintă în General. Sub Avansat > Setări , selectați Utilizați aceste setări de server RD Gateway și introduceți numele DNS al gateway-ului. Microsoft listează TCP 443 pentru HTTPS și UDP 3391 pentru listenerele RD Gateway; mențineți închis accesul direct la internet la portul RDP al serverului țintă.
Introduceți gazda gateway-ului separat de serverul țintă.
Verificări rapide de depanare
Expirare conexiune: verificați dacă serverul este pornit, dacă RDP este activat și dacă clientul are o rută prin LAN sau VPN. Verificați atât Paravanul de protecție Windows, cât și regulile rețelei din amonte.
Accesul este refuzat: confirmați că este permis contul pentru Desktop la distanță, are formatul corect de domeniu sau cont local și nu este blocat de o politică.
Erori NLA sau de acreditări: verificați parola, starea contului și compatibilitatea cu clienții. Mențineți NLA activat, cu excepția cazului în care un administrator are un motiv documentat pentru a-l modifica.
Accesul la gateway este refuzat: examinați CAP și RAP, numele certificatului și lanțul de încredere și jurnalele operaționale ale RD Gateway.