Acasă
» WINDOWS
»
Cum se creează și se aplică politici de grup în Windows Server
Cum se creează și se aplică politici de grup în Windows Server
Politica de grup configurează central setările utilizatorilor și computerelor Windows prin Active Directory. Pentru a crea și aplica o politică, creați un obiect de politică de grup (GPO) în Consola de gestionare a politicilor de grup (GPMC), conectați-l la domeniul, site-ul sau unitatea organizațională (OU) corectă, configurați o setare, apoi verificați-o pe un client pilot. Acest exemplu utilizează o OU pentru utilizatori pilot și o politică de fundal pentru desktop.
Înainte de a începe
Utilizați un domeniu Active Directory și un client Windows asociat la domeniu cu un utilizator de test.
Instalați funcția Gestionare politici de grup. Contul dvs. are nevoie de permisiunea de a edita obiecte GPO și de a le conecta la unitatea organizațională, domeniul sau site-ul selectat. Consultați cerințele și procedurile GPMC de la Microsoft .
Alegeți o unitate organizațională pilot care conține utilizatori de testare. GPO-urile se leagă de site-uri, domenii sau unități organizaționale, nu direct de obiectele utilizatorului.
Stocați imaginea de fundal acolo unde utilizatorii țintă au acces de citire; o cale UNC este potrivită pentru clienții de domeniu.
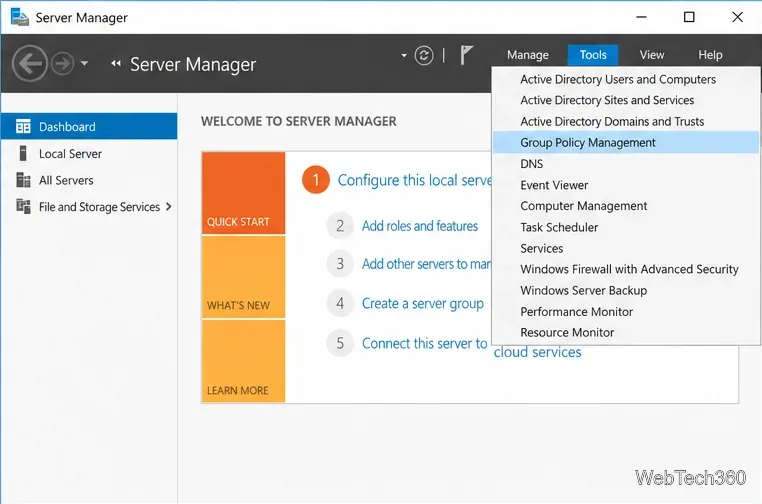
În Server Manager , selectați Instrumente > Gestionare politici de grup . De asemenea, puteți căuta Start pe un computer cu GPMC instalat. Extindeți Forest , Domains și domeniul dvs. pentru a răsfoi unitățile OU și GPO-urile sale.
Meniul Instrumente al Managerului de server are selectată opțiunea Gestionare politici de grup.
2. Creați și conectați GPO-ul la OU-ul pilot
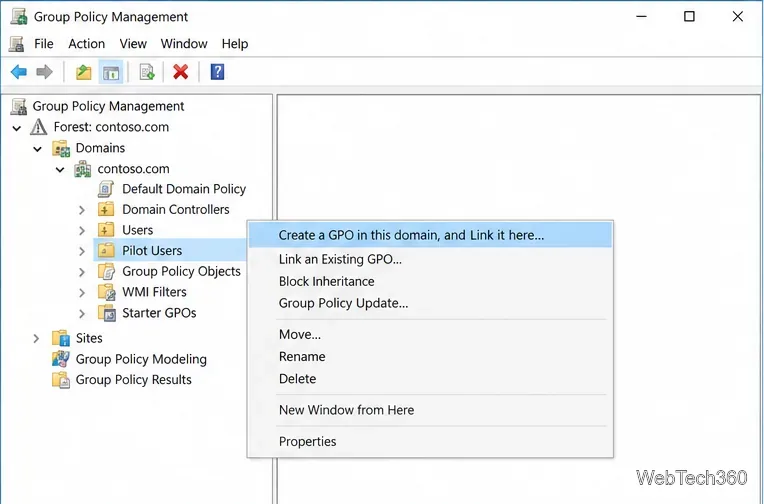
Faceți clic dreapta pe OU-ul utilizatorilor pilot și selectați Creați un GPO în acest domeniu și Legați-l aici… . Aceasta creează GPO-ul și legătura împreună. Deoarece exemplul utilizează Configurare utilizator , alegeți OU-ul care conține utilizatorii pilot. O legătură domeniu-rădăcină poate afecta un grup mult mai larg.
Meniul contextual OU al utilizatorului pilot oferă comanda de a crea și lega un GPO.
3. Denumiți politica
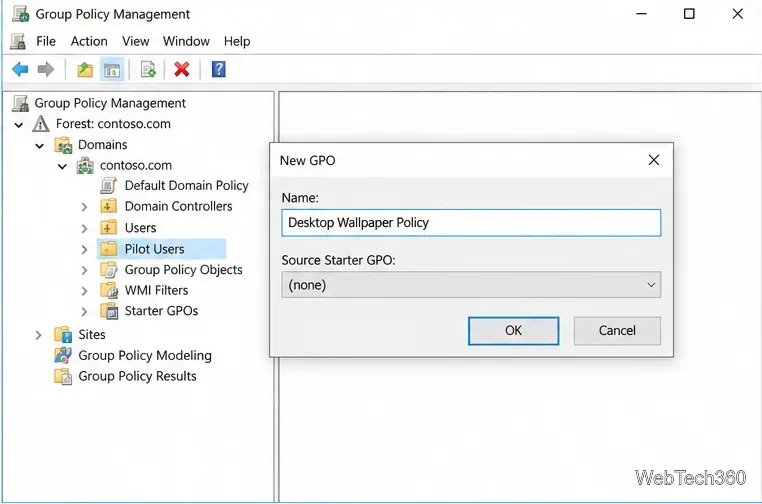
Denumiți noua Politică GPO pentru fundalul desktopului și selectați OK . Folosiți un nume care să identifice scopul acesteia. Dacă creați un GPO nelegat în Obiecte de politică de grup , legați-l ulterior la containerul țintă.
Caseta de dialog GPO nou denumește politica exemplu Politica de fundal pentru desktop.
4. Confirmați legătura și domeniul de aplicare al acesteia
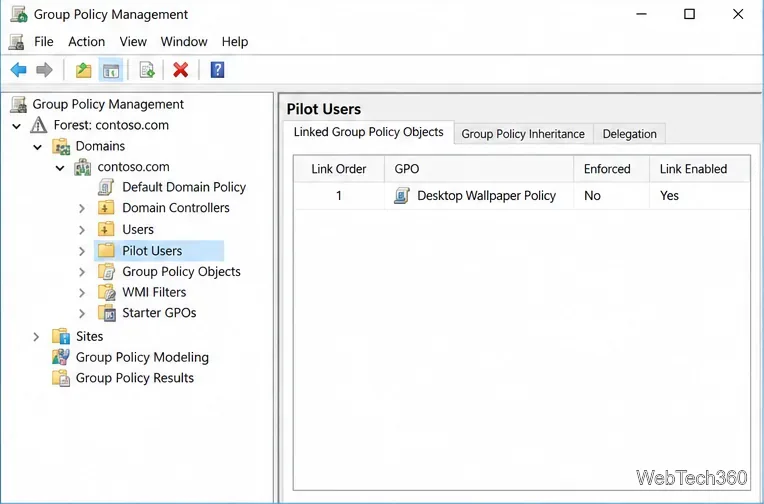
Selectați unitatea organizațională pilot și deschideți Obiecte de politică de grup legate ; confirmați că legătura este prezentă și activată. Dacă utilizați filtrarea de securitate , utilizatorul sau grupul vizat are nevoie atât de permisiuni de citire , cât și de aplicare a politicii de grup . Păstrați filtrarea implicită pentru o unitate organizațională pilot izolată sau verificați apartenența și permisiunile pentru un grup pilot.
Fila Obiecte de politică de grup legate din unitatea OU pilot afișează activată legătura de politică.
5. Deschideți setarea politicii
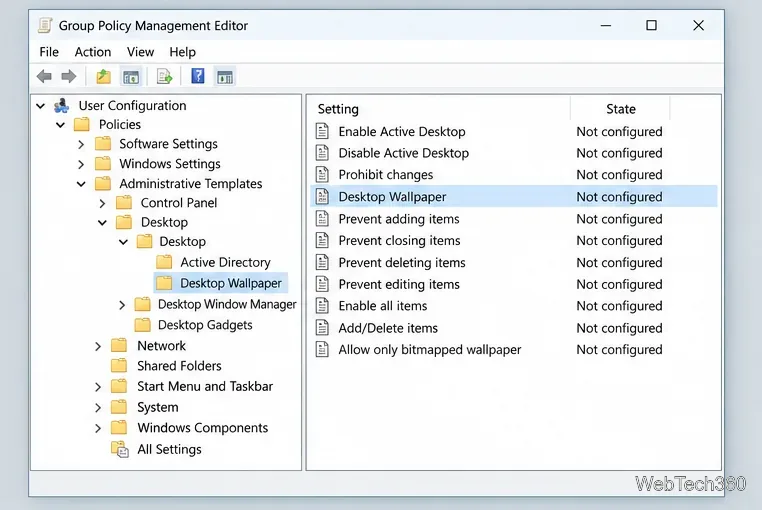
Faceți clic dreapta pe GPO și selectați Editare . În Editorul de gestionare a politicilor de grup, deschideți Configurație utilizator > Politici > Șabloane administrative > Desktop > Desktop , apoi selectați Imagine de fundal desktop . Microsoft documentează această cale în ghidul său de configurare în fundal Windows .
Editorul afișează Imagine de fundal desktop în Configurare utilizator și Șabloane administrative.
6. Activați politica privind imaginea de fundal
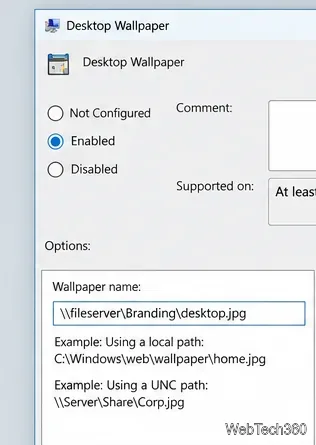
Deschideți setarea, selectați Activat și introduceți o cale completă în Nume imagine de fundal , cum ar fi \\fileserver\Branding\desktop.jpg. Confirmați că utilizatorii pot citi fișierul atât prin permisiuni de partajare, cât și prin permisiuni de sistem de fișiere. Selectați OK pentru a salva setarea, apoi închideți editorul.
Politica este activată și indică un fișier de fundal partajat prin calea UNC.
7. Actualizați politica pe un client pilot
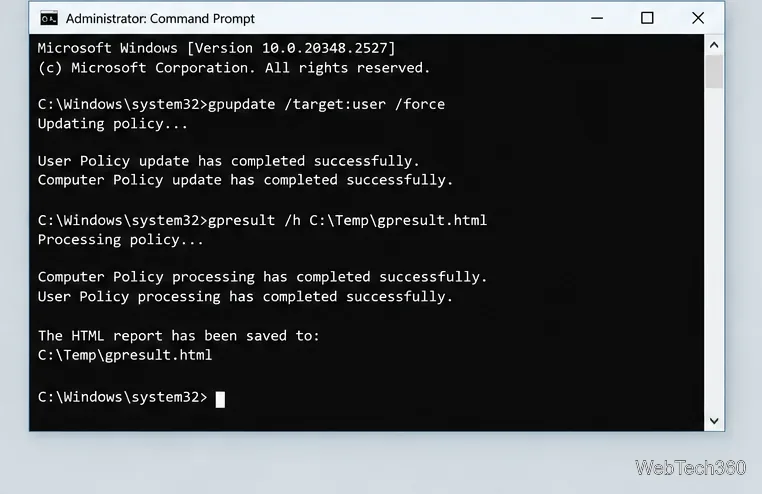
Conectați-vă ca utilizator pilot și rulați în Linia de comandă. Aceasta reîmprospătează politica utilizatorului și reaplică toate setările. Consultați referințagpupdate /target:user /force Microsoft . Dacă imaginea de fundal nu se modifică, deconectați-vă și conectați-vă din nou, apoi verificați accesul la imaginea partajată.gpupdate
Linia de comandă a clientului actualizează politica utilizatorului și salvează un raport de rezultate HTML.
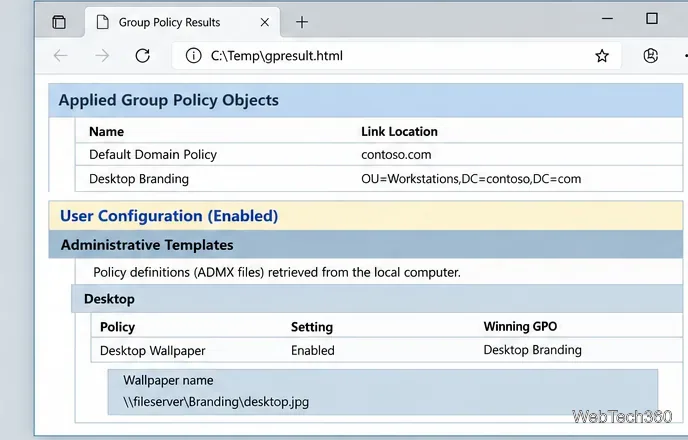
Raportul cu rezultate listează obiectele de politică de grup aplicate și setarea de politică de fundal câștigătoare.
Dacă politica nu se aplică
Verificați dacă utilizatorul se află în OU-ul conectat și dacă legătura este activată.
Confirmați că Configurarea utilizatorului este activată și că filtrarea acordă permisiuni de citire și aplicare.
Verificați moștenirea și ordinea legăturilor pentru conflicte; consultați îndrumările de procesare de la Microsoft .
Verificați dacă utilizatorii pot citi imaginea UNC. Pentru alte erori, verificați Jurnalul operațional al politicii de grup și urmați lista de verificare pentru depanare de la Microsoft .
După ce programul pilot funcționează, extindeți în mod deliberat legătura GPO sau filtrul de securitate și verificați următorul grup de utilizatori cu aceleași verificări.