Acasă
» WINDOWS
»
Criptarea datelor pe Windows Server: BitLocker și EFS
Criptarea datelor pe Windows Server: BitLocker și EFS
Pe Windows Server, utilizați BitLocker pentru a proteja un volum întreg sau EFS pentru a proteja fișierele NTFS selectate cu un certificat de utilizator. BitLocker protejează o unitate blocată sau offline; EFS limitează accesul la fișiere la deținătorii de certificate autorizați. Niciunul dintre acestea nu înlocuiește permisiunile, copiile de rezervă testate sau criptarea rețelei.
Instrument
Domeniu de aplicare
Recuperare
BitLocker
Volum întreg
Metodă de deblocare plus o cheie de recuperare separată
EFS
Fișiere NTFS selectate
Cheia privată EFS a utilizatorului sau agentul de recuperare
Pregătiți recuperarea înainte de a activa criptarea
Planificați recuperarea înainte de a activa criptarea. Pentru un server gestionat de domeniu, configurați politica de unitate fixă pentru a păstra în escrow informațiile de recuperare BitLocker în AD DS și a solicita o copie de rezervă reușită; verificați dacă un administrator autorizat o poate recupera. Pentru un server independent, stocați parola de recuperare într-un seif aprobat sau într-o locație offline separată de mașină și restricționați accesul. Consultați prezentarea generală a recuperării BitLocker de la Microsoft . EFS utilizează o cheie diferită: păstrați cheia privată a utilizatorului într-un PFX protejat prin parolă, stocat separat. Faceți și o copie de rezervă a datelor și testați restaurarea unei copii.
BitLocker protejează datele cât timp un volum este blocat, dar serverul care rulează poate citi o unitate deblocată. Păstrați permisiunile NTFS și de partajare corespunzătoare volumului de lucru și securizați sistemul care controlează accesul la volum.
Criptați un volum Windows Server cu BitLocker
1. Instalați funcția BitLocker
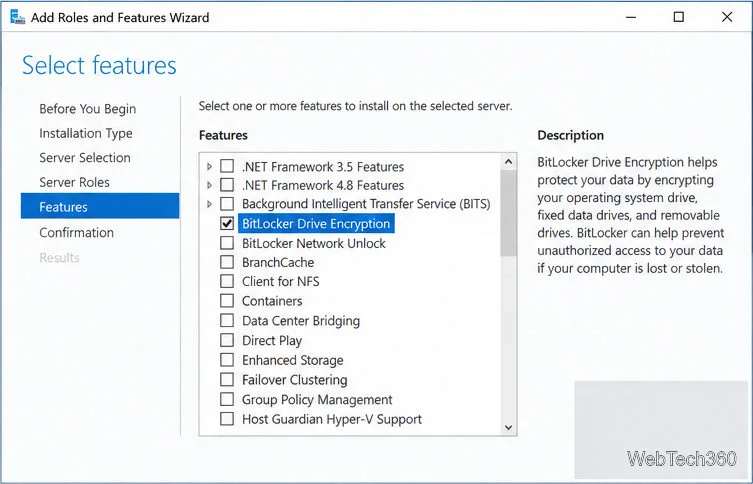
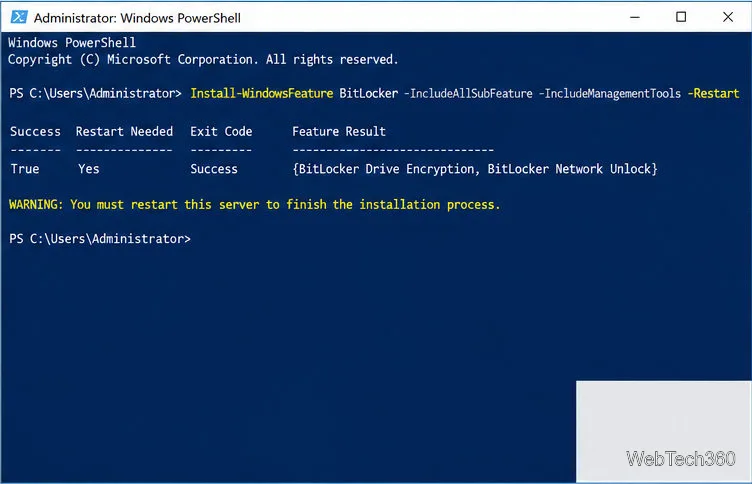
În Server Manager, deschideți Gestionare > Adăugare roluri și caracteristici , selectați serverul țintă, săriți peste Roluri de server, bifați Criptare unitate BitLocker sub Caracteristici, apoi instalați. Sau rulați acest lucru în PowerShell cu privilegii ridicate pe Server Core sau pentru automatizare:
Instalarea necesită o repornire, așadar programați o perioadă de nefuncționare. Consultați ghidul de instalare BitLocker de la Microsoft . În Desktop Experience, este disponibil și applet-ul Panou de control; Server Core utilizează PowerShell sau manage-bde.
Manager de server cu BitLocker selectat.Instalați BitLocker și reporniți serverul.
2. Adăugați protecții pentru deblocare și recuperare
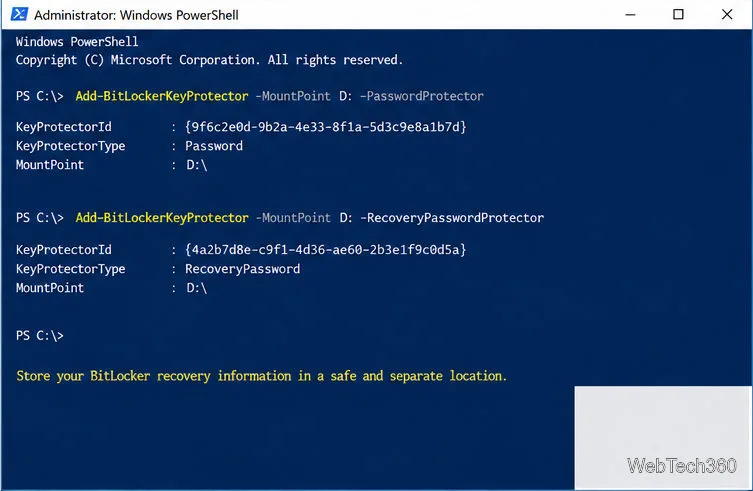
Confirmați litera unității înainte de a modifica orice. Acest exemplu folosește D:ca volum de date fix; înlocuiți volumul corect de pe server. Adăugați o parolă de protecție pentru deblocarea de rutină și o parolă de protecție separată pentru recuperare:
Înainte de criptare, verificați dacă parola de recuperare a fost păstrată în escrow conform politicii sau salvată în seiful aprobat; nu o lăsați niciodată doar pe serverul criptat. Microsoft recomandă o metodă principală de deblocare plus un protector de recuperare pentru volumele de date; consultați ghidul de operațiuni BitLocker .
Adăugați metode de deblocare zilnice și pentru recuperare.
3. Porniți criptarea și verificați progresul
-UsedSpaceOnlyeste mai rapid pentru un volum nou, dar lasă sectoarele șterse neatinse. Omiteți-l pentru o unitate care anterior conținea date sensibile.
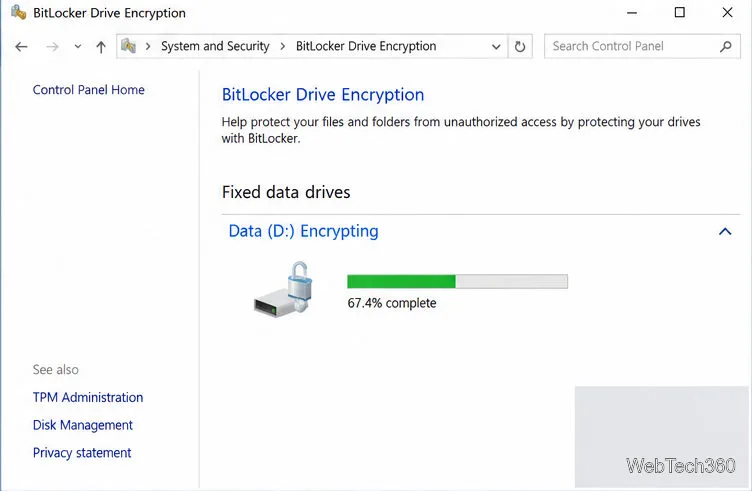
Verificați VolumeStatus, EncryptionPercentage, și ProtectionStatuscu ; așteptați finalizarea. Consultați referințele Get-BitLockerVolumeMicrosoft pentru Enable-BitLocker și Get-BitLockerVolume .
Monitorizați criptarea până la finalizarea operațiunii D:.
Criptați fișierele selectate cu EFS
EFS protejează fișiere și foldere individuale pe NTFS , adesea atunci când diferiți utilizatori au nevoie de acces separat. Nu poate cripta fișiere comprimate, fișiere sau directoare de sistem sau rădăcina unui volum. Consultați prezentarea generală a criptării fișierelor EFS de la Microsoft .
1. Asigurați-vă că este activată criptarea NTFS
Într-o linie de comandă cu privilegii ridicate, verificați setarea:
fsutil behavior query disableencryption
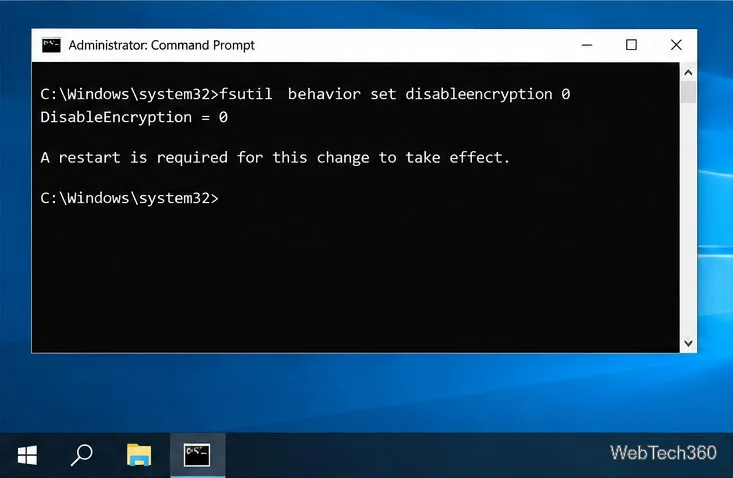
0înseamnă activat; 1înseamnă dezactivat. Dacă este dezactivat, executați:
fsutil behavior set disableencryption 0
Dacă ați modificat setarea, reporniți în timpul unei ferestre de întreținere. Consultați referința de comportament fsutil de la Microsoft .
Activați criptarea NTFS, apoi reporniți.
2. Criptați un fișier sau un folder
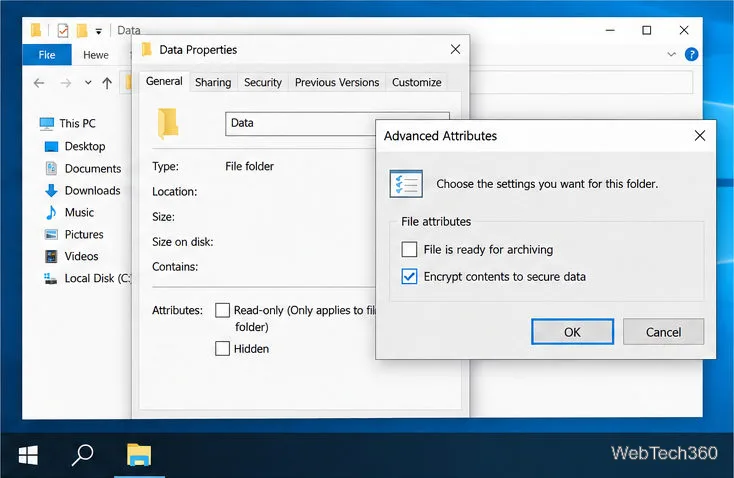
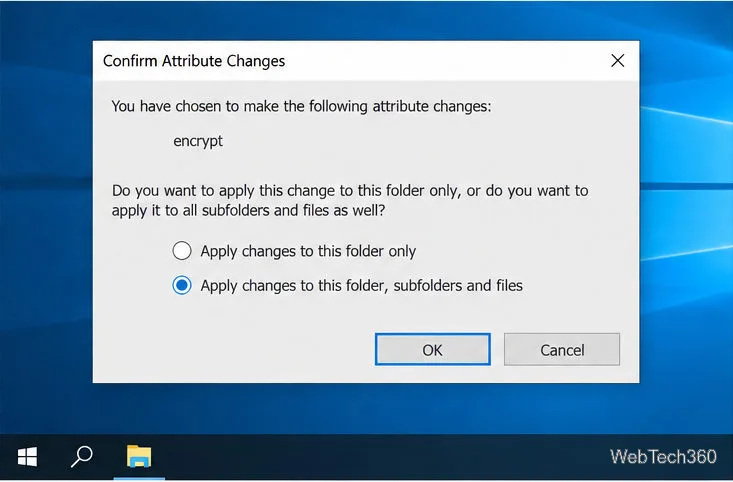
În File Explorer, deschideți Proprietăți > General > Avansat al elementului . Bifați Criptare conținut pentru securizare date , alegeți OK, apoi Aplicare. La solicitarea domeniului de aplicare, alegeți doar folderul sau includeți subfolderele și fișierele existente. Criptați și directorul părinte al unui fișier, astfel încât modificările ulterioare să nu lase fișierul necriptat. Referința comenzii cipher explică cum se verifică starea EFS.
Selectați EFS în Atribute avansate.Aplicați EFS folderului și conținutului.
3. Faceți o copie de rezervă a certificatului EFS
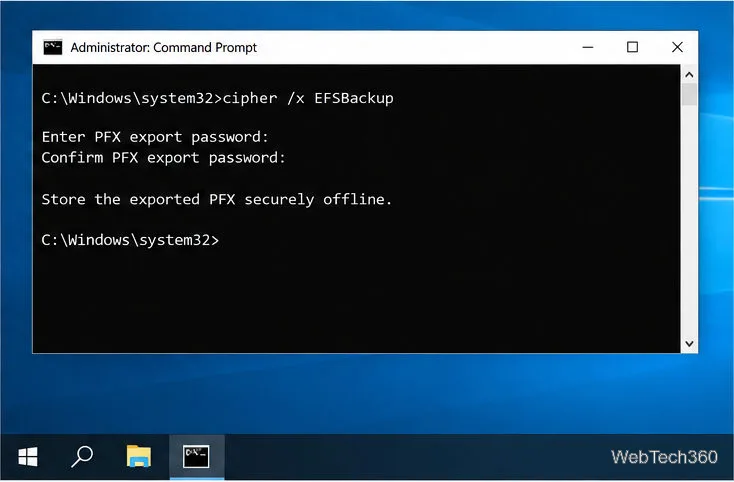
În timp ce sunteți conectat ca utilizator EFS, rulați și setați o parolă pentru fișierul PFX exportat. Stocați-l separat de server și date. Aceasta exportă certificatul și cheia EFS ale utilizatorului, nu o politică de agent de recuperare. Faceți o copie de rezervă separată a unui certificat de agent de recuperare a datelor de domeniu, dacă este configurat unul. Consultați referința de cifrucipher /x EFSBackup Microsoft .
Exportați și stocați în siguranță fișierul EFS PFX.
Ce opțiune ar trebui să folosești?
Folosește BitLocker pentru protecția întregului volum în timp ce un server este blocat sau offline; folosește EFS pentru anumite fișiere NTFS cu acces per utilizator. Testează recuperarea atât a cheilor, cât și a datelor înainte de a te baza pe oricare dintre metode.