Acasă
» WINDOWS
»
Cum se adaugă și se șterg utilizatori în Windows Server
Cum se adaugă și se șterg utilizatori în Windows Server
Într-o instalare Windows Server cu Desktop Experience, creați sau eliminați un utilizator local în Gestionare computer: deschideți compmgmt.msc, apoi accesați Instrumente de sistem > Utilizatori și grupuri locale > Utilizatori . Utilizați Utilizator nou pentru a adăuga un cont sau faceți clic dreapta pe un cont existent și alegeți Ștergere . Acești pași afectează numai serverul respectiv. Dacă vă referiți la un cont de domeniu, utilizați în schimb Utilizatori și computere Active Directory.
Acest ghid prezintă conturile locale de pe un server independent sau de pe un server membru alăturat domeniului. Un cont local are permisiuni doar pe computerul respectiv. Pe un controler de domeniu, secțiunea Utilizatori și grupuri locale nu este utilizată pentru a gestiona conturile domeniului. Consultați instrucțiunile Microsoft pentru conturile locale și instrucțiunile pentru conturile de utilizator Active Directory pentru a face distincția.
Adăugați un utilizator local în Gestionare computer
Conectați-vă cu un cont care are drepturi administrative. Deschideți Start, căutați Computer Management și deschideți-l. De asemenea, puteți apăsa Windows+ R, tasta compmgmt.mscși apăsa Enter. Aprobați solicitarea de administrator dacă Windows vă solicită acest lucru.
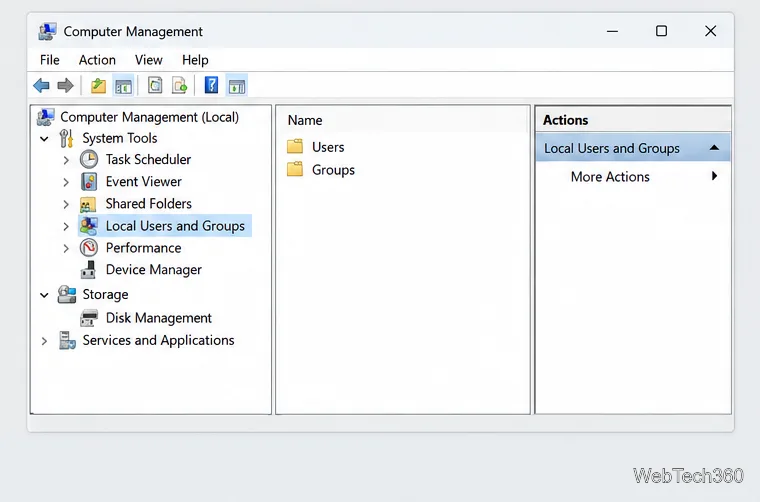
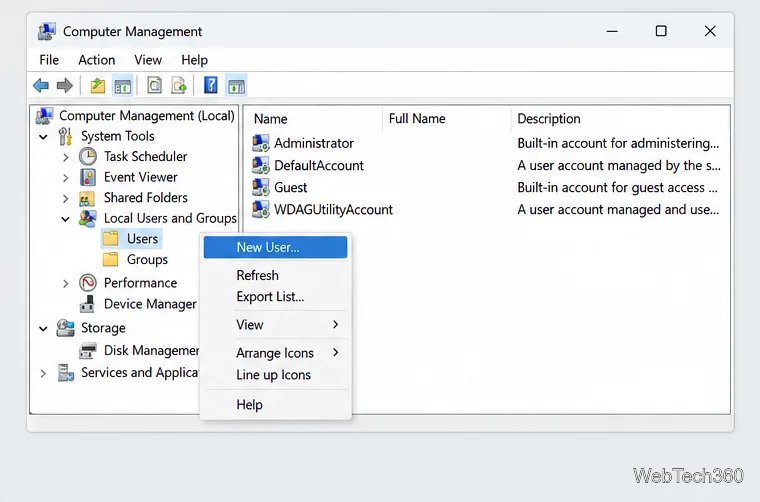
În panoul din stânga, extindeți Instrumente de sistem , apoi Utilizatori și grupuri locale și selectați Utilizatori . Faceți clic dreapta pe folderul Utilizatori și alegeți Utilizator nou ....
Utilizatori și grupuri locale face parte din consola Computer Management.Deschideți comanda Utilizator nou din folderul Utilizatori.
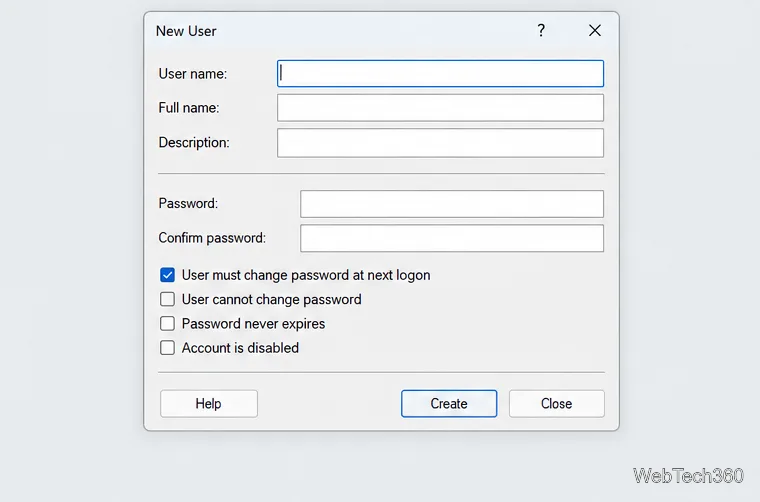
Introduceți un nume de utilizator unic . Adăugați numele complet al persoanei și o scurtă descriere, dacă este util pentru administrare. Tastați și confirmați o parolă temporară care respectă politica de parole a serverului dvs.
Pentru o persoană care se va conecta, lăsați selectată opțiunea Utilizatorul trebuie să schimbe parola la următoarea conectare atunci când atribuiți o parolă temporară. Evitați să selectați Parola nu expiră niciodată fără un motiv aprobat. Selectați Creare , apoi Închidere . Noul cont apare în lista Utilizatori și aparține în mod normal grupului standard Utilizatori.
Caseta de dialog Utilizator nou acceptă numele contului și parola inițială.
Faceți utilizatorul administrator doar atunci când este nevoie
Un utilizator local obișnuit este opțiunea implicită mai sigură. Apartenența la grupul local de Administratori oferă control extins asupra serverului respectiv, așadar acordați-l doar conturilor care trebuie să efectueze activități administrative.
În lista Utilizatori, faceți clic dreapta pe cont și alegeți Proprietăți .
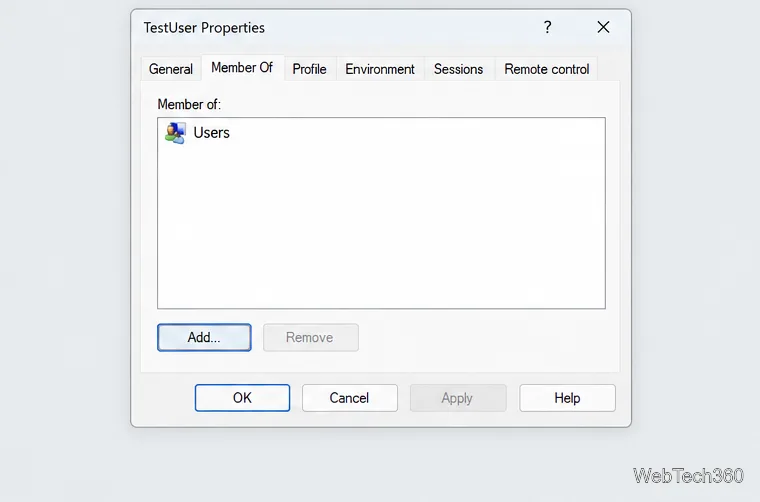
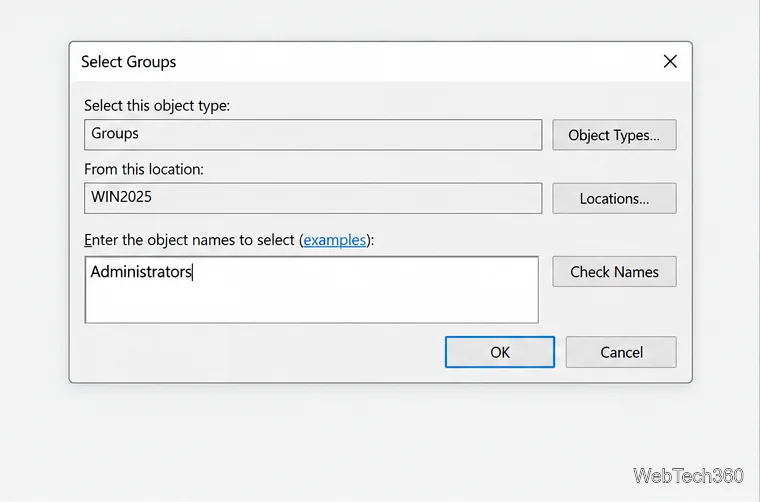
Deschideți Membru al grupului , alegeți Adăugare , introduceți Administratorsși selectați Verificare nume . Confirmați grupul rezolvat, selectați OK , apoi aplicați modificarea.
Apartenența la grup este gestionată din fila Membru al contului.Confirmați grupul local de administratori înainte de a aplica acces privilegiat.
Rugați utilizatorul să se deconecteze și să se conecteze din nou înainte de a vă baza pe permisiunile modificate ale grupului. Microsoft recomandă limitarea numărului de administratori locali, deoarece grupul respectiv are control deplin asupra dispozitivului.
Dezactivați un cont sau ștergeți-l
Dacă accesul se oprește temporar, dezactivați contul în loc să îl ștergeți. Dezactivarea este reversibilă și împiedică conectarea contului respectiv; puteți debifa aceeași casetă de selectare ulterior pentru a-l activa din nou.
În lista Utilizatori, deschideți Proprietățile contului .
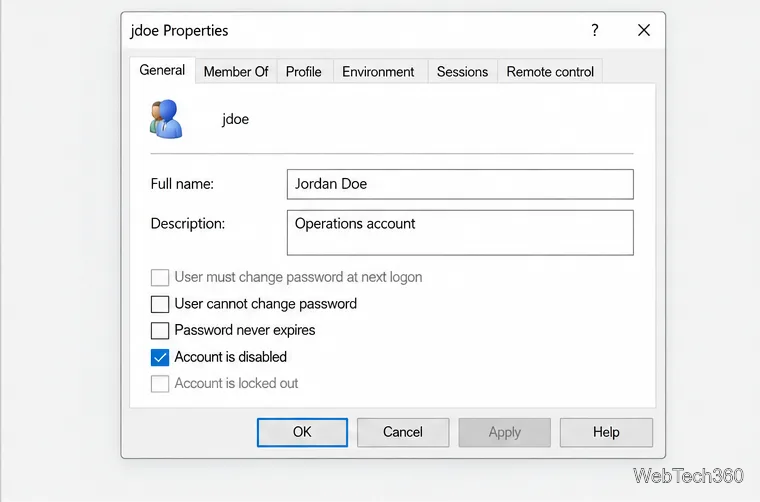
În fila General , selectați Contul este dezactivat , apoi alegeți Aplicare și OK .
Opțiunea Selectare cont este dezactivată pentru a bloca conectările viitoare pentru contul local.
Înainte de eliminarea definitivă, confirmați că nu mai este necesar contul pentru un serviciu, o sarcină programată, un flux de lucru cu acces la distanță sau o permisiune de fișier. Faceți copii de rezervă sau transferați orice fișiere de care persoana are nevoie. Ștergerea contului nu înlocuiește sarcina separată de revizuire și eliminare a profilului local; utilizați instrucțiunile Microsoft pentru eliminarea profilului Windows Server dacă este necesară și curățarea profilului.
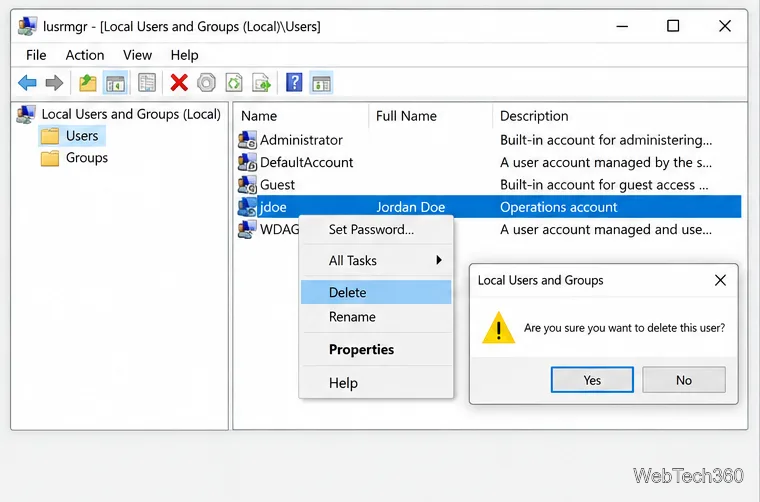
În Utilizatori și grupuri locale > Utilizatori , faceți clic dreapta pe cont și selectați Ștergere .
Verificați numele contului în mesajul de confirmare, apoi confirmați doar dacă intenționați să îl eliminați. Dacă nu sunteți sigur, dezactivați mai întâi contul și verificați accesul acestuia înainte de a-l șterge.
Verificați numele contului selectat înainte de a confirma ștergerea.
Nu încercați să ștergeți conturi predefinite, cum ar fi Administrator sau Guest. Windows nu permite ștergerea conturilor de utilizator locale implicite. Funcția Guest este dezactivată în mod implicit, iar Microsoft recomandă să fie lăsată dezactivată, cu excepția cazului în care a fost analizată o nevoie specifică.
Utilizați PowerShell pe Server Core sau pentru activități repetitive
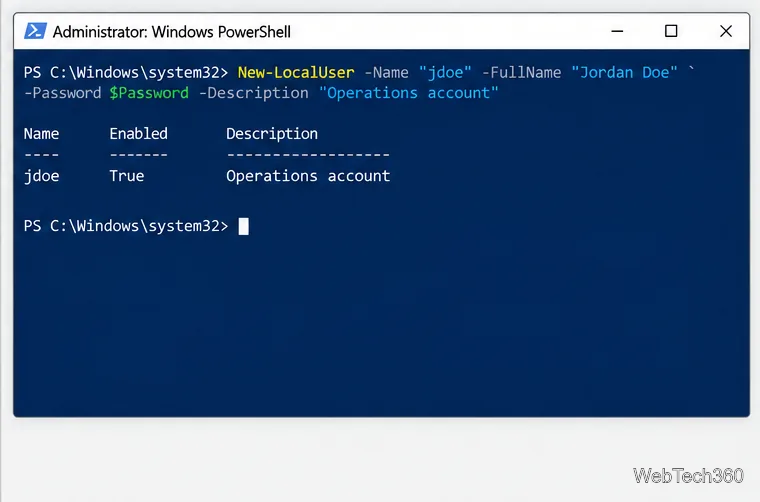
Când consola grafică nu este disponibilă, deschideți o sesiune PowerShell cu privilegii ridicate. Modulul LocalAccounts oferă comenzi pentru crearea, dezactivarea și eliminarea utilizatorilor locali și pentru adăugarea lor în grupuri locale. Acest exemplu solicită o parolă ca șir securizat, în loc să introducă o parolă în linia de comandă:
PowerShell poate crea conturi locale fără a expune o parolă în textul comenzii.
Pentru note despre sintaxă și versiune, consultați documentația Microsoft New-LocalUser , Add-LocalGroupMember , Disable-LocalUser și Remove-LocalUser . Utilizați instrumentele Active Directory și permisiunile de domeniu pentru conturile de domeniu; comenzile local-user nu creează utilizatori de domeniu.