Acasă
» WINDOWS
»
Cum se configurează un server GitLab pe Windows Server cu Hyper-V
Cum se configurează un server GitLab pe Windows Server cu Hyper-V
Pentru a configura GitLab Self-Managed pe Windows Server, rulați o mașină virtuală Ubuntu Server compatibilă în Hyper-V și instalați GitLab în interiorul sistemului de operare Linux. Windows Server rămâne gazda; GitLab rulează din pachetul său oficial Linux. Ghidul actual al pachetelor Ubuntu de la GitLab listează Ubuntu 22.04 și 24.04, așadar această prezentare generală utilizează Ubuntu Server 24.04 LTS.
Înainte de a începe, confirmați că gazda poate rezerva CPU, RAM și disc pentru guest. Linia de bază pentru un singur nod a GitLab este de 8 vCPU-uri și 16 GB RAM; bugetați 40 GB pentru aplicație, 5–12 GB pentru baza de date, plus spațiu de stocare în repozitoriu. Folosiți discuri cu SSD și păstrați resursele pentru Windows Server.
1. Instalați rolul Hyper-V
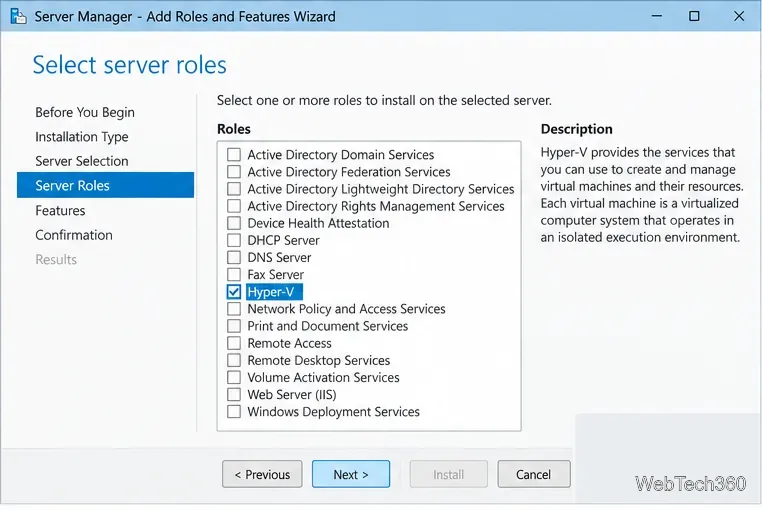
În Server Manager, alegeți Gestionare > Adăugare roluri și caracteristici , selectați serverul local și activați Hyper-V . Includeți instrumentele de gestionare și permiteți repornirea necesară. De asemenea, puteți rula PowerShell ca administrator și instala rolul local cu:
Instalarea Hyper-V repornește gazda. Consultați ghidul de instalare Hyper-V de la Microsoft dacă serverul dvs. utilizează o configurație de gestionare diferită.
Selectați rolul Hyper-V în Server Manager, apoi instalați instrumentele sale de gestionare.
2. Creați un comutator virtual pentru invitat
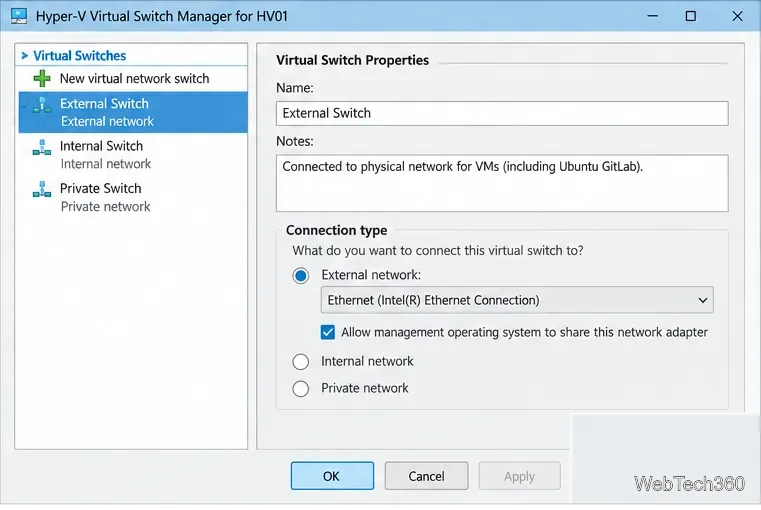
În Hyper-V Manager, deschideți Virtual Switch Manager și creați un switch extern pe adaptorul LAN al gazdei. Alegeți dacă Windows ar trebui să îl partajeze. Aceasta oferă Ubuntu o adresă LAN și permite dispozitivelor autorizate să acceseze GitLab. Utilizați o rețea LAN sau VPN de încredere; urmați politica de rețea înainte de accesul public. Consultați ghidul Microsoft pentru switch-uri virtuale .
Un comutator extern conectează sistemul invitat Ubuntu la rețeaua fizică selectată.
3. Creați mașina virtuală Ubuntu
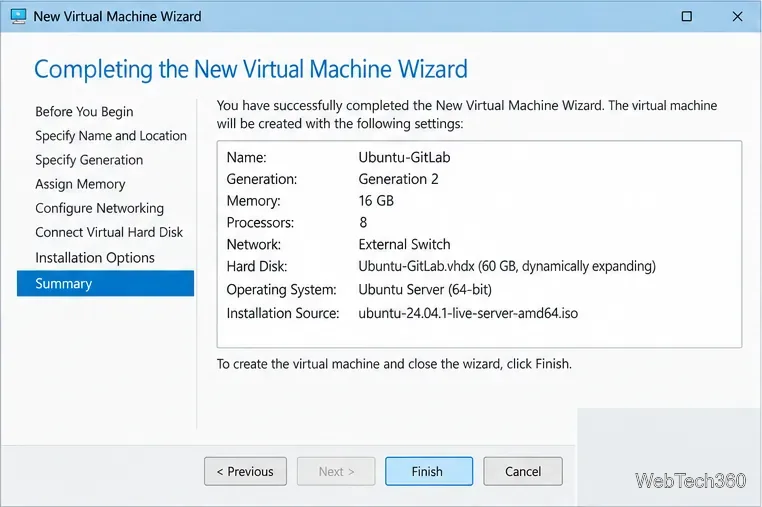
Descărcați Ubuntu Server 24.04 LTS . În Hyper-V Manager, creați o mașină virtuală numită GitLab-Ubuntu, alegeți Generația 2 , conectați switch-ul extern și creați un VHDX cu SSD. Folosiți linia de bază de 8-vCPU/16-GB de la GitLab pentru un singur nod; un laborator poate începe mai mic, cu performanțe mai lente.
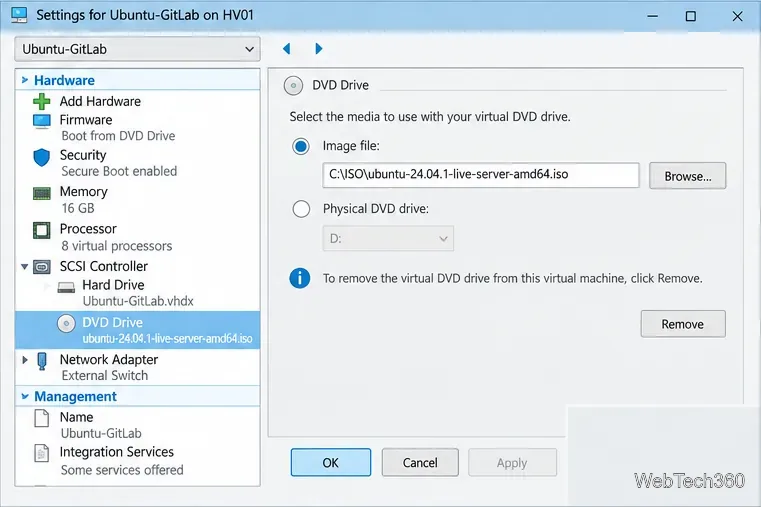
Atașați fișierul ISO la unitatea DVD virtuală. Dacă Ubuntu nu pornește, setați șablonul de pornire securizată al mașinii virtuale din generația 2 la Microsoft UEFI Certificate Authority .
Această mașină virtuală eșantion din Generația 2 are nivelul de referință al procesorului și memoriei publicat de GitLab; dimensionați discul său extensibil pentru creșterea aplicației, bazei de date și a depozitului.Montați fișierul ISO al serverului Ubuntu aici, apoi confirmați comutatorul extern din setările adaptorului de rețea.
4. Instalați Ubuntu și dați-i o adresă stabilă
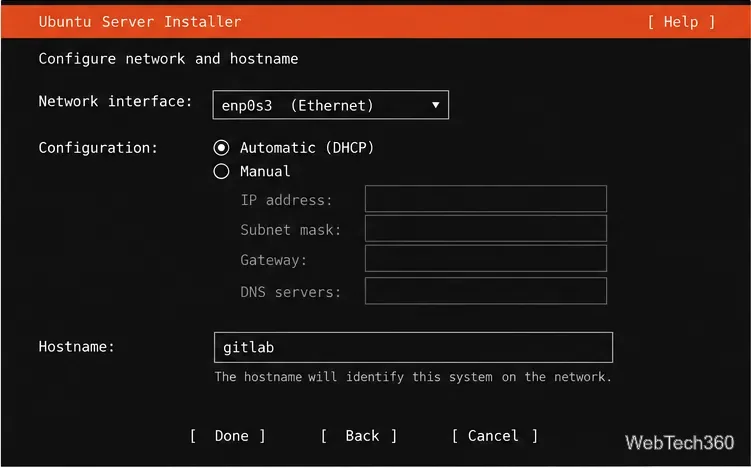
Porniți mașina virtuală și finalizați instalarea serverului Ubuntu. Creați un cont de administrator, utilizați un nume de gazdă precum gitlabși activați OpenSSH pentru administrare la distanță. Acordați mașinii virtuale o adresă IP statică sau o rezervare DHCP, astfel încât adresa acesteia să rămână stabilă.
Setați numele de gazdă al mașinii virtuale și alegeți o configurație de rețea stabilă în timpul instalării Ubuntu.
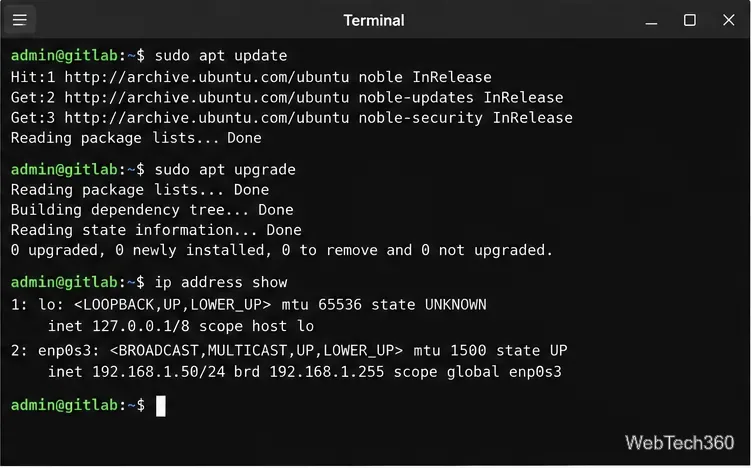
După prima autentificare, instalați actualizările disponibile și reporniți dacă vi se solicită:
sudo apt update && sudo apt upgrade -y
Actualizați Ubuntu și confirmați că serverul invitat are o adresă de rețea accesibilă înainte de a instala GitLab.
5. Setați DNS-ul și permiteți doar traficul necesar
Creați o înregistrare DNS de tipul gitlab.example.comcelei care se rezolvă la adresa stabilă a mașinii virtuale. Permiteți porturile TCP de intrare 22 pentru Git prin SSH, 80 pentru HTTP și validarea certificatelor Let's Encrypt și 443 pentru HTTPS. Aplicați reguli de potrivire în firewall-ul Ubuntu, firewall-ul Windows/de rețea și în orice router sau firewall cloud din fața gazdei. Restricționați accesul SSH și web la utilizatorii sau rețelele vizate, acolo unde este posibil.
Aceste comenzi instalează pachetul Community Edition. Înlocuiți numele de gazdă exemplu cu numele DNS pe care l-ați configurat. Pentru Enterprise Edition, utilizați opțiunea EE din ghidul oficial de instalare Ubuntu de la GitLab . Consultați scriptul de configurare a depozitului înainte de a-l rula ca administrator.
Cu un nume DNS public valid și acces HTTP de intrare, GitLab poate solicita un certificat Let's Encrypt în timpul instalării. Pentru un server exclusiv intern, configurați un certificat în care organizația dvs. are încredere și urmați instrucțiunile TLS actuale ale GitLab. Verificați cerințele de instalare GitLab înainte de a dimensiona o mașină virtuală de producție.
7. Conectați-vă, securizați instanța și testați un depozit
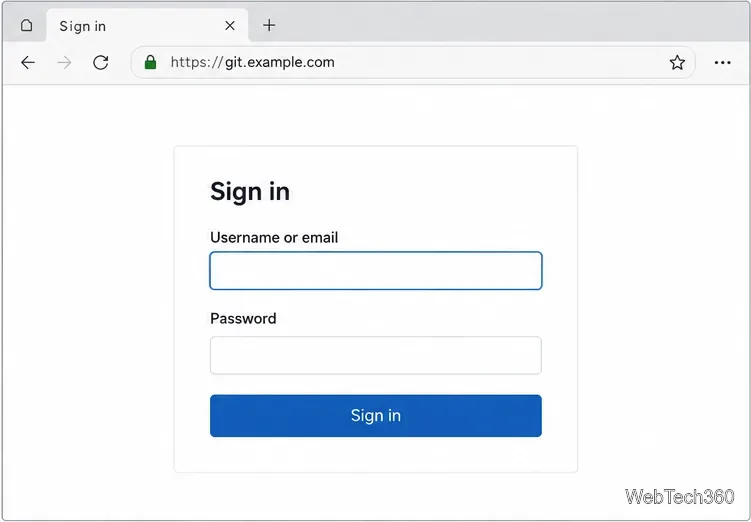
Când instalarea se termină, deschideți https://gitlab.example.com. Conectați-vă ca root; recuperați parola inițială de /etc/gitlab/initial_root_passwordpe mașina virtuală Ubuntu. GitLab elimină acel fișier după 24 de ore, așa că schimbați imediat parola și stocați noile credențiale în siguranță.
Folosește numele de gazdă HTTPS configurat pentru a accesa pagina de conectare GitLab.
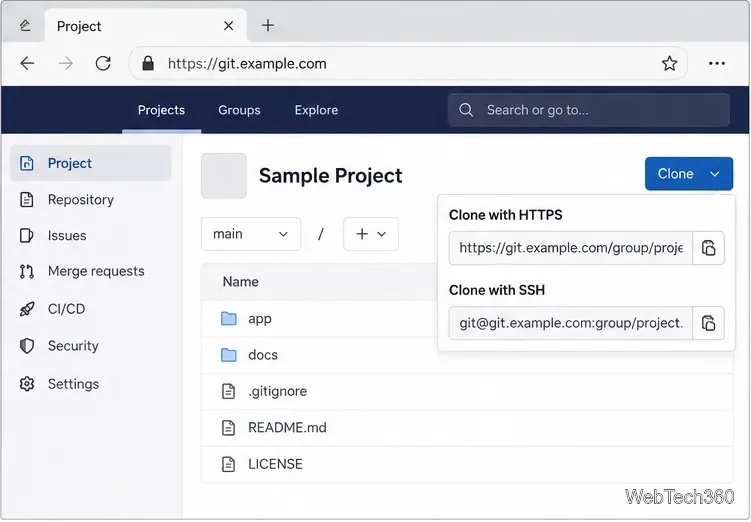
Creați un proiect de test, adăugați un fișier README și clonați-l prin HTTPS sau SSH de pe o mașină client pentru a confirma DNS, regulile firewall și autentificarea. Înainte de a invita o echipă, consultați pașii următori recomandați de GitLab , activați autentificarea cu doi factori și restricționați înscrierile publice dacă instanța este privată. Configurați copii de rezervă programate și copiați-le de pe mașina virtuală; ghidul de backup GitLab explică ce include comanda de backup și ce trebuie copiat separat.
Folosește meniul de clonare al proiectului pentru a verifica ruta HTTPS sau SSH pe care o va folosi echipa ta.
Mențineți Windows și Ubuntu actualizate, urmăriți creșterea discului și testați o restaurare de rezervă înainte de a vă baza pe instanță pentru depozitele importante.