Acasă
» WINDOWS
»
Cum să identifici un proces în Managerul de activități din Windows 10
Cum să identifici un proces în Managerul de activități din Windows 10
Pentru a identifica un proces în Managerul de activități din Windows 10, potriviți numele procesului său cu fișierul executabil, verificați locația fișierului și detaliile editorului și urmăriți orice serviciu asociat. Un nume pe care nu îl recunoașteți nu este o dovadă a existenței programelor malware: Windows și aplicațiile obișnuite rulează procese în fundal, programe de asistență și instanțe multiple.
1. Găsiți procesul și distingeți intrările similare
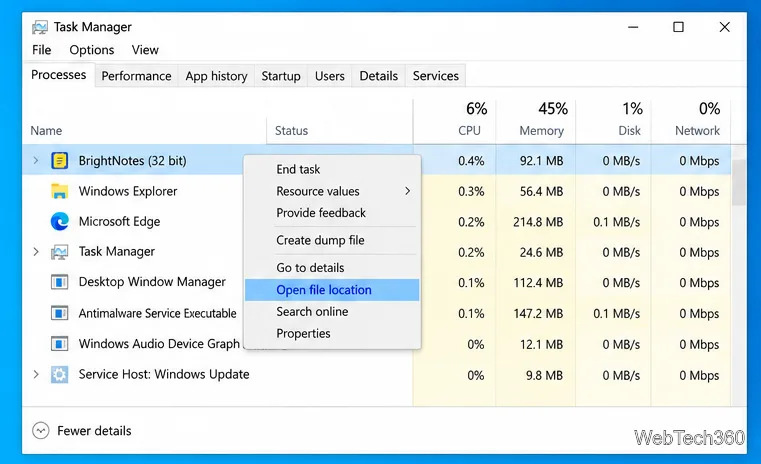
Apăsați Ctrl+Shift+Esc pentru a deschide Managerul de activități. Dacă vedeți fereastra compactă, alegeți Mai multe detalii . Fila Procese grupează mai multe intrări după aplicație și arată care dintre ele utilizează resurse CPU, memorie, disc sau rețea. Extindeți săgeata unei aplicații pentru a dezvălui procesele sale secundare.
Faceți clic dreapta pe intrare și alegeți Accesați detaliile atunci când comanda respectivă este disponibilă. Fila Detalii afișează nume executabile, cum ar fi example.exe. Dacă mai multe rânduri au același nume, comparați PID-ul (ID-ul procesului) și Numele de utilizator ; un PID identifică o instanță care rulează și se poate modifica după repornirea aplicației. Ghidul de depanare a Managerului de activități de la Microsoft descrie vizualizările Procese, Detalii și Servicii.
Vizualizare ilustrativă în stil Windows 10. Numele proceselor și valorile resurselor de pe PC vor fi diferite.
2. Verificați unde este stocat executabilul
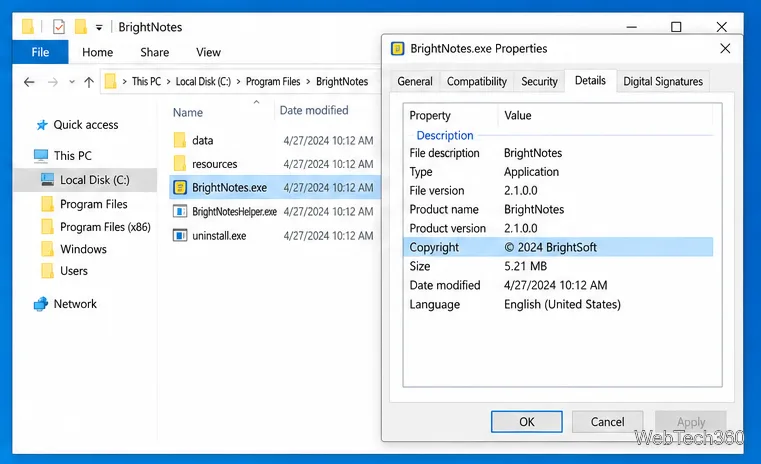
În Detalii , faceți clic dreapta pe proces și selectați Deschidere locație fișier . File Explorer deschide folderul care conține executabilul. Folderul dezvăluie adesea ce aplicație l-a instalat, dar locația este un indiciu, nu un verdict:
Software-ul rulează de obicei de pe C:\Program Filessau C:\Program Files (x86).
Componentele Windows rulează adesea de pe C:\Windows\System32.
Aplicațiile legitime de actualizare și aplicațiile per utilizator pot rula dintr-un folder din profilul dvs., inclusiv AppData.
Unele procese Windows protejate și aplicații din Microsoft Store nu expun o locație de fișier utilizabilă sau comanda poate fi indisponibilă. Această limitare în sine nu face ca un proces să fie suspect. Dacă intrarea este o gazdă de serviciu, cum ar fi svchost.exe, utilizați verificarea serviciului de mai jos în loc să presupuneți că numele fișierului gazdă identifică componenta.
Proprietățile pot afișa detaliile produsului unui fișier și, atunci când sunt prezente, informațiile despre semnătura sa digitală.
3. Citiți proprietățile fișierului și editorul
Faceți clic dreapta pe proces în Managerul de activități și alegeți Proprietăți sau deschideți Proprietăți pentru executabil în Explorer. În fila Detalii , verificați câmpuri precum Descrierea fișierului, Numele produsului, Compania și Versiunea fișierului. Verificați Semnăturile digitale dacă apare fila respectivă, apoi selectați semnatarul și verificați detaliile certificatului său.
O semnătură validă ajută la confirmarea faptului că fișierul nu s-a modificat de când a fost semnat și identifică editorul. Microsoft explică modul în care semnăturile digitale Windows verifică un fișier și editorul acestuia . O semnătură este o dovadă utilă, nu o garanție că software-ul este inofensiv. De asemenea, un fișier nesemnat nu este automat un malware; unele fișiere legitime sunt nesemnate și nu fiecare tip de fișier are o filă de semnătură.
4. Urmăriți serviciile și verificați orice este încă neclar
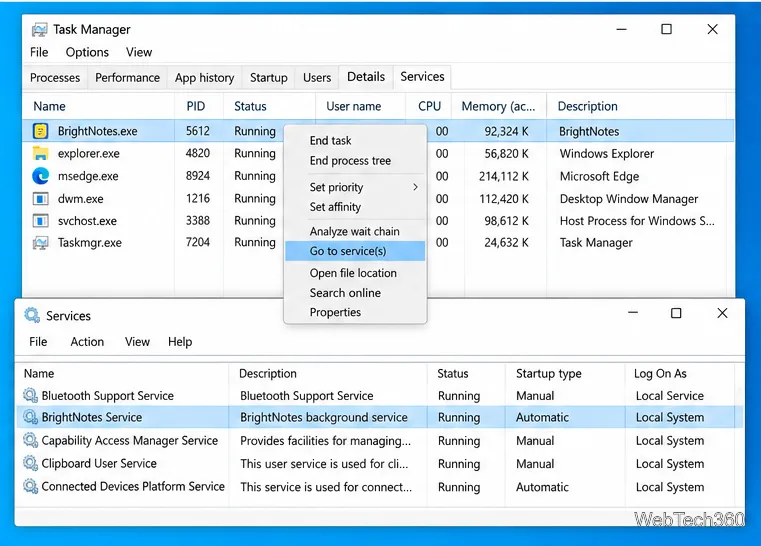
Pentru un proces care poate aparține unui serviciu Windows, faceți clic dreapta pe el în Detalii și alegeți Accesați serviciul(ele) dacă este disponibil. Managerul de activități comută la fila Servicii și evidențiază intrările de servicii asociate. De asemenea, puteți deschide aplicația Servicii pentru a citi descrierea unui serviciu. O gazdă partajată poate rula mai multe servicii, așa că verificați numele serviciului evidențiat, în loc să îl tratați svchost.execa serviciul în sine. Nu opriți un serviciu doar pentru a testa ce face; Windows și software-ul instalat pot depinde de acesta.
Rândul evidențiat ajută la conectarea unui proces la un serviciu; nu este o instrucțiune de a opri serviciul respectiv.
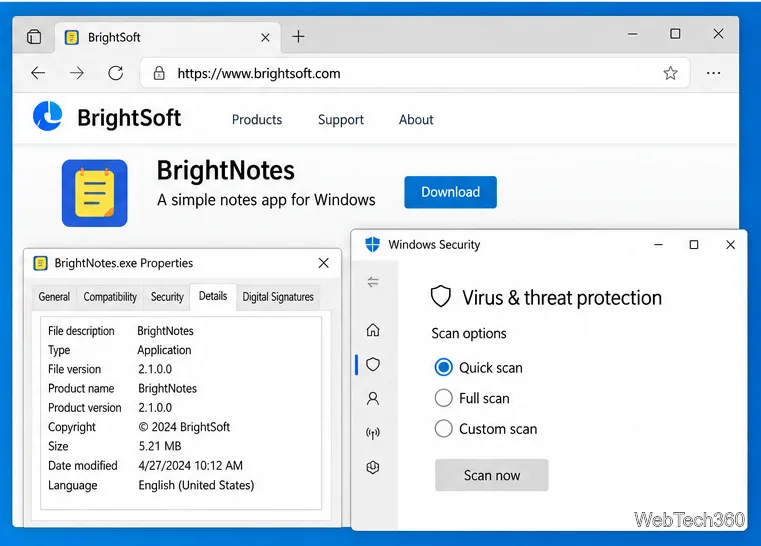
Dacă editorul este încă neclar, căutați numele exact al executabilului împreună cu editorul sau numele produsului. Preferați site-ul oficial de asistență al producătorului software-ului sau documentația Microsoft în locul paginilor de descărcare anonime și al sugestiilor de pe forumuri. Nu descărcați un executabil de înlocuire dintr-un rezultat al căutării.
Pentru a verifica un anumit fișier, deschideți folderul său în Explorer, faceți clic dreapta pe executabil și selectați Scanare cu Microsoft Defender . Instrucțiunile de securitate Windows de la Microsoft acoperă scanarea unui fișier sau folder selectat. Dacă o scanare raportează o amenințare, consultați istoricul acțiunilor recomandate și al protecției de la Securitatea Windows. Nu alegeți „Permite” doar pentru că un nume de fișier vi se pare familiar sau un fișier are o semnătură.
Doar pași ilustrativi de verificare; aplicația eșantion și conținutul ecranului nu reprezintă o constatare reală de securitate.
Când să acționați
Folosiți împreună numele, PID-ul, locația, detaliile produsului, semnătura și relația de service. Dacă dovezile persistă în conflict sau dacă Securitatea Windows semnalează fișierul, evitați să îl deschideți sau să terminați procesul orbește. Urmați instrucțiunile alertei de securitate și consultați editorul software-ului sau administratorul IT al organizației dvs. Managerul de activități vă ajută să investigați ce se execută; nu determină singur dacă un fișier este sigur.