Acasă
» WINDOWS
»
Cum se execută containere Docker pe Windows Server
Cum se execută containere Docker pe Windows Server
Pentru a rula containere Docker pe Windows Server, instalați un runtime pentru containere Windows, extrageți o imagine creată pentru o versiune Windows compatibilă și porniți-o cu docker run. Pașii de mai jos utilizează scriptul de configurare Moby (Docker CE) documentat de Microsoft și Docker CLI. Multe tutoriale mai vechi utilizează DockerMsftProvider; ghidul de pornire rapidă Microsoft documentează acum o cale de configurare diferită, bazată pe script.
Alegeți un runtime înainte de instalare
Ghidul Microsoft pentru containere Windows Server listează Moby (Docker CE), Mirantis Container Runtime (MCR) și containerd ca opțiuni de execuție. Moby oferă linia de comandă Docker familiară utilizată aici. Pentru un runtime de producție acceptat de furnizor, ghidul de asistență locală Microsoft recomandă MCR; verificați matricea de compatibilitate Mirantis actuală, termenii de licențiere și de asistență înainte de a-l instala. Ghidul Microsoft pentru configurare containere Windows explică opțiunile.
Docker Desktop nu este acceptat pe Windows Server. Containerele native Windows Server rulează imagini Windows; nu pot rula imagini Linux direct, deoarece containerele partajează kernelul gazdă. Dacă volumul de lucru necesită containere Linux, utilizați o gazdă Linux sau o mașină virtuală Linux. Microsoft declară că Linux Containers on Windows Server (LCOW) este perimat, iar Docker Desktop nu este acceptat pe edițiile de server. Consultați politica de asistență Microsoft pentru Windows Server și instrucțiunile de instalare Docker pentru Windows .
1. Verificați gazda Windows Server
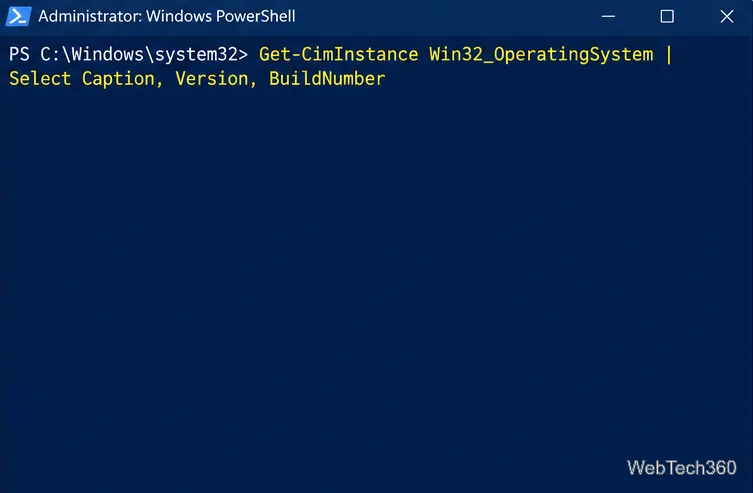
Conectați-vă cu un cont care poate instala funcții Windows, apoi deschideți PowerShell ca Administrator. Înregistrați versiunea și compilarea serverului, astfel încât să puteți alege ulterior o imagine de container potrivită:
Verificați versiunea gazdei înainte de a selecta o etichetă de imagine pentru containerul Windows.
Mențineți gazda actualizată. Dacă serverul este o mașină virtuală Hyper-V și intenționați să rulați containere izolate Hyper-V, mașina virtuală are nevoie de virtualizare imbricată; containerele izolate de procese nu utilizează acel strat Hyper-V suplimentar. Consultați cerințele Microsoft pentru gazda containerelor Windows înainte de a alege un mod de izolare.
2. Descărcați programul de instalare Docker CE de la Microsoft
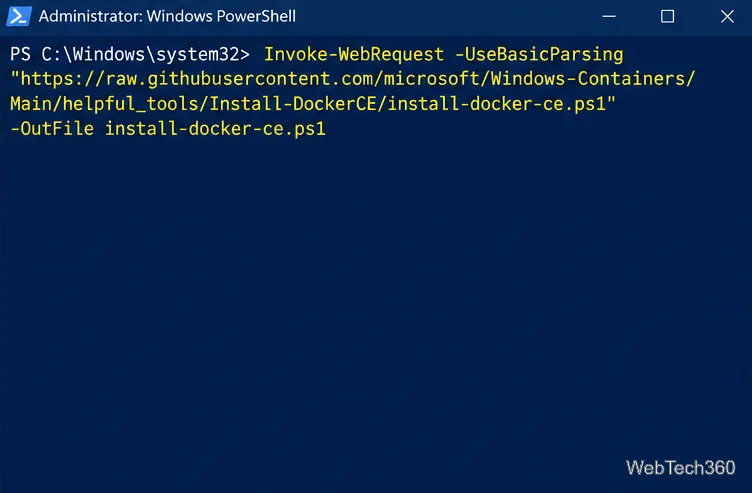
Versiunea actuală de pornire rapidă de la Microsoft folosește un script PowerShell din depozitul său Windows-Containers. În fereastra PowerShell cu privilegii ridicate, descărcați scriptul:
Pentru un server gestionat, urmați procesul de revizuire a scripturilor al organizației dvs. înainte de a rula codul descărcat. Pagina oficială de configurare identifică acest script ca fiind metoda de instalare Moby/Docker CE și precizează că activează funcțiile sistemului de operare legate de container, precum și instalează runtime-ul.
3. Instalați runtime-ul
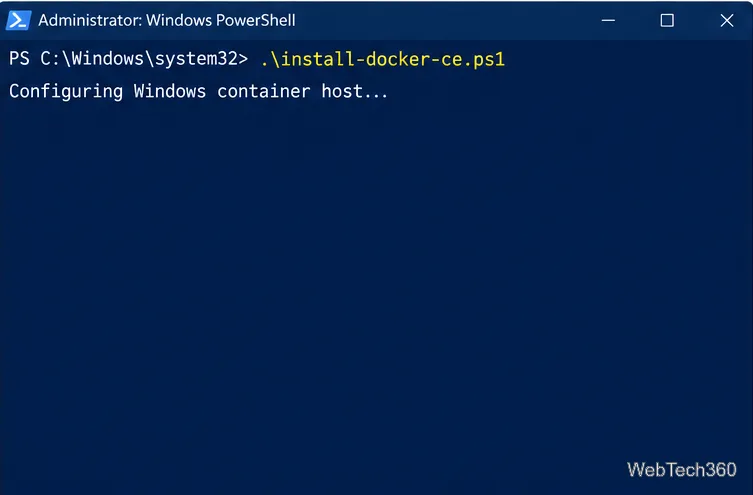
Rulați scriptul descărcat din directorul în care a fost salvat:
.install-docker-ce.ps1
Permiteți finalizarea configurării și urmați orice solicitare de repornire. Scriptul configurează gazda containerului Windows și instalează componentele Docker Engine. Dacă PowerShell blochează scriptul din cauza politicii de execuție a organizației dvs., utilizați procesul de implementare software aprobat, în loc să modificați politica la nivel de mașină.
Rulați programul de instalare într-o sesiune PowerShell cu privilegii ridicate și finalizați orice repornire solicitată.
4. Confirmați că motorul Docker este disponibil
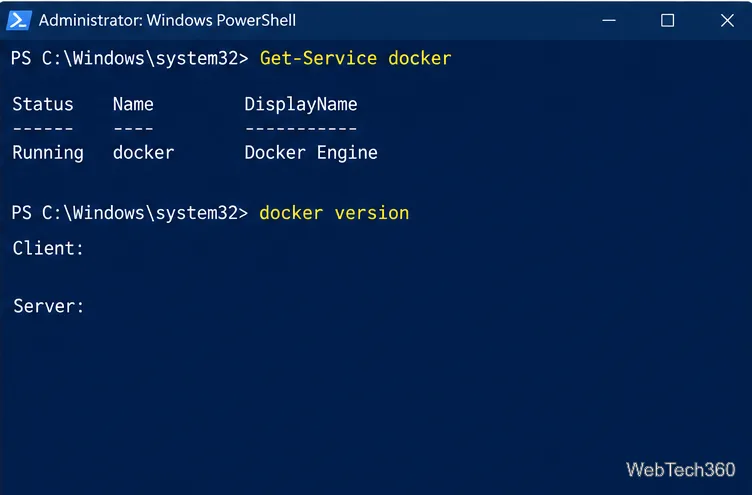
După instalare — și după repornire, dacă vi se solicită — conectați-vă din nou și verificați serviciul și conexiunea client-daemon:
Get-Service docker
docker version
docker info
Get-Servicear trebui să raporteze serviciul Docker ca rulând. În docker version, confirmați că apar atât secțiunea Client, cât și cea Server. Dacă secțiunea Server lipsește, verificați starea serviciului și dacă este nevoie în continuare de o repornire a sistemului de configurare.
Un serviciu care rulează și ambele secțiuni ale versiunii Docker indică faptul că interfața CLI poate accesa motorul.
5. Potriviți eticheta imaginii cu gazda
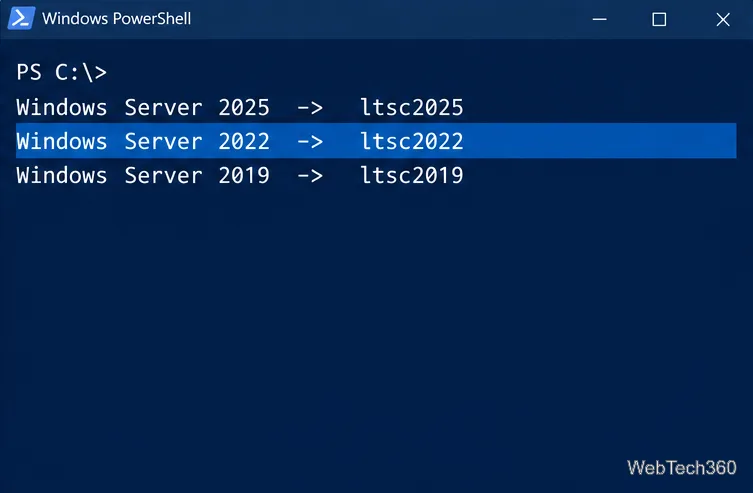
Imaginile containerelor Windows sunt mai strâns legate de versiunile sistemului de operare gazdă decât imaginile Linux tipice. Începeți cu eticheta corespunzătoare Long-Term Servicing Channel (LTSC):
Gazdă Windows Server
Etichetă de imagine Server Core
Windows Server 2025
ltsc2025
Windows Server 2022
ltsc2022
Windows Server 2019
ltsc2019
Potrivirea gazdei cu versiunea imaginii este cel mai sigur punct de plecare. Tabelul de compatibilitate a containerelor Windows de la Microsoft acoperă excepțiile și comportamentul de izolare. Folosește imagini dintr-un registru de încredere și verifică instrucțiunile editorului de imagini pentru cerințele specifice aplicației.
6. Extrageți și rulați un container de testare
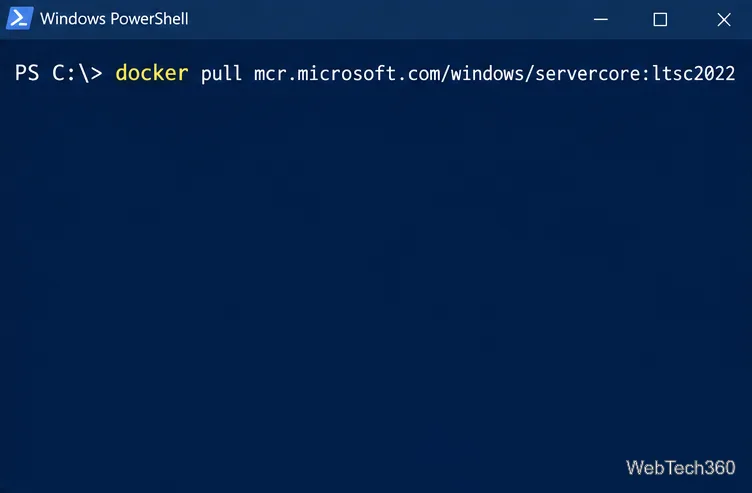
Pentru o gazdă Windows Server 2022, extrageți imaginea Microsoft Server Core cu eticheta corespunzătoare. Înlocuiți cu ltsc2025sau ltsc2019când utilizați acele versiuni de gazdă:
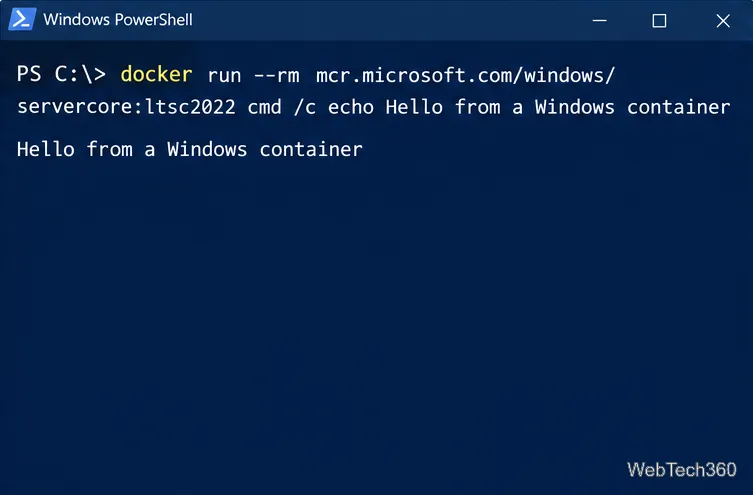
Executați o comandă unică pentru a verifica dacă imaginea poate porni. Opțiunea --rmelimină acest container de testare la finalizarea comenzii:
docker run --rm mcr.microsoft.com/windows/servercore:ltsc2022 cmd /c echo Hello from a Windows container
Ar trebui să vedeți textul imprimat în PowerShell. Imaginea rămâne memorată local în cache, în timp ce containerul temporar este eliminat.
7. Porniți și gestionați un container de aplicații
Pentru o imagine a aplicației, urmați instrucțiunile de rulare ale editorului acesteia și înlocuiți-o YOUR_IMAGEcu numele și eticheta completă a imaginii. Acest exemplu pornește un container de fundal numit webappși mapează portul gazdă 8080 la portul containerului 80; utilizați aceste porturi numai dacă aplicația ascultă pe portul 80:
docker run -d --name webapp -p 8080:80 YOUR_IMAGE
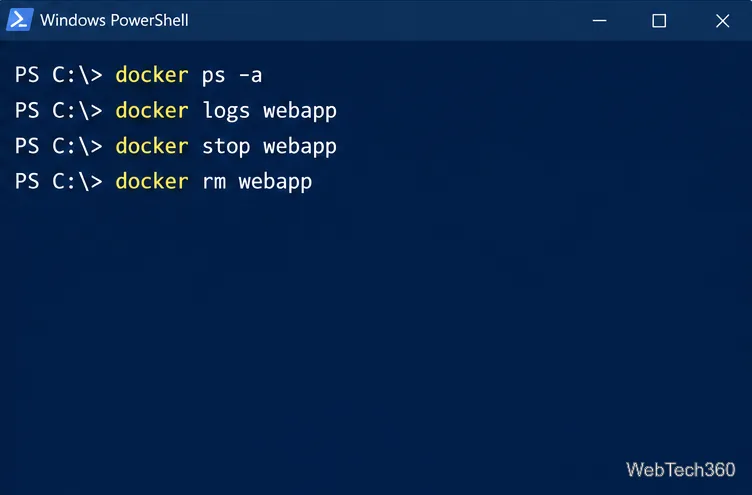
Apoi inspectați și curățați recipientul după cum este necesar:
docker psafișează containerele care rulează, în timp ce docker ps -ale listează și pe cele oprite. Eliminarea unui container nu elimină imaginea acestuia. Dacă aplicația stochează date care trebuie să supraviețuiască înlocuirii containerului, configurați un volum Docker sau o montare bind utilizând documentația imaginii și permiteți portul gazdă mapat prin Paravanul de protecție Windows numai atunci când este intenționat accesul extern.
Probleme comune la pornire
Imaginea eșuează cu o eroare de versiune: confirmați versiunea gazdei și eticheta LTSC a imaginii, apoi consultați tabelul de compatibilitate Microsoft. Izolarea Hyper-V poate fi utilă cu unele combinații de versiuni acceptate, dar necesită rolul Hyper-V și, într-o mașină virtuală, virtualizare imbricată.
Serverul Docker este inaccesibil: verificați Get-Service docker, porniți sau reporniți serviciul, dacă este cazul, și finalizați orice repornire a gazdei în așteptare.
Extragerea imaginii eșuează: verificați numele și eticheta registrului, accesul de ieșire la Microsoft Container Registry și orice reguli proxy sau firewall. O imagine Linux necesită un runtime Linux pe o gazdă sau o mașină virtuală Linux.
Pentru selectarea runtime-ului, servisarea imaginilor și detalii despre asistența gazdă, utilizați documentația Microsoft și Mirantis asociată, deoarece versiunile acceptate și instrucțiunile de instalare se pot modifica.