Acasă
» WINDOWS
»
Cum se verifică porturile deschise pe Windows Server
Cum se verifică porturile deschise pe Windows Server
Pentru a verifica porturile deschise pe un server Windows, listați listenerele sale locale, apoi testați de pe un alt computer pentru a vedea dacă clienții le pot accesa. Un port de ascultare nu este accesibil automat prin rețea: legarea serviciului, Paravanul de protecție Windows, paravanele de protecție ale rețelei, rutarea și NAT pot afecta accesul. Scanați doar sistemele pe care le dețineți sau pe care sunteți autorizat să le evaluați.
Listați listele TCP locale cu PowerShell
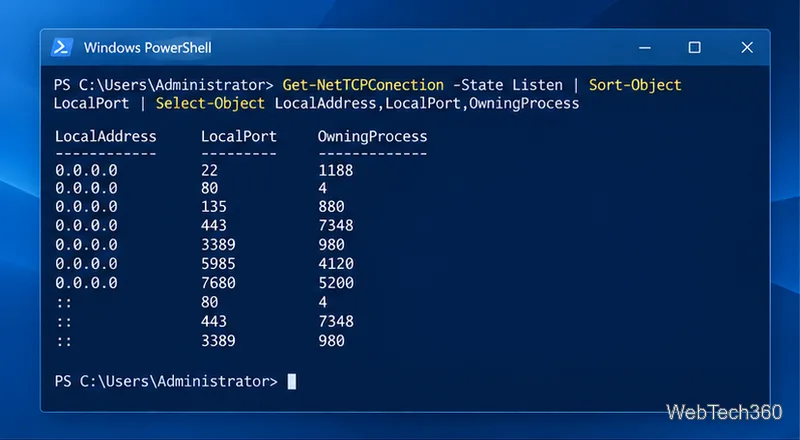
Pe server, deschideți PowerShell și rulați Get-NetTCPConnectioncu Listenstarea. Sortarea după port facilitează revizuirea listei, în timp ce coloanele selectate afișează adresa, portul și ID-ul procesului.
PowerShell listează punctele finale TCP în starea Listen cu adresele, porturile și ID-urile de proces locale.
Fiecare rând este un punct final TCP în starea de ascultare. O adresă precum 0.0.0.0sau ::înseamnă că ascultătorul este legat de toate interfețele IPv4 sau, respectiv, IPv6. O adresă precum 127.0.0.1sau ::1este doar de tip loopback, deci computerele la distanță nu se pot conecta la acel ascultător printr-o interfață de rețea.
Pentru a inspecta un port, adăugați numărul acestuia la interogare:
Folosește ID-ul procesului returnat pentru a identifica proprietarul, de exemplu cu Get-Process -Id 1234(înlocuiește 1234cu PID-ul din ieșire). Microsoft documentează câmpurile connection-state, local-port și owning-process ale cmdlet-ului în referința sa Get-NetTCPConnection .
Folosește netstat pentru a vedea listenerele și ID-urile proceselor
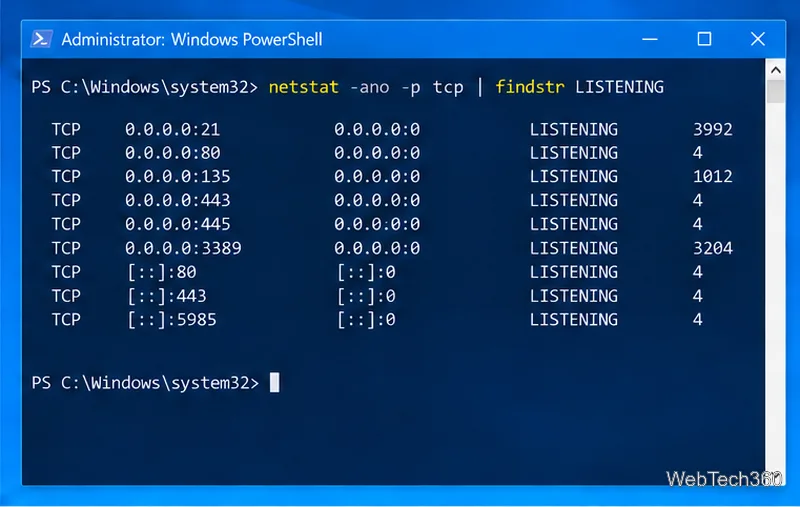
netstateste o alternativă încorporată care funcționează din Linia de comandă sau PowerShell. Această comandă filtrează ieșirea către porturile TCP care ascultă:
netstat -ano -p tcp | findstr LISTENING
Ieșirea netstat împerechează fiecare punct final TCP de ascultare cu un ID de proces.
Comutatoarele înseamnă: -ainclude listener-uri, -npăstrează adresele numerice, -oadaugă PID-ul și -p tcplimitează vizualizarea la TCP. Potriviți un PID în Managerul de activități sau utilizați Get-Process -Id 1234. Pentru punctele finale UDP, executați comanda netstat -ano -p udp; UDP nu are o stare în stil TCP . Consultați referința netstatLISTENING de la Microsoft .
Verificarea porturilor cu Microsoft PortQry
PortQry versiunea 2 este un utilitar separat de la Microsoft pentru verificarea porturilor TCP și UDP. Descărcați-l și extrageți-l într-un folder precum C:\Tools\PortQryV2, apoi deschideți PowerShell acolo. Pentru a lista mapările active pe acel computer, executați:
.\PortQry.exe -local
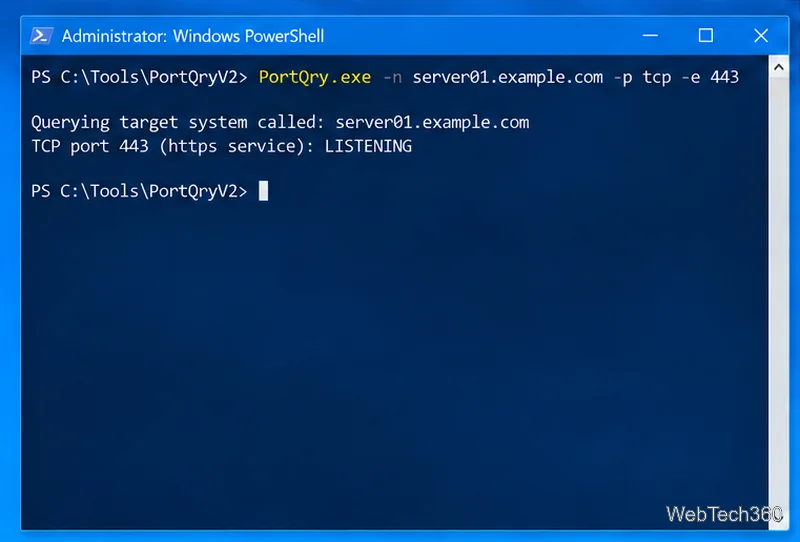
Modul local listează mapările TCP și UDP active și poate include ID-uri de proces; utilizați-l pentru inventar, nu pentru accesibilitate de la distanță. Pentru a interoga un alt server, specificați numele sau adresa IP, protocolul și portul acestuia:
Acest exemplu verifică portul TCP 443 pe o altă gazdă; înlocuiți numele gazdei cu un server pe care sunteți autorizat să îl testați.
Pentru o interogare la distanță, LISTENINGînseamnă că PortQry a primit un răspuns; NOT LISTENINGînseamnă că a primit un răspuns care indică faptul că nu există un ascultător. FILTEREDînseamnă că nu există niciun răspuns, deci un firewall poate întrerupe traficul și un proces poate asculta sau nu. UDP poate fi mai puțin concludent deoarece serviciile pot ignora sondele neformatate. Consultați ghidul PortQry de la Microsoft .
Testează accesibilitatea de pe un alt computer
O verificare executată pe server nu poate dovedi că un client dintr-o altă rețea se poate conecta. De pe un client Windows pe calea pe care doriți să o verificați, executați:
Înlocuiți numele gazdei și portul cu valorile dvs. TcpTestSucceeded : Trueconfirmă o conexiune TCP de la acel client în acel moment. Falseraportează o eroare, dar nu identifică dacă cauza este lipsa unui ascultător, a unui firewall, a unei rutări, a unui DNS sau a unui filtru upstream. Consultați referința Test-NetConnection de la Microsoft .
Pentru o scanare vizuală, instalați Nmap de pe pagina oficială de descărcare ; programul de instalare pentru Windows include Zenmap. Pentru a verifica porturile selectate, rulați:
nmap -p 80,443 server01.example.com
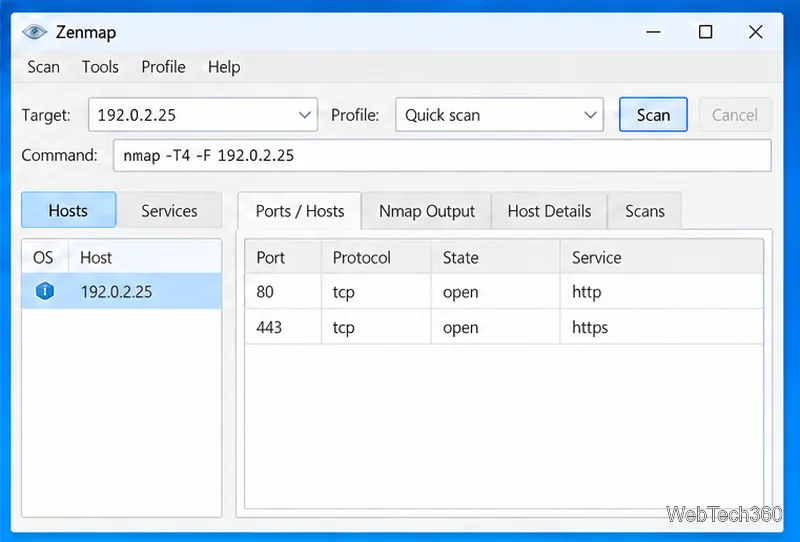
În Zenmap, introduceți o țintă autorizată, alegeți un profil, rulați scanarea și verificați Ports / Hosts. Scanarea de bază a țintelor Nmap verifică cele mai comune 1.000 de porturi TCP; utilizați -ppentru a o restrânge. Stările descriu ceea ce vede Nmap de la acel client: openînseamnă că o aplicație acceptă conexiuni, closedînseamnă că nicio aplicație nu ascultă și filteredînseamnă că un obstacol împiedică Nmap să determine starea. Consultați ghidul Zenmap .
Zenmap pune rezultatele țintei, profilului de scanare și portului exemplu într-o singură fereastră.
Ce să faci cu rezultatele
Dacă PowerShell afișează un ascultător, dar testul clientului eșuează, verificați adresa legată a serviciului, regula de intrare corespunzătoare și profilul său de rețea, precum și orice firewall, grup de securitate, router sau NAT din amonte. O regulă de permitere nu creează un ascultător; un serviciu trebuie să se lege la port.
Pentru un listener necunoscut, utilizați PID-ul său pentru a identifica aplicația și a confirma dacă este necesar înainte de a-l modifica. Restricționați sau eliminați serviciile neutilizate sau regulile de intrare prin procesul normal de modificare, apoi retestați de pe calea client care contează. O singură scanare arată accesibilitatea doar din acel punct de vedere.