Acasă
» WINDOWS
»
Cum să dai ping la mai multe adrese IP pe Windows cu un Range Pinger
Cum să dai ping la mai multe adrese IP pe Windows cu un Range Pinger
Pentru a da ping unui interval IPv4 pe un PC Windows curent, identificați subrețeaua, creați o listă de adrese și trimiteți o solicitare ICMP echo către fiecare. Pinger-ul original pentru intervalul de adrese IP făcea acest lucru prin intermediul unei opțiuni „Ping Range”, dar vechile sale declarații de descărcare și compatibilitate nu pot fi verificate ca fiind actuale. Metoda PowerShell 7 de mai jos verifică o rețea locală autorizată și raportează fiecare adresă separat.
Ce a făcut Pinger-ul intervalului de adrese IP
Vechiul articol descrie un utilitar Windows portabil care execută o scanare a intervalului Ping și listează gazdele care răspund. Vechiul articol listează Windows XP, Vista, Server 2003/2008 și Windows 7, iar referințele la imagini și descărcări nu mai reprezintă un ghid fiabil pentru disponibilitatea actuală. Nu am putut verifica o descărcare întreținută de la un editor sau suportul Windows actual, așa că tratați aplicația numită ca software moștenit, în loc să urmați linkuri mirror terțe.
Windows include în continuare pingcomanda, iar PowerShell poate genera un interval și poate atașa un rezultat fiecărei adrese IP. Un ping testează doar răspunsul ICMP; nu identifică fiecare dispozitiv și nu dovedește că o anumită aplicație este accesibilă.
Confirmați intervalul IPv4 înainte de scanare
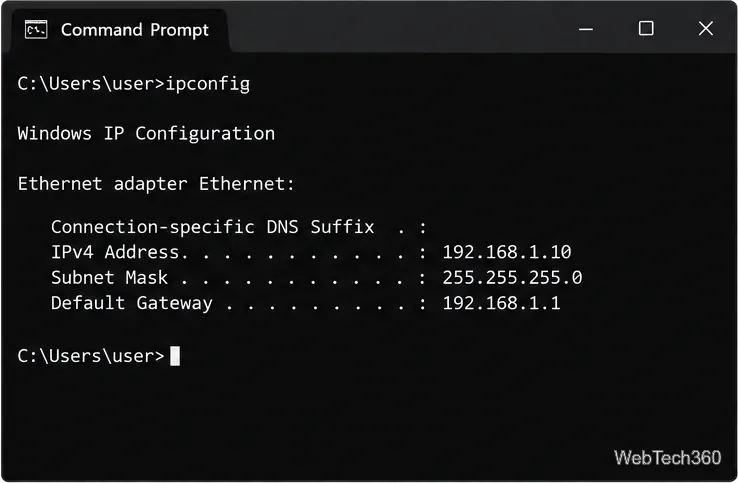
Deschideți Linia de comandă și rulați ipconfig.
Găsiți adaptorul Ethernet sau Wi-Fi activ. Notați adresa IPv4 și masca de subrețea ; nu utilizați gateway-ul implicit ca înlocuitor pentru subrețea.
De exemplu, o adresă de 192.168.1.10cu mască de subrețea 255.255.255.0este o /24rețea comună. Exemplul de mai jos verifică adresele gazdelor 192.168.1.1prin 192.168.1.254.
Folosește adresa IPv4 și masca de subrețea a adaptorului activ pentru a identifica intervalul pe care ești autorizat să îl verifici.
Un /24exemplu nu se potrivește fiecărei rețele. Dacă masca de subrețea este diferită, calculați mai întâi intervalul de adrese corect și ajustați atât prefixul, cât și numerele de gazdă în script. Rulați o scanare numai pe adresele pe care le dețineți sau pe care aveți permisiunea de a le administra.
Ping către un interval /24 cu PowerShell 7
Acest exemplu folosește ForEach-Object -Parallel, introdus în PowerShell 7, și Test-Connectionopțiunea de timeout. PowerShell 7 se instalează alături de Windows PowerShell 5.1; exact acest script necesită PowerShell 7. Dacă este necesar, urmați ghidul de instalare PowerShell 7 de la Microsoft . Microsoft documentează bucla paralelă și limita sa de accelerare, precum și Test-Connectionparametrii .
Deschideți PowerShell 7 din meniul Start. Titlul ar trebui să fie PowerShell 7, în loc de Windows PowerShell sau PowerShell ISE.
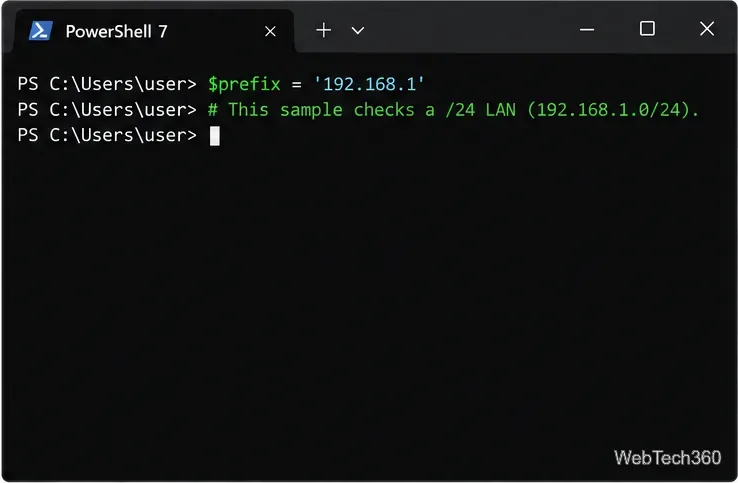
Înlocuiți prefixul exemplu dacă rețeaua dvs. autorizată folosește un alt prefix /24, apoi lipiți și rulați acest bloc:
Schimbați prefixul exemplului pentru a se potrivi cu subrețeaua /24 identificată cu ipconfig.
Bucla trimite câte un ping către fiecare dintre cele 254 de adrese de gazdă exemplificate. -TimeoutSeconds 1limitează durata de așteptare a fiecărui test individual, în timp ce -ThrottleLimit 32limitează numărul de verificări care rulează în paralel. Pentru un interval mai mic, înlocuiți 1..254cu numerele de gazdă de care aveți nevoie. Nu extindeți această buclă la o dimensiune diferită a subrețelei fără a corecta lista de ținte.
Pentru a păstra o înregistrare, executați următoarea comandă după ce apare tabelul:
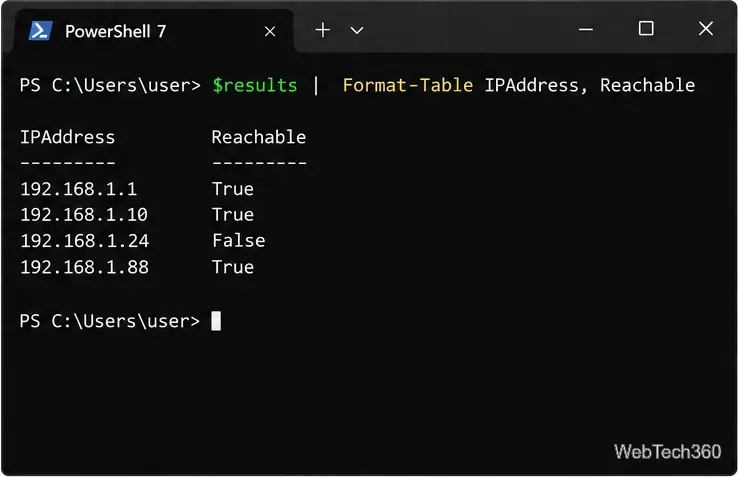
Valorile afișate sunt exemple; rezultatul scanării listează adresele testate și dacă fiecare a răspuns la ICMP.
Trueînseamnă că adresa a returnat un răspuns ecou ICMP în timpul acestei scanări. Falseînseamnă că PowerShell nu a primit un răspuns înainte de expirare. Nu dovedește că dispozitivul este oprit. Un firewall al gazdei, un firewall de rețea, o regulă de control al accesului, izolarea clientului wireless, starea de repaus, o problemă de rutare sau o subrețea incorectă pot împiedica un răspuns. Un dispozitiv poate fi, de asemenea, activ, dar configurat să nu răspundă la ping.
Folosește rezultatul ca o listă rapidă de accesibilitate, nu un inventar complet. Scriptul verifică doar IPv4 și nu identifică numele dispozitivelor, porturile deschise sau serviciile. Dacă salvezi fișierul CSV, acesta conține atât adrese care răspund, cât și adrese care nu răspund, astfel încât să poți compara rezultatele ulterior.
Verificați o adresă sau un anumit serviciu
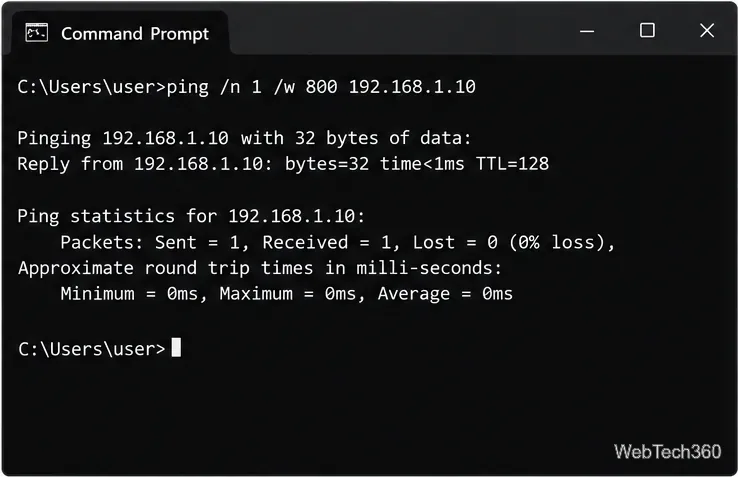
Pentru o verificare unică în Linia de comandă, utilizați opțiunile documentate /nde numărare și așteptare din Windows:/w
ping /n 1 /w 800 192.168.1.10
Acest exemplu prezintă formatul unui ping reușit la o singură adresă; răspunsul său este ilustrativ, nu o măsurătoare a rețelei dumneavoastră.
Referința ping de la Microsoft explică aceste opțiuni. Dacă o gazdă expiră, verificați adresa și subrețeaua, apoi examinați politica ICMP a țintei și orice reguli de firewall intermediare. Evitați dezactivarea globală a unui firewall doar pentru a face ping-ul să funcționeze; solicitați administratorului de rețea să permită doar traficul necesar dacă politica permite.
Dacă adevărata întrebare este dacă un site web, o partajare de fișiere sau un alt serviciu este disponibil, testați și portul TCP real al acestuia - de exemplu, Test-NetConnection -ComputerName 192.168.1.10 -Port 443pentru un serviciu așteptat pe portul 443. Microsoft notează că ping-ul este doar o verificare de bază a conectivității și recomandă verificări la nivelul aplicației atunci când trebuie să confirmați accesul la un serviciu de ascultare. Consultați îndrumările și referințele de depanare TCP/IP .Test-NetConnection