Acasă
» WINDOWS
»
ProcDump: Capturați Dump-uri de Proces pentru a depana vârfurile de turație și blocările CPU
ProcDump: Capturați Dump-uri de Proces pentru a depana vârfurile de turație și blocările CPU
ProcDump este un utilitar Microsoft Sysinternals din linia de comandă care capturează o imagine de memorie a proceselor Windows pentru depanarea vârfurilor de memorie ale procesorului, a blocărilor sau a aplicațiilor care nu mai răspund. Dezvoltatorii și administratorii de sistem folosesc .dmpfișierul rezultat pentru a inspecta ce făcea un proces atunci când a apărut problema. Este o instantanee de diagnosticare, nu un jurnal continuu de utilizare a procesorului .
Documentația Microsoft, actualizată la 15 octombrie 2026, listează ProcDump v12.02 și este compatibilă cu Windows 11 sau o versiune ulterioară și Windows Server 2016 sau o versiune ulterioară. Pașii de mai jos utilizează Linia de comandă Windows.
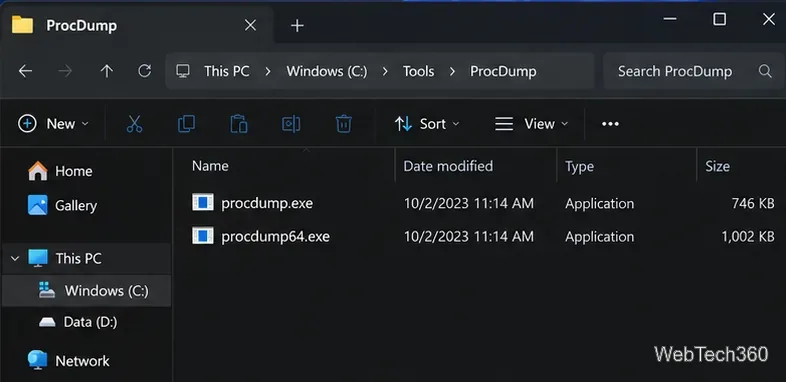
Extrageți-l într-un folder convenabil, cum ar fi C:\Tools\ProcDump. Nu există un program de instalare tradițional pentru executabilul independent.
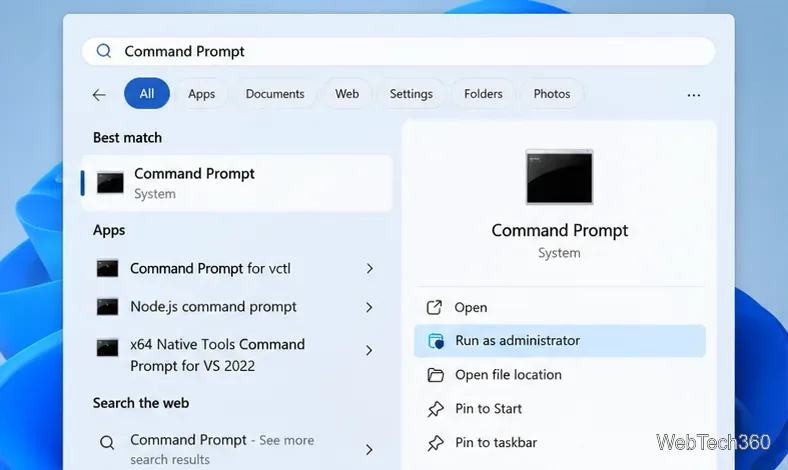
Creați un folder de ieșire în care se poate scrie, cum ar fi C:\Dumpsși deschideți Linia de comandă. Schimbați directorul extras:
cd /d C:\Tools\ProcDump
procdump.exe -?
Comanda help afișează parametrii disponibili. Dacă acordul de licență Sysinternals apare la prima rulare, citiți-l și acceptați-l înainte de a continua. Este posibil să aveți nevoie de o linie de comandă cu privilegii ridicate pentru a captura anumite procese protejate sau cu privilegii superioare, dar utilizați doar accesul de care aveți nevoie.
Exemplu de folder ProcDump extras care conține executabilele din linia de comandă.
2. Creați o imagine de stocare a unui proces care rulează
Deschideți Notepad, apoi introduceți:
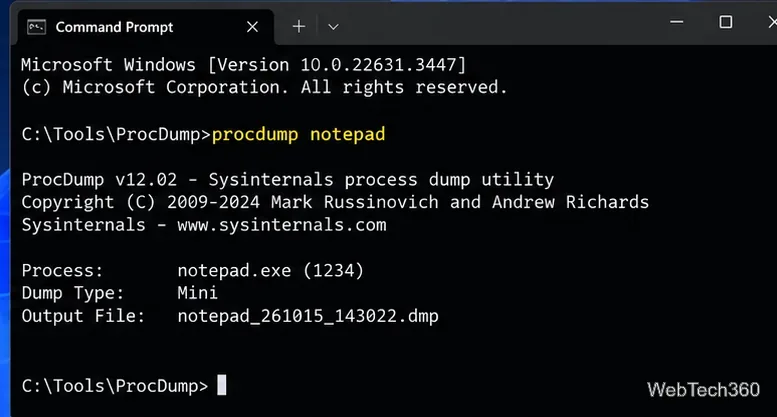
procdump.exe notepad C:\Dumps\notepad.dmp
Aceasta solicită imediat o copie de memorie (dump) și o scrie în fișierul specificat. Fără un parametru de tip dump, ProcDump folosește formatul implicit Mini dump ( -mm). Pentru a colecta o copie de memorie completă atunci când este necesar un context de memorie suplimentar, adăugați -ma:
Puteți furniza un nume de proces, un nume de serviciu sau un ID numeric al procesului (PID). Un nume funcționează cel mai bine atunci când există un singur proces corespunzător. Browserele precum Firefox rulează adesea mai multe procese, așa că utilizați PID-ul afișat în fila Detalii din Managerul de activități pentru a-l selecta pe cel dorit:
procdump.exe 1234 C:\Dumps\firefox.dmp
Înlocuiți 1234cu PID-ul real; este doar un exemplu.
O comandă ProcDump de bază capturează o imagine a unui proces care rulează.
3. Capturați o imagine de memorie atunci când utilizarea procesorului crește brusc
Pentru o utilizare intermitentă ridicată a CPU-ului, permiteți ProcDump să monitorizeze procesul în loc să ghicească când să îl captureze:
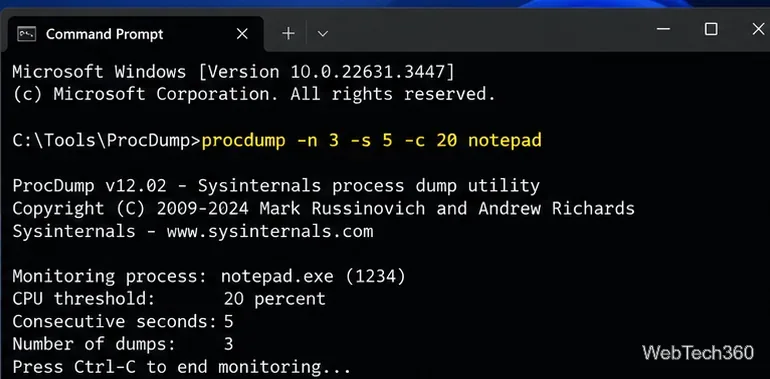
procdump.exe -n 3 -s 5 -c 20 notepad C:\Dumps
Aici, -c 20setează un prag de utilizare a CPU-ului pentru proces de 20%, -s 5impune ca acesta să rămână peste acel prag timp de cinci secunde consecutive și -n 3limitează colectarea la trei dump-uri. Înlocuiți notepadcu procesul sau PID-ul țintă. Comanda poate rămâne activă în timp ce așteaptă un eveniment calificativ.
Utilizați Ctrl+Cpentru a opri monitorizarea când ați terminat. Un prag scăzut poate genera fișiere inutile; alegeți o valoare care reprezintă comportamentul pe care îl investigați. Comutatorul -ccontrolează momentul în care se realizează o imagine de memorie, în loc să insereze un raport istoric al procesorului în imagine.
Colectarea declanșată de CPU poate aștepta ca un proces să depășească pragul ales.
4. Găsiți și analizați fișierul DMP
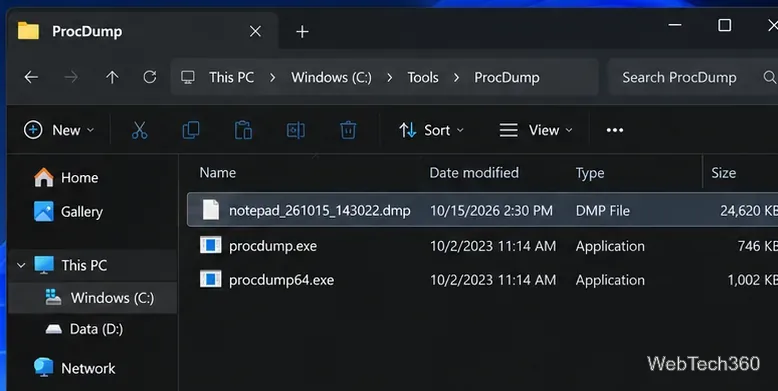
Deschideți folderul de ieșire după o captură. Dacă furnizați un nume de fișier, ProcDump îl folosește; în caz contrar, numele său de fișier standard include numele procesului și un timestamp, cum ar fi PROCESSNAME_YYMMDD_HHMMSS.dmp. Verificați ieșirea din promptul de comandă pentru erori și destinația raportată.
Fișierul DMP rezultat poate fi examinat cu un depanator, nu cu un editor de text.
Un .dmpfișier este format din date binare de depanare, nu un document de citit în Notepad. Deschideți-l în WinDbg sau în alt depanator compatibil, cu simboluri de aplicație corespunzătoare, atunci când sunt disponibile. Ghidul de analiză a dump-urilor în modul utilizator de la Microsoft explică cum se încarcă un dump și se configurează simboluri. Stivele și memoria capturate pot ajuta la identificarea unui fir de execuție activ, a unei excepții sau a unei operațiuni de blocare, dar un dump în sine nu dovedește cauza principală.
Alte declanșatoare ProcDump utile
Comanda
Când să îl folosești
procdump.exe -h notepad
Capturează momentul în care o fereastră nu mai răspunde la mesaje timp de cel puțin cinci secunde.
procdump.exe -ma -e app.exe C:\Dumps
Capturează o imagine completă a memoriei pentru o excepție netratată în aplicația selectată.
procdump.exe -m 500 app.exe C:\Dumps
Se declanșează când procesul atinge un prag de 500 MB de memorie.
procdump.exe -e -w app.exe
Așteptați ca un proces să pornească, apoi monitorizați-l pentru excepții netratate.
Aceste comutatoare au mai multe opțiuni decât cele prezentate aici; consultați sintaxa oficială și exemplele înainte de a scrie scripturi pentru capturi pe sistemele de producție.
Probleme comune și măsuri de siguranță
Nu apare nicio imagine de memorie: Confirmați că procesul țintă rulează, PID-ul este corect, destinația are permisiunea de scriere și că orice declanșator CPU sau excepție a avut loc efectiv.
Acces refuzat: Verificați permisiunile procesului; rulați un terminal cu privilegii ridicate numai acolo unde este autorizat și necesar.
Colectarea dump-urilor perturbă aplicația: Capturarea memoriei poate întrerupe scurt un proces. Opțiunea de clonare de la Microsoft -rpoate reduce întreruperile pe sistemele compatibile, dar adaugă costuri suplimentare și nu garantează impact zero.
Fișierele sunt prea mari sau prea sensibile: Dump-urile complete ( -ma) pot include parole, date personale și alte conținuturi din memorie. Restricționați accesul, utilizați spațiul de stocare aprobat și partajați dump-urile numai printr-un canal de asistență securizat.
Începeți cu un minidump implicit, treceți la un dump complet doar atunci când investigația o solicită și păstrați condiția de declanșare cât mai specifică posibil. Acest lucru oferă dezvoltatorului o imagine de ansamblu utilă fără a colecta mai multe date sensibile decât este necesar.