Acasă
» WINDOWS
»
Redirecționare către serverul web utilizând o adresă URL fără o adresă IP statică
Redirecționare către serverul web utilizând o adresă URL fără o adresă IP statică
Puteți accesa un server web prin aceeași adresă URL fără a cumpăra o adresă IP statică. Configurați DNS-ul dinamic (DDNS) astfel încât un nume de gazdă să urmeze adresa IP publică în schimbare, apoi configurați accesul securizat de intrare la server. Dacă conexiunea dvs. la internet utilizează NAT de nivel operator (CGNAT), utilizați un tunel în loc de redirecționarea porturilor obișnuită.
Acest lucru este diferit de a-i acorda computerului o adresă IP publică permanentă. DDNS modifică o înregistrare DNS atunci când furnizorul dvs. de servicii de internet atribuie o adresă nouă; vizitatorii continuă să utilizeze același nume de gazdă, cum ar fi home.example.net.
Ce ai nevoie înainte de a începe
Pentru metoda DDNS convențională, aveți nevoie de un server web funcțional, un router pe care îl puteți gestiona, un nume de gazdă sau domeniu DDNS și o conexiune la internet accesibilă publicului. De asemenea, aveți nevoie de HTTPS configurat pentru site-ul web. Meniurile routerului și planurile furnizorului variază, așa că utilizați instrucțiunile actuale ale furnizorului dvs. în loc să vă bazați pe o captură de ecran veche.
Cum să accesezi un server web cu o adresă URL și o adresă IP dinamică
1. Confirmați că serverul web funcționează în rețeaua locală
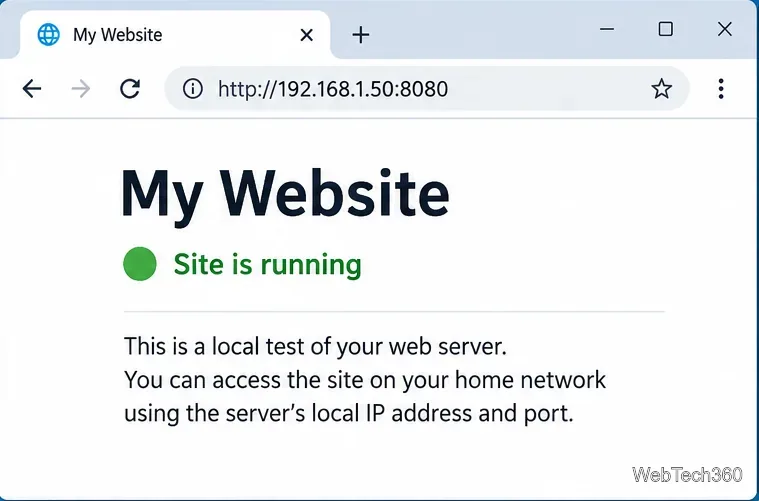
Porniți site-ul web și deschideți adresa sa locală de pe un alt dispozitiv din aceeași rețea. De exemplu, un server aflat 192.168.1.50pe portul 8080ar fi testat la http://192.168.1.50:8080. Acestea sunt exemple de adrese, nu setări pe care ar trebui să le copiați orbește.
Rezervați adresa IP privată a serverului în setările DHCP ale routerului sau configurați o adresă LAN stabilă. Adresa IP publică se poate schimba, dar routerul trebuie să știe în mod constant ce dispozitiv local primește solicitări primite.
Exemplu de verificare a răspunsului site-ului web în rețeaua de domiciliu înainte de modificarea setărilor DNS sau a routerului.
2. Creați un nume de gazdă DNS dinamic și activați actualizările
Alegeți un furnizor, cum ar fi No-IP, creați un nume de gazdă și configurați actualizările automate. Dacă routerul dvs. acceptă acel furnizor, găsiți secțiunea DNS dinamic sau DDNS, selectați furnizorul și introduceți numele de gazdă și acreditările emise de furnizor sau cheia de actualizare. În caz contrar, instalați clientul de actualizare al furnizorului pe un computer mereu pornit. Consultați ghidul oficial de configurare a routerului No-IP .
O altă opțiune pentru un domeniu care folosește Cloudflare DNS este un program de actualizare care îi modifică înregistrarea A folosind API-ul Cloudflare. Cloudflare documentează actualizările IP dinamice . Nu plasați un token API DNS în fișierele site-urilor web publice.
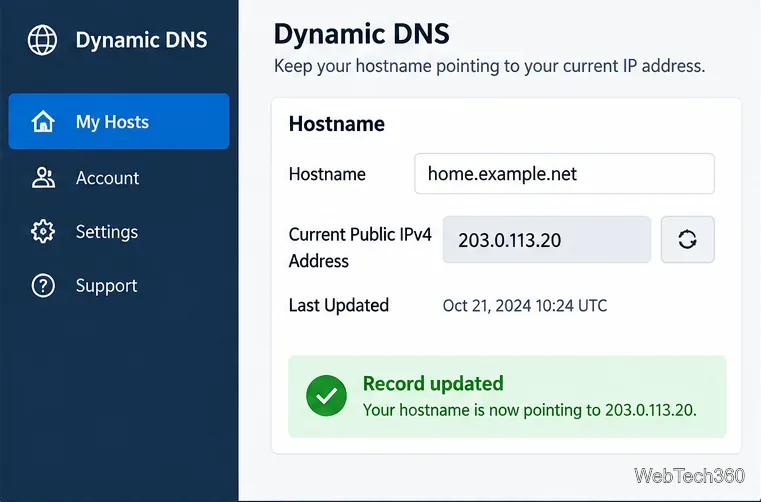
După o actualizare, verificați dacă numele de gazdă se rezolvă la adresa IP publică curentă a conexiunii. Adresa exemplu 203.0.113.20afișată mai jos este rezervată pentru documentație și nu va direcționa către domiciliul dvs.
Un nume de gazdă este actualizat atunci când adresa IP publică se modifică; tabloul de bord exemplu nu este un cont de furnizor activ.
3. Redirecționează traficul web către dispozitivul corect
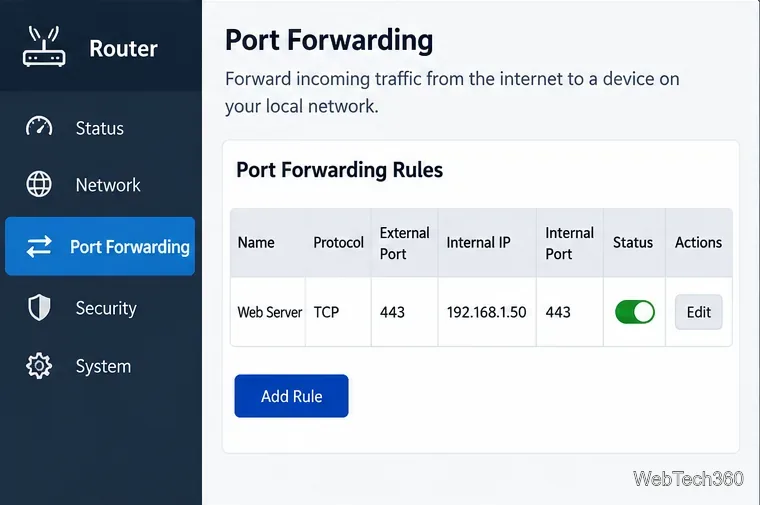
Într-o conexiune cu o adresă IP publică, configurați pagina de redirecționare a porturilor a routerului pentru a trimite portul TCP extern necesar către adresa IP locală rezervată a serverului. Pentru un site HTTPS normal, portul extern 443redirecționează de obicei către un server web sau un proxy invers care ascultă pe portul 443. Serverul HTTPS respectiv poate apoi trimite prin proxy cererile către o aplicație pe portul 8080. Acestea sunt porturi distincte și necesită configurația corespunzătoare a serverului.
Permiteți doar traficul necesar prin firewall-ul gazdă. Folosiți un certificat TLS valid și redirecționați HTTP către HTTPS, acolo unde este cazul. Unele metode de validare a certificatelor necesită un port 80; consultați cerințele provocării Let's Encrypt . Evitați redirecționarea unui tablou de bord administrativ sau a unui server de dezvoltare neprotejat către internetul public.
Exemplu de regulă de port-forward pentru un endpoint HTTPS; serviciul său intern trebuie să asculte efectiv pe portul 443.
4. Testați adresa URL publică din afara rețelei dvs.
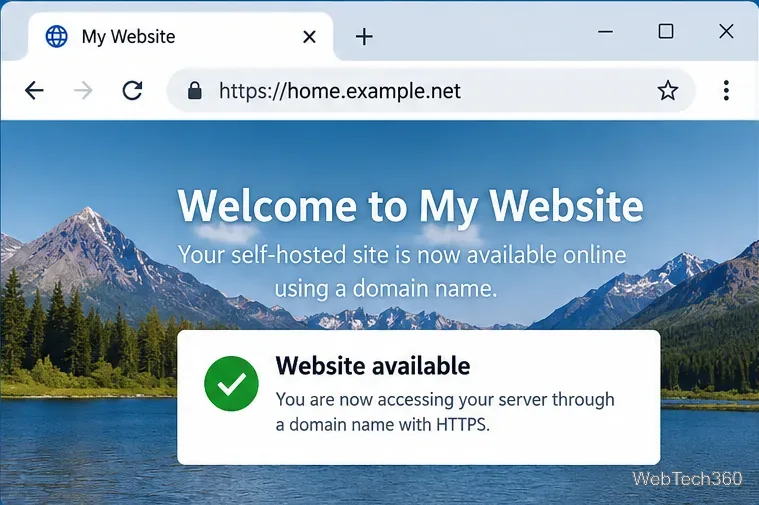
Dezactivați Wi-Fi-ul pe telefon și încărcați https://home.example.netdatele mobile, înlocuind numele de gazdă cu al dvs. Testarea din exterior contează, deoarece unele routere nu își pot accesa propria adresă publică din LAN. Confirmați că site-ul se încarcă corect și că browserul acceptă certificatul HTTPS.
Dacă site-ul eșuează, verificați disponibilitatea locală, starea actualizării DDNS, rezoluția DNS, redirecționarea routerului, firewall-ul serverului și configurația TLS în această ordine. Memoriile cache DNS pot păstra pentru scurt timp o adresă IP anterioară după o modificare.
Rezultat ilustrativ după configurarea numelui de gazdă public, a serviciului HTTPS și a accesului extern.
Ce se întâmplă dacă furnizorul dvs. de servicii de internet folosește CGNAT sau blochează porturile de intrare?
DDNS singur nu poate rezolva CGNAT: routerul nu controlează adresa IPv4 publică partajată, așadar, conexiunile nesolicitate de intrare, în general, nu pot ajunge la dispozitivul dvs. Comparați adresa WAN afișată în router cu adresa IP publică raportată de un serviciu extern de verificare a IP-ului. Dacă acestea diferă sau dacă routerul dvs. are o adresă într-un interval privat sau partajat, întrebați furnizorul dvs. de servicii de internet dacă este disponibilă o adresă rutabilă.
Pentru un site web fără redirecționare a porturilor de intrare, Cloudflare Tunnel conectează un serviciu local la un nume de gazdă public printr-o conexiune de ieșire; publicarea unei aplicații necesită un domeniu configurat cu Cloudflare. Tailscale Funnel poate furniza o adresă URL HTTPS publică pentru o aplicație fără a configura porturile routerului. Examinați cerințele și controalele de acces ale fiecărui serviciu înainte de a expune orice element sensibil.
Ar trebui să mai folosești URLRedirector?
Utilitarul URLRedirector original a fost conceput pentru versiuni mai vechi de Windows și folosea o pagină de recomandare accesibilă prin FTP pentru a direcționa vizitatorii către o adresă IP în schimbare. Această abordare istorică nu este aceeași cu cea a DDNS-ului modern bazat pe DNS. Locația veche de descărcare și starea actuală de întreținere nu au putut fi verificate, deci nu este o cale de instalare recomandată pentru o configurare nouă.
Concluzie: folosiți DDNS plus HTTPS și redirecționarea porturilor configurată corect atunci când conexiunea are o adresă IP publică accesibilă. Folosiți un tunel de ieșire atunci când accesul direct de intrare nu este disponibil. Ambele metode oferă vizitatorilor o adresă URL stabilă fără a fi nevoie să închiriați o adresă statică.