Acasă
» WINDOWS
»
Cum se rulează Caddy ca server web pe Windows Server
Cum se rulează Caddy ca server web pe Windows Server
Pentru a rula Caddy pe Windows Server, instalați executabilul său nativ Windows, plasați un fișier Caddyfile în folderul site-ului web și înregistrați Caddy ca serviciu Windows. Această configurare servește fișiere statice și poate obține și reînnoi automat certificate HTTPS pentru un domeniu public. Docker este opțional; pașii de mai jos nu necesită un runtime de container.
Comenzile utilizează C:\Caddyși un domeniu substituent. Rulați PowerShell ca administrator atunci când creați reguli de firewall sau instalați serviciul.
1. Descărcați Caddy pentru Windows
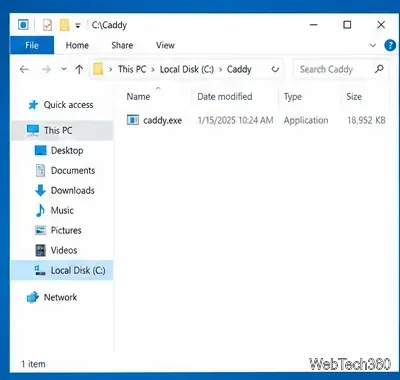
Deschideți pagina oficială de descărcare Caddy și selectați versiunea Windows pentru arhitectura serverului dvs. Dacă utilizați versiunea GitHub, alegeți resursa Windows corespunzătoare. Extrageți sau copiați caddy.exeîn C:\Caddy. Ghidul de instalare Caddy descrie, de asemenea, fișierele binare statice și verificarea semnăturii.
Păstrați executabilul Caddy într-un folder dedicat, cum ar fi C:\Caddy.
2. Creați un folder pentru site-ul web
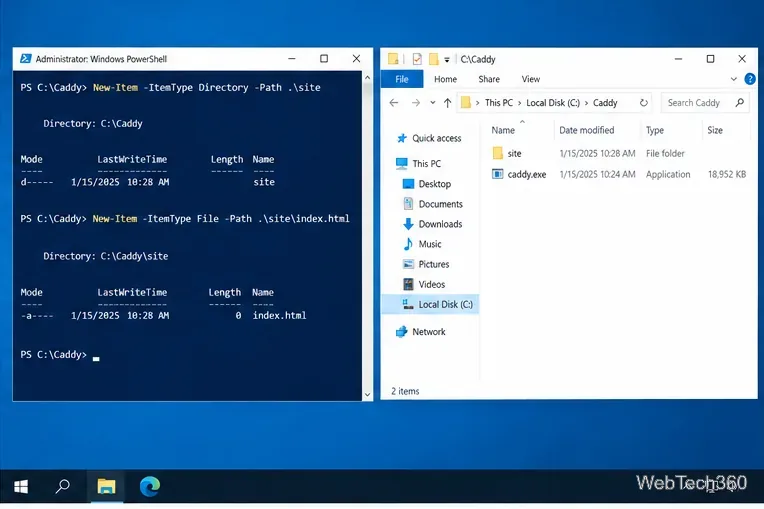
În PowerShell, creați o pagină rădăcină pentru documente și o mică pagină de test. Înlocuiți acest fișier de test cu fișierele site-ului dvs. când sunteți gata:
Folderul site-ului conține pagina pe care o va difuza Caddy.
3. Creați un fișier Caddyfile local
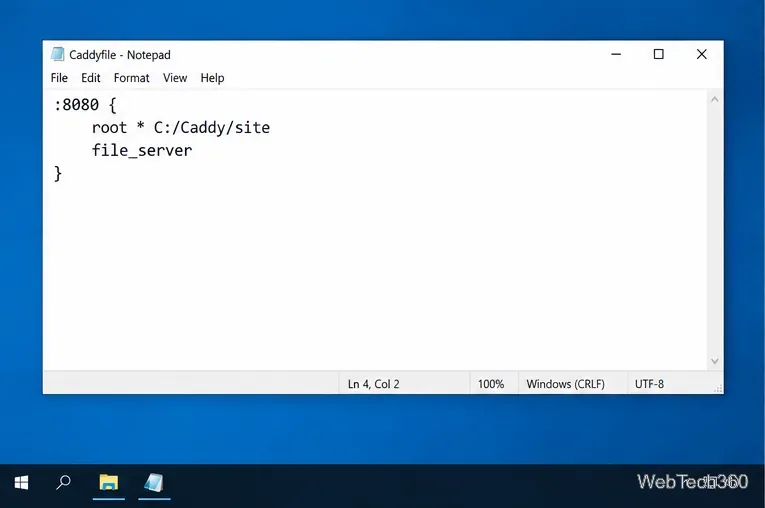
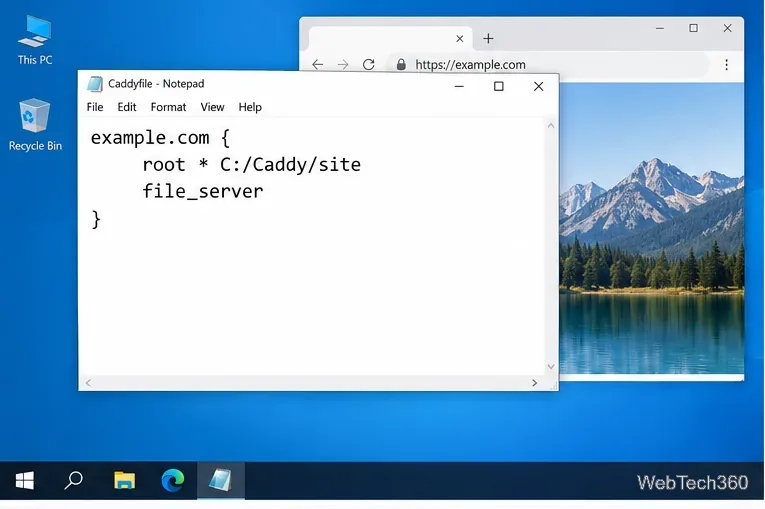
Deschideți Notepad cu notepad C:\Caddy\Caddyfile. Dacă vi se solicită să creați un fișier, alegeți Da. Introduceți această configurație, apoi salvați-o ca Caddyfilefără .txtextensie:
:8080 {
    root * C:/Caddy/site
    file_server
}
Directiva rootsetează directorul și file_serverservește fișierele acestuia. Portul local de nivel înalt facilitează testarea înainte de trecerea la porturile publice HTTP și HTTPS. Consultați referințele oficiale pentru root și file_server .
Folosește bare oblice înainte în calea Windows pentru a face fișierul Caddyfile ușor de citit.
4. Validați și testați site-ul
În PowerShell, accesați folderul Caddy, validați configurația și porniți Caddy în prim-plan:
Set-Location C:\Caddy
.\caddy.exe validate --config .\Caddyfile
.\caddy.exe run --config .\Caddyfile
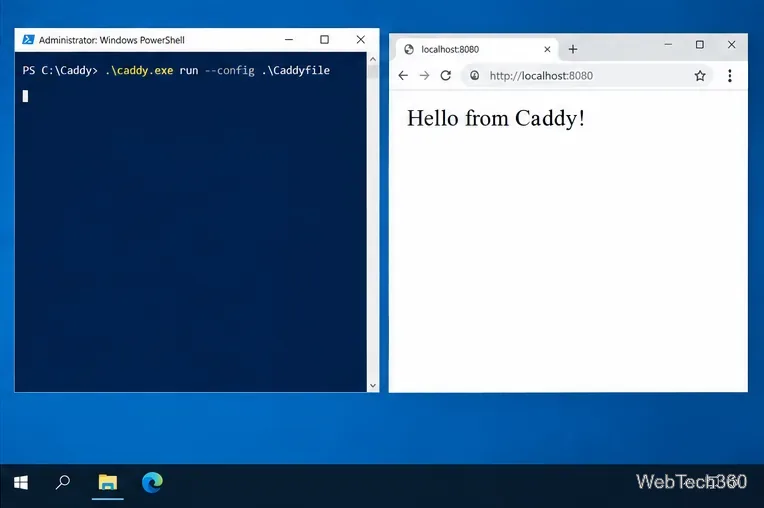
În timp ce fereastra rămâne deschisă, navigați la http://localhost:8080pe server. Ar trebui să vedeți titlul de test. Această verificare locală folosește HTTP intenționat; opriți procesul din prim-plan cu Ctrl+Cînainte de a modifica fișierul pentru domeniul dvs. public.
Confirmați încărcarea paginii de test locale înainte de a expune serverul public.
5. Configurați-vă domeniul real
Editați C:\Caddy\Caddyfileși înlocuiți configurația de test cu propriul domeniu și rădăcina documentului:
Înlocuiți www.example.comcu un domeniu pe care îl controlați. Cu un nume de gazdă în adresa site-ului, Caddy poate gestiona certificate TLS publice și redirecționa HTTP către HTTPS. Emiterea automată necesită ca numele de gazdă să fie rezolvat către acest server și ca traficul de provocare relevant să ajungă la acesta. Consultați cerințele HTTPS automate ale Caddy înainte de lansare.
Folosește numele de gazdă introdus de vizitatori, nu o adresă locală, cum ar fi localhost.
6. Permiteți traficul web public
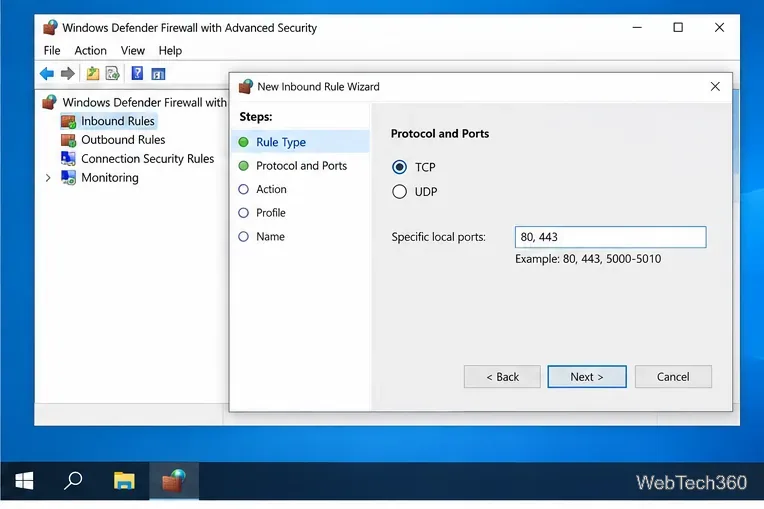
Creați DNS A și, dacă serverul dvs. acceptă IPv6, înregistrări AAAA care indică domeniul dvs. către adresa publică a serverului. Într-o fereastră PowerShell cu privilegii ridicate, adăugați o regulă de intrare Windows Firewall pentru porturile TCP 80 și 443:
De asemenea, permiteți accesul acelor porturi prin orice firewall din cloud, router sau grup de securitate de rețea din fața serverului. Caddy utilizează portul 80 pentru gestionarea HTTP și validarea ACME comună, iar portul 443 pentru HTTPS. UDP 443 este opțional pentru HTTP/3. Microsoft documentează cmdletul New-NetFirewallRule .
Permiteți cele două porturi TCP de care are nevoie Caddy pentru traficul web standard și validarea certificatelor.
7. Rulați Caddy ca serviciu Windows
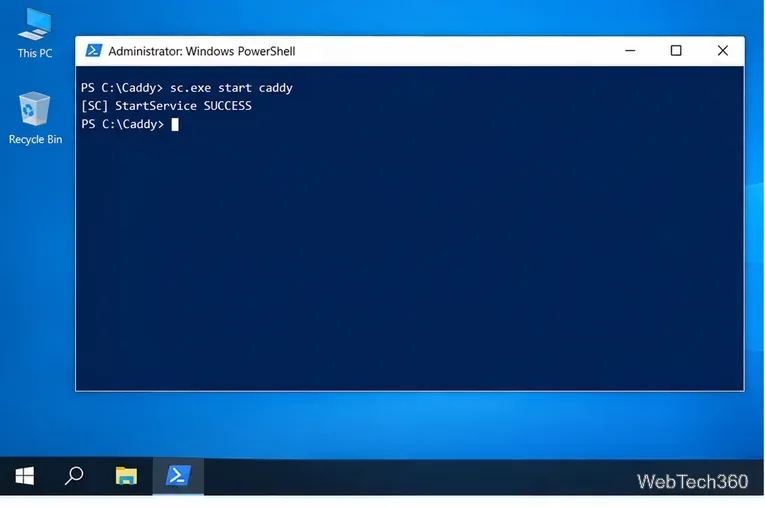
Păstrați configurația domeniului, apoi deschideți o fereastră PowerShell cu privilegii ridicate. Ghidul oficial de service Caddy este compatibil sc.execu Windows SW. Pentru un serviciu direct, înregistrați executabilul cu calea explicită de configurare și porniți-l:
sc.exe create caddy start= auto binPath= '"C:\Caddy\caddy.exe" run --config C:\Caddy\Caddyfile'
sc.exe start caddy
Serviciile Windows rulează sub un cont de serviciu. Asigurați-vă că acel cont poate citi site-ul și fișierele de configurare și poate scrie în directorul de date persistente al Caddy, care stochează materialele certificatelor gestionate. Nu tratați directorul respectiv ca fiind de unică folosință; consultați convențiile de directoare ale Caddy și instrucțiunile de service Windows .
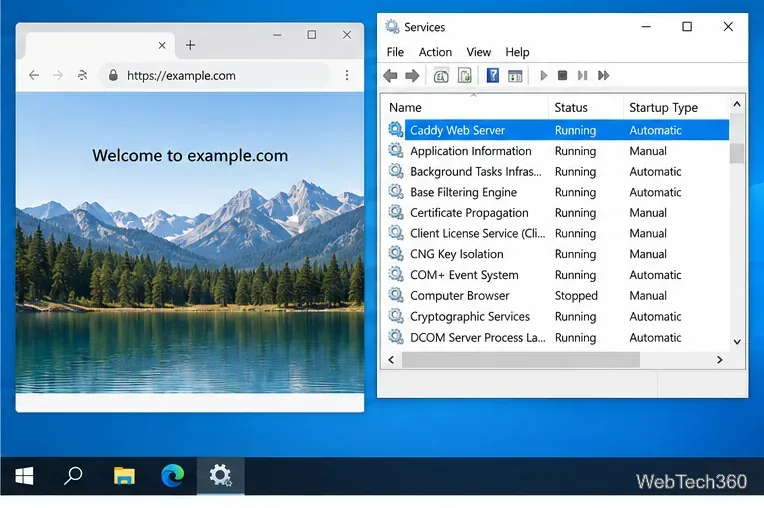
După înregistrarea serviciului, porniți-l din PowerShell sau din consola Windows Services.
8. Verificați HTTPS și depanați
Verificați starea serviciului cu sc.exe query caddy, apoi deschideți https://www.example.comfolosind numele dvs. de gazdă real. Dacă site-ul nu se încarcă, verificați înregistrările DNS, firewall-urile Windows și de rețea și dacă un alt program deține deja porturile 80 sau 443. Puteți inspecta listener-ele cu:
Dacă Caddy raportează o eroare de certificat sau de provocare, confirmați că DNS-ul public indică acest server și că porturile TCP 80 și 443 de intrare ajung la acesta. Pentru modificările de configurație, validați din nou fișierul, apoi reîncărcați Caddy cu C:\Caddy\caddy.exe reload --config C:\Caddy\Caddyfile. Ghidul introductiv și ghidul de depanare Caddy acoperă configurații și erori suplimentare.
Confirmați că site-ul public folosește HTTPS și că serviciul Caddy continuă să ruleze.