Главная
» LINUX
»
Как безопасно настроить параметры изоляции браузера в Gooroom OS
Как безопасно настроить параметры изоляции браузера в Gooroom OS
Настройка изоляции браузера Gooroom OS отличается от простых параметров конфиденциальности, таких как очистка истории или открытие приватного окна. В собственных материалах Gooroom описывается браузер Gooroom на основе Chromium, который может применять различные разрешения пользователя в зависимости от целевого сайта, блокировать указанные URL-адреса и вредоносные сайты, а также удалять данные пользователя при закрытии браузера. В них также описывается централизованное управление политиками через систему управления платформой Gooroom (GPMS). Точные меню и поля политик различаются в зависимости от сборки и развертывания, и в общедоступной документации, рассмотренной в этом руководстве, не представлен актуальный, универсальный пошаговый алгоритм настройки.
Поэтому, для обеспечения безопасности процесса настройки, выполните следующие действия: определите установленный браузер и того, кто им управляет, задайте правила сайта, поручите авторизованному администратору применить их через поддерживаемый канал управления и проверьте, к чему имеют доступ пользователи. Не следует предполагать, что настройка Chrome или меню, найденное в другом выпуске Gooroom, применимо к вашей установке.
Что означает изоляция браузера в Gooroom
Изоляция браузера разделяет веб-активность или разрешения таким образом, чтобы контент из одного контекста просмотра имел меньшую возможность влиять на другой контекст или устройство. В опубликованных материалах Gooroom соответствующая модель связана с безопасностью браузера Gooroom и различными политиками для доверенных и недоверенных сайтов. Доверенный сайт — это сайт, который организация явно одобрила для определенной рабочей цели; недоверенный сайт обрабатывается в соответствии с более строгой политикой. Эти метки и вытекающие из них разрешения должны быть определены вашей организацией, а не выведены из того, насколько знаком веб-сайт.
Это отличается от изоляции сайтов , архитектуры безопасности Chromium, которая помещает контент сайта в отдельные процессы. Google документирует эту функцию на уровне браузера для управляемого Chrome, но это не доказывает, что каждая сборка Gooroom предоставляет одни и те же параметры или что изменение политик Chrome настраивает основанные на доверии элементы управления браузером Gooroom. Не используйте chrome://flagsобщие корпоративные настройки Chrome в качестве замены документированного пути управления Gooroom.
Официальная брошюра продукта Hancom Gooroom датирована 19 августа 2022 года. В ней описаны возможности браузера и GPMS на тот момент, но не гарантирована структура меню для каждого текущего образа. В общедоступном репозитории исходного кода браузера Gooroom указана ветка/тег Gooroom 4.0 и дальнейшая активность в репозитории в 2026 году, но исходный код не является руководством пользователя. Перед изменением политики подтвердите версию вашего устройства, пакет браузера и локальное развертывание у вашего администратора.
Перед изменением настройки
Уточните, является ли ваше устройство автономной установкой Gooroom OS, управляемой государственной или корпоративной точкой доступа, или же пользовательским образом от поставщика услуг. Управляемая точка доступа может получать свои параметры безопасности централизованно.
Запишите версию операционной системы и версию браузера Gooroom. Если в браузере есть страница «О программе», запишите отображаемую версию; в противном случае обратитесь в службу поддержки или к администратору развертывания. Не устанавливайте другой пакет Chromium для получения информации о настройках.
Уточните, кому принадлежит GPMS или политика конечных точек организации. Обычный пользователь может иметь возможность использовать назначенный браузер, но не иметь возможности редактировать правила доверия URL-адресов.
Подготовьте небольшой список тестовых URL-адресов: один утвержденный рабочий URL-адрес, один обычный общедоступный URL-адрес и один URL-адрес, который политика должна блокировать. Используйте утвержденные организацией тестовые адреса; никогда не тестируйте с конфиденциальными учетными данными или реальными конфиденциальными данными.
Согласуйте, что должно происходить с загрузками, доступом к буферу обмена, печатью, локальным хранилищем и данными браузера при выходе. В общедоступной брошюре не перечислены все эти элементы управления, поэтому уточните, какие из них доступны в вашей установленной версии.
Шаг 1: Определите браузер и владельца прав управления.
Откройте браузер, предоставленный вместе с образом Gooroom, и запишите его название и версию, используя информацию о браузере, если она доступна. Запишите версию/сборку ОС, отображаемую стандартным инструментом поддержки или инвентаризации вашей организации. Затем уточните, управляется ли поведение браузера (доверенное/недоверенное) для каждого пользователя, устройства, отдела или централизованно системой GPMS. Это определит, куда следует вносить изменения в политику: в панель настроек пользователя, если ваша сборка включает такую панель, или в административную консоль организации.
Используйте информацию о сборке, чтобы записать версию браузера; это лишь концептуальная иллюстрация, а не скриншот Gooroom.
Если вы не можете определить версию или владельца политики, остановитесь перед редактированием конфигурационных файлов. Обратитесь к администратору устройства за информацией о поддерживаемой сборке браузера и утвержденном рабочем процессе политики. В общедоступных материалах Gooroom описывается централизованное управление программным обеспечением и политиками безопасности, но в них не описано универсальное меню для конечного пользователя для этих элементов управления.
Шаг 2: Определите, на какие направления распространяется каждая из этих политик.
Создайте краткий, проверенный список классификации URL-адресов. Для каждой записи укажите назначение, ответственного владельца бизнеса, одобрен ли целевой ресурс для доверенного просмотра, а также любые необходимые ограничения доступа. По возможности указывайте точные имена хостов вместо широких подстановочных знаков. Широкое правило, например, весь домен облачного сервиса, может включать личные учетные записи, пользовательский контент или несвязанные сервисы. Попросите группу безопасности разрешить перенаправления, поддомены и URL-адреса внешних поставщиков идентификации перед развертыванием.
Небольшой список классификации сайтов помогает администратору определить, каким ресурсам следует применять ту или иную политику доступа; фактические метки Gooroom могут отличаться.
Не следует помечать сайт как надежный только потому, что он часто используется. Подтвердите владельца сайта, его коммерческие цели, порядок аутентификации и обработку данных. Если сайту требуются разрешения, такие как загрузка или копирование текста, четко укажите коммерческую причину, чтобы администратор мог установить минимально необходимый уровень доступа.
В случае управляемых установок предоставьте администратору GPMS или администратору конечного устройства список утвержденных URL-адресов и предполагаемое поведение. Попросите их подтвердить, как установленная версия сопоставляет пункт назначения с доверенным или недоверенным просмотром веб-страниц, как обрабатываются заблокированные URL-адреса и назначена ли политика группе устройств или группе пользователей. В брошюре описывается, что GPMS поддерживает создание и применение политик безопасности к конечным устройствам; в ней не приводятся текущие имена полей, кнопок или пути кликов. Следуйте процедуре, предоставленной для конкретной версии GPMS вашей организации.
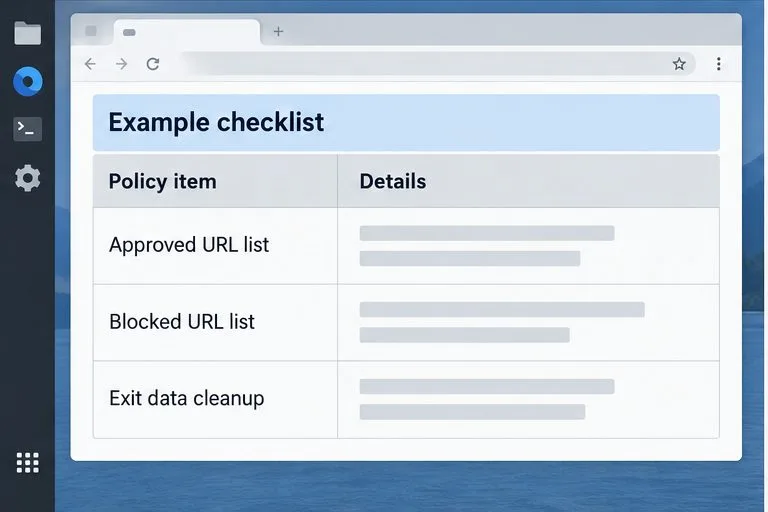
Используйте этот контрольный список для обсуждения с администратором предполагаемых пунктов политики; это не интерфейс системы управления платформой Gooroom.
Прежде чем применять изменения повсеместно, запросите пилотное тестирование на одном тестовом устройстве или ограниченной группе пользователей. Убедитесь, что политика достигнута на устройстве и что администратор может её отменить. Сохраните копию утвержденных правил URL и записи об изменениях. Если ваше устройство не управляется и не имеет документированной страницы настроек для этих элементов управления, не предполагайте, что вы можете добавить доверенное/недоверенное поведение, отредактировав параметры Chromium; обратитесь к дистрибьютору Gooroom или поставщику услуг развертывания за правильным пакетом и инструкциями.
Шаг 4: Проверьте поведение со стороны пользователя.
После того, как администратор подтвердит применение политики, протестируйте три целевых сайта из подготовленного списка. Утвержденный рабочий сайт должен открываться в назначенном организации доверенном контексте, обычный общедоступный сайт должен получать предполагаемый ограничительный контекст, а заблокированный URL-адрес должен быть запрещен или обработан в соответствии с политикой. Точные видимые подсказки или метки браузера могут отличаться в зависимости от сборки; проверяйте результирующий доступ, а не конкретный цвет или значок.
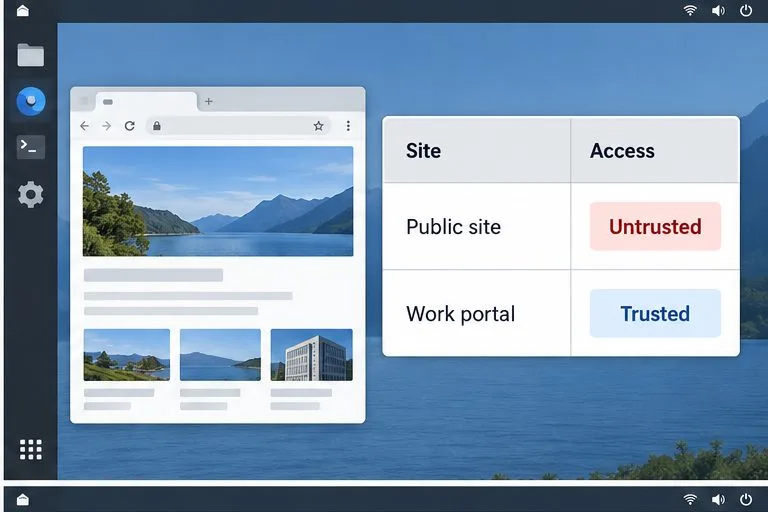
Протестируйте общедоступные и рабочие ресурсы отдельно и подтвердите поведение доступа, назначенное вашим администратором; показанный интерфейс носит концептуальный характер.
Затем проверьте ограничения, важные для вашей организации: может ли сайт открывать локальные файлы, загружать или выгружать документы, печатать, использовать функции буфера обмена или сохранять данные после закрытия. В брошюре 2022 года конкретно указано, что пользовательские данные удаляются при закрытии браузера Gooroom, но в доступном общедоступном источнике не указано, какие категории данных охватываются этими ограничениями и как это поведение различается в зависимости от версии. Протестируйте развернутую сборку с учетной записью, не содержащей конфиденциальной информации, и спросите администратора, что включает в себя «пользовательские данные», прежде чем полагаться на это для выполнения требований соответствия.
Распространенные проблемы и безопасные способы их решения
URL-адрес открывается в неправильном контексте просмотра.
Уточните точный URL-адрес, перенаправления и поддомены у владельца политики. Сайт может перенаправлять на отдельный домен для входа или контента, которого нет в исходном списке. Попросите администратора проверить цепочку назначения и внести изменения только в необходимые записи. Избегайте добавления целого домена верхнего уровня, если эта область действия не была одобрена.
Отсутствует какая-либо настройка или она сбрасывается после перезапуска.
Установленный браузер Gooroom может не предоставлять доступ к управлению локально, или централизованная политика может перезаписать локальные изменения. Проверьте свою версию и группу назначения политик. Не редактируйте файлы настроек повторно и не устанавливайте отдельный браузер; эти действия могут обойти управляемую конфигурацию и затруднить поддержку устройства.
Надежный сайт перестал работать
Сообщите администратору затронутый URL-адрес, группу пользователей, версию браузера, время и видимую ошибку. Попросите его проверить перенаправления аутентификации и необходимые разрешения сайта. Не отключайте защиту браузера глобально в качестве временного решения.
Контрольный список конфигурации
Записываются версии браузера и операционной системы.
Владелец полиса и поддерживаемый им маршрут администрирования известны.
Надежные, ненадежные и заблокированные ресурсы проходят тщательную проверку.
Проводится пилотное тестирование различных политик, и подтверждается их назначение на тестовое устройство.
При необходимости проверяется доступ, загрузки, ограничения буфера обмена или печати, а также очистка при завершении работы.
Администратор задокументировал любое поведение, не указанное в общедоступных материалах Gooroom, которое может быть опубликовано.
Опубликованная модель безопасности Gooroom Browser поддерживает политики на уровне сайтов и очистку данных браузера, но точный интерфейс настроек зависит от версии продукта и способа его развертывания. Данное руководство основано на общедоступной брошюре Hancom Gooroom от 19 августа 2022 года, общедоступном репозитории исходного кода Gooroom, проверенном 6 октября 2026 года, и официальной документации Chromium по изоляции сайтов. Перед тем как активировать определенную политику, подтвердите текущие настройки у администратора или поставщика установленного образа.