Главная
» LINUX
»
Как заблокировать рекламу через DNS в Linux
Как заблокировать рекламу через DNS в Linux
В Linux можно заблокировать множество рекламных объявлений и трекеров, изменив DNS-сервер, используемый вашим сетевым подключением. Фильтрующие DNS-сервисы, такие как AdGuard DNS, отказываются разрешать домены из своих списков блокировки, поэтому это изменение может повлиять на браузеры и другие приложения без установки отдельного расширения для блокировки рекламы. Это не удалит все объявления: реклама, показываемая с того же домена, что и контент, спонсорские публикации и приложения со встроенным или жестко заданным DNS, могут по-прежнему отображаться.
Выберите DNS-сервис, блокирующий рекламу.
В этом руководстве используются текущие общедоступные DNS-адреса AdGuard. Более старые адреса, которые иногда повторяются в устаревших руководствах, больше не рекомендуются в качестве адресов по умолчанию; используйте текущие официальные значения, указанные ниже.
IPv4:94.140.14.14 и94.140.15.15
IPv6:2a10:50c0::ad1:ff и2a10:50c0::ad2:ff
Это стандартные фильтрующие DNS-серверы AdGuard, которые блокируют рекламу и трекеры. Серверы Family Protection добавляют фильтрацию контента для взрослых, а серверы без фильтрации не блокируют рекламу. Если вам нужен другой профиль фильтрации или зашифрованный DNS-протокол, обратитесь к официальному руководству AdGuard Public DNS .
Прежде чем менять DNS
Запишите текущую конфигурацию DNS или сделайте снимок экрана, чтобы при необходимости восстановить её. Обычно вам не нужно менять IPv4-адрес, шлюз или настройки подсети. Оставьте метод подключения установленным на «Автоматический (DHCP)» или его аналог; отключите только автоматическую настройку DNS. Если ваша сеть требует использования корпоративной, школьной, VPN-сети или маршрутизатора, сначала проконсультируйтесь с администратором.
Настройка DNS-сервера AdGuard в GNOME (Ubuntu и аналогичные системы)
Названия элементов немного различаются в разных версиях GNOME, но редактор подключений следует одному и тому же шаблону.
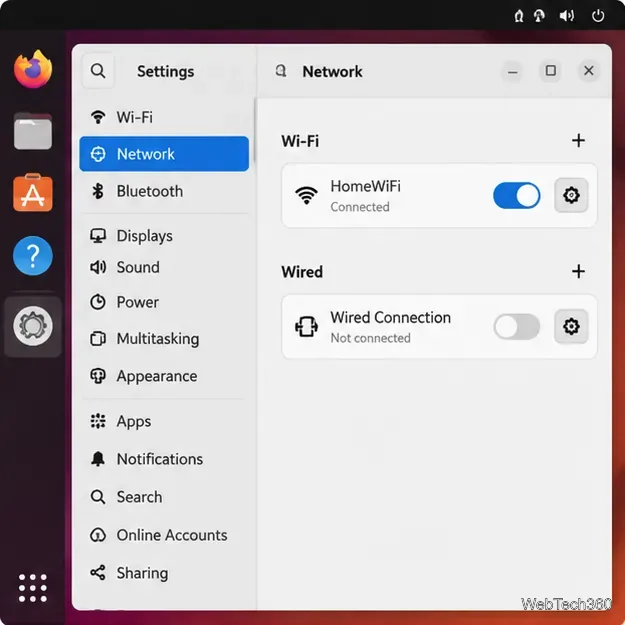
Откройте «Настройки» , затем выберите «Сеть» для подключения по Ethernet или «Wi-Fi» для беспроводного подключения.
Откройте настройки активного Wi-Fi или проводного соединения.
Нажмите на кнопку с изображением шестеренки рядом с активным соединением, чтобы открыть его настройки.
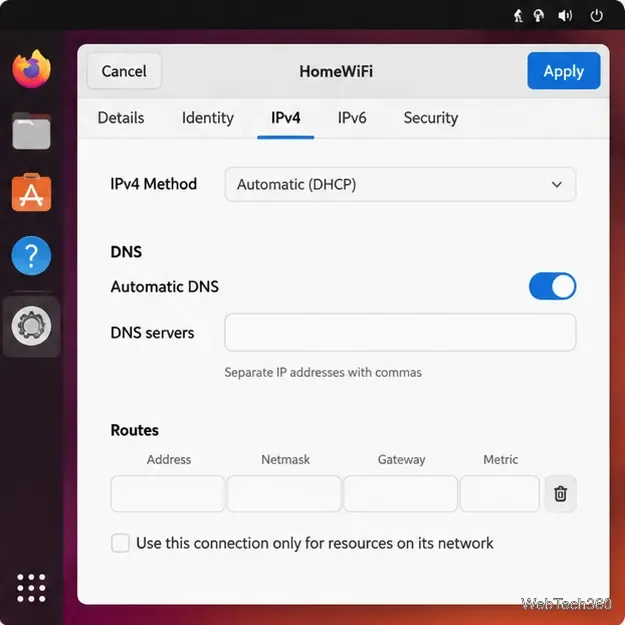
Откройте вкладку IPv4 . Найдите раздел DNS и отключите параметр «Автоматический» . Не меняйте метод IPv4 с DHCP, если вам намеренно не нужен статический адрес.
Настройки DNS можно найти на вкладке IPv4 вашего подключения.
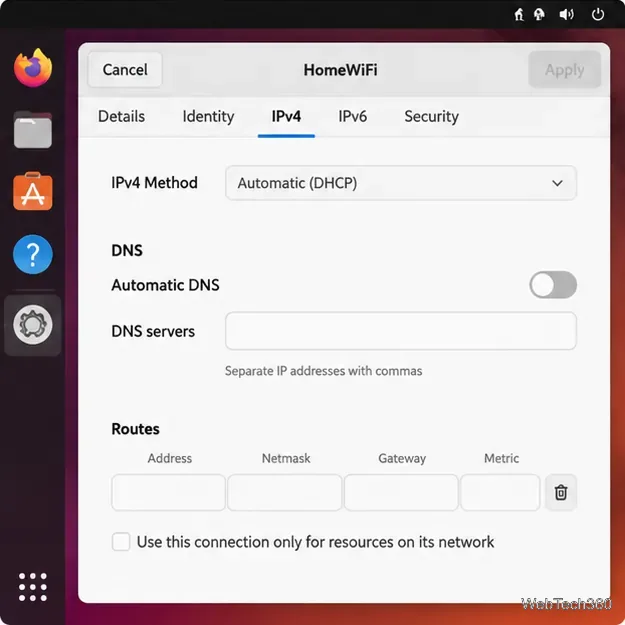
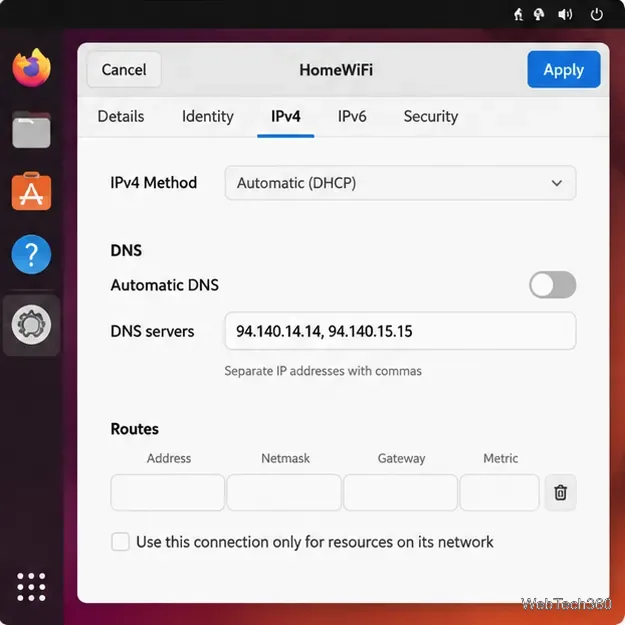
Введите данные 94.140.14.14, 94.140.15.15в поле DNS-серверов. Если на вашем компьютере отображаются отдельные записи, добавьте сначала один адрес, а затем другой.
Отключите автоматическое определение DNS, чтобы ввести предпочтительные адреса DNS-серверов.
Нажмите «Применить» . Если в вашей сети включен IPv6, откройте вкладку IPv6 и настройте также IPv6-адреса AdGuard, иначе система может продолжать обрабатывать некоторые запросы через автоматически предоставляемые DNS-серверы IPv6.
Введите оба IPv4-адреса AdGuard DNS, затем примените настройки.
Если новые настройки не вступят в силу сразу, отключитесь от сети и подключитесь к ней снова. Обычно полная перезагрузка не требуется.
В официальной документации GNOME по настройке сети объясняется, где находятся элементы управления DNS в редакторе подключений.
Настройка DNS в KDE Plasma
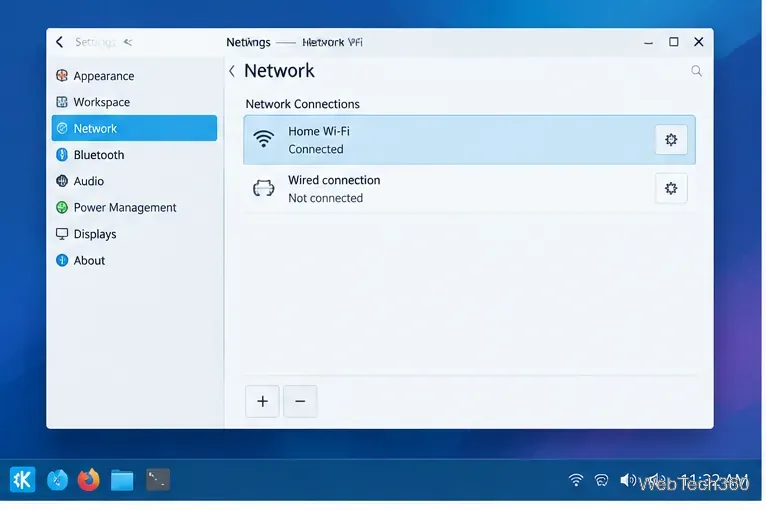
Откройте «Системные настройки» и найдите раздел «Сеть» или редактор подключений, предоставляемый вашим дистрибутивом. Выберите активный профиль Wi-Fi или проводного подключения.
Выберите активное соединение в сетевых настройках KDE.
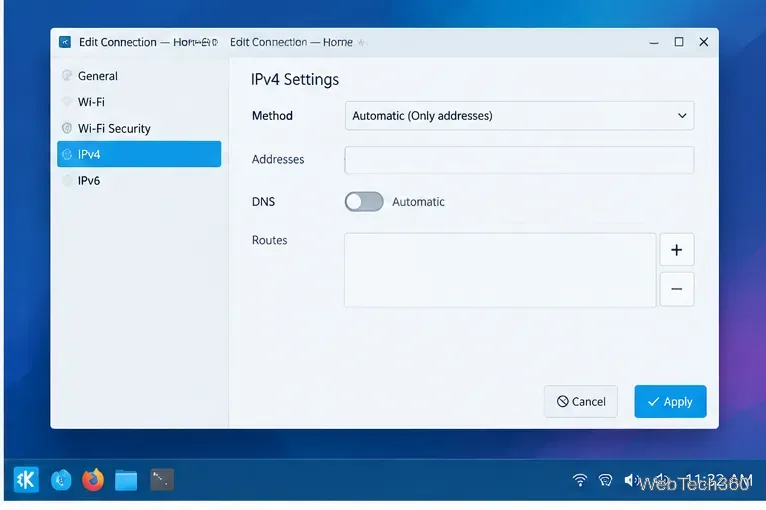
Отредактируйте подключение и выберите IPv4 . Оставьте метод установки автоматических адресов, обычно обозначаемый как «Автоматический (только адреса)» .
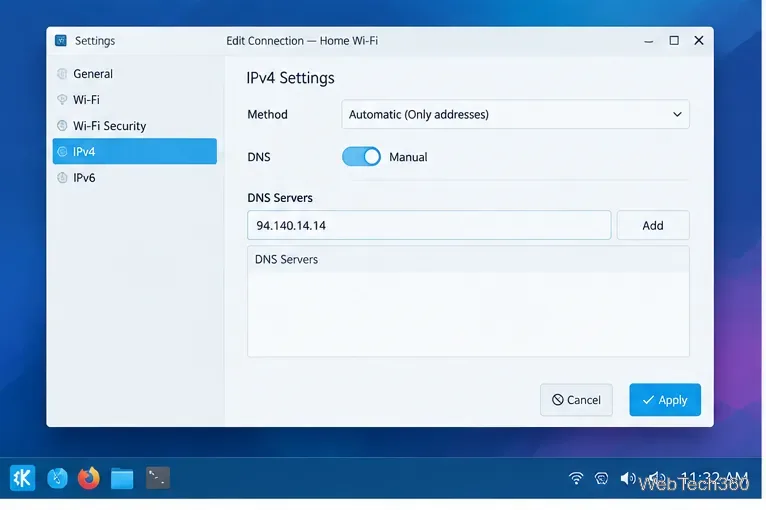
Переключите DNS с автоматического режима на ручной, затем добавьте 94.140.14.14и 94.140.15.15в качестве отдельных DNS-серверов.
Откройте настройки IPv4 и переключите DNS в ручной режим.Добавьте первый адрес DNS-сервера AdGuard.
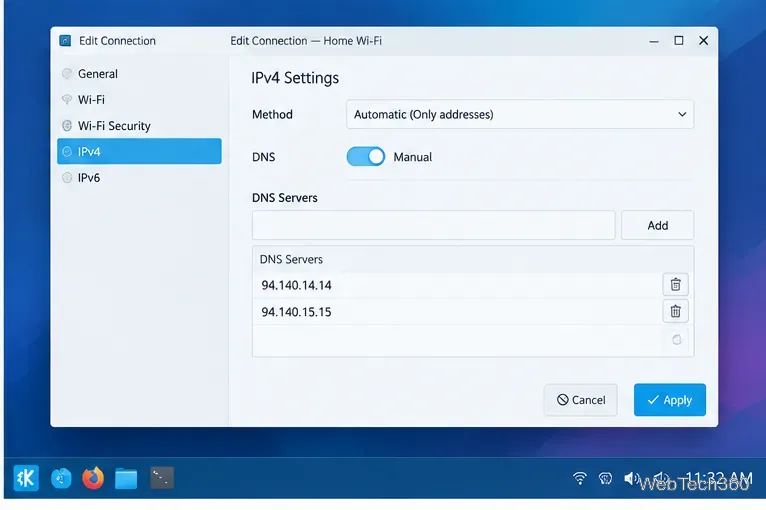
Сохраните или примените изменения подключения. Если IPv6 активен, настройте соответствующие IPv6-резолверы AdGuard в разделе IPv6. При необходимости переподключитесь.
Перед подачей заявки убедитесь, что указаны оба DNS-адреса.
KDE и разные версии дистрибутива могут использовать разные интерфейсы управления сетью, поэтому точные названия кнопок могут отличаться. Ключевой момент — отредактировать активное соединение и заменить его автоматические DNS-серверы, не переключая случайно метод выбора IP-адреса на ручной.
Другие дистрибутивы Linux и NetworkManager
В MATE, Xfce, Cinnamon и других настольных системах часто используется NetworkManager. Откройте меню «Сеть», выберите «Редактировать подключения» , выберите активный профиль и откройте его настройки IPv4. Установите метод « Только автоматические (DHCP) адреса» или его ближайший аналог, затем введите два DNS-адреса в поле «DNS-серверы» и сохраните. Не редактируйте /etc/resolv.confнапрямую в стандартной системе NetworkManager: он может быть сгенерирован автоматически, и ваши изменения, внесенные вручную, могут быть перезаписаны.
Проверьте изменения и устраните неполадки.
Проверьте разрешение DNS: запустите команду resolvectl statusв системах, использующих systemd-resolved, или проверьте активное соединение в NetworkManager. Вы также можете запросить домен с помощью nslookup example.comутилиты, если она установлена.
Реклама по-прежнему отображается: фильтрация DNS блокирует запросы к указанным доменам, а не все рекламные элементы. Очистите кэш DNS браузера или перезапустите приложение и проверьте, использует ли браузер собственный защищенный DNS/DoH-провайдер.
Если веб-сайты перестали загружаться: проверьте правильность введенных адресов, переподключитесь или временно восстановите автоматическое DNS-запросы, чтобы определить, не является ли причиной проблемы неисправность DNS-сервера.
VPN или IPv6 обходят эту настройку: VPN-клиенты и конфигурация IPv6 могут предоставлять отдельные DNS-серверы. Настройте DNS в профиле VPN или IPv6 соответствующим образом, вместо того чтобы предполагать, что настройка IPv4 контролирует каждый запрос.
Хотите отфильтровать DNS-запросы для всей вашей сети?
Изменение DNS в Linux влияет только на профиль подключения. Для охвата нескольких устройств настройте поддерживаемую службу DNS на вашем маршрутизаторе или запустите локальный фильтрующий резолвер, например Pi-hole . Настройка на уровне маршрутизатора может охватывать больше устройств, но клиенты, использующие VPN или собственный зашифрованный DNS, могут его обойти. Фильтрация DNS также сама по себе не шифрует обычный DNS-трафик; AdGuard публикует отдельные параметры DNS-over-HTTPS и DNS-over-TLS в своей официальной документации.