Главная
» LINUX
»
Как зашифровать USB-флешку в Linux с помощью VeraCrypt
Как зашифровать USB-флешку в Linux с помощью VeraCrypt
В Linux можно зашифровать USB-флешку с помощью VeraCrypt, создав на USB-накопителе или одном из его разделов том VeraCrypt, размещенный на самом устройстве. Процесс прост, но он является деструктивным: выбранное устройство или раздел форматируются, и уже хранящиеся там файлы теряются.
Важно: Перед продолжением сделайте резервную копию всего необходимого. Вам не нужно вручную удалять каждый раздел, но вы должны убедиться, что выбрали правильное USB-устройство в VeraCrypt. В этом руководстве предполагается, что вы создаете новый зашифрованный том, а не сохраняете данные на месте.
Перед шифрованием USB-накопителя
Установите VeraCrypt с официальной страницы загрузок VeraCrypt . В настоящее время проект указывает VeraCrypt 1.26.29 в качестве стабильного релиза и предоставляет образы приложений для Linux, универсальные установщики, пакеты для Debian/Ubuntu, пакеты RPM и сборки для ARM64. Использование официальной страницы загрузок также помогает избежать устаревших ссылок на пакеты и позволяет проверить опубликованные подписи или контрольные суммы.
Перед запуском мастера подключите USB-флешку и определите её. В Linux lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSдля сравнения пути к устройству, его емкости, модели и смонтированных разделов можно использовать такую команду, как `<имя устройства>`. Не полагайтесь /dev/sdbтолько на имя устройства, например `<имя устройства>`, поскольку эти имена могут меняться между загрузками или при подключении других накопителей.
Зашифруйте USB-флешку в VeraCrypt.
1. Откройте VeraCrypt и запустите мастер создания томов.
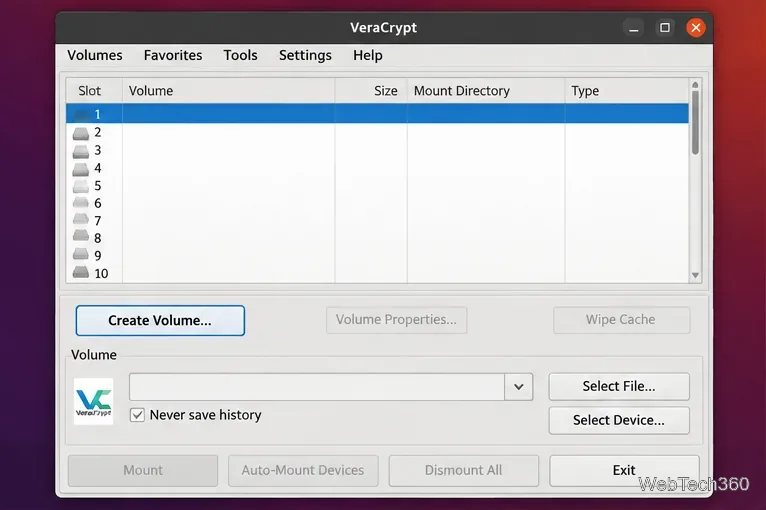
Запустите VeraCrypt и нажмите «Создать том» . VeraCrypt поддерживает как файловые контейнеры, так и тома, размещаемые на разделах/устройствах; для зашифрованного USB-накопителя вам понадобится последний вариант.
Запустите VeraCrypt из главного окна и откройте мастер создания томов.
2. Выберите раздел или диск.
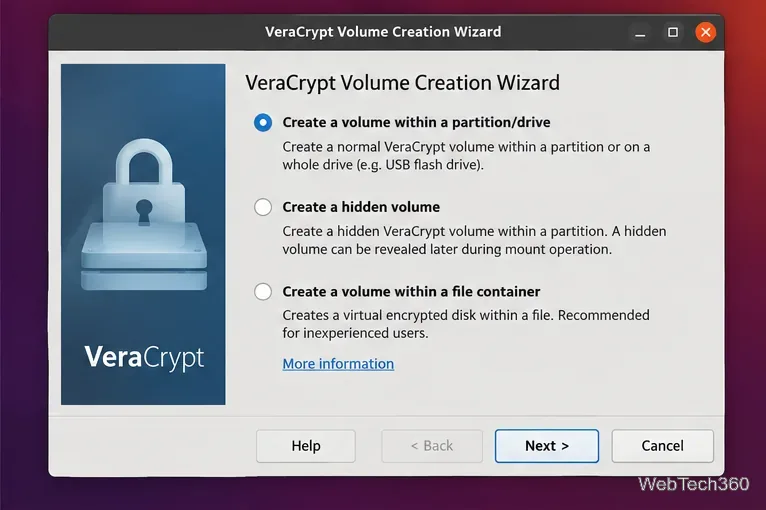
Выберите параметр создания тома внутри раздела или диска. Формулировка может различаться в зависимости от платформы или сборки; в документации VeraCrypt это называется томом, размещенным на устройстве . Продолжите, нажав «Далее» .
Выберите вариант размещения на устройстве, а не в файловом контейнере.
3. Создайте стандартный том VeraCrypt.
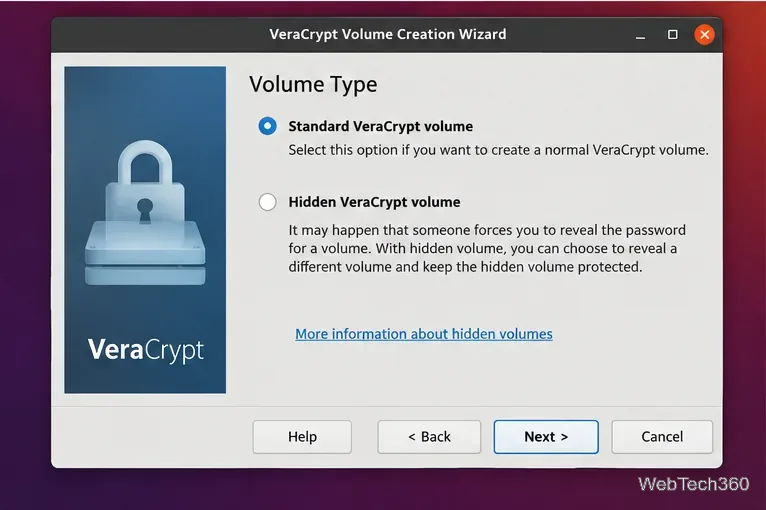
Выберите стандартный том VeraCrypt, если вам не нужен скрытый том и вы не понимаете его дополнительных требований. Для обычного зашифрованного флеш-накопителя стандартный вариант — более простой выбор.
Для зашифрованного USB-накопителя обычно выбирают стандартный том.
4. Выберите правильное USB-устройство.
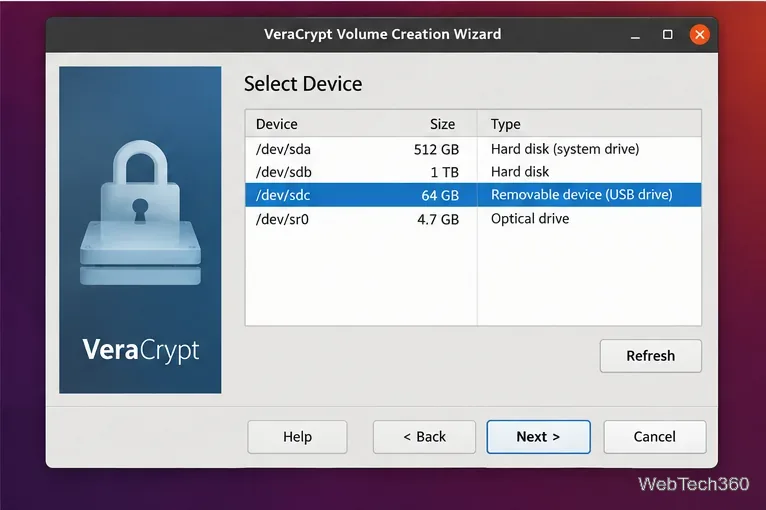
Нажмите «Выбрать устройство» , затем выберите нужное USB-устройство или раздел. Сравните его размер и идентификатор с тем, что вы видели в lsblk. Дважды проверьте этот экран: форматирование неправильной записи может привести к повреждению данных на другом диске.
Перед продолжением подтвердите тип USB-устройства, указав путь и емкость.
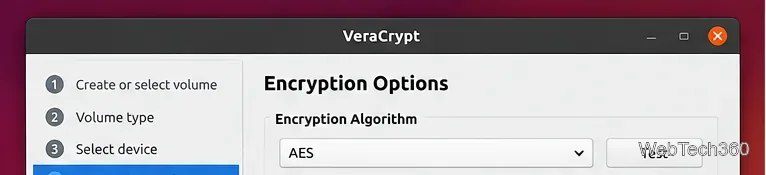
5. Ознакомьтесь с вариантами шифрования.
Для большинства пользователей разумно оставить настройки шифрования VeraCrypt по умолчанию. Программа поддерживает несколько алгоритмов шифрования, а в более новых версиях также предлагаются дополнительные варианты генерации ключей для томов, не являющихся системными. Изменяйте эти настройки только в том случае, если у вас есть особые требования к совместимости или политике. Официальная документация по созданию томов описывает доступные параметры.
Проверьте настройки шифрования и оставьте значения по умолчанию, если у вас нет особых причин их изменять.
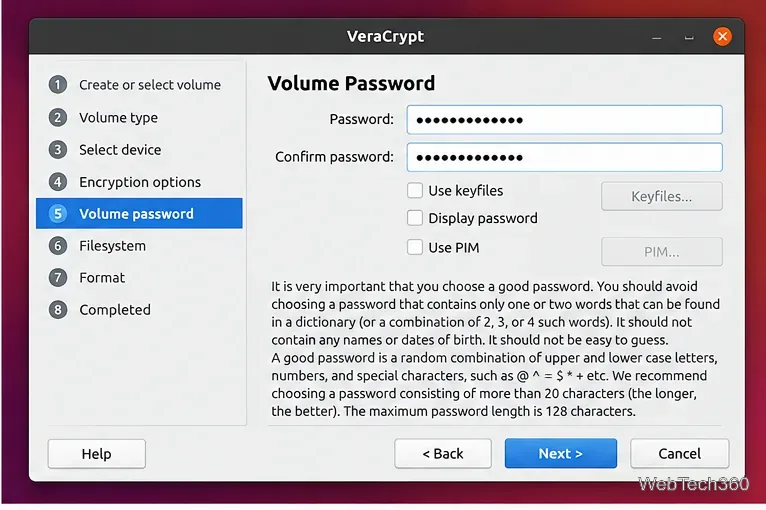
6. Установите надежный пароль для доступа к тому.
Введите длинный, уникальный пароль и подтвердите его. Не используйте повторно пароль для входа в систему или пароль, который легко угадать. Сохраните пароль в надежном месте, если вы не можете его надежно запомнить; без правильных учетных данных зашифрованные данные практически невозможно восстановить.
Создайте и подтвердите надежный пароль для зашифрованного USB-накопителя.
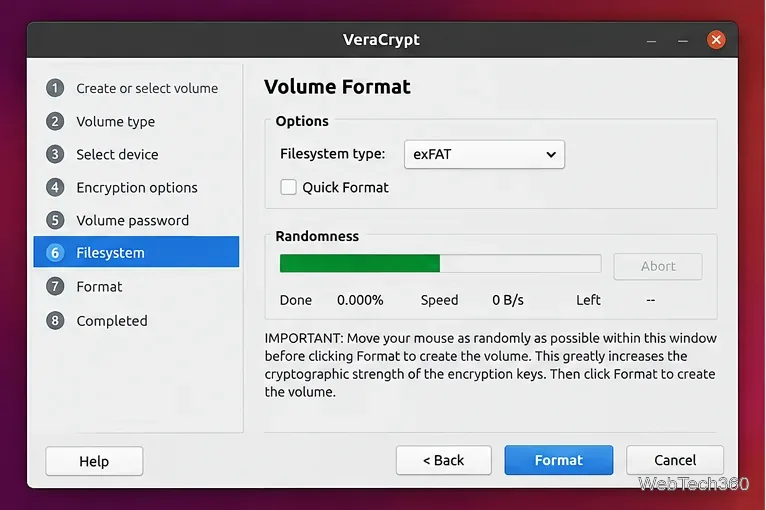
7. Выберите файловую систему и отформатируйте том.
Выберите файловую систему в зависимости от того, где вам нужно использовать накопитель. exFAT — практичный выбор, когда USB-накопитель необходимо перемещать между Linux, Windows и macOS. Для использования только в Linux часто используется Ext4 . Сборка VeraCrypt для Linux может создавать тома FAT, Ext2, Ext3, Ext4, NTFS, exFAT и Btrfs, если доступен необходимый системный форматтер. FAT менее подходит, если вам нужны отдельные файлы размером более 4 ГБ.
Если вы не уверены в необходимости быстрого форматирования , оставьте этот параметр отключенным; в документации VeraCrypt рекомендуется использовать небыстрое форматирование, если есть сомнения. Когда появится запрос на добавление случайных символов, перемещайте указатель мыши по мастеру, затем нажмите «Форматировать» . Время создания зависит от размера диска и от того, отключено ли быстрое форматирование.
Выберите файловую систему, если не уверены, отключите функцию быстрого форматирования, и создайте зашифрованный том.
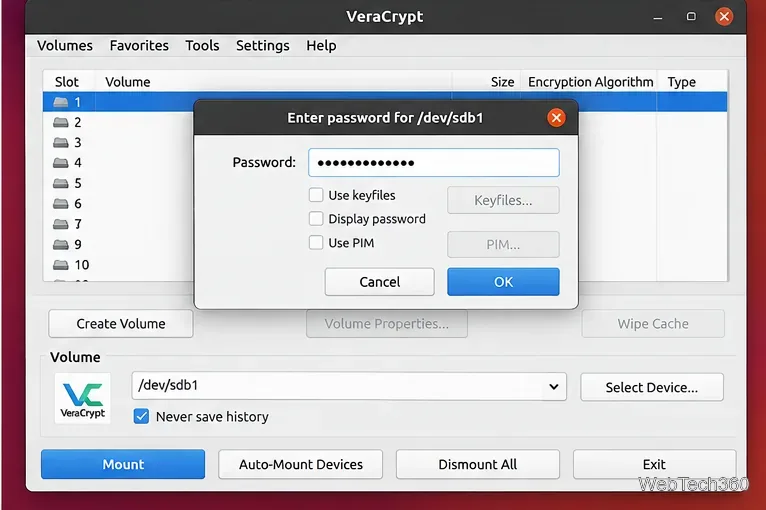
8. Подключайте зашифрованный USB-накопитель, когда он вам понадобится.
После создания тома вернитесь в VeraCrypt. Используйте функцию «Выбрать устройство» , чтобы выбрать зашифрованный USB-том, выберите доступный слот и нажмите «Подключить» ; вы также можете использовать функцию автоматического подключения устройств . Введите пароль тома, когда появится соответствующий запрос. В официальном руководстве по подключению описаны доступные параметры подключения.
Подключите зашифрованный USB-накопитель через VeraCrypt и введите пароль тома.
Перед отключением накопителя отмонтируйте том VeraCrypt. Сначала завершите передачу файлов, отмонтируйте том в VeraCrypt, а затем безопасно извлеките USB-устройство из Linux.
Не форматируйте зашифрованный раздел, пока он не смонтирован. VeraCrypt предупреждает, что форматирование тома, размещенного на устройстве, вне его смонтированного состояния приводит к уничтожению тома VeraCrypt.
Создавайте отдельные резервные копии важных файлов. Шифрование защищает конфиденциальность; оно не защищает от сбоев флеш-накопителя, случайного удаления или физического повреждения.
Используйте VeraCrypt на других компьютерах, которым необходим доступ. Тома VeraCrypt являются кроссплатформенными, но файловая система внутри зашифрованного тома также должна поддерживаться операционной системой.
Для работы с командной строкой в Linux VeraCrypt также предоставляет текстовый интерфейс, включая интерактивное создание томов с помощью команды `.`. Информацию о поддерживаемых параметрах и примечаниях по безопасности veracrypt -t -cсм . в официальной документации по командной строке Linux и macOS .