Главная
» LINUX
»
Как использовать Keybase для шифрования файлов в Linux
Как использовать Keybase для шифрования файлов в Linux
Keybase может шифровать файлы в Linux с помощью своей файловой системы Keybase (KBFS). После установки Keybase и входа в систему поместите файл в свою личную папку KBFS, например /keybase/private/YOUR_KEYBASE_USERNAME/, . Клиент Keybase шифрует личные данные на вашем устройстве, прежде чем они будут сохранены на серверах Keybase. Важное отличие: файлы в папке /keybase/publicподписываются, но не шифруются .
Keybase официально документирует пакеты для систем семейств Ubuntu/Debian, Fedora/Red Hat и Arch Linux. Официальные пакеты также устанавливают компоненты, необходимые для графического интерфейса пользователя, клиента командной строки и KBFS.
Компания Keybase отмечает, что её официальные пакеты DEB и RPM добавляют репозиторий пакетов, поэтому обычные обновления системы могут предоставлять более новые версии Keybase. Другие дистрибутивы могут использовать пакеты, поддерживаемые сообществом; в руководстве пользователя Keybase Linux перечислены дополнительные варианты.
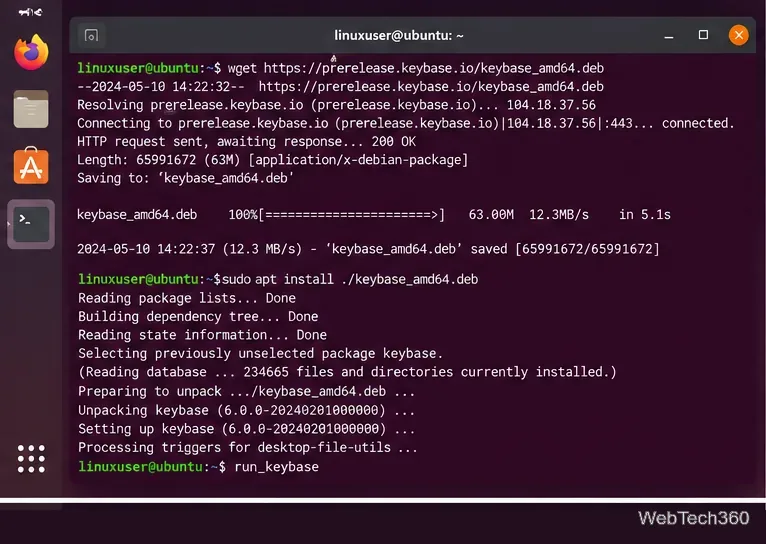
Установка пакета Keybase в терминале Linux перед запуском служб Keybase.
2. Войдите в систему и проверьте раздел «Файлы».
Запустите скрипт, run_keybaseесли Keybase еще не запущен. Официальный скрипт запускает службу Keybase, KBFS и настольное приложение. Вы можете создать учетную запись или войти через графический интерфейс; пользователи терминала также могут использовать keybase signupили keybase login.
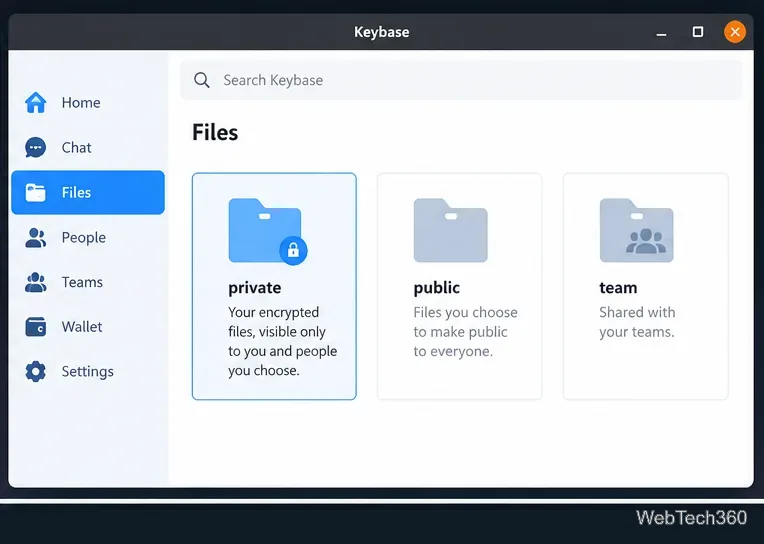
В разделе «Файлы» Keybase разделяет хранилище на частное, общедоступное и командное. Используйте частное хранилище для личных зашифрованных файлов или для зашифрованных папок, предоставленных определенным пользователям Keybase. Командные папки также шифруются для членов команды. Не используйте общедоступную папку для секретов.
В режиме просмотра «Файлы» зашифрованное личное и командное хранилище отделено от общедоступной области.
3. Зашифруйте файл в вашей личной папке Keybase.
При работающей файловой системе KBFS Linux обычно предоставляет доступ к Keybase по адресу /keybase. Простейший способ шифрования — это просто скопировать файл в вашу личную папку.
Найдите свое имя пользователя Keybase в приложении или с помощью keybase id.
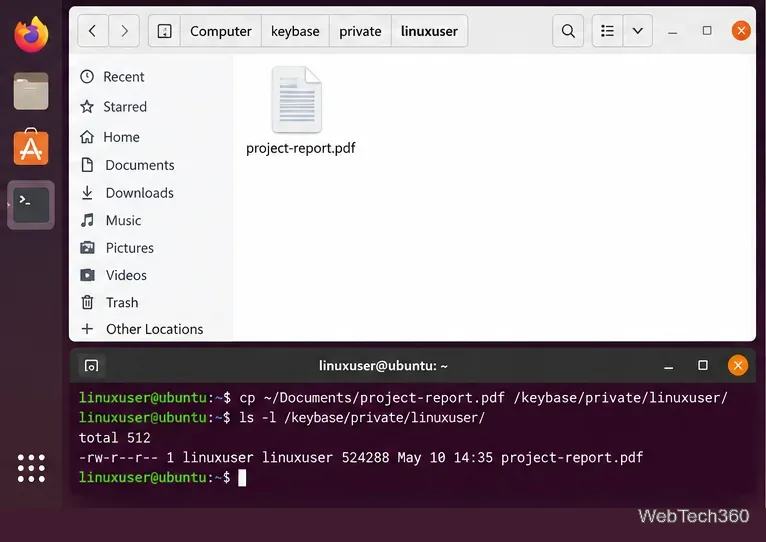
Скопируйте файл в свою личную папку. Замените заполнитель на ваше фактическое имя пользователя Keybase:
Дождитесь загрузки зашифрованных данных в Keybase. Вы можете проверить ожидающие загрузки в KBFS с помощью:
keybase fs uploads
Убедитесь, что файл отображается в представлении «Файлы базы ключей» или в смонтированном частном каталоге.
Согласно документации Keybase по KBFS , закрытые папки шифруются и подписываются, и серверы Keybase не могут читать содержимое или имена закрытых файлов.
Копирование файла в частный путь KBFS делает его доступным через зашифрованную файловую систему Keybase.
4. Предоставьте доступ к зашифрованному файлу другому пользователю Keybase.
В частных папках KBFS может содержаться более одного пользователя Keybase. Например, частная папка, названная в честь двух пользователей, доступна для чтения только авторизованным пользователям:
/keybase/private/alice,bob/
Вы можете скопировать файл в эту папку так же, как и в свою личную папку. Для постоянной совместной работы используйте команду Keybase и храните файлы в папке /keybase/team/TEAM_NAME/. Доступ контролируется членством в команде и ролями.
Будьте осторожны /keybase/public/USERNAME/. Общедоступные данные KBFS аутентифицированы с помощью цифровых подписей, но они намеренно доступны для чтения всем, поэтому это неподходящее место для конфиденциальных документов.
5. Загрузите или расшифруйте файл позже.
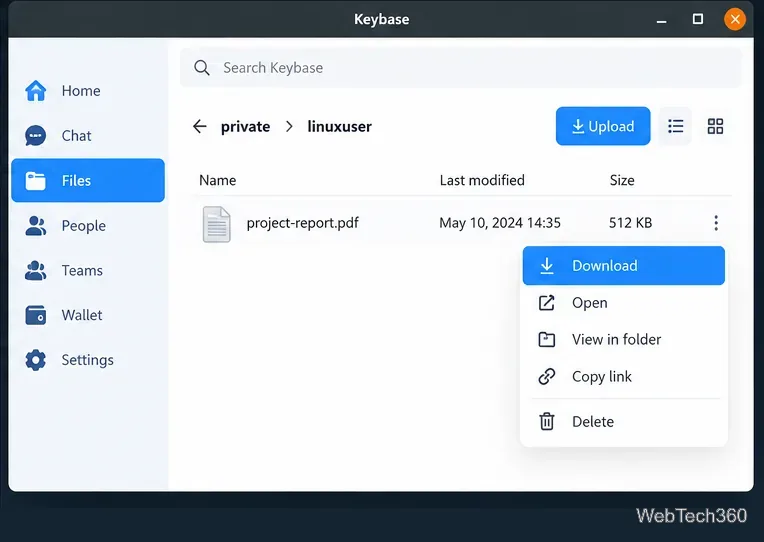
При открытии авторизованного закрытого файла через Keybase клиент выполняет расшифровку за вас. В настольном приложении перейдите в меню «Файлы», откройте соответствующую закрытую папку, выберите файл и воспользуйтесь функцией загрузки. Если KBFS смонтирована, вы также можете скопировать файл обратно /keybase/private/...в обычную локальную папку; клиент Keybase автоматически предоставит расшифрованное содержимое вашей учетной записи.
Авторизованный закрытый файл можно загрузить через настольный интерфейс Keybase.
Если папка /keybase отсутствует
В некоторых пакетах или конфигурациях Linux может отсутствовать стандартный /keybaseперенаправитель. В документации Keybase описана команда для определения фактического каталога монтирования:
keybase config get -b mountdir
Вы также можете перезапустить весь стек Linux с помощью команды run_keybase`.`. Если клиент выдает ошибку, причину которой вы не можете диагностировать, в документации по установке Keybase рекомендуется отправлять журналы с помощью команды ` keybase log send.`.
Важные моменты безопасности, которые следует помнить
Данные KBFS, как частные, так и командные, зашифрованы сквозным шифрованием. Данные KBFS, доступные для публичного доступа, не зашифрованы.
Любой, кто получит контроль над уже авторизованным устройством, потенциально может получить доступ к файлам, к которым это устройство имеет доступ, поэтому стандартная безопасность учетных записей и устройств Linux по-прежнему имеет значение.
Модель защиты от угроз Keybase предотвращает утечку содержимого частных файлов с серверов, однако сервис всё равно может определить, какие пользователи имеют доступ к частной папке верхнего уровня. Технические подробности см. в официальной спецификации криптографии KBFS .
Для большинства пользователей Linux практический процесс довольно прост: установить Keybase, войти в систему, разместить конфиденциальные файлы в своем личном пути KBFS и позволить Keybase автоматически обрабатывать шифрование и расшифровку.