Главная
» LINUX
»
Как настроить зашифрованный раздел SWAP на существующей системе Debian 12
Как настроить зашифрованный раздел SWAP на существующей системе Debian 12
Шифрование файла подкачки в существующей системе Debian 12 целесообразно, если вы хотите предотвратить запись страниц памяти, паролей, фрагментов документов и других временных данных на диск в открытом виде. Для машины, не нуждающейся в режиме гибернации, в документации Debian описано простое решение: разместить раздел подкачки за обычным dm-crypt и генерировать новый случайный ключ шифрования при каждой загрузке.
В этом руководстве используется именно такая схема. Предполагается, что используется Debian 12 «bookworm», выделенный раздел подкачки и systemd в качестве системы инициализации. Команды намеренно составлены с запасом, поскольку ошибка в пути к блочному устройству может привести к перезаписи неправильного раздела. Сначала ознакомьтесь с ключевыми моментами, а затем замените идентификаторы устройств своими собственными, вместо того чтобы слепо копировать примеры значений.
В документации Debian по cryptsetup подробно описывается зашифрованный файл подкачки и рекомендуется деактивировать файл подкачки, добавить раздел в /etc/crypttabс помощью команды /dev/urandom, изменить /etc/fstabна отображаемое устройство, а затем повторно активировать файл подкачки. См. README Debian cryptsetup . В руководстве Debian 12 по crypttab(5) также описаны поля crypttab и параметры dm-crypt.
Стоит ли использовать обмен с шифрованием случайным ключом?
Используйте его, когда вам нужен зашифрованный файл подкачки и не требуется режим гибернации. Ключ генерируется заново при каждой загрузке, поэтому старое содержимое файла подкачки становится нечитаемым после выключения. Это именно то свойство безопасности, которое необходимо большинству настольных и серверных систем.
Не используйте именно эту конфигурацию, если вы используете гибернацию, приостановку с сохранением на диск, гибридный режим сна или приостановку с последующим переходом в гибернацию. Для возобновления работы требуется, чтобы при следующей загрузке был расшифрован тот же образ гибернации. Новый случайный ключ делает это невозможным. В Debian прямо указано, что замена случайного ключа не может использоваться в качестве устройства для возобновления работы. В документации systemd по hibernate-resume в Debian 12 также показано, что возобновление работы зависит от постоянного устройства для возобновления работы.
Если требуется режим гибернации, используйте схему постоянного шифрования, например, устройство подкачки с поддержкой LUKS и соответствующей конфигурацией разблокировки и возобновления работы. Это другая конфигурация, и она намеренно выходит за рамки данного руководства.
Ваш файл подкачки уже защищен шифрованием диска?
Прежде чем что-либо менять, проверьте. Если ваш логический том подкачки уже находится внутри контейнера, зашифрованного с помощью LUKS, добавление еще одного уровня dm-crypt может принести мало практической пользы, но при этом увеличить сложность.
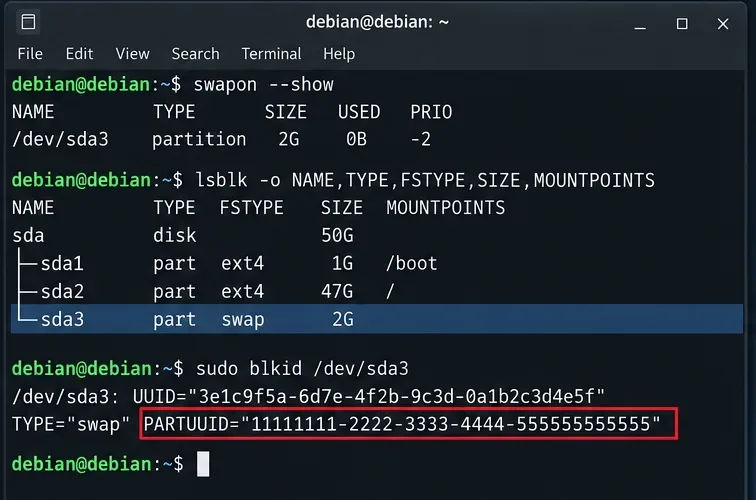
Посмотрите на устройство, показанное в файле, swapon --showи отследите его родительские элементы в файле lsblk. В обычной незашифрованной конфигурации /dev/sda3тип может отображаться напрямую swap. В зашифрованной установке LVM вместо этого может отображаться файл подкачки под crypto_LUKSродительским элементом.
Перед внесением каких-либо изменений определите активный раздел подкачки и идентификатор стабильного раздела. Приведенные здесь имена и идентификаторы устройств являются лишь примерами.
Это различие важно, поскольку данная статья посвящена преобразованию незашифрованного выделенного раздела подкачки . Если swapon --showсистема сообщает о файле подкачки, используйте процедуру, специфичную для этого файла. Если раздел подкачки уже находится в зашифрованном хранилище, сначала решите, действительно ли необходим второй уровень шифрования.
Что следует записать перед отключением файла подкачки?
Запишите точный путь к разделу, его размер и PARTUUID . PARTUUID идентифицирует запись в таблице разделов и остается полезным даже после того, как сигнатура подкачки внутри раздела будет заменена зашифрованными данными.
Например:
sudo blkid /dev/sda3
ls -l /dev/disk/by-partuuid/
В результате вы можете увидеть значение, например:
PARTUUID="11111111-2222-3333-4444-555555555555"
В приведенных ниже примерах соответствующий устойчивый путь выглядит следующим образом:
Не стоит полагаться на /dev/sda3возможность изменения перечисления дисков. Также избегайте использования старого UUID файловой системы подкачки в качестве долговременного идентификатора источника: настройка зашифрованной подкачки воссоздает подпись подкачки на отображенном зашифрованном устройстве, поэтому старый UUID необработанной подкачки не является правильным постоянным идентификатором для базового раздела.
1. Как безопасно подготовить систему?
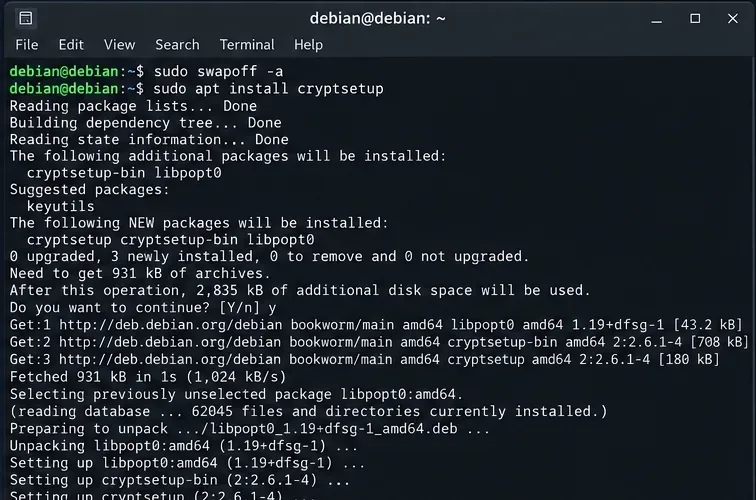
Установите cryptsetup, если он еще не установлен, затем сделайте резервную копию двух конфигурационных файлов, которые вы будете редактировать.
sudo apt update
sudo apt install cryptsetup
sudo cp -a /etc/crypttab /etc/crypttab.before-encrypted-swap 2>/dev/null || true
sudo cp -a /etc/fstab /etc/fstab.before-encrypted-swap
Если /etc/crypttabего еще нет, это не проблема; создайте его при редактировании конфигурации.
Далее убедитесь, что в системе достаточно свободной памяти на короткий период, пока файл подкачки отключен. Затем отключите только тот раздел подкачки, который вы преобразуете. Использование одного и того же устройства безопаснее, чем swapoff -aна машине с несколькими областями подкачки:
sudo swapoff /dev/sda3
swapon --show
Перед применением шифрования отключите целевой файл подкачки. В системах с несколькими файлами подкачки работайте только с нужным устройством, а не отключайте все без необходимости.
mkswapПосле этого не следует запускать программу на необработанном разделе. Подпись файла подкачки должна быть создана на зашифрованном устройстве сопоставления, а не на незашифрованном резервном разделе.
2. Что должно быть в файле /etc/crypttab?
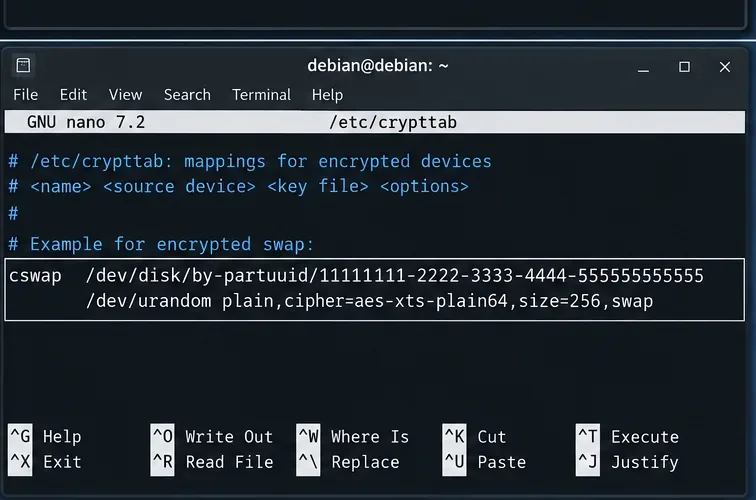
Создайте или отредактируйте /etc/crypttabи добавьте одну запись для сопоставления зашифрованных файлов подкачки. Далее следует документация Debian по настройке cryptsetup:
Замените пример PARTUUID на значение из вашей системы.
Эти поля означают:
cswap— это имя маппера, создающего /dev/mapper/cswap.
Второе поле — это фактический базовый раздел свопа.
/dev/urandomПри каждом создании сопоставления генерируется новый случайный ключ.
plainВыбирает обычный dm-crypt вместо постоянного заголовка LUKS.
cipher=aes-xts-plain64,size=256Это позволяет явно указывать параметры plain-dm-crypt, вместо того чтобы зависеть от значений по умолчанию, которые могут изменяться.
swapСообщает интеграции cryptsetup, что это сопоставленное устройство является файлом подкачки и должно быть инициализировано соответствующим образом.
В записи crypttab при каждой активации создается временное зашифрованное сопоставление с именем cswap, содержащее новый ключ из /dev/urandom.
В руководстве по crypttab в Debian предупреждается, что обычный dm-crypt, в отличие от LUKS, не хранит метаданные о шифре, хеше или размере ключа в заголовке. Именно поэтому явное указание размера шифра и ключа полезно. В руководстве также описаны, discardно отмечены последствия для безопасности; не следует добавлять это только потому, что в качестве устройства используется SSD, если вы не оценили этот компромисс.
3. Какие изменения вносятся в файл /etc/fstab?
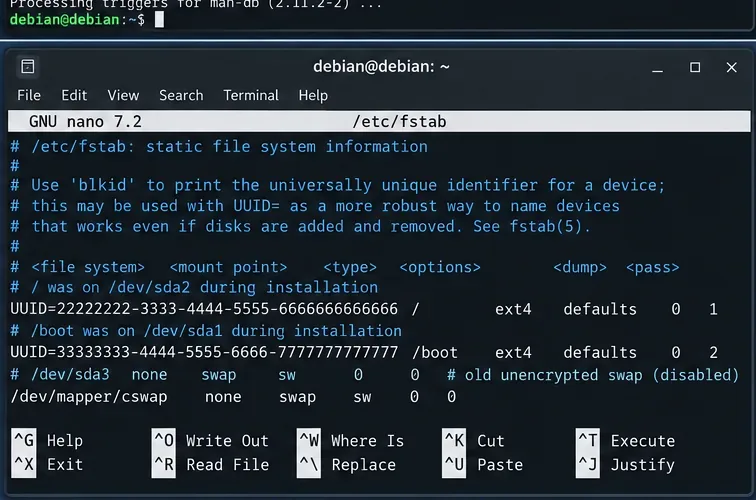
Найдите старую незашифрованную строку подкачки в файле /etc/fstab. Она может использовать UUID, путь к устройству или другой постоянный идентификатор. Например:
UUID=OLD-SWAP-UUID none swap sw 0 0
Замените его на сопоставленное зашифрованное устройство:
/dev/mapper/cswap none swap sw 0 0
Не оставляйте обе записи активными. Если и необработанный раздел, и раздел подкачки /dev/mapper/cswapвключены в качестве раздела подкачки, вы сводите на нет цель шифрования раздела и рискуете запутать активацию при загрузке.
В файле fstab следует указывать на зашифрованное устройство сопоставления, а не на исходный необработанный раздел подкачки.
В руководстве Debian fstab(5) определен формат записи подкачки, а swapon(8) объясняет, как активируются записи, помеченные как подкачка.
4. Как активировать и проверить его перед перезагрузкой?
После сохранения обоих файлов запустите зашифрованное сопоставление, а затем включите запись подкачки. В документации Debian по cryptsetup используется следующий подход:
sudo cryptdisks_start cswap
sudo swapon -a
Теперь проверьте все три слоя:
swapon --show
sudo cryptsetup status cswap
lsblk -o NAME,TYPE,FSTYPE,SIZE,MOUNTPOINTS
В корректном результате должно отображаться содержимое файла подкачки на этом разделе /dev/mapper/cswap, а не непосредственно на исходном разделе. cryptsetup status cswapДолжно отображаться сообщение об активности сопоставления.
Если cryptdisks_startв вашей установке отсутствует необходимый пакет, не импровизируйте деструктивные команды. Еще раз проверьте, cryptsetupустановлен ли пакет и корректен ли синтаксис crypttab. Вы также можете позволить обычному процессу загрузки Debian создать сопоставление после завершения настройки возобновления загрузки, описанной ниже. Debian 12 использует генераторы systemd для преобразования конфигурации crypttab и fstab в загрузочные модули.
5. Нужно ли отключить возобновление работы в режиме гибернации?
Да, если этот раздел был настроен как устройство возобновления работы системы. Случайный ключ не может расшифровать образ гибернации, записанный с использованием предыдущего ключа. Инструкции Debian по зашифрованной подкачке явно указывают администраторам отключать возобновление работы при преобразовании старого раздела подкачки для возобновления работы в раздел подкачки с шифрованием случайным ключом.
Если речь идёт о только что преобразованном разделе подкачки, установите параметр "возобновить" в значение "нет":
echo "RESUME=none" | sudo tee /etc/initramfs-tools/conf.d/resume
sudo update-initramfs -u
Именно здесь update-initramfs -uэто имеет значение. Вам не нужно перестраивать initramfs только потому, что изменилась обычная запись в файле подкачки после загрузки; вам нужно обновить его при удалении старого целевого объекта возобновления гибернации, который initramfs может попытаться использовать.
Тест перезагрузки: что доказывает работоспособность настройки?
Перезагрузку следует производить только после успешной активации в режиме реального времени и корректной работы конфигурационных файлов:
sudo reboot
После восстановления работы системы выполните следующие действия:
Исходный резервный раздел не отображается напрямую как активный файл подкачки.
cryptsetup status cswapсообщает об активном отображении dm-crypt в исходном виде.
Машина загружается без запроса пароля для обмена; случайный ключ генерируется автоматически.
Вы также можете перезагрузить систему дважды и сравнить поведение сопоставления. Суть конструкции в том, что ключ шифрования является временным; содержимое файла подкачки предыдущей загрузки не восстанавливается после повторного создания сопоставления.
Что произойдет, если машина перейдет в аварийный режим?
Наиболее распространенные причины — неправильный путь к резервному устройству, опечатка в файле /etc/crypttabили /etc/fstabстрока, которая по-прежнему указывает на старый необработанный файл подкачки. Загрузитесь в режим восстановления или используйте среду восстановления, смонтируйте корневую файловую систему в режиме чтения-записи и при необходимости восстановите резервные копии.
Полезными проверками могут быть следующие:
sudo cryptsetup status cswap
systemctl status systemd-cryptsetup@cswap.service
systemctl status dev-mapper-cswap.swap
journalctl -b -u systemd-cryptsetup@cswap.service
Названия модулей могут экранироваться по-разному для необычных названий картографов, поэтому используйте этот способ, systemctl list-units '*cryptsetup*'если точное название сервиса не очевидно.
А что насчет утилизации SSD-накопителей?
Не стоит включать функцию discard по умолчанию только ради теоретической производительности SSD. В документации Debian по crypttab указано, что передача запросов discard через зашифрованное устройство имеет последствия для безопасности. В руководстве Debian по swapon также отмечается, что discard может улучшить производительность на некоторых SSD, но часто этого не происходит. Если вам это необходимо, сначала оцените свою модель хранения и модель угроз, а затем добавляйте эту функцию осознанно.
Сохранит ли зашифрованный файл подкачки свою полезность, если корневая файловая система не зашифрована?
Да, но следует понимать границы. Зашифрованный файл подкачки защищает страницы памяти, записываемые в раздел подкачки. Он не шифрует файлы, сохраненные в незашифрованной корневой или домашней файловой системе, историю командной оболочки, кэши приложений, дампы сбоев, временные файлы или журналы. Если цель — широкая защита от утечки данных с украденного диска, то шифрование всего диска или файловой системы обеспечит более полный контроль.
Итоговый контрольный список
Убедитесь, что целевым объектом является выделенный незашифрованный раздел подкачки, а не файл подкачки и не защищен ли он уже зашифрованным родительским устройством.
Запишите стабильный путь к разделу, например /dev/disk/by-partuuid/..., .
Перед настройкой dm-crypt отключите необработанный файл подкачки.
Добавить запись plain-dm-crypt со случайным ключом в /etc/crypttab.
Укажите /etc/fstabтолько на /dev/mapper/cswap.
Активируйте сопоставление и проверьте его перед перезагрузкой.
Если старый файл подкачки был устройством возобновления работы, установите RESUME=noneи запустите его update-initramfs -u.
После перезагрузки убедитесь, что в качестве файла подкачки активен только зашифрованный маппер.
Для систем Debian 12, не использующих режим гибернации, такой подход позволяет сохранить конфигурацию небольшой и избежать хранения постоянного ключа подкачки. Ключевое решение заключается не в том, «какую команду шифрования следует запустить?», а в том, соответствует ли использование случайного ключа подкачки вашим требованиям к управлению питанием. После того, как это решено, остается лишь контролируемая миграция с необработанного раздела подкачки на сопоставление dm-crypt, которое безопасно воссоздается при каждой загрузке.