Главная
» LINUX
»
Как установить Google Chrome на Gooroom OS, не нарушая политики безопасности.
Как установить Google Chrome на Gooroom OS, не нарушая политики безопасности.
Установка Google Chrome на Gooroom OS технически аналогична установке на Debian, но сначала нужно ответить на один дополнительный вопрос: является ли компьютер обычной установкой Gooroom или централизованно управляемым и защищенным устройством? Это различие важнее, чем сама команда Chrome.
По состоянию на октябрь 2026 года проект Gooroom указывает Gooroom 4.5 в качестве текущего общего релиза 4.x. В примечаниях к релизу указаны ISO-образ amd64, ядро Linux 6.1, APT 2.6.1 и пакеты на основе Debian 12. Проект также документирует защиту целостности исполняемых файлов и централизованное управление как дополнительные возможности безопасности. Важно отметить, что общедоступный общий ISO-образ по умолчанию не включает функции повышения безопасности Gooroom, хотя организации могут их добавить. См. официальную страницу загрузки Gooroom , примечания к релизу Gooroom 4.5 и обзор безопасности Gooroom .
Поэтому в данном руководстве используется подход, сохраняющий политику безопасности: сначала проверьте машину, устанавливайте только подписанные Google пакеты Debian, если локальная установка разрешена, оставьте включенной защиту Gooroom и остановитесь, если политика управления заблокирует пакет.
Иллюстрация рабочего стола Gooroom OS. Точная тема оформления рабочего стола может отличаться в зависимости от версии или организации.
Что нужно знать перед установкой Chrome
APT — это менеджер пакетов, используемый системами семейства Debian для установки программного обеспечения и разрешения зависимостей. Пакет .deb — это формат пакетов программного обеспечения, используемый Debian и совместимыми дистрибутивами. Gooroom 4.5 включает APT, и Google официально поддерживает Chrome на 64-битных системах Debian 10 или более новых, поэтому формат пакетов технически хорошо подходит для текущей базовой версии Gooroom 4.x.
Это не означает автоматически, что у вас есть разрешение на его установку. Gooroom был разработан для защищенных рабочих сред, и в его официальной документации описывается защита исполняемых файлов, которая проверяет подписи и может предотвратить запуск несанкционированных программ. Он также обеспечивает централизованное управление конечными точками. На компьютере, принадлежащем организации, эти средства контроля являются частью системы безопасности, а не ошибкой, которую нужно обходить.
Действие: перед загрузкой чего-либо на рабочее, учебное, государственное, оборонное или иное управляемое устройство убедитесь, что разрешена работа сторонних браузеров и внешних репозиториев пакетов. Если вашей организации требуется, чтобы программное обеспечение поступало из внутреннего репозитория или через систему развертывания администратора, используйте этот вариант.
Шаг 1: Подтвердите версию Gooroom и архитектуру процессора.
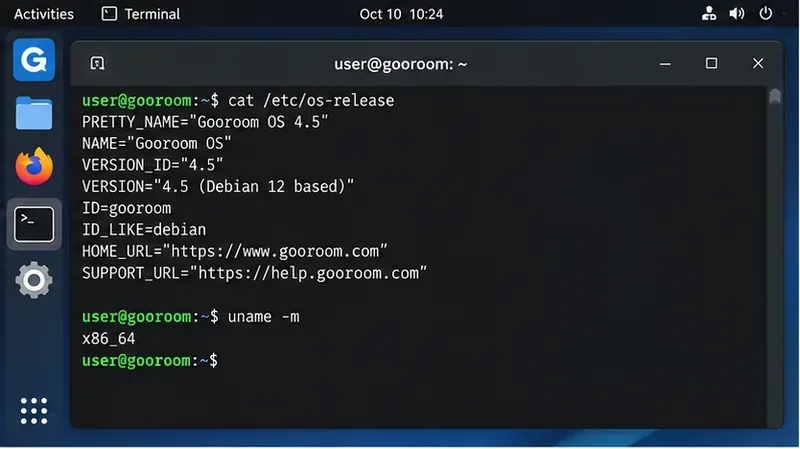
Откройте Терминал и изучите операционную систему и архитектуру. Следующие команды только считывают информацию о системе:
cat /etc/os-release
uname -m
В официальном образе Gooroom 4.5 вы должны использовать путь amd64/x86-64. Если uname -mсистема выдает ошибку x86_64, выберите 64-битный пакет Debian/Ubuntu .deb от Google. Не следует предполагать, что образ или пакет, предназначенный для другой архитектуры процессора, будет работать.
Перед выбором пакета Chrome воспользуйтесь терминалом, чтобы подтвердить установленную версию Gooroom и архитектуру процессора.
Распространенное заблуждение заключается в том, что «на основе Debian» означает, что каждый пакет Debian автоматически безопасен или соответствует политике. Совместимость и авторизация — это разные вопросы. Пакет может успешно установиться, но при этом нарушать политику организации в отношении утвержденного программного обеспечения.
Шаг 2: Проверьте, отображается ли конечная точка как управляемая.
Не существует единой универсальной команды для конечного пользователя, которая бы подтверждала, управляется устройство Gooroom или нет. Организации могут настраивать Gooroom, и детали развертывания GPMS могут различаться. Однако вы можете собирать подсказки, ничего не меняя:
Эти команды выводят список установленных пакетов и служб, содержащих имя Gooroom. Их вывод носит исключительно информационный характер; наличие или отсутствие конкретного пакета не является окончательным доказательством статуса управления.
Действие: если устройство зарегистрировано в организации или вы не уверены, разрешено ли использование какого-либо программного обеспечения, спросите администратора, одобрен ли Google Chrome. Не отключайте защиту исполняемых файлов, безопасную загрузку, агенты политик или службы Gooroom только для того, чтобы обеспечить успешную установку.
Избегайте загрузки перепакованных версий Chrome с программных порталов, случайных зеркал или скриптов, добавляющих неизвестные ключи подписи. В системах, ориентированных на безопасность, особенно важно сократить количество источников доверия.
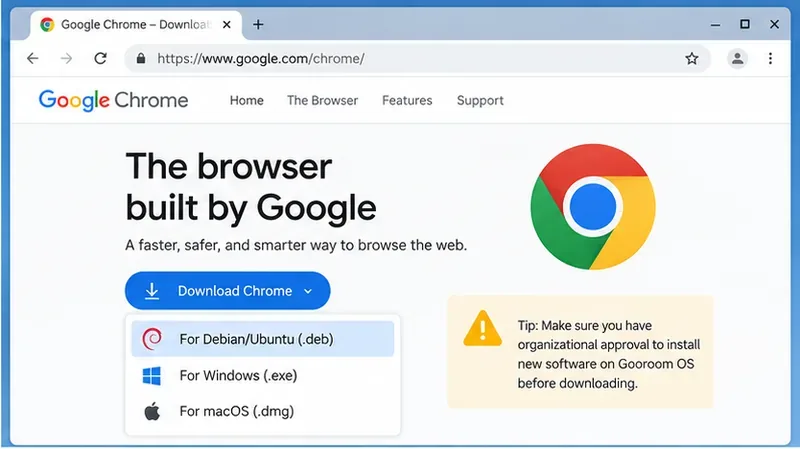
Выберите сборку Debian/Ubuntu .deb с официальной страницы загрузки Chrome от Google.Компания Google предоставляет пакет Debian/Ubuntu для поддерживаемых 64-битных систем Linux.
Шаг 4: Установите загруженный файл .deb с помощью APT.
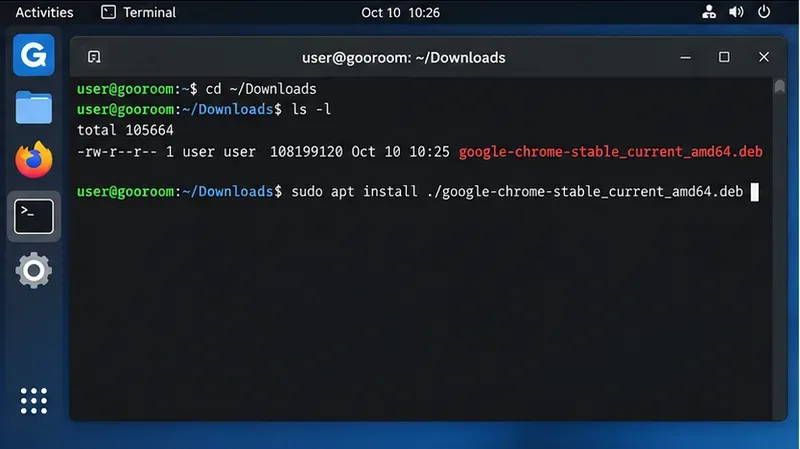
Для стандартной установки Gooroom 4.5 amd64 загруженный файл обычно имеет имя, похожее на google-chrome-stable_current_amd64.deb. Убедитесь, что файл присутствует:
cd ~/Downloads
ls -lh google-chrome*.deb
Перед установкой убедитесь, что загруженный пакет Chrome находится в папке «Загрузки».
Затем установите именно тот файл, который вы скачали:
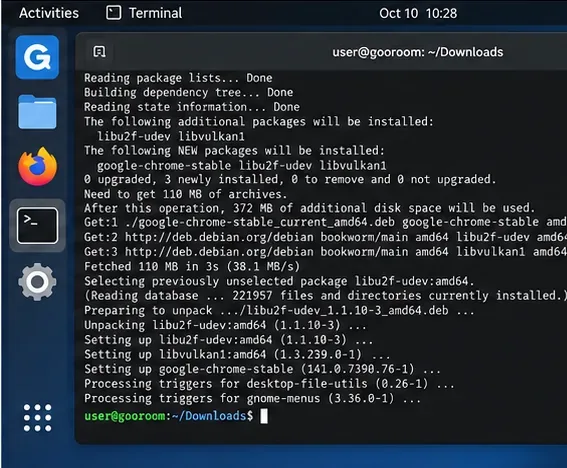
Использование этой опции apt install ./package.debпозволяет APT разрешать зависимости из настроенных репозиториев. Вам потребуется пароль администратора. Перед принятием транзакции ознакомьтесь с её сводкой. Если APT сообщит, что операция заблокирована политикой, защитой исполняемого файла или недостаточными правами, остановитесь на этом этапе. Это решение, касающееся политики, которое следует обсудить с администратором, а не причина для отключения средств контроля безопасности.
APT устанавливает Chrome и разрешает необходимые зависимости из настроенных репозиториев системы.
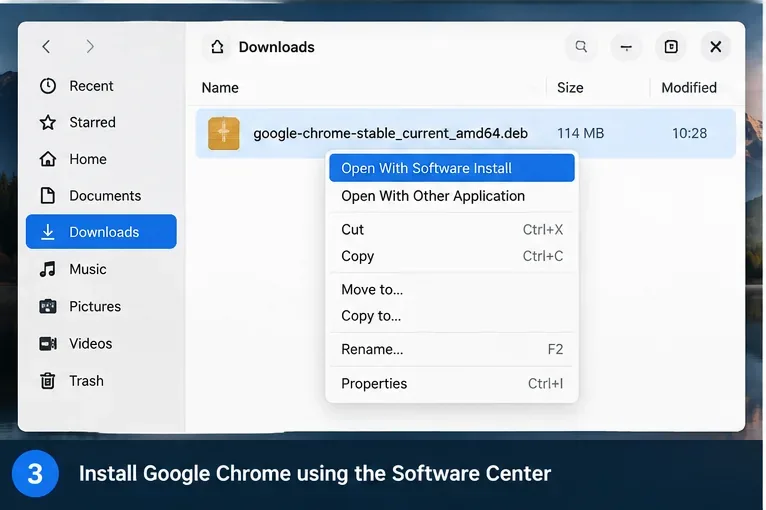
Альтернатива с графическим интерфейсом пользователя, если ваша сборка предоставляет установщик пакетов.
В некоторых сборках Gooroom для настольных компьютеров файлы .deb могут быть связаны с графическим установщиком программного обеспечения. Если в вашей сборке это так, при открытии загруженного пакета может появиться кнопка «Установить» и запросить пароль администратора. Поскольку настольные приложения различаются в зависимости от сборки Gooroom и настроек организации, описанный выше способ установки через терминал является более предсказуемым.
Если в вашей сборке Gooroom предусмотрен графический установщик пакетов, вы можете открыть загруженный файл .deb там, вместо использования терминала.
Шаг 5: Разберитесь, что происходит с обновлениями.
В документации Google указано, что установка Chrome на Linux обычно добавляет репозиторий программного обеспечения Google, чтобы менеджер пакетов мог поддерживать Chrome в актуальном состоянии. Google также публикует ключи подписи Linux, используемые для проверки пакетов. Официальную информацию можно найти на странице репозиториев программного обеспечения Google для Linux .
Это удобно на персональном, неуправляемом компьютере, поскольку обновления безопасности браузера могут поступать через обычные обновления пакетов. Однако на строго управляемом устройстве Gooroom внешнее хранилище может потребовать одобрения. Некоторые организации создают внутренние зеркальные копии одобренных пакетов или развертывают исправленные версии через систему управления конечными устройствами.
Действие: не следует блокировать обновления Chrome только для того, чтобы обойти правило администратора. Если внешние репозитории запрещены, попросите администратора предоставить Chrome через утвержденный канал программного обеспечения. Google документирует методы управления обновлениями Linux со стороны администратора, но это решения, касающиеся развертывания, а не обход правил для конечных пользователей. См. документацию Google по управлению обновлениями Linux .
Шаг 6: Запустите Chrome и проверьте состояние браузера и политики.
Запустите Chrome из меню приложений или выполните следующую команду:
google-chrome
Проверить установленную сборку можно с помощью следующей команды:
google-chrome --version
После установки запустите Chrome и убедитесь, что браузер открывается нормально.
Для корпоративных политик, специфичных для Chrome, введите chrome://policyв адресной строке. В Linux администраторы также могут развертывать JSON-файлы политик Chrome в таких местах, как [укажите путь /etc/opt/chrome/policies/managed]. Google описывает эту модель в своем руководстве по управлению политиками Chrome .
Не следует путать политики Chrome с политиками Gooroom OS. chrome://policyСообщения о политике браузера, известной Chrome, не доказывают отсутствие защиты исполняемых файлов Gooroom, правил GPMS, сетевого контроля или других ограничений для конечных точек.
Что делать, если установка не удалась?
«Отказано в доступе» или отсутствует доступ по протоколу sudo.
Ваша учетная запись не авторизована для установки системных пакетов. На устройстве, управляемом организацией, это ожидаемое поведение. Попросите администратора развернуть Chrome, вместо того чтобы пытаться получить или обойти повышенные привилегии.
Пакет устанавливается, но Chrome не запускается.
В защищенной среде Gooroom защита исполняемых файлов может блокировать несанкционированные или неодобренные программы. В официальной документации Gooroom четко описано блокирование программ, установленных без разрешения. Не отключайте эту защиту. Запишите сообщение об ошибке и отправьте его администратору, чтобы пакет мог быть одобрен в соответствии со стандартной процедурой организации.
APT сообщает об ошибке ключа подписи или репозитория.
Не следует обходить проверку подписи, помечая непроверенный репозиторий как доверенный. Сначала убедитесь, что репозиторий является официальным репозиторием Google, и сравните информацию о ключе подписи с документацией репозитория Google. Ошибки подписи пакетов являются сигналами безопасности и не должны игнорироваться.
Вы установили Chrome до проверки политики.
Если компьютер управляемый и Chrome не был одобрен, уведомите администратора, а не пытайтесь скрыть изменение. На неуправляемом компьютере Chrome можно удалить с помощью команды sudo apt remove google-chrome-stable. На управляемом компьютере позвольте ИТ-специалистам решить, нужно ли также удалить соответствующую конфигурацию репозитория или заменить ее внутренним зеркалом.
Chrome или Gooroom: какой браузер выбрать?
Gooroom уже включает в себя браузер на основе Chromium, разработанный с учетом его модели безопасности. В официальном обзоре Gooroom описываются отдельные процессы доверенного и недоверенного просмотра, а также дифференцированные политики безопасности браузера. Chrome может по-прежнему потребоваться для конкретного корпоративного веб-приложения, рабочего процесса учетной записи Google, расширения, матрицы тестирования или требований поддержки поставщика, но он не является автоматической заменой браузера Gooroom.
Для персональной установки Gooroom использование Chrome — это, в основном, вопрос совместимости. Для развертывания в управляемой рабочей среде выбор браузера также является вопросом архитектуры безопасности. Если приложение работает в браузере Gooroom, использование поддерживаемого организацией браузера обычно снижает сложность обслуживания и политик. Если Chrome необходим, наиболее чистым решением является развертывание, одобренное администратором, с централизованной настройкой обновлений и политик браузера.
Контрольный список безопасной установки
Перед загрузкой пакета убедитесь в версии и архитектуре Gooroom.
Определите, управляется ли конечная точка централизованно или имеет усиленную защиту.
Используйте только официальные пакеты Debian/Ubuntu в формате .deb от Google.
Устанавливайте пакеты с помощью обычного менеджера пакетов; не отключайте функции безопасности Gooroom.
Проверьте, разрешено ли добавление репозитория обновлений Google в соответствии с политикой организации.
Убедитесь, что Chrome запускается, постоянно обновляется и получает все необходимые корпоративные политики.
Если политика блокирует установку или выполнение, остановите процесс и используйте утвержденный администратором путь развертывания.
Самое безопасное правило простое: рассматривайте блокировку политики Gooroom как инструкцию, а не как препятствие. На неуправляемой системе Gooroom 4.5 установка официального .deb-пакета Google с помощью APT не представляет сложности. На управляемой конечной точке правильная установка — это та, которую ваша организация может утверждать, обновлять, проверять и поддерживать.