Главная
» LINUX
»
5 лучших инструментов шифрования для Linux, которые стоит установить для повышения безопасности данных.
5 лучших инструментов шифрования для Linux, которые стоит установить для повышения безопасности данных.
Если вы хотите зашифровать данные в Linux, лучший инструмент зависит от того, что именно вам нужно защитить. Для большинства пользователей наиболее надежными вариантами на сегодняшний день являются VeraCrypt для портативных зашифрованных томов, cryptsetup с LUKS для дисков и разделов Linux, Cryptomator для папок, синхронизируемых с облаком, gocryptfs для легковесных зашифрованных каталогов и GnuPG для отдельных файлов и сообщений. Эти варианты сегодня лучше поддерживаются и более практичны, чем более старые рекомендации, такие как CipherShed или GNOME EncFS Manager.
Важное отличие: VPN шифрует сетевой трафик, в то время как описанные ниже инструменты защищают хранящиеся данные. VPN не заменяет шифрование дисков или файлов.
Краткое сравнение лучших инструментов шифрования для Linux
Графический интерфейс пользователя и интерфейс командной строки
cryptsetup + LUKS
Диски, разделы и полное шифрование дисков в Linux
CLI
Криптоматор
Зашифрованные папки, хранящиеся в Dropbox, Nextcloud, OneDrive или аналогичных сервисах.
Графический интерфейс пользователя
gocryptfs
Быстрая синхронизация зашифрованных каталогов и рабочих процессов в облаке.
CLI
GnuPG
Шифрование или подписание отдельных файлов и сообщений.
Интерфейс командной строки с дополнительными интерфейсными модулями.
1. VeraCrypt: лучше всего подходит для зашифрованных контейнеров и съемных накопителей.
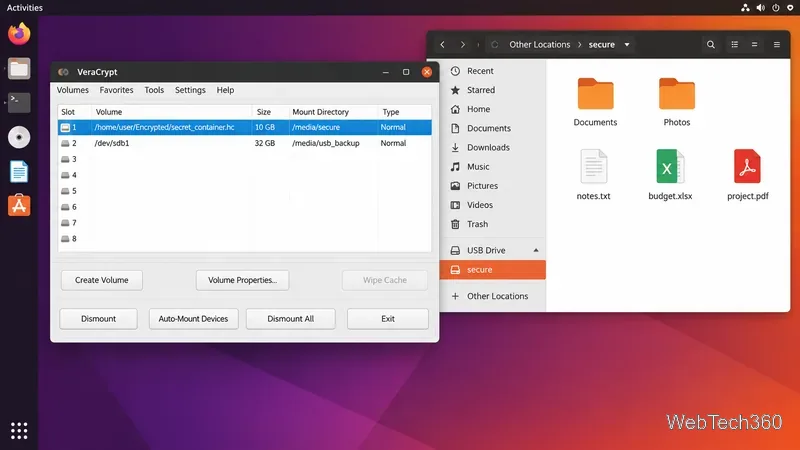
VeraCrypt — отличный выбор, если вам нужен зашифрованный контейнер, работающий как виртуальный диск, или если вам необходимо защитить USB-накопитель или несистемный раздел. В его документации поддерживаются тома, размещенные на файлах, а также тома, размещенные на разделах и устройствах, и проект предоставляет сборки для Linux на архитектуре x86-64 и ARM64.
VeraCrypt особенно полезен, если вы перемещаете зашифрованные данные между Linux, Windows и macOS. На официальной странице загрузки в настоящее время доступны AppImage, универсальные установщики для Linux и пакеты для Debian. Используйте официальные загрузки VeraCrypt от проекта , а не сторонние зеркала, поскольку инструменты безопасности должны быть актуальными.
После разблокировки к смонтированному зашифрованному тому можно получить доступ как к обычной папке.
2. cryptsetup с LUKS: лучший вариант для нативного шифрования дисков в Linux.
Если ваша цель — зашифровать диск, SSD, раздел или блочное устройство под управлением Linux, то cryptsetup с поддержкой LUKS — это стандартный вариант, ориентированный на Linux. Проект cryptsetup описывает LUKS как управляемый формат зашифрованных томов с метаданными и несколькими слотами для ключей; в текущей версии cryptsetup при создании новых томов LUKS по умолчанию используется LUKS2.
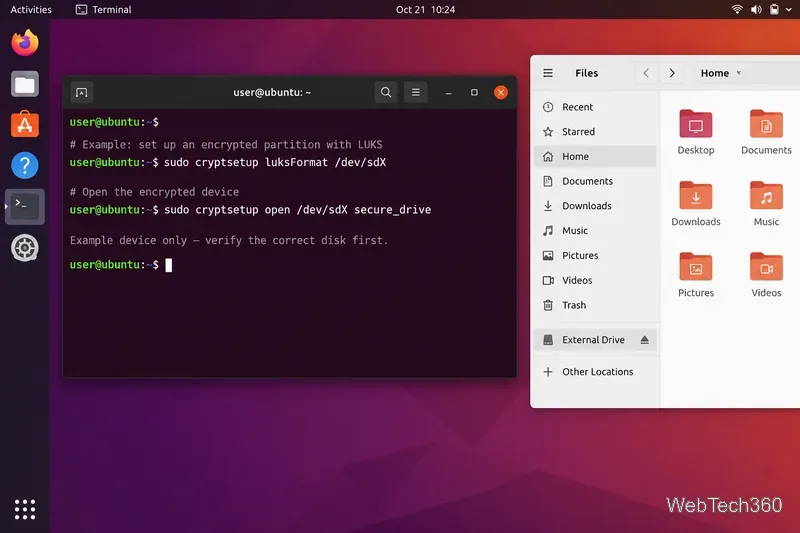
Этот инструмент мощный, но требует осторожности. Такие команды, как cryptsetup luksFormatинициализация устройства, могут уничтожить существующие данные, если вы выберете неправильный диск. Сначала сделайте резервные копии важных файлов, тщательно проверьте имена устройств и сохраните резервную копию заголовка LUKS для важных зашифрованных томов. Перед изменением разделов ознакомьтесь с официальным руководством cryptsetup и разделом часто задаваемых вопросов cryptsetup .
Программа cryptsetup предназначена для работы с зашифрованными блочными устройствами; перед форматированием всегда подтверждайте целевое устройство.
3. Cryptomator: лучше всего подходит для зашифрованных облачных папок.
Cryptomator — наиболее удобный вариант для тех, кто предпочитает графическое приложение. Он создает зашифрованные хранилища, которые можно разместить внутри папки облачной синхронизации, при этом разблокированные файлы отображаются в обычном файловом представлении. В документации к настольной версии указано, что имена файлов и структура каталогов шифруются в рамках формата хранилища.
4. gocryptfs: лучшая легковесная зашифрованная файловая система для Linux
gocryptfs — это зашифрованная файловая система наложения, разработанная специально для Linux. Вы храните зашифрованный текст в одном каталоге, а расшифрованное представление монтируете в другом. Такая конструкция хорошо подходит, когда вам нужны зашифрованные файлы внутри синхронизированной облачной папки без шифрования всего диска.
В руководстве по быстрому запуску проекта представлены пакеты для Debian/Ubuntu и Fedora, а также предварительно скомпилированные бинарные файлы. Также рекомендуется хранить зашифрованный каталог внутри папки облачной синхронизации, а монтирование в открытом виде — вне её. Начните с официального руководства по быстрому запуску gocryptfs . Как и в любой системе шифрования, сделайте резервную копию как ваших данных, так и материалов для восстановления.
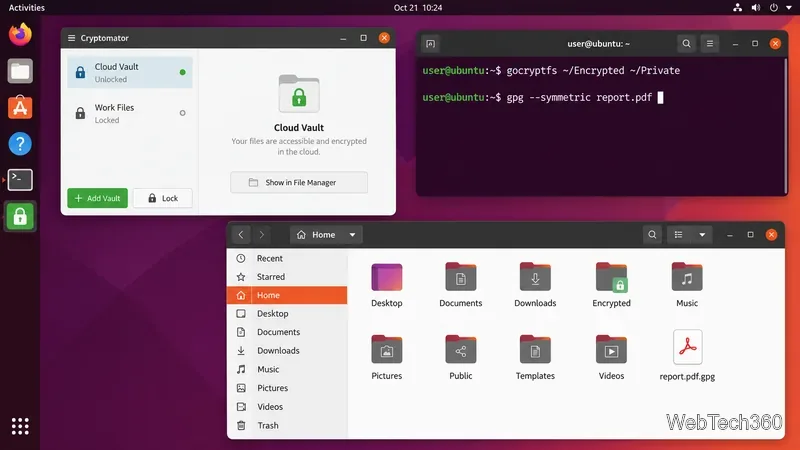
Могут сосуществовать различные инструменты шифрования: графическое хранилище для облачного хранения и инструменты командной строки для папок или отдельных файлов.
5. GnuPG: лучше всего подходит для отдельных файлов, сообщений и подписей.
GnuPG реализует протокол OpenPGP и остается одним из наиболее полезных инструментов безопасности командной строки в Linux. Он может шифровать файлы открытым ключом получателя, выполнять симметричное шифрование с использованием парольной фразы, а также создавать или проверять цифровые подписи. Это делает его более подходящим для документов, архивов, рабочих процессов электронной почты и проверки программного обеспечения, чем для шифрования всего диска.
Во многих дистрибутивах GnuPG уже включен, но доступность пакета варьируется. В текущем официальном руководстве описаны команды GnuPG 2.x, такие как --encrypt, --symmetric, --sign, и . Для получения информации о поддерживаемых параметрах и управлении ключами --verifyобратитесь к официальному руководству GnuPG .
Какой инструмент шифрования для Linux следует установить?
Выбирайте в зависимости от защищаемых данных. Используйте VeraCrypt для портативных зашифрованных контейнеров, LUKS для дисков и разделов Linux, Cryptomator для удобного рабочего процесса облачного хранилища, gocryptfs для эффективного шифрования каталогов и GnuPG для отдельных файлов и подписей. Для важных данных храните отдельные резервные копии: шифрование защищает конфиденциальность, но не может восстановить файлы, потерянные из-за сбоя оборудования, случайного удаления или забытого ключа.