Главная
» LINUX
»
Debian: Как безопасно добавить пользователя в список отслеживаемых пользователей (Sudoers)
Debian: Как безопасно добавить пользователя в список отслеживаемых пользователей (Sudoers)
В Debian самый простой и безопасный способ предоставить существующему пользователю полный административный доступ — это обычно добавить эту учетную запись в sudoгруппу. Конфигурация sudo по умолчанию в Debian позволяет членам этой группы выполнять команды через sudo. Обычно вам не нужно редактировать ее /etc/sudoersнапрямую.
Если вы оставили поле для пароля root пустым во время установки Debian, установщик обычно отключает прямой вход в систему от имени root и предоставляет первому обычному пользователю административные права через sudo. Если же вы установите пароль root, sudo может не быть установлен, или ваш пользователь может не принадлежать к соответствующей sudoгруппе. Debian описывает оба варианта настройки в своем руководстве по sudo .
Проверьте, есть ли у пользователя уже доступ с правами суперпользователя (sudo).
Откройте терминал и проверьте группы, назначенные вашей учетной записи:
groups
Если sudoэто отображается в выводе, проверьте конфигурацию:
sudo whoami
После ввода собственного пароля должна отобразиться работающая программа установки root. Если в командной строке отобразится сообщение об ошибке sudo: command not found, установите пакет от имени root. Если же сообщение указывает на то, что вашему пользователю запрещено запускать sudo, добавьте учетную запись в sudoгруппу.
1. Получите права root и установите sudo, если необходимо.
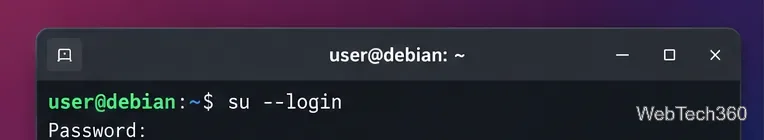
Если вам известен пароль root, запустите оболочку с правами root:
su --login
Используйте su --login, когда вам необходим root-доступ для установки или настройки sudo.
Затем установите sudo с помощью APT:
apt update
apt install sudo
В справочнике Debian команда sudo описывается как стандартный инструмент для делегирования административных привилегий без необходимости постоянно работать в корневой оболочке.
2. Добавьте пользователя в группу sudo в Debian.
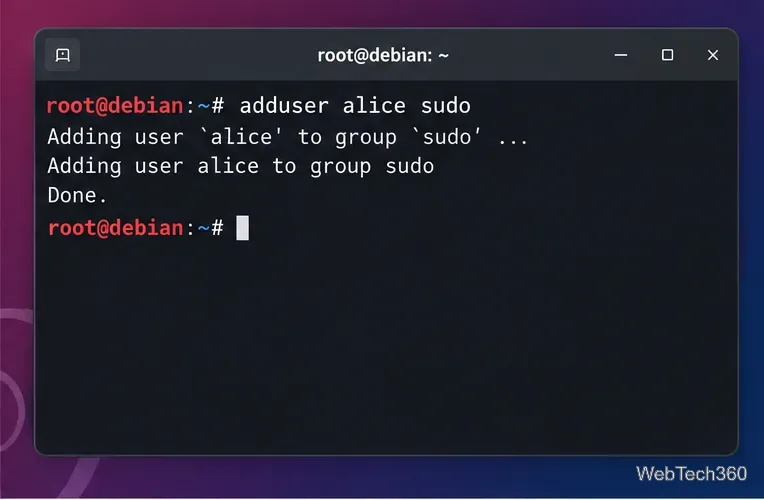
Оставаясь в роли root, замените aliceна учетную запись, которая должна получить доступ к sudo:
adduser alice sudo
Добавление существующей учетной записи в sudoгруппу предоставляет группе права доступа, определенные для этой группы.
Вы также можете использовать usermod -aG sudo alice, но специфичная для Debian adduser USER GROUPформа проста и позволяет избежать случайной замены других дополнительных групп пользователя.
3. Выйдите из системы, войдите снова и подтвердите доступ.
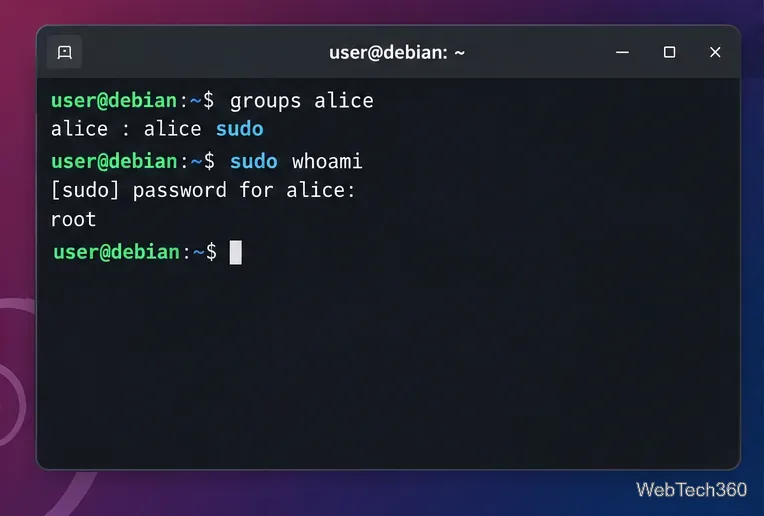
Вступление в новую группу обычно не применяется к уже открытой сессии входа в систему. Полностью выйдите из системы на рабочем столе или в сессии SSH и войдите снова. Затем проверьте учетную запись и протестируйте команду sudo:
groups alice
sudo whoami
После повторного входа в систему убедитесь, что пользователь входит в sudoгруппу, и получите соответствующий sudo whoamiрезультат root.
Если пользователь был добавлен совсем недавно, но sudo по-прежнему сообщает, что учетной записи не разрешено выполнять команды, распространенной причиной является старая сессия входа в систему. В документации Debian по sudo специально отмечается, что членство в группах становится активным при входе в систему.
Необязательно: создать правило sudoers для каждого пользователя.
Для большинства систем Debian описанного выше группового метода вполне достаточно. Правило для каждого пользователя полезно, если вы намеренно хотите использовать отдельную политику sudo. Не открывайте файлы /etc/sudoersв обычном редакторе. В руководстве по visudo объясняется, что эта visudoфункция блокирует файл и проверяет его синтаксис перед установкой изменений.
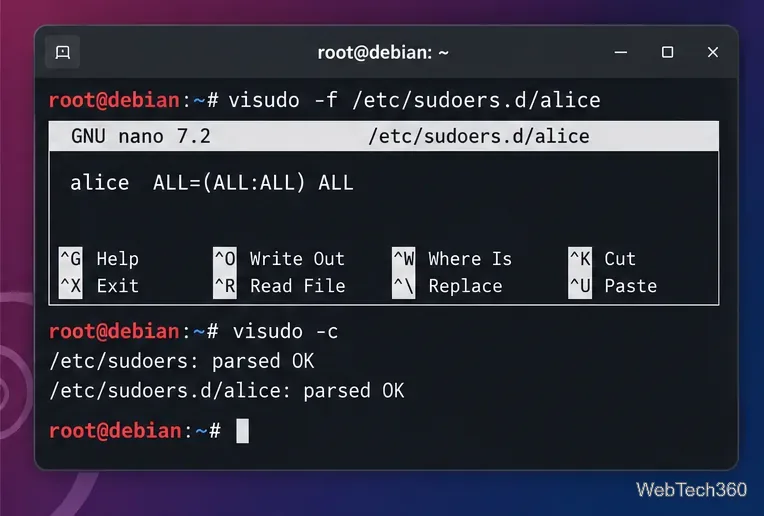
От имени root создайте отдельный файл с простым именем, не содержащим точки:
visudo -f /etc/sudoers.d/alice
Чтобы предоставить aliceпользователю с правами суперпользователя (sudo) все необходимые административные возможности, добавьте:
alice ALL=(ALL:ALL) ALL
Сохраните изменения и закройте редактор, затем проверьте всю конфигурацию sudoers:
visudo -c
Используйте это visudoдля изменений в sudoers, чтобы выявлять синтаксические проблемы до того, как они нарушат административный доступ.
Debian рекомендует хранить локальные пользовательские правила в этом каталоге, /etc/sudoers.dа не изменять основной файл. В руководстве по sudoers также отмечается, что файлы в этом каталоге, имена которых содержат точку или заканчиваются на , ~пропускаются, поэтому имя, например, , aliceбезопаснее, чем alice.conf.
Как удалить доступ sudo
Чтобы отозвать доступ, предоставленный через эту sudoгруппу, выполните следующую команду от имени root:
deluser alice sudo
В руководстве по Debian для Deluser подтверждается, что двухпараметрическая форма удаляет пользователя из определенной группы. Попросите пользователя выйти из системы и снова войти, чтобы новый список групп вступил в силу.
Если вы также создали /etc/sudoers.d/aliceучетную запись, удаления ее из группы недостаточно, поскольку это отдельное правило по-прежнему предоставляет привилегии. Удалите или отредактируйте это правило от имени root, а затем запустите его visudo -cснова.
Распространенные ошибки, которых следует избегать
Не /etc/sudoersиспользуйте обычный текстовый редактор для редактирования. Синтаксическая ошибка может заблокировать доступ с правами суперпользователя (sudo).
Не используйте usermod -G sudo USERбез -a. Эта форма может заменить дополнительный список групп пользователя вместо простого добавления sudo.
Не следует включать эту функцию NOPASSWDбездумно. Полный доступ к учетной записи sudo без пароля увеличивает последствия взлома учетной записи пользователя.
Помните о необходимости повторного входа в систему. Добавление или удаление группы не изменяет учетные данные существующей сессии задним числом.
Для стандартной рабочей станции или сервера Debian рекомендуемый путь прост: при необходимости установите sudo, добавьте учетную запись в sudoгруппу, запустите новую сессию входа в систему и проверьте результат, прежде чем закрыть корневую оболочку.