Главная
» LINUX
»
Как повысить безопасность SLES 15 для соответствия STIG: безопасный рабочий процесс OpenSCAP
Как повысить безопасность SLES 15 для соответствия STIG: безопасный рабочий процесс OpenSCAP
Для обеспечения соответствия требованиям Руководства по технической реализации безопасности (STIG) в SUSE Linux Enterprise Server 15 (SLES 15) требуется больше, чем просто запуск сканера. Начните с сопоставления установленного пакета обновлений с текущим контрольным списком DISA и содержимым SCAP, проверьте базовую конфигурацию хоста, оцените влияние каждого обнаруженного нарушения на работу сервисов, устраните проблемы в тестовой среде и проведите повторное сканирование. Сохраните машиночитаемые результаты сканирования и проверенный человеком контрольный список STIG в качестве подтверждения.
Текущие примечания к выпуску, проверенные 6 октября 2026 г.: В списке DISA компании SUSE указана версия SLES 15 STIG V2R8 от 10 июля 2026 г. Отдельно указанная версия SLES 15 SCAP Benchmark — V2R9 , также от 10 июля 2026 г. Эти метки ревизий относятся к разным артефактам, поэтому проверьте оба перед сканированием. Используйте текущий контрольный список DISA для официального анализа и соответствующее содержимое SUSE SCAP для автоматизированных проверок.
Приведённые ниже изображения интерфейса представляют собой концептуальные иллюстрации программного обеспечения. Они демонстрируют типы информации и примеры команд, обсуждаемые здесь; это не скриншоты системы, которая была отсканирована или изменена.
Требуются ли одинаковые настройки STIG для всех серверов SLES 15?
Используйте стандарт SLES 15 STIG, если этот стандарт является применимым базовым уровнем для вашей организации или контракта. DISA заявляет, что стандарты STIG обязательны для систем, подключающихся к сетям Министерства обороны США; другие организации могут принять их в соответствии с политикой, требованиями заказчика или решениями по управлению рисками. Перед изменением хоста уточните область применения у вашего органа по обеспечению безопасности.
Веб-сервер, узел базы данных, хост SAP и защищенное устройство могут иметь различные операционные ограничения. Базовая платформа является одной и той же отправной точкой, но каждое правило все равно необходимо оценивать на предмет применимости, зависимостей и влияния на работу сервисов. Обнаружение проблемы, требующее отключения сервиса или изменения аутентификации, может привести к сбою в работе приложения или удаленного администрирования, если оно применяется без тестирования.
Какие стандарты STIG и SCAP следует использовать?
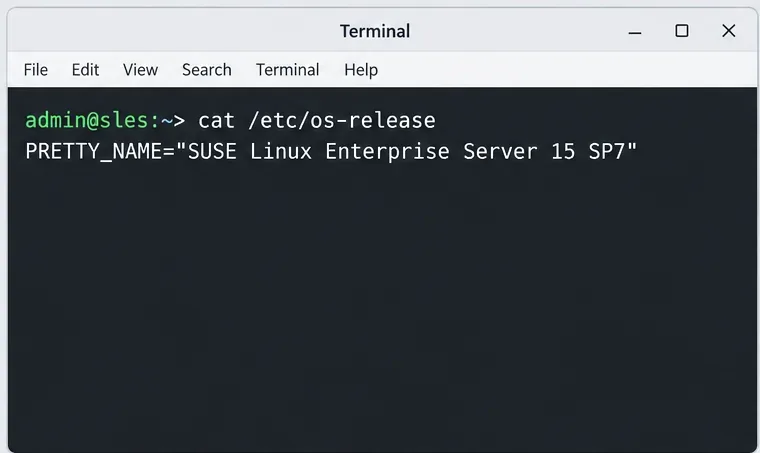
Сначала подтвердите точный продукт и пакет обновлений. На хосте SLES проверьте /etc/os-releaseи запишите пакет обновлений SLES 15, роль системы и уровень исправлений. Текущее руководство SUSE по безопасности и усилению защиты предназначено для SLES 15 SP7; сам профиль STIG предназначен для SLES 15. Убедитесь, что содержимое вашей политики предназначено для вашей целевой системы, и запишите версию пакета и эталонного значения.
Перед выбором контрольного списка STIG или профиля SCAP подтвердите установленный продукт SLES и пакет обновлений.
Используйте список релизов SUSE DISA STIG , чтобы проверить текущие версии. Загрузите соответствующий контрольный список со страницы загрузок STIG на сайте DISA . В частности, не следует предполагать, что номер версии контрольного теста SCAP совпадает с номером версии контрольного списка. Сохраните загруженные файлы вместе с записью об изменениях, чтобы последующий рецензент мог точно увидеть, какой контент был использован.
Что следует подготовить перед затвердеванием?
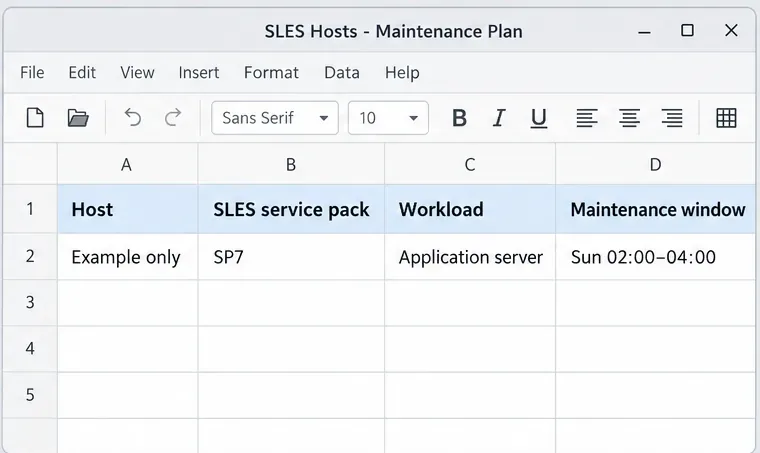
Перед установкой профиля или применением исправлений составьте список хостов и план тестирования. Запишите пакет обновлений для каждого хоста, его роль, владельца, доступную консоль или метод восстановления, окно обслуживания, критически важные службы и ссылку на резервную копию или моментальный снимок. Сгруппируйте системы, использующие одну и ту же сборку и рабочую нагрузку, а затем протестируйте репрезентативный хост из каждой группы.
Примерный план технического обслуживания помогает сопоставить каждый хост с его ролью, пакетом обновлений, владельцем и утвержденным периодом внесения изменений.
Сделайте проверенную резервную копию и убедитесь, что вы сможете восстановить доступ в случае изменения настроек SSH, PAM, брандмауэра, загрузчика или файловой системы. SUSE специально рекомендует использовать нерабочую тестовую среду перед внедрением настроек STIG. Рассматривайте исправление OpenSCAP как изменение конфигурации: проверьте, что изменит правило, протестируйте изменение и подтвердите работоспособность приложения, прежде чем повторять его для всего парка устройств.
Как установить инструменты сканирования SLES?
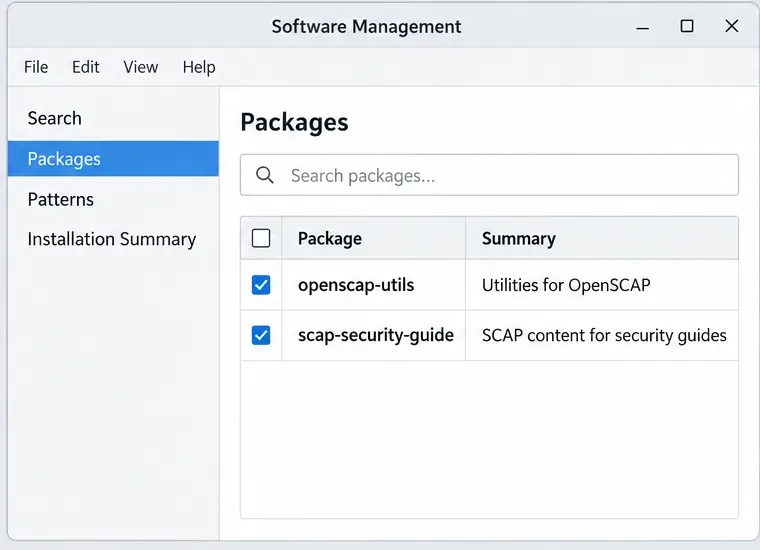
В зарегистрированной системе SLES с включенными необходимыми репозиториями SUSE документирует следующие основные пакеты:
Доступность пакетов зависит от вашей регистрации, включенных модулей и доступа к репозиторию. Если пакеты недоступны, проверьте подписку SUSE на хосте и конфигурацию репозитория, а не устанавливайте непроверенный пакет из другого источника. SCAP Workbench — это необязательный графический интерфейс; SUSE рекомендует запускать его с отдельной административной рабочей станции, если это возможно, ограничивая целевую систему необходимыми ей инструментами.
На иллюстрации выбора пакетов показаны два основных имени пакетов, используемых в рабочем процессе OpenSCAP от SUSE.
Перед оценкой изучите доступный контент и профиль целевого объекта:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Указанный путь к файлу соответствует пути, используемому в примере SUSE SLES 15 STIG. Убедитесь, что файл существует и в нем oscap infoуказан нужный профиль STIG. Если ваш пакет предоставляет другой идентификатор файла или профиля, используйте документированное значение установленного содержимого вместо копирования старой команды без изменений.
Как проводится базовое сканирование?
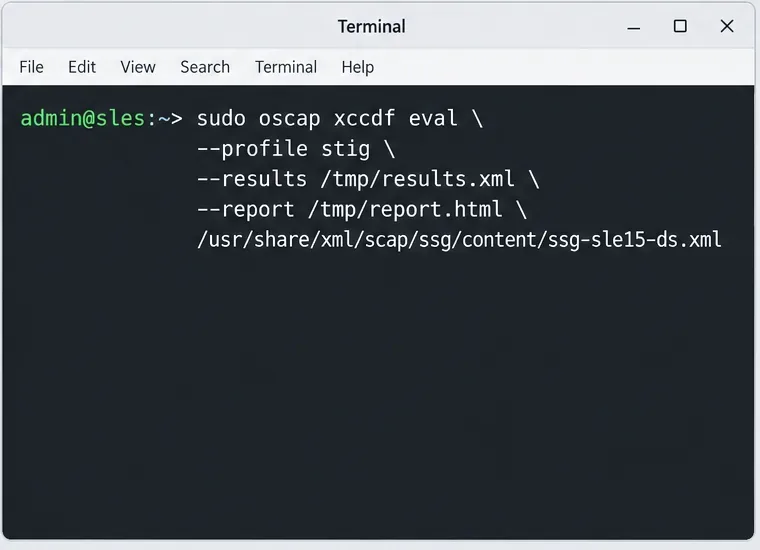
Сначала выполните оценку без этой --remediateопции. Компания SUSE описывает этот шаблон локального сканирования для SLES 15:
В этом примере команды создаются машиночитаемые XML-результаты и HTML-отчет; исправления не применяются.
Сохраните XML-файл с результатами сканирования и отчет в утвержденном месте хранения доказательств после завершения сканирования, вместо того чтобы полагаться на временные файлы для /tmpдолгосрочного хранения записей. В сегментированных или автономных средах просмотрите выходные данные сканера на предмет пропущенных внешних ресурсов OVAL. Решите, следует ли предоставить утвержденные локальные ресурсы или авторизованную удаленную загрузку; сканирование, пропустившее необходимое содержимое, не является полной оценкой.
Для интерактивного анализа SUSE поддерживает SCAP Workbench с профилем SLES 15. Для формальной проверки каждого правила отдельно импортируйте соответствующий контрольный список DISA или результаты сканирования в DISA STIG Viewer. Сканер полезен для правил с автоматизированными проверками; ручную проверку следует сохранять для требований, требующих проверки человеком или подтверждения.
Как следует интерпретировать результаты сканирования?
Используйте состояние результата, чтобы решить, что делать дальше. A passозначает, что проверенная проверка прошла успешно; failA означает, что она не прошла успешно; A notapplicableозначает, что правило не применялось к оцениваемому объекту, а A notcheckedозначает, что механизм проверки не оценил это правило; errorA и A unknownуказывают на неопределенную или неполную проверку и требуют расследования. Спецификация XCCDF NIST определяет эти состояния; они не взаимозаменяемы.
Ознакомьтесь со статусом результата для каждого правила; на иллюстрации пустого отчета перечислены распространенные состояния XCCDF без отображения результатов сканирования.
Для каждого неисправного или неразрешенного правила запишите идентификатор правила, уровень серьезности из текущего контрольного списка, затронутую службу, требуемое состояние, текущее состояние, метод исправления, владельца и доказательства, необходимые для закрытия. Перед тем как классифицировать правило как неприменимое, убедитесь, что оно действительно находится в области действия. Автоматизированный отчет сам по себе может не учитывать ручную проверку, исключение, специфичное для системы, или компенсирующий контроль, утвержденный вашим органом безопасности.
Отслеживайте решения по устранению нарушений и подтверждающие документы в соответствии с каждым правилом, включая пункты, требующие ручной проверки.
Как следует устранить выявленные недостатки?
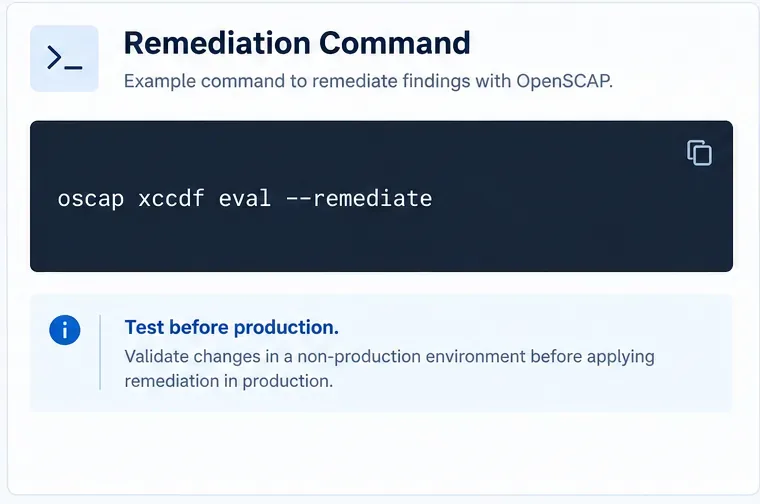
Сначала выполните исправления в тестовой среде. В соответствии с требованиями SLES 15 STIG, исправления можно применять через OpenSCAP; SUSE предоставляет --remediateдля этого соответствующую документацию. Ниже приведена схема командной строки из руководства SUSE:
Эта команда изменяет конфигурацию системы. Не запускайте её на рабочем сервере в качестве первого шага. Проверьте выбранные правила, подтвердите путь резервного копирования и восстановления, протестируйте исправление, затем проверьте необходимые службы приложений, аутентификацию, доступ к сети, ведение журналов и запланированные задания. Для некоторых правил может потребоваться ручное исправление или индивидуальная обработка; задокументируйте причину и компенсирующие меры в рамках процесса обработки исключений вашей организации.
OpenSCAP может применять исправления, поэтому перед развертыванием проверьте внесенные изменения на непроизводственной системе SLES.
Что доказывает готовность хоста к проверке?
После внесения утвержденных изменений повторно запустите то же сканирование с той же версией эталонного теста и сохраните результаты до и после. Проанализируйте оставшиеся сбои, ошибки, неизвестные моменты и непроверенные правила. Отдельно подтвердите пункты контрольного списка, введенного вручную. Более высокий балл сам по себе не доказывает, что все применимые требования были оценены или что рабочая нагрузка по-прежнему работает корректно.
Сохраняйте вместе отчеты о базовом состоянии и после внесения изменений, утвержденные исключения, ответственного за подтверждение и дату проверки.
Запишите версию и пакет обновлений SLES, роль хоста, дату сканирования и изменения в обслуживании.
Сохраните в архиве полный контрольный список DISA STIG, изменения в содержимом SCAP, результаты в формате XML и отчет в формате HTML.
Сопоставьте нерешенные или выполненные вручную правила с ответственным лицом и задокументируйте результат.
Повторите сканирование после обновления материалов или изменения конфигурации, используя требуемый в данный момент эталонный показатель.
После усиления защиты необходимо проверить работу системы, удаленного администрирования, необходимых служб и приложений.
Соответствие стандарту SLES 15 STIG — это непрерывный процесс настройки и сбора подтверждающих документов. Наилучший результат достигается за счет сочетания актуального контрольного списка DISA, поддерживаемого SUSE содержимого SCAP, протестированных мер по устранению проблем, ручной проверки в случаях, когда автоматизация невозможна, и документированного процесса обработки исключений.