วิธีการค้นหาและลบไฟล์ซ้ำบน Linux ด้วย FSlint

ใช้ FSlint เพื่อสแกนโฟลเดอร์ Linux ที่เลือก ตรวจสอบกลุ่มไฟล์ที่ซ้ำกัน และลบไฟล์ที่ไม่จำเป็นอย่างปลอดภัย หรือเรียนรู้ว่าเมื่อใดควรผสานฮาร์ดลิงก์
เปิดใช้งานการเข้าสู่ระบบ SSH ด้วยสิทธิ์ root โดยใช้คีย์สาธารณะโดยการเพิ่มคีย์นั้นลงในไฟล์ `.sshd.conf` ของ root authorized_keysตั้งค่า `sshd_config` PermitRootLogin prohibit-passwordตรวจสอบความถูกต้องของการกำหนดค่า OpenSSH และโหลดบริการใหม่ วิธีนี้จะช่วยให้ root สามารถเข้าสู่ระบบด้วยคีย์ได้ ในขณะที่บล็อกการตรวจสอบสิทธิ์ด้วยรหัสผ่านและการโต้ตอบผ่านแป้นพิมพ์ ดูคู่มือ `sshd_config` ของ OpenSSH สำหรับคำจำกัดความของตัวเลือกต่างๆ
การเข้าถึงระดับรูทโดยตรงทำให้คีย์ที่ได้รับการยอมรับมีอำนาจควบคุมอย่างไม่จำกัด ควรใช้เฉพาะในระบบที่คุณดูแลจัดการ และควรอยู่หลังเครือข่ายส่วนตัวหรือไฟร์วอลล์ สำหรับงานทั่วไป ให้ลงชื่อเข้าใช้ในฐานะผู้ใช้ที่ระบุชื่อ และใช้sudoโปรดเปิดเซสชันปัจจุบันของคุณไว้ และตรวจสอบให้แน่ใจว่าคุณมีเส้นทางการกู้คืนอื่นก่อนที่จะเปลี่ยนการตั้งค่า SSH ระยะไกล
sudoและตรวจสอบว่า OpenSSH Server กำลังทำงานอยู่.pub) ห้ามแชร์คีย์ส่วนตัวเด็ดขาดอย่าตั้งรหัสผ่าน root เพียงเพื่อใช้ SSH แบบใช้คีย์เท่านั้น การล็อกรหัสผ่านและการเข้าถึงด้วยคีย์สาธารณะเป็นการควบคุมที่แยกจากกัน แม้ว่านโยบายบัญชีผู้ใช้ของระบบปฏิบัติการอาจส่งผลต่อการเข้าสู่ระบบก็ตามคู่มือการจัดการผู้ใช้ของ Ubuntuอธิบายว่าการล็อกรหัสผ่านเพียงอย่างเดียวไม่ได้ปิดใช้งานการเข้าถึง SSH ด้วยคีย์ที่มีอยู่
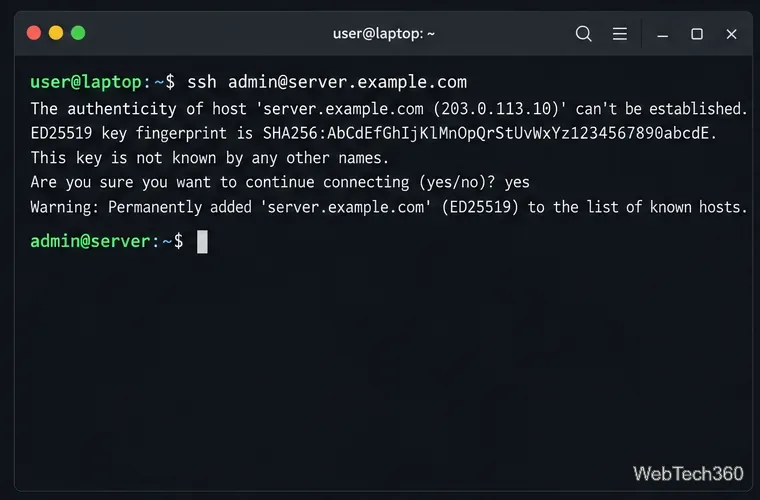
จากเทอร์มินัลบนเครื่องไคลเอ็นต์ของคุณ ให้เชื่อมต่อด้วยบัญชีที่มีสิทธิ์ sudo อยู่แล้ว:
ssh admin@server.example.comแทนที่ค่าตัวอย่าง ตรวจสอบลายนิ้วมือของคีย์โฮสต์ใหม่ผ่านช่องทางที่เชื่อถือได้ก่อนที่จะยอมรับ
บนเซิร์ฟเวอร์ ให้สร้างไดเร็กทอรี SSH ของผู้ใช้ root โดยจำกัดสิทธิ์การเข้าถึง จากนั้นแก้ไขรายการคีย์ที่ได้รับอนุญาต:
sudo install -d -m 700 /root/.ssh
sudoedit /root/.ssh/authorized_keys
วางคีย์สาธารณะทั้งหมดลงในบรรทัดเดียวแล้วบันทึก ห้ามวางคีย์ส่วนตัว และเก็บรักษาข้อมูลที่มีอยู่ทั้งหมด จากนั้นจำกัดความเป็นเจ้าของและสิทธิ์การเข้าถึง:
sudo chown -R root:root /root/.ssh
sudo chmod 700 /root/.ssh
sudo chmod 600 /root/.ssh/authorized_keys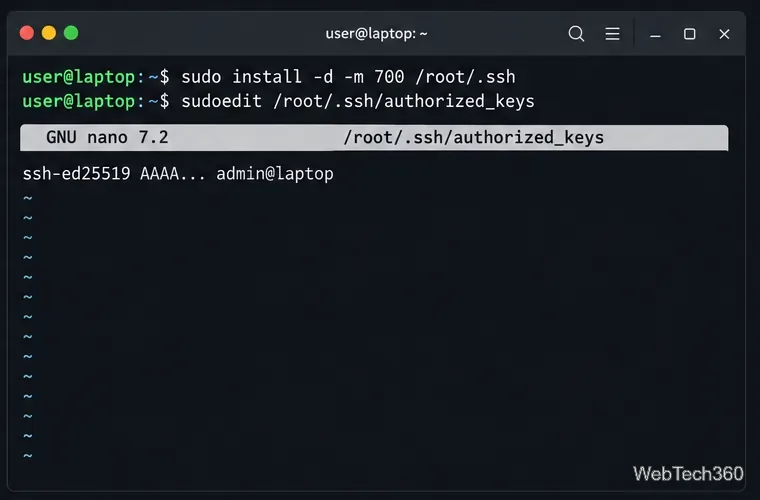
เปิดการตั้งค่าเซิร์ฟเวอร์ด้วยโปรแกรมแก้ไขข้อความ เช่น:
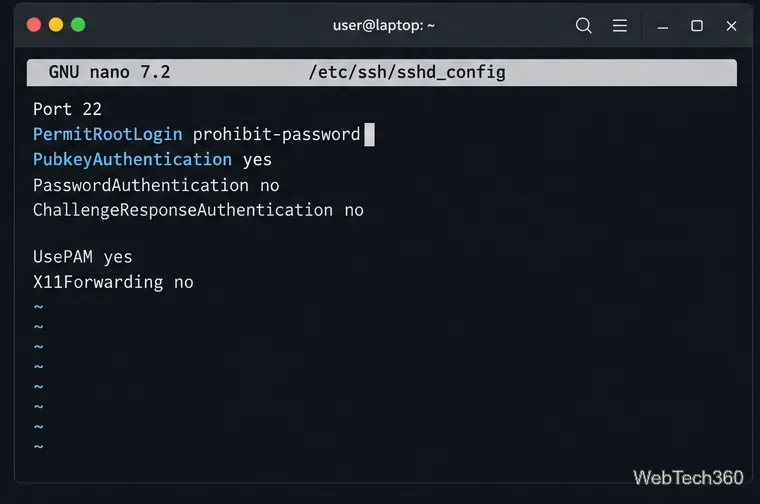
sudoedit /etc/ssh/sshd_configค้นหาPermitRootLoginคำสั่งที่ใช้งานอยู่และเปลี่ยนเป็น:
PermitRootLogin prohibit-passwordวิธีนี้ปลอดภัยกว่าPermitRootLogin yesซึ่งอาจอนุญาตให้ใช้รหัสผ่าน root ได้ อย่าเพิ่มคำสั่งซ้ำซ้อน: OpenSSH จะใช้ค่าแรกที่ได้รับ และระบบปฏิบัติการบางรุ่นอาจโหลดIncludeไฟล์ แก้ไขการตั้งค่าที่ใช้งานอยู่ และปล่อยตัวเลือกการตรวจสอบสิทธิ์ที่ไม่เกี่ยวข้องไว้เหมือนเดิม
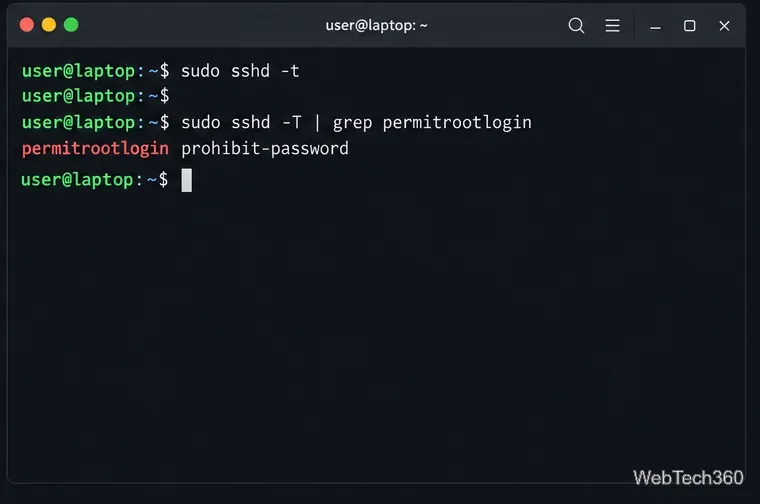
ตรวจสอบข้อผิดพลาดทางไวยากรณ์ก่อน:
sudo sshd -tไม่มีข้อความแสดงผล หมายความว่าการตรวจสอบไวยากรณ์ผ่านแล้ว แก้ไขข้อผิดพลาดใดๆ ที่รายงานก่อนโหลดใหม่ ตรวจสอบค่าที่ใช้งานได้จริงด้วย:
sudo sshd -T | grep permitrootloginตรวจสอบว่าผลลัพธ์แสดงข้อความดังกล่าวหรือpermitrootlogin prohibit-passwordไม่ หากไม่แสดง ให้ตรวจสอบไฟล์ที่รวมอยู่และMatchบล็อก ที่เกี่ยวข้อง คู่มือ sshdระบุ-tว่าเป็นการตรวจสอบไวยากรณ์และ-Tเป็นรายงานการกำหนดค่าที่มีผลบังคับใช้
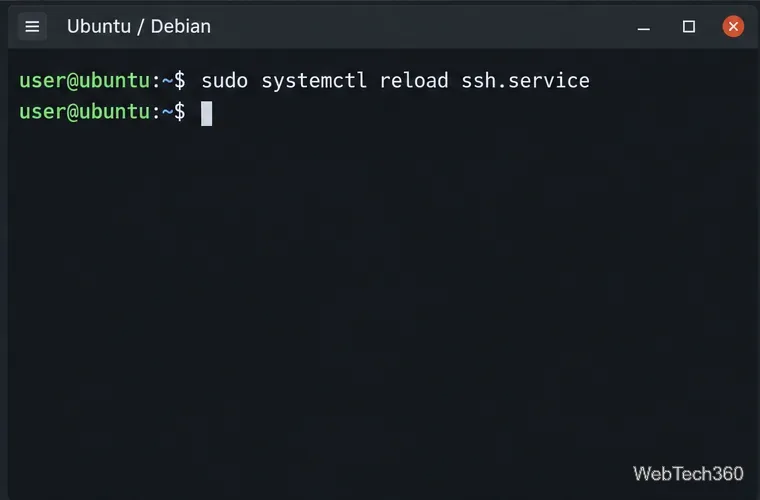
ใช้ชื่อบริการของระบบปฏิบัติการที่คุณใช้ โดยทั่วไป Ubuntu และ Debian จะใช้ชื่อดังนี้:
sudo systemctl reload ssh.serviceFedora, RHEL และระบบปฏิบัติการอื่นๆ อีกมากมายมักใช้:
sudo systemctl reload sshd.serviceหากไม่รองรับการโหลดซ้ำ ให้ใช้systemctl restartชื่อบริการที่ตรงกันและเปิดเซสชันเดิมไว้คู่มือ OpenSSH ของ Ubuntu ยังแนะนำให้เรียกใช้คำสั่งนี้sshd -tก่อนรีสตาร์ท ด้วย
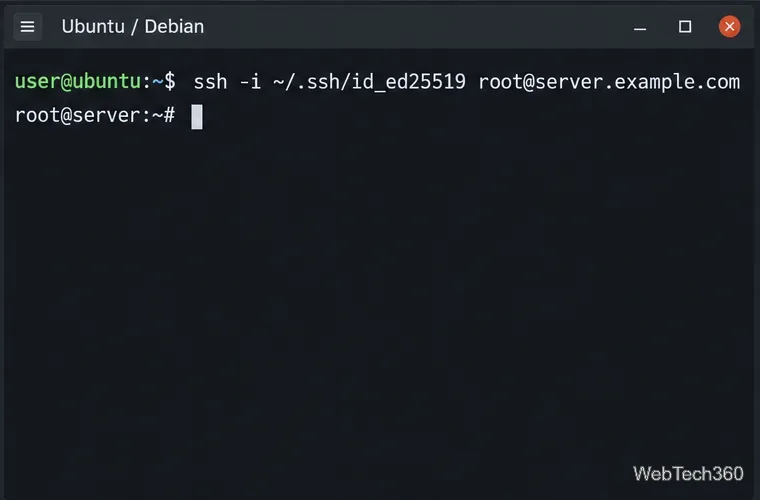
เปิดเทอร์มินัลแยกต่างหากบนเครื่องไคลเอ็นต์ แล้วระบุคีย์ส่วนตัวที่ตรงกับคีย์สาธารณะที่คุณติดตั้งไว้:
ssh -i ~/.ssh/id_ed25519 root@server.example.comแทนที่พาธคีย์และชื่อโฮสต์ ตรวจสอบข้อความแจ้งให้ป้อนคีย์โฮสต์ และยืนยันว่าเซสชันเปิดขึ้นในฐานะผู้ใช้ root หากการทดสอบล้มเหลว ให้แก้ไขปัญหาจากเซสชันเดิมและเปิดเซสชันนั้นไว้จนกว่าจะสามารถเข้าถึงได้อีกครั้ง
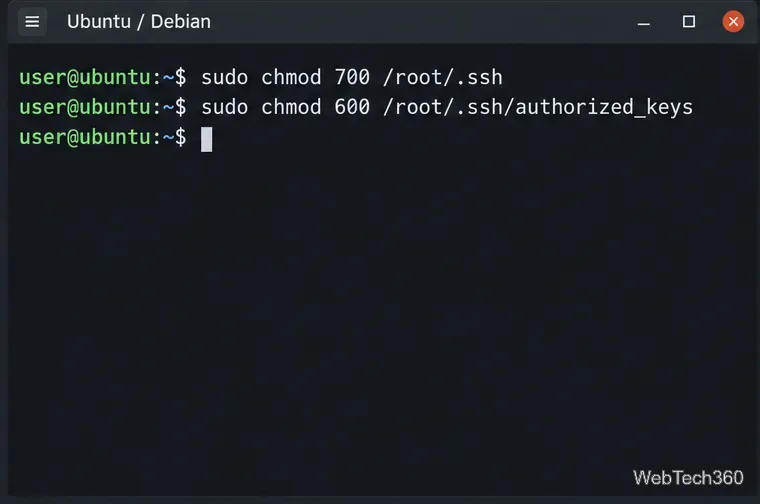
สำหรับPermission denied (publickey)ขั้นตอนนี้ โปรดตรวจสอบให้แน่ใจว่ามีคีย์สาธารณะครบถ้วน/root/.ssh/authorized_keysและไคลเอ็นต์ใช้คีย์ส่วนตัวที่ตรงกัน ตรวจสอบความเป็นเจ้าของและสิทธิ์การเข้าถึงอีกครั้ง:
sudo chown -R root:root /root/.ssh
sudo chmod 700 /root/.ssh
sudo chmod 600 /root/.ssh/authorized_keysPermitRootLoginตรวจสอบ ค่า ที่มีผลบังคับใช้ AllowUsers/ DenyUsersกฎ บันทึกเซิร์ฟเวอร์ และเชลล์ล็อกอินของ root ด้วย หลีกเลี่ยงการเปลี่ยนการตั้งค่า yesเป็นทางลัด เพราะอาจทำให้วิธีการตรวจสอบสิทธิ์ที่ root อนุญาตขยายวงกว้างขึ้นได้
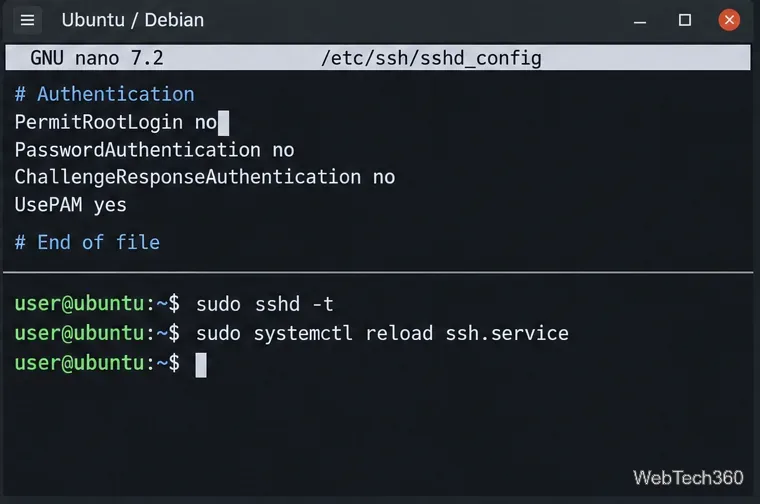
หากต้องการปิดการเข้าถึง SSH โดยตรงในระดับ root ให้เปลี่ยนคำสั่ง active เป็น:
PermitRootLogin noเรียกใช้sudo sshd -tและโหลดบริการที่ถูกต้องใหม่ การดำเนินการนี้จะบล็อกการเข้าถึง SSH โดยตรงด้วยสิทธิ์ root ในขณะที่ยังคงอนุญาตให้บัญชีผู้ดูแลระบบใช้งานได้ การล็อกด้วยรหัสผ่านเพียงอย่างเดียวอาจไม่สามารถปิดใช้งานการเข้าสู่ระบบด้วยคีย์สาธารณะของ root ได้
สำหรับรายละเอียดเพิ่มเติม โปรดศึกษาคู่มือการตั้งค่า OpenSSHและเอกสารประกอบ SSH ของ Ubuntu Server
ใช้ FSlint เพื่อสแกนโฟลเดอร์ Linux ที่เลือก ตรวจสอบกลุ่มไฟล์ที่ซ้ำกัน และลบไฟล์ที่ไม่จำเป็นอย่างปลอดภัย หรือเรียนรู้ว่าเมื่อใดควรผสานฮาร์ดลิงก์
ติดตั้ง Latte Dock บนระบบ KDE Plasma 5 ที่รองรับ จัดเรียงแผงด้านข้าง และเปิดใช้งานการเริ่มต้นเมื่อเข้าสู่ระบบ ตรวจสอบความพร้อมใช้งานของแพ็กเกจและข้อจำกัดของ Plasma 6
ติดตั้ง Dropbox บน Linux จากแพ็กเกจอย่างเป็นทางการ ลงชื่อเข้าใช้ ซิงค์โฟลเดอร์ในเครื่อง จัดการการซิงค์แบบเลือก และตรวจสอบสถานะจากบรรทัดคำสั่ง
บันทึกเสียงเดสก์ท็อป Linux ใน Audacity โดยกำหนดเส้นทางสตรีมการบันทึกไปยังแหล่งสัญญาณมอนิเตอร์ของอุปกรณ์เอาต์พุตของคุณ ทำตามขั้นตอนของ PulseAudio และ PipeWire รวมถึงเคล็ดลับการส่งออกและวิธีแก้ไขปัญหาแทร็กเงียบ
ติดตั้ง Zsh บน Ubuntu, Fedora, Arch หรือ openSUSE ทดสอบก่อนเปลี่ยนเชลล์ล็อกอิน ย้ายการตั้งค่า Bash อย่างปลอดภัย และเพิ่ม Oh My Zsh ได้ตามต้องการ
ติดตั้ง Inkscape จากที่เก็บซอฟต์แวร์ของระบบปฏิบัติการ Linux ของคุณ, Ubuntu stable PPA, Snap หรือ Flathub โดยใช้คำสั่งและหมายเหตุปัจจุบันสำหรับการเลือกแหล่งที่มาของแพ็กเกจ
Gradio ถูกเก็บถาวรไปแล้ว แต่ Shortwave ซึ่งเป็นรุ่นต่อมายังคงให้บริการวิทยุออนไลน์บน Linux ติดตั้งด้วย Flatpak ค้นหาสถานี บันทึกสถานีโปรด และเริ่มสตรีมได้เลย
ติดตั้งธีม Paper GTK จากแหล่งเก็บซอฟต์แวร์ Linux ที่รองรับ เปิดใช้งานสำหรับแอป GTK ใน GNOME Tweaks และดูว่าธีมแบบเก่าสามารถเปลี่ยนแปลงอะไรได้บ้างและเปลี่ยนแปลงอะไรไม่ได้บ้าง
เรียนรู้วิธีการติดตั้ง ClamAV อัปเดตฐานข้อมูลไวรัส สแกนไฟล์และโฟลเดอร์ Linux แบบวนซ้ำ และตรวจสอบผลการตรวจพบโดยไม่ลบไฟล์โดยอัตโนมัติ
ปลั๊กอิน OpenMediaVault Plex รุ่นเก่าถูกเก็บถาวรแล้ว ติดตั้ง Plex บน OMV 8 โดยใช้ OMV-Extras, ปลั๊กอิน Compose, พื้นที่จัดเก็บข้อมูลถาวร และคอนเทนเนอร์อย่างเป็นทางการของ Plex