คุณอาจมีพอร์ตที่เปิดอยู่บนพีซีเดสก์ท็อป Linuxที่คุณไม่ต้องการให้ผู้ใช้รายอื่นบนอินเทอร์เน็ตหรือเครือข่ายของคุณเข้าถึงได้ น่าเสียดายที่ระบบปฏิบัติการ Linux ที่ทันสมัยส่วนใหญ่ไม่ได้มาพร้อมกับวิธีง่ายๆ ในการบล็อกพอร์ตเหล่านี้
การติดตั้งไฟร์วอลล์ GUFW บน Linux
ไฟร์วอลล์ GUFW เป็นวิธีที่ง่ายที่สุดในการจัดการการเข้าถึงพอร์ตบนเดสก์ท็อป Linux ทำไม? เป็นเครื่องมือ GUI อย่างง่ายที่ให้คุณควบคุมไฟร์วอลล์ UFW อันทรงพลัง อย่างไรก็ตาม มันไม่ได้รับการติดตั้งตามค่าเริ่มต้น ดังนั้นก่อนที่เราจะสาธิตวิธีใช้พอร์ตดังกล่าวเพื่อบล็อกพอร์ตใดพอร์ตหนึ่ง เราต้องแสดงวิธีตั้งค่าบน Linux
ในการเริ่มการติดตั้ง GUFW บน Linux PC ของคุณ ให้เปิดหน้าต่างเทอร์มินัลโดยกดCtrl + Alt + Tหรือ Ctrl + Shift + Tบนแป้นพิมพ์ จากนั้น เมื่อหน้าต่างเทอร์มินัลเปิดขึ้น ให้ทำตามคำแนะนำบรรทัดคำสั่งด้านล่างที่สอดคล้องกับระบบปฏิบัติการ Linux ที่คุณใช้อยู่ในปัจจุบัน
อูบุนตู
บน Ubuntu Linux แอปพลิเคชันไฟร์วอลล์ GUFW สามารถติดตั้งได้โดยใช้คำสั่งAptต่อไปนี้
sudo apt ติดตั้ง gufw
เดเบียน
คุณเป็นผู้ใช้ Debian Linux หรือไม่? หากเป็นเช่นนั้น คุณจะสามารถเรียกใช้แอปไฟร์วอลล์ GUFW และทำงานโดยใช้คำสั่งApt-getต่อไปนี้
sudo apt-get ติดตั้ง gufw
Arch Linux
สิ่งเหล่านั้นบน Arch Linux สามารถให้ GUFW ทำงานกับเครื่องมือPacmanได้ หากเปิดใช้งานที่เก็บซอฟต์แวร์ "ชุมชน"
sudo pacman -S gufw
Fedora
บน Fedora Linux คุณจะไม่สามารถติดตั้ง GUFW ได้เพียงแค่เรียกใช้คำสั่งDnf ด้วยเหตุผลใดก็ตาม โปรเจ็กต์ Fedora ไม่ได้ทำให้ง่ายต่อการติดตั้งเครื่องมือไฟร์วอลล์ GUI ที่ได้รับความนิยมสูงสุด คุณต้องติดตั้งที่เก็บ RPMSphere บนระบบของคุณแทนโดยใช้คำสั่งต่อไปนี้
wget https://github.com/rpmsphere/noarch/blob/master/r/rpmsphere-release-32-1.noarch.rpm?raw=true -O rpmsphere-release-32-1.noarch.rpm
sudo dnf ติดตั้ง rpmsphere-release-32-1.noarch.rpm
เมื่อ Fedora Linux มีการตั้งค่าที่เก็บซอฟต์แวร์บุคคลที่สาม RPMSphere แล้ว GUFW ก็สามารถติดตั้งDnfได้
sudo dnf ติดตั้ง gufw
OpenSUSE
สามารถติดตั้ง GUFW ได้ แต่เฉพาะใน Tumbleweedเท่านั้น เพื่อให้มันทำงานให้ทำดังต่อไปนี้
หมายเหตุ: หากคุณใช้ OpenSUSE LEAP และต้องการบล็อกพอร์ต ให้ลองเปลี่ยนไปใช้ระบบปฏิบัติการ Linux อื่นในรายการนี้ หรืออัปเกรดเป็น OpenSUSE Tumbleweed
sudo zypper addrepo https://ftp.lysator.liu.se/pub/opensuse/repositories/security/openSUSE_Tumbleweed/ security-x86_64
sudo zypper ติดตั้ง gufw
การบล็อกพอร์ตด้วย GUFW
การบล็อกพอร์ตด้วย GUFW นั้นตรงไปตรงมามาก ในการเริ่มต้นกระบวนการบล็อกพอร์ต ให้เปิดแอปบนเดสก์ท็อป Linux โดยค้นหาในเมนูแอป จากนั้น ทำตามคำแนะนำทีละขั้นตอนด้านล่าง
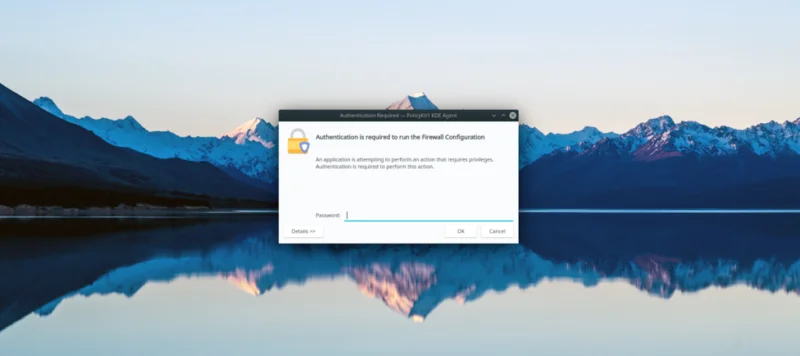
ขั้นตอนที่ 1:ป้อนรหัสผ่านของบัญชีผู้ใช้ของคุณในป๊อปอัปการตรวจสอบสิทธิ์ที่ปรากฏขึ้นเมื่อคุณเรียกใช้ GUFW คุณต้องป้อนรหัสผ่านของผู้ใช้ เนื่องจาก GUFW ไม่สามารถทำงานได้หากไม่มีสิทธิ์ของระบบที่ยกระดับ
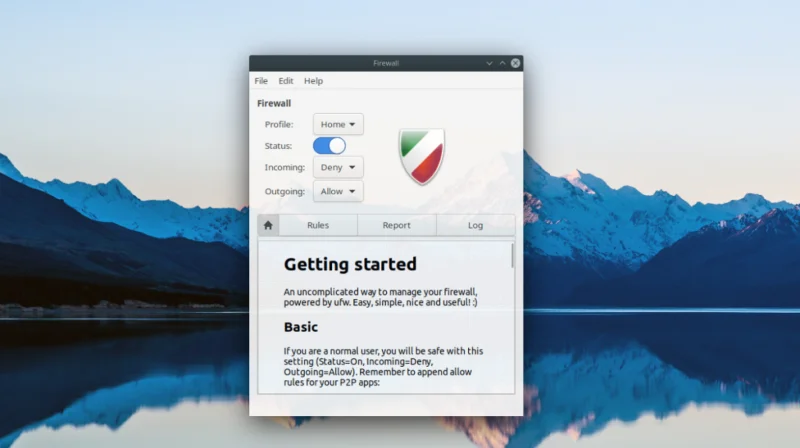
ขั้นตอนที่ 2:ค้นหาแถบเลื่อน "สถานะ" ใน GUFW ตามค่าเริ่มต้น แถบเลื่อนนี้ถูกตั้งค่าเป็นตำแหน่งปิด ซึ่งหมายความว่าไฟร์วอลล์ถูกปิดใช้งาน คลิกไปที่ตำแหน่งเปิด เพื่อให้ไฟร์วอลล์ GUFW เริ่มทำงาน

ขั้นตอนที่ 3:ค้นหาเมนูแบบเลื่อนลง "โปรไฟล์" ตามค่าเริ่มต้น โปรไฟล์ไฟร์วอลล์ GUFW จะถูกตั้งค่าเป็น "หน้าแรก" หากคุณกำลังตั้งค่า GUFW เพื่อบล็อกพอร์ตที่บ้านของคุณ ให้เลือก "บ้าน" หรือเลือก “สำนักงาน” หรือ “สาธารณะ”
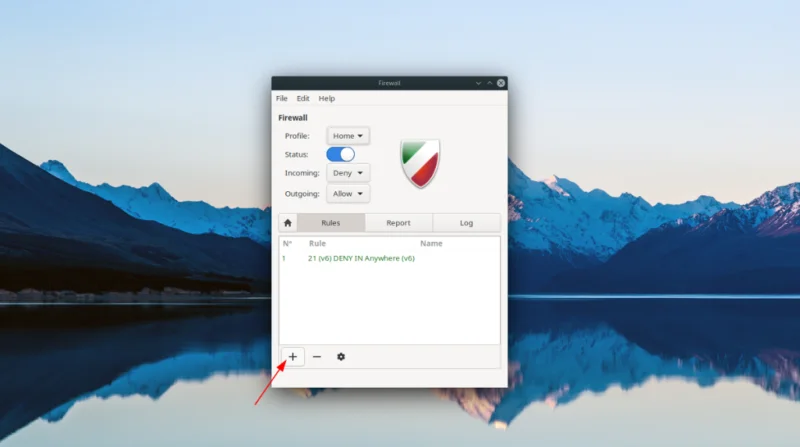
ขั้นตอนที่ 4:ค้นหาปุ่มเมนู "กฎ" ไม่พบ “กฎ?” ข้างไอคอน "Home" ข้างใต้เมนู "Outgoing" ใน UI หลักของ GUFW
เมื่ออยู่ใน "กฎ" ให้ค้นหาไอคอนเครื่องหมายบวก แล้วคลิกด้วยเมาส์เพื่อสร้างกฎใหม่ใน GUFW

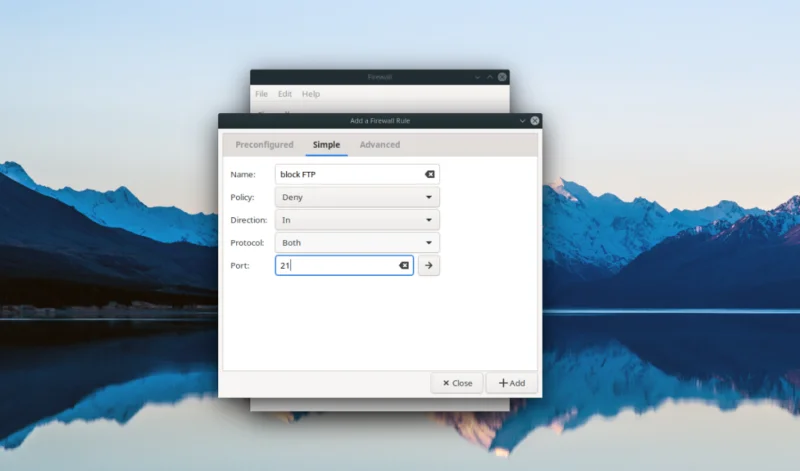
ขั้นตอนที่ 5:เมื่อคลิกที่ไอคอนเครื่องหมายบวก คุณจะเห็นหน้าต่างป๊อปอัป หน้าต่างป๊อปอัปนี้มีสามแท็บ แท็บ "กำหนดค่าล่วงหน้า" ให้ผู้ใช้เลือกโปรแกรมและวิดีโอเกมที่ต้องการบล็อกในไฟร์วอลล์ แท็บ "ง่าย" อนุญาตให้ผู้ใช้สร้างกฎง่ายๆ และแท็บ "ขั้นสูง" อนุญาตให้สร้างกฎขั้นสูง เลือก” ง่าย” ด้วยเมาส์
ขั้นตอนที่ 6:ในพื้นที่ "แบบง่าย" ให้ค้นหากล่องข้อความ "ชื่อ" และเขียนคำอธิบายสั้นๆ เกี่ยวกับกฎใหม่ที่คุณกำลังจะสร้าง พื้นที่ "ชื่อ" เป็นสิ่งสำคัญ มิเช่นนั้นคุณอาจลืมกฎเกณฑ์ที่คุณกำหนดไว้สำหรับ GUFW ในอนาคต!
ขั้นตอนที่ 7:ค้นหาเมนูแบบเลื่อนลง "นโยบาย" และเปลี่ยนจาก "อนุญาต" เป็น "ปฏิเสธ" การตั้งค่าเป็น "ปฏิเสธ" จะบล็อกความพยายามทั้งหมดในการใช้พอร์ตนี้ หรือตั้งค่าเป็น "ปฏิเสธ" เพื่อปฏิเสธการเชื่อมต่อ หรือตั้งค่า "จำกัด" เพื่อจำกัดการเข้าถึง
ขั้นตอนที่ 8:ค้นหา "ทิศทาง" และตั้งค่าเป็น "ใน" การตั้งค่าเป็น "ใน" จะป้องกันไม่ให้ผู้ใช้เชื่อมต่อกับพอร์ตนี้ หากคุณต้องการปิดกั้นพอร์ตทั้งสองทิศทาง ให้เลือก "ทั้งสองอย่าง"
ขั้นตอนที่ 9:ค้นหาข้อความ "พอร์ต" กล่องและเขียนหมายเลขพอร์ตในกล่องข้อความที่คุณต้องการบล็อกการเข้าถึงบน Linux PC ของคุณ จากนั้นคลิก "เพิ่ม" เพื่อเพิ่มกฎใหม่ให้กับ GUFW

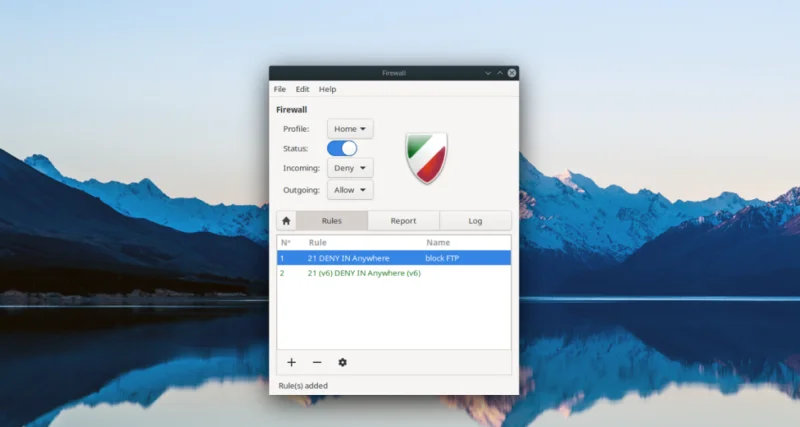
เมื่อคลิก "เพิ่ม" GUFW จะบังคับใช้กฎการบล็อกพอร์ตใหม่ของคุณทันที อย่าลืมทำซ้ำขั้นตอนเหล่านี้เพื่อปฏิเสธการเข้าถึงหลายพอร์ตบน Linux PC ของคุณ!