如何在 Ubuntu 桌面系統上設定 Btrfs 自動快照

配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
您的 Linux 台式 PC 上可能有一些開放端口,您不希望 Internet 或網絡上的其他用戶訪問這些端口。不幸的是,大多數現代 Linux 操作系統都沒有簡單的方法來阻止這些端口。
GUFW 防火牆是在 Linux 桌面上操作端口訪問的最簡單方法。為什麼?它是一個簡單的 GUI 工具,可讓您控制強大的 UFW 防火牆。但是,它不是默認安裝的,因此在我們演示如何使用它來阻止特定端口之前,我們必須向您展示如何在 Linux 上設置它。
要在 Linux PC 上開始安裝 GUFW,請按鍵盤上的 Ctrl + Alt + T或 Ctrl + Shift + T打開終端窗口。然後,一旦終端窗口打開,請按照下面列出的與您當前使用的 Linux 操作系統相對應的命令行說明進行操作。
在 Ubuntu Linux 上,可以使用以下Apt命令安裝 GUFW 防火牆應用程序。
sudo apt 安裝 gufw
您是 Debian Linux 用戶嗎?如果是這樣,您將能夠使用以下Apt-get命令啟動並運行 GUFW 防火牆應用程序。
sudo apt-get install gufw
Arch Linux 用戶可以使用Pacman工具讓 GUFW 工作,前提是他們啟用了“社區”軟件存儲庫。
須藤吃豆子 -S gufw
在Fedora Linux系統,你將不能夠僅僅通過運行安裝GUFW DNF命令。無論出於何種原因,Fedora 項目都無法輕鬆安裝最流行的 GUI 防火牆工具。相反,您必須使用以下命令在您的系統上安裝 RPMSphere 存儲庫。
wget https://github.com/rpmsphere/noarch/blob/master/r/rpmsphere-release-32-1.noarch.rpm?raw=true -O rpmsphere-release-32-1.noarch.rpm
須藤 dnf 安裝 rpmsphere-release-32-1.noarch.rpm
一旦Fedora Linux系統有RPMSphere的第三方軟件資源庫建立,GUFW可以與安裝DNF。
須藤 dnf 安裝 gufw
可以安裝 GUFW,但只能安裝在 Tumbleweed 上。要使其正常工作,請執行以下操作。
注意:如果您使用 OpenSUSE LEAP 並且需要阻止端口,請考慮切換到此列表中的其他 Linux 操作系統之一。或者,升級到 OpenSUSE Tumbleweed。
須藤 zypper addrepo https://ftp.lysator.liu.se/pub/opensuse/repositories/security/openSUSE_Tumbleweed/security-x86_64
須藤 zypper 安裝 gufw
使用 GUFW 阻塞端口非常簡單。要開始使用它阻止端口的過程,請通過在應用程序菜單中搜索它來打開 Linux 桌面上的應用程序。然後,從那裡開始,按照下面的分步說明進行操作。
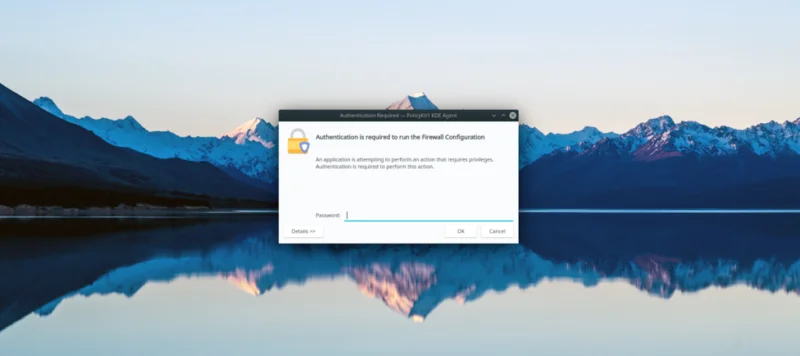
步驟 1:在運行 GUFW 時出現的身份驗證彈出窗口中輸入您的用戶帳戶密碼。您需要輸入用戶密碼,因為 GUFW 在沒有提升系統權限的情況下無法運行。
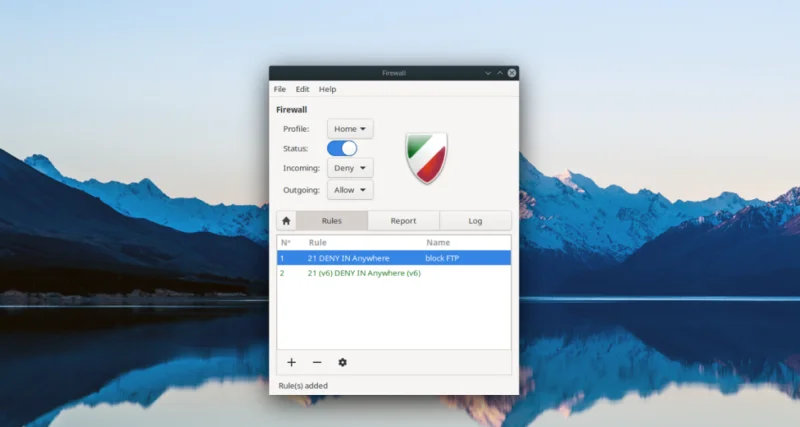
第 2 步:在 GUFW 中找到“狀態”滑塊。默認情況下,此滑塊設置為關閉位置,這意味著防火牆已禁用。單擊它到 on 位置,以便 GUFW 防火牆啟動並運行。
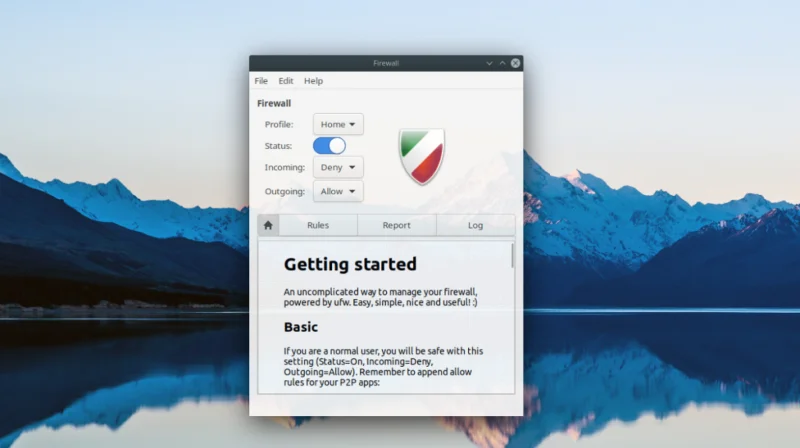
第 3 步:找到“個人資料”下拉菜單。默認情況下,GUFW 防火牆配置文件設置為“主頁”。如果您要設置 GUFW 以阻止您家中的端口,請選擇“家庭”。否則,請選擇“辦公室”或“公共”。
第 4 步:找到“規則”菜單按鈕。找不到“規則”?它就在 GUFW 主 UI 中“傳出”菜單下方的“主頁”圖標旁邊。
進入“規則”後,找到加號圖標並用鼠標單擊它以在 GUFW 中創建新規則。
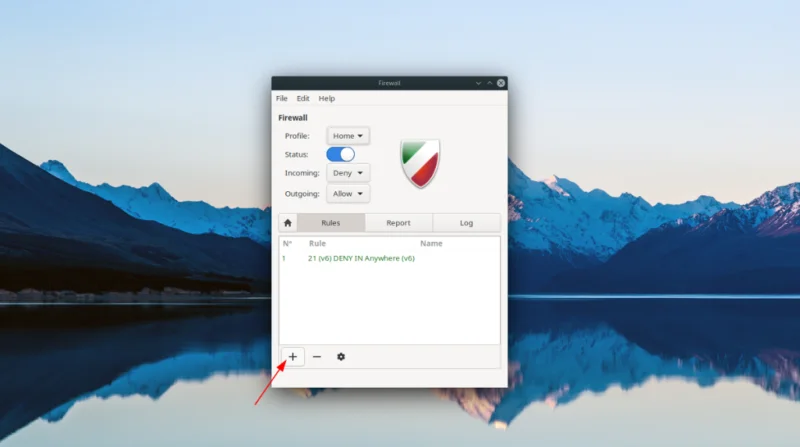
第 5 步:單擊加號圖標後,您將看到一個彈出窗口。此彈出窗口具有三個選項卡。“預配置”選項卡允許用戶選擇要在防火牆中阻止的特定程序和視頻遊戲。“簡單”選項卡允許用戶創建簡單的規則,“高級”選項卡允許創建高級規則。用鼠標選擇“簡單”。
第 6 步:在“簡單”區域中,找到“名稱”文本框,然後寫下您將要創建的新規則的簡要說明。“名稱”區域是必不可少的。否則,你以後可能會忘記你為GUFW制定的規則!
第 7 步:找到“策略”下拉菜單並將其從“允許”更改為“拒絕”。將其設置為“拒絕”將阻止使用此端口的所有嘗試。或者,將其設置為“拒絕”以拒絕與其連接,或將其設置為“限制”以限制對其的訪問。
第 8 步:找到“方向”並將其設置為“進入”。將其設置為“In”將阻止用戶連接到此端口。如果您想在兩個方向上阻止端口,請選擇“Both”。
第 9 步:找到“端口”文本框並在文本框中輸入端口號,您希望在 Linux PC 上阻止訪問。然後,單擊“添加”將新規則添加到 GUFW。
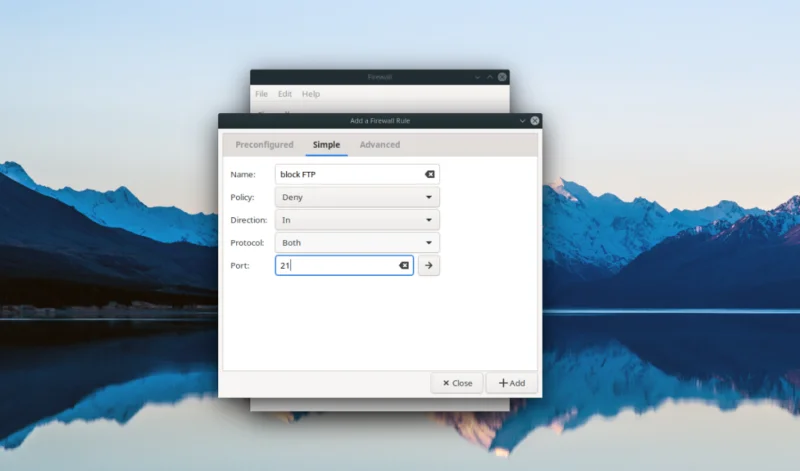
單擊“添加”GUFW 後,將立即執行您的新端口阻止規則。請務必重複這些步驟以拒絕訪問 Linux PC 上的多個端口!
配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
透過區分資料耗盡和元資料耗盡、擴展儲存、修復元資料和啟用自動擴展,診斷和恢復 SUSE Linux Enterprise 上的完整 LVM 精簡池。
使用安全的伺服器工作流程(包括更新、SSH、防火牆、AppArmor、稽核和驗證),對 Debian 12 Bookworm 進行強化,使其符合目前的 CIS 基準 v2.0.0 標準。
在 Gooroom OS 上安裝 Flatpak 和 Snap 應用,包括版本檢查、終端命令以及相容性、安全控制、更新和儲存的實際比較。
安全地修復 Ubuntu APT 簽章錯誤。無需停用軟體包驗證,即可識別 NO_PUBKEY、EXPKEYSIG、BADSIG、時脈和軟體來源設定問題。
在 SLES 15 上設定 DM-Multipath,實現安全發現、服務設定、最小 multipath.conf 變更、initramfs 更新和路徑健康檢查。
使用 Btrfs 和 Snapper 在更新失敗後恢復 SLES。比較回滾選項,安全地測試快照,恢復系統,並驗證儲存庫。
使用 Liderahenk 和 Ahenk 來設定自訂的 Pardus GNOME 桌布,使用 dconf 鎖定選定的設置,並透過經過測試的試點專案推出其他客戶端策略。
診斷 Ubuntu 伺服器進入緊急模式的原因,安全地修復常見的 /etc/fstab 和掛載問題,檢查檔案系統,並驗證正常重新啟動。
排查 Ubuntu 24.04 上忽略 GTK 主題的 Flatpak 應用程式問題。檢查主題擴充、GTK 入口網站、淺色和深色設定以及應用程式工具包限制。