如何在 Ubuntu 桌面系統上設定 Btrfs 自動快照

配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
Ubuntu Linux 與許多 Linux 發行版一樣,默認情況下沒有設置防火牆。太多的新用戶,這聽起來可能有點奇怪,因為Linux 平台具有比Windows 和 Mac更高的安全性的感覺。事實上,對於大多數用戶來說,Ubuntu 可能不需要防火牆。這是一個鮮為人知的操作系統,雖然越來越受歡迎,但由於它仍然相對不為人知,因此用戶是安全的。
如果您擔心進出 Ubuntu Linux PC 的流量,則需要安裝和設置防火牆系統。幸運的是,GUFW 防火牆存在,它使設置基本保護變得異常簡單。
注意:GUFW 防火牆系統適用於其他類似 Ubuntu 的操作系統。如果您運行的是 Elementary OS、Linux Mint、ZorinOS 或使用與 Ubuntu 相同的底層基礎的發行版,也請隨時按照以下說明進行操作!
GUFW 防火牆是 Linux 上 UFW 命令行防火牆的前端系統。所有 Ubuntu Linux 用戶都可以通過主要的 Ubuntu 軟件源使用它。要安裝該軟件,請打開 Ubuntu 軟件中心。軟件中心打開並可供使用後,找到右上角的搜索圖標並用鼠標單擊它。
在搜索框中,輸入“gufw”並按Enter鍵。按Enter鍵應該開始搜索 Ubuntu 軟件中心,並顯示結果列表。點擊帶有“防火牆配置”標籤的藍白盾牌圖標,點擊進入其應用頁面。
在 GUFW 的 Ubuntu 軟件中心的應用程序頁面上,單擊“安裝”按鈕。選擇此按鈕將立即開始應用程序安裝過程。
不想通過 Ubuntu 軟件中心應用程序在您的 Ubuntu PC 上安裝 GUFW 防火牆應用程序?通過按鍵盤上的 Ctrl + Alt + T或Ctrl + Shift + T打開終端窗口。然後,使用下面的Apt命令安裝該應用程序。
sudo apt install gufw -y
安裝 GUFW 防火牆後,是時候在您的 Ubuntu PC 上為基本用途啟用防火牆了。為此,請按鍵盤上的Alt + F2。按此鍵盤組合將在桌面上顯示命令啟動器。然後,輸入以下命令以啟動 GUFW 防火牆應用程序。
咕嚕咕嚕
在應用程序啟動器中輸入命令後,按Enter鍵啟動它。您會看到一個彈出窗口,要求您輸入密碼。這樣做,您將獲得對防火牆應用程序的訪問權限。
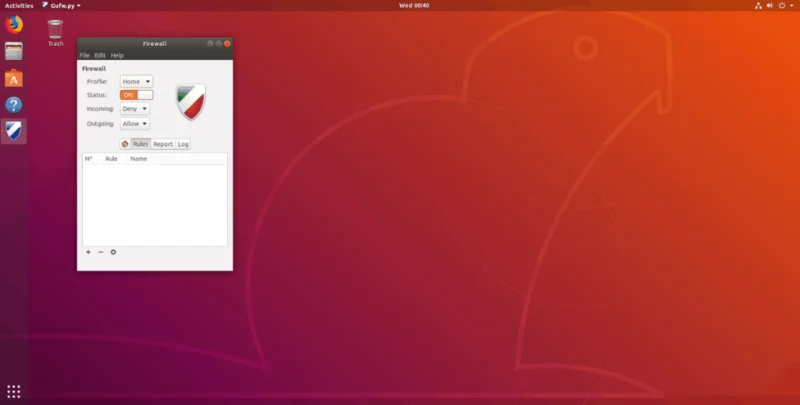
GUFW 打開後,您會注意到默認狀態為“關閉”。由於狀態設置為關閉,Ubuntu 不會阻止或過濾通過防火牆的流量。要更改此設置,請找到“狀態”部分,然後單擊滑塊將其從“關閉”更改為“開啟”。
GUFW 防火牆系統帶有三個預設的安全配置文件。這些安全配置文件帶有預先配置的過濾規則,可以處理所有繁瑣的安全規則。
當 GUFW 的狀態從“關閉”更改為“開啟”時,GUFW 使用的默認安全配置文件是“主頁”配置文件。此配置文件具有標準安全規則並啟用用戶最有可能使用的端口。如果您不那麼擔心安全,“家”是一個很好的配置文件。
要切換到此配置文件,請單擊“配置文件”並選擇“主頁”。
“公共”安全配置文件是 GUFW 防火牆系統可用的最嚴格的安全配置文件。它具有嚴格的過濾功能,如果您偏執,通常可以使用它。
要切換到此配置文件,請單擊“配置文件”並選擇“公開”。
GUFW 的“辦公室”安全配置文件與“家庭”安全配置文件大致相同。如果您需要一個備用的“家庭”配置文件,或者如果您計劃在您的工作場所設置特殊規則,那麼這是一個很好的選擇。
要切換到此配置文件,請單擊“配置文件”並選擇“Office”。
要允許流量通過 Ubuntu 上的 GUFW 防火牆,請按照以下分步說明進行操作。
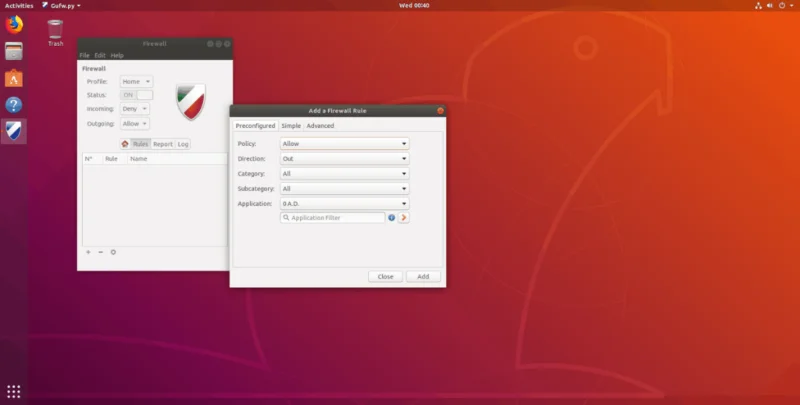
步驟1:找到“規則”並選擇它。
第 2 步:單擊應用程序窗口左下角的“+”號。
第 3 步:單擊“預配置”選項卡。
第 4 步:找到“策略”並將其設置為“允許”。
第 5 步:找到“方向”,然後根據您的需要將其設置為“入”或“出”或“兩者”。
第 6 步:找到“應用程序”,並查看菜單列表以允許特定應用程序通過防火牆。或者,在過濾器搜索框中鍵入應用程序或服務的名稱。
步驟 7:選擇“添加”將新規則添加到 GUFW 防火牆。
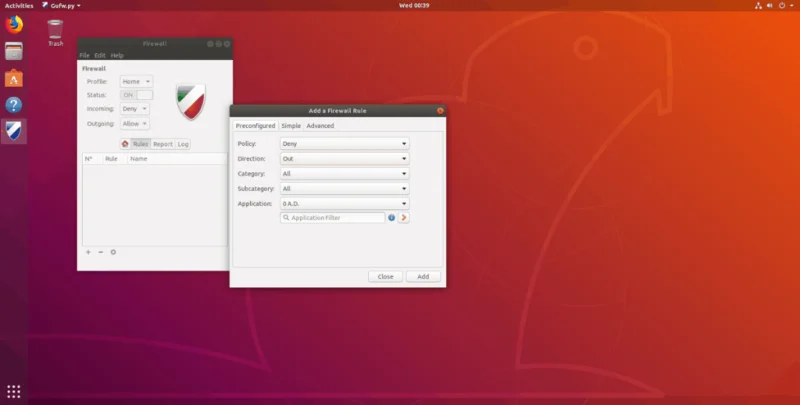
要在 Ubuntu 上拒絕通過 GUFW 防火牆的流量,請按照這些分步說明進行操作。
步驟1:找到“規則”並選擇它。
第 2 步:單擊應用程序窗口左下角的“+”號。
第 3 步:在出現的彈出窗口中單擊“預配置”選項卡。
第 4 步:找到“策略”並將其設置為“拒絕”。或者選擇“拒絕”。
第 5 步:找到“方向”,並將其設置為“入”、“出”或“兩者”。
第 6 步:找到“應用程序”,並查看菜單列表以拒絕來自特定應用程序的流量通過防火牆。或者,在過濾器搜索框中鍵入應用程序或服務的名稱。
步驟 7:選擇“添加”按鈕,將新規則添加到 GUFW 防火牆。
配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
透過區分資料耗盡和元資料耗盡、擴展儲存、修復元資料和啟用自動擴展,診斷和恢復 SUSE Linux Enterprise 上的完整 LVM 精簡池。
使用安全的伺服器工作流程(包括更新、SSH、防火牆、AppArmor、稽核和驗證),對 Debian 12 Bookworm 進行強化,使其符合目前的 CIS 基準 v2.0.0 標準。
在 Gooroom OS 上安裝 Flatpak 和 Snap 應用,包括版本檢查、終端命令以及相容性、安全控制、更新和儲存的實際比較。
安全地修復 Ubuntu APT 簽章錯誤。無需停用軟體包驗證,即可識別 NO_PUBKEY、EXPKEYSIG、BADSIG、時脈和軟體來源設定問題。
在 SLES 15 上設定 DM-Multipath,實現安全發現、服務設定、最小 multipath.conf 變更、initramfs 更新和路徑健康檢查。
使用 Btrfs 和 Snapper 在更新失敗後恢復 SLES。比較回滾選項,安全地測試快照,恢復系統,並驗證儲存庫。
使用 Liderahenk 和 Ahenk 來設定自訂的 Pardus GNOME 桌布,使用 dconf 鎖定選定的設置,並透過經過測試的試點專案推出其他客戶端策略。
診斷 Ubuntu 伺服器進入緊急模式的原因,安全地修復常見的 /etc/fstab 和掛載問題,檢查檔案系統,並驗證正常重新啟動。
排查 Ubuntu 24.04 上忽略 GTK 主題的 Flatpak 應用程式問題。檢查主題擴充、GTK 入口網站、淺色和深色設定以及應用程式工具包限制。