如何在 ownCloud 伺服器中限制公共連結的過期日期

為 ownCloud Server 公共連結設定最長過期日期,了解它會影響哪些共享,並在不忽略較舊連結的情況下驗證策略。
Nmap 是一個強大的網絡掃描工具,適用於 Linux、BSD 和其他操作系統。它具有許多出色的功能,例如掃描開放端口的 IP 地址、映射網絡上的活動設備、識別在掃描目標上運行的服務等等。
在本指南中,我們將介紹如何在 Linux 上使用這個強大的網絡管理工具,並介紹如何利用它的一些最有用的功能,包括主機掃描、網絡映射等等!
注意:Nmap 是一個命令行工具。如果您需要一個好的網絡映射工具但不喜歡終端,請查看 Zenmap。它是 Nmap 的 GUI 前端,具有相同的功能,但包含在一個漂亮的界面中。
掃描單個主機
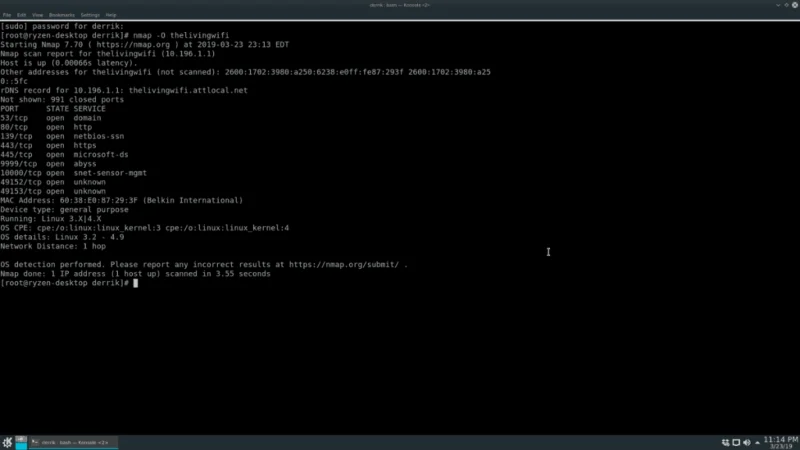
Nmap 最基本的功能之一是它能夠掃描目標(AKA 主機)的開放端口、系統信息等。要開始掃描,請按Ctrl + Alt + T或Ctrl + Shift + T在 Linux 上啟動終端窗口. 從那裡,使用su或sudo -s將終端提升到 Root 。
蘇 -
或者
須藤 -s
在終端中獲得 Root 訪問權限後,可以通過運行nmap以及目標 IP 地址、主機名或網站來進行基本掃描。
注意:對於Nmap掃描遠程網站域名,可能需要在地址前加上https://。
nmap 目標本地或遠程 IP 地址
需要弄清楚您的目標正在運行的操作系統嗎?使用O選項。
nmap -O target-local-or-remote-ip-address
使用O命令運行掃描會顯示有關目標 Nmap 掃描的操作系統信息,但對於某些人來說,這還不夠。幸運的是,V命令行開關可以顯示更多信息(開放端口等)
nmap -O -v target-local-or-remote-ip-address
如需更多信息,請隨意使用V開關兩次。
nmap -O -vv target-local-or-remote-ip-address
掃描多個主機
使用 Nmap,可以一次掃描多個主機。為此,請寫出您將用於單個目標的命令,但在命令末尾添加其他地址。例如,要檢查兩個獨立的目標操作系統是什麼,您可以執行以下操作:
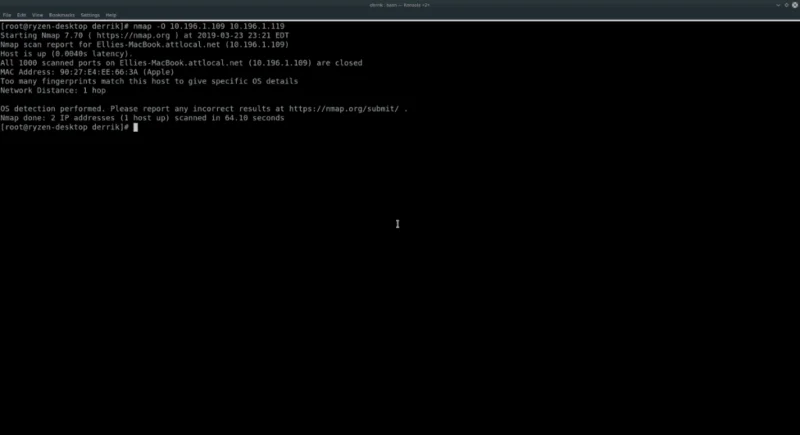
nmap -O target-local-or-remote-ip-address-1 target-local-or-remote-ip-address-2
要查找有關上面掃描的兩個主機的更多信息,請使用V開關。
nmap -O -v target-local-or-remote-ip-address-1 target-local-or-remote-ip-address-2
或者
nmap -O -vv target-local-or-remote-ip-address-1 target-local-or-remote-ip-address-2
Nmap 對添加到命令末尾的單個主機名或 IP 地址的數量沒有限制,因此您可以根據需要隨意添加!
掃描 IP 範圍
通過一個接一個地列出單個主機來掃描它們是一種處理方法。儘管如此,如果您要查看大量計算機或網絡設備,使用 Nmap 進行 IP 範圍掃描會更明智。
要掃描 IP 範圍,請針對 IP 運行 Nmap,使用sn開關。例如,要掃描在 192.168.1 範圍內運行的本地網絡,請嘗試以下示例。
注意:請務必將下面命令中的 X 和 Y 替換為要掃描到的最大 IP 號。如0-50、1-100等。
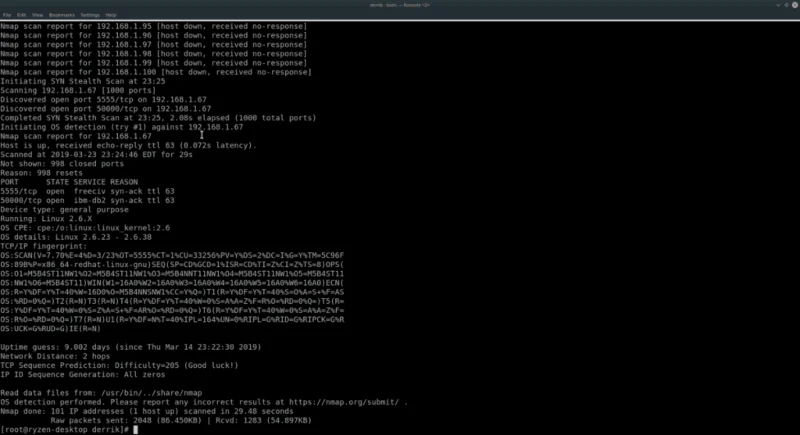
nmap -sS 192.168.1.XY
想要在 IP 範圍掃描中獲得更多信息,請考慮添加O和VV命令行開關。
nmap -sS -O -vv 192.168.1.XY
如果您的網絡在 10.196.1.1 上運行,請嘗試:
nmap -sS 10.196.1.XY
或者
nmap -sS -O -vv 10.196.1.XY
不使用 10.196.1.1 或 192.168.1.0?找出您要掃描的 IP 範圍並使用以下示例。
注意:Nmap 可以掃描任何範圍的IP 地址。為獲得最佳效果,請諮詢您本地網絡的路由器 IP 並從那裡開始。
nmap -sS xxxx-yy
或者
nmap -sS -O -vv xxxx-yy
掃描子網
使用 Nmap 工具查看 IP 地址範圍是有效的。掃描範圍的替代方法是掃描子網中的所有設備。為此,請輸入路由器的基本 IP(或用於向網絡上的每台計算機提供網絡連接的任何內容)並使用/24表示法。
例如,要掃描從基本 IP 地址 192.168.1.1 運行的路由器上的每個 IP 地址,您需要執行以下操作:
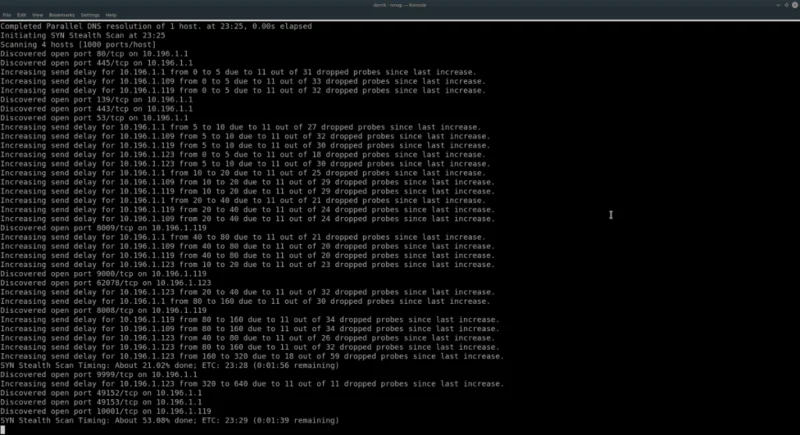
nmap -sS 192.168.1.1/24
有關此掃描的更多信息,請添加O和VV。
nmap -sS -O -vv 192.168.1.1/24
或者,對於基本 IP 地址為 10.196 .1.1 的路由器設備,請嘗試使用此命令。
nmap -sS 10.196.1.1/24
或者,有關更多信息,請執行以下操作:
nmap -sS -O -vv 10.196.1.1/24
192.168.1.1 和 10.196.1.1 示例應該適用於大多數情況。但是,這些並不是唯一存在的起始 IP 地址。如果您需要掃描子網上的設備並且不使用這些基本 IP,請嘗試以下示例:
nmap -sS xxxx/24
或者
nmap -sS -O -vv xxxx/24
更多 Nmap 信息
在本指南中,我們只是觸及了 Nmap 在 Linux 上可以做什麼的表面。如果您有興趣了解更多信息,請使用–help開關運行nmap。它會打印出每個可用的選項和命令。
nmap --help
為 ownCloud Server 公共連結設定最長過期日期,了解它會影響哪些共享,並在不忽略較舊連結的情況下驗證策略。
設定 Zimbra GAL 自動同步,設定輪詢間隔,強制執行測試同步,驗證時間戳,並追蹤過時的內部或外部 LDAP 聯絡人。
為 ownCloud Infinite Scale 配置 LDAP 支援的登錄,映射使用者和群組,選擇內建或外部 OIDC,保護憑證,並安全地驗證身份驗證。
使用支援的 migrate-to-ocis 應用程式規劃 ownCloud Classic 10 到 Infinite Scale 的遷移。了解哪些資料會遷移,哪些資料不會遷移,LDAP 先決條件,指令以及切換檢查。
了解 Zimbra 在何處載入自訂 SpamAssassin 規則、如何編寫和驗證 .cf 規則、重新啟動 Amavis、測試郵件頭以及如何安全地回溯。
使用 zmmailbox 備份和還原單一 Zimbra CE 郵箱。匯出包含元資料的 ZIP 存檔,進行驗證,並在測試帳戶中安全地測試復原功能。
了解如何為 ownCloud Infinite Scale 使用者設定個人空間配額,將其與專案空間和全域限制區分開來,並按角色為新使用者指派預設值。
透過檢查服務運作狀況、SIP 和 ESL 監聽器、NAT 位址、防火牆規則和日誌來診斷 BigBlueButton FreeSWITCH SIP 註冊逾時問題。
透過檢查伺服器 URL、HTTPS 連接埠、Web 伺服器、防火牆、代理、TLS 和受信任的網域來修復 ownCloud 行動應用程式連線被拒絕的錯誤。
比較在 Synapse 上控制新 Matrix 帳戶的方法,從停用公用註冊到頒發有限用途的令牌,並提供設定範例和檢查。

