如何在Linux系統上使用Cameractrls更改網路攝影機設置

使用 Cameractrls 在 Linux 上變更網路攝影機設定:調整曝光、色彩、減少閃爍和其他支援的控件,然後檢查相容的視訊模式。
HashiCorp Vault 將靜態金鑰儲存在鍵值 (KV) 金鑰引擎中,並允許授權使用者透過其 Web UI 或 CLI 檢索這些金鑰。本指南示範了在本機 Linux 機器上的工作流程。它使用KV v2 密鑰引擎和 Vault 開發模式,該模式故意不安全,資料僅保存在記憶體中,並在停止運行時刪除。此處請使用佔位符值;請勿輸入真實的密碼、API 金鑰或私鑰。對於持久性敏感數據,請在非開發模式下部署 Vault,並使用持久性儲存和適當的存取控制。
請使用 HashiCorp 的官方軟體包倉庫,而不是使用舊的、版本鎖定的下載連結。以下命令會新增其簽章金鑰和 apt 倉庫,然後安裝 Vault。如果您使用的是 RHEL、Fedora 或 Amazon Linux,請在Vault 官方安裝頁面上選擇對應的軟體包安裝說明。
sudo apt update && sudo apt install -y wget gpg
wget -O - https://apt.releases.hashicorp.com/gpg | sudo gpg --dearmor -o /usr/share/keyrings/hashicorp-archive-keyring.gpg
echo "deb [arch=$(dpkg --print-architecture) signed-by=/usr/share/keyrings/hashicorp-archive-keyring.gpg] https://apt.releases.hashicorp.com $(grep -oP '(?<=UBUNTU_CODENAME=).*' /etc/os-release || lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/hashicorp.list
sudo apt update && sudo apt install vault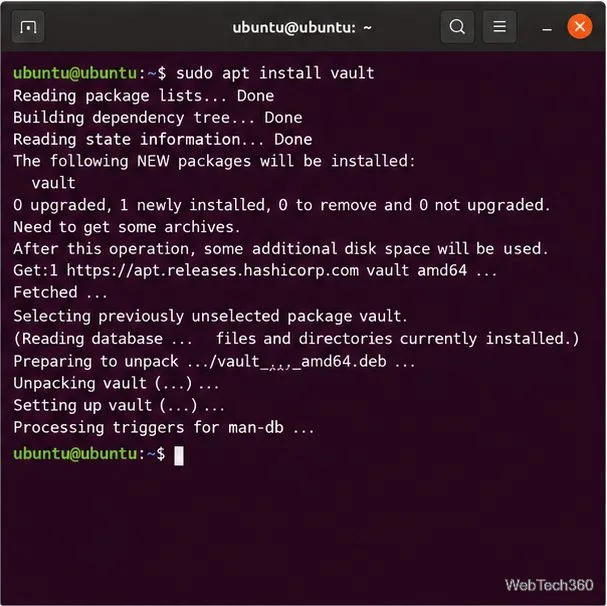
確認 CLI 已加入您的系統路徑:
vault --version
在按照教學操作的同時,請將此進程保持在終端機視窗中運行。將其綁定到回環位址,使其只能從您自己的電腦存取:
vault server -dev -dev-listen-address=127.0.0.1:8200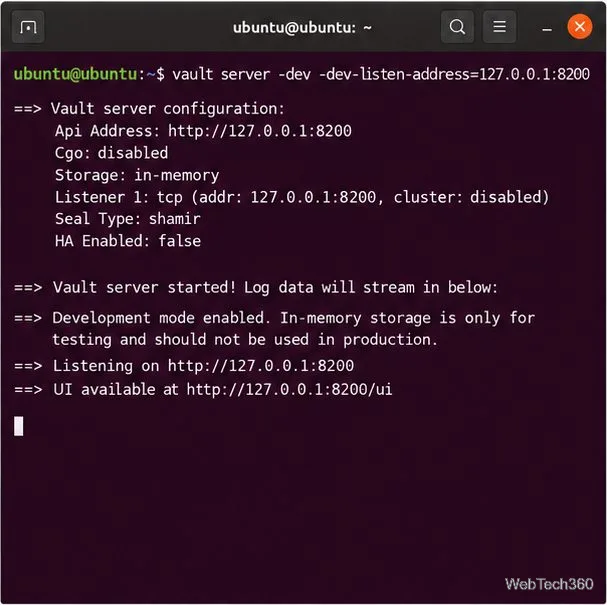
Vault 會自動初始化並解封此開發伺服器。其啟動輸出包含一個根令牌;您需要使用此令牌登入使用者介面。此令牌擁有廣泛的管理權限,因此請將其保存在本機上,切勿共用。開發模式還使用不安全的預設設定和記憶體儲存。 HashiCorp 明確指出,此模式僅用於實驗,不適用於生產環境。使用者介面位於 [此處應填寫使用者介面位址] http://127.0.0.1:8200/ui。演示程式使用環回連接埠上的純 HTTP 協定;切勿將此連接埠暴露給網路。
為了獲得可複現的範例,請建立一個名為 `<mount_name>` 的獨立 KV v2 掛載點linux-kv。在第二個終端機中,設定伺服器位址,並在演示運行時啟用該掛載點一次:
export VAULT_ADDR='http://127.0.0.1:8200'
vault secrets enable -path=linux-kv kv-v2
這樣就避免了依賴預設掛載點名稱,因為不同範例配置中的預設名稱可能有所不同。 KV v2 掛載點會記錄密鑰寫入版本資訊。 Vault 的KV v2 設定文件詳細介紹了掛載指令和 UI 工作流程。
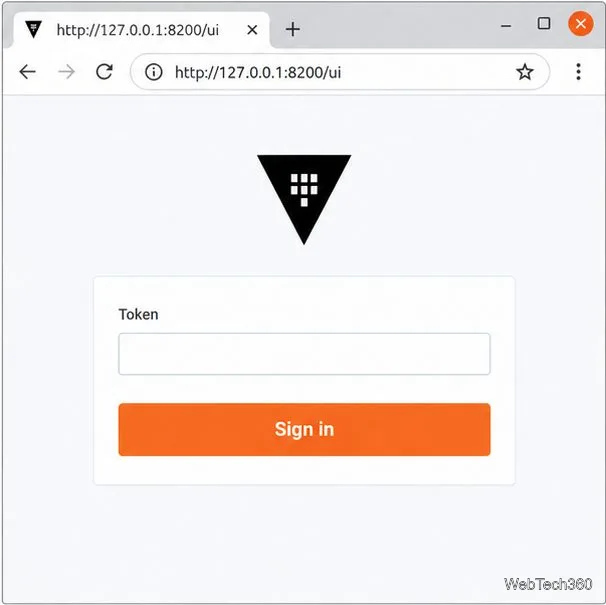
http://127.0.0.1:8200/ui。輸入伺服器終端機中顯示的根令牌並登入。 Vault 使用者介面在開發模式下預設啟用;請參閱官方使用者介面文件。linux-kv/掛載點,然後選擇建立金鑰的選項。引擎頁面應將此掛載點標識為鍵/值版本 2。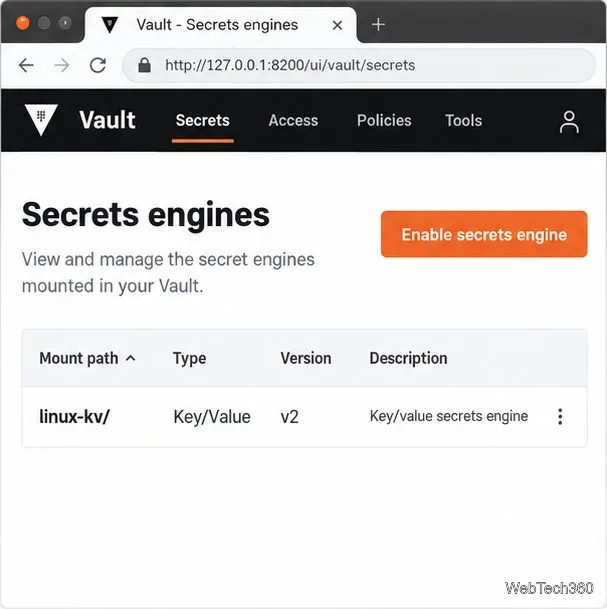
linux-demo。在鍵/值欄位中,輸入api_key作為鍵,test-value作為值。按一下「儲存」。這些是範例字串,並非憑證。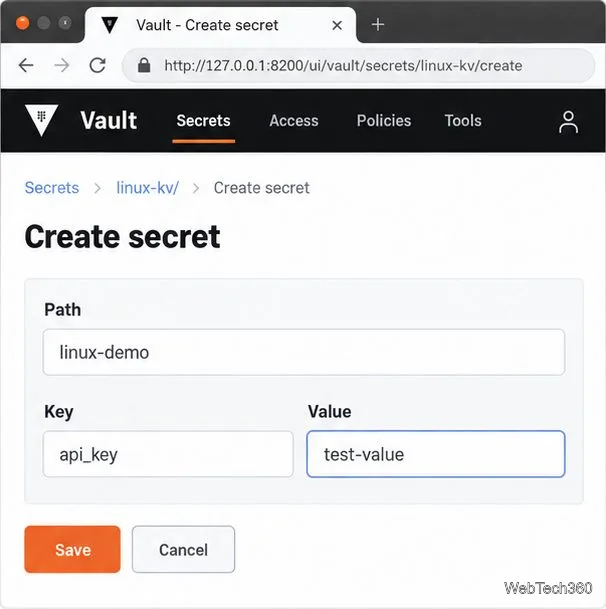
掛載點和路徑共同標識此記錄linux-kv/linux-demo。請使用中性路徑名稱和鍵名稱:名稱可能會出現在清單或元資料中,因此請勿在其中放置密碼或其他敏感資訊。對於普通的可重複使用鍵值記錄,請使用 KV 格式。 Vault 的Cubbyhole 引擎的作用域限定於單一令牌,並在該令牌過期時銷毀。
開發伺服器會自動驗證本機 Vault CLI 的身份。如果需要,請在另一個終端機中設定其位址,然後使用以下明確掛載語法:
export VAULT_ADDR='http://127.0.0.1:8200'
vault kv put -mount=linux-kv linux-demo api_key=test-value
vault kv get -mount=linux-kv linux-demo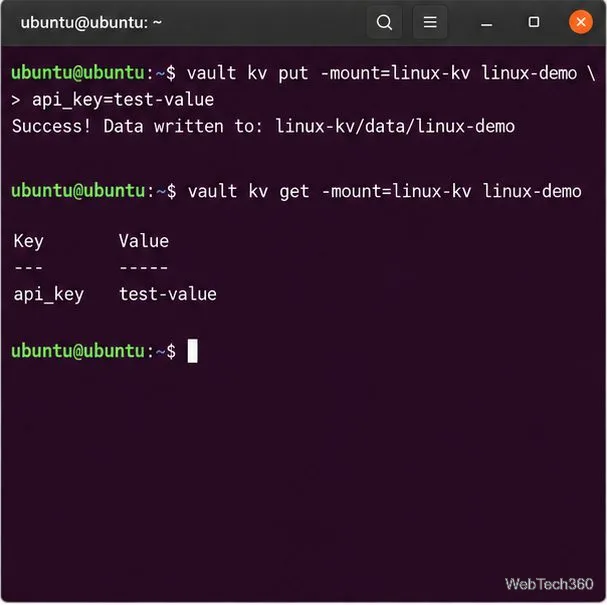
此get指令會列印值,因此範例中只使用了佔位符。 KV v2put會寫入新版本並取代金鑰的目前資料;請包含所有要保留的欄位。避免將真實憑證直接放在 shell 命令中,因為它們可能會保留在 shell 歷史記錄中,或對本機進程可見。對於真實使用者或應用程序,請使用非 root 使用者身分和範圍較小的 ACL 策略。
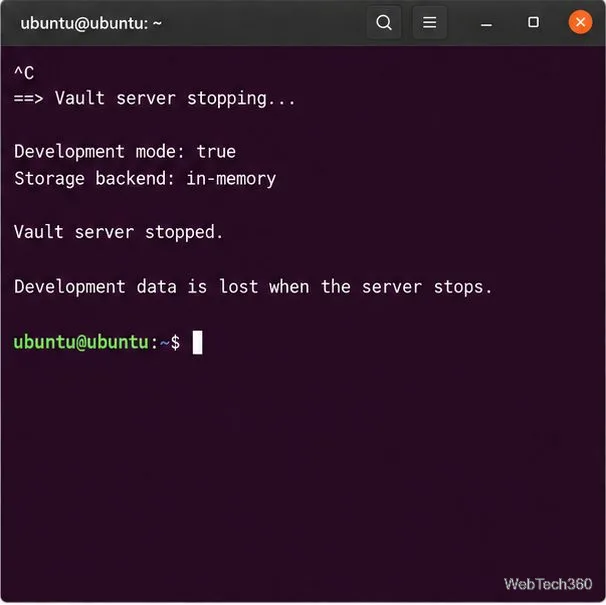
返回運行伺服器的終端,然後按Ctrl+C。演示程式停止運行,記憶體中的密鑰和令牌將遺失。重新啟動會建立一個新的實例,不會恢復先前的記錄。
為了確保真正機密的安全,請設定非開發用途的 Vault 伺服器,並為其配備持久性儲存後端。 HashiCorp 建議許多自管理部署方案使用整合式儲存體;其Raft 文件詳細解釋了整合式儲存的持久性和備份/復原功能。檔案系統後端是另一種適用於持久性單一伺服器部署的選項,但它不提供高可用性。
實際部署還需要客戶端連線使用 TLS、生產環境驗證、最小權限原則、受保護的初始化和解封資料、受限的檔案系統存取以及經過測試的備份。 Vault 會對靜態儲存的資料進行加密,但伺服器、其令牌及其備份仍需要保護。在儲存您依賴的憑證之前,請務必遵循 HashiCorp 的開發模式警告和生產環境部署指南。
使用 Cameractrls 在 Linux 上變更網路攝影機設定:調整曝光、色彩、減少閃爍和其他支援的控件,然後檢查相容的視訊模式。
在 Linux 系統上,您可以使用 JetBrains Toolbox 或獨立的 tar.gz 壓縮套件安裝 PhpStorm,此外還有 Snap 和 Arch AUR 版本可供選擇。 Java 已預先安裝。
在 Linux 上使用 GNOME Disks 或 dd 建立 CD-ROM ISO。識別光碟機,監控複製過程,驗證鏡像,並了解何時損壞的光碟或音訊光碟需要其他工具。
為每個顯示器建立一個單獨的 XFCE 4 面板,將第二個面板指派給正確的輸出,調整其位置和大小,並新增所需的啟動器和狀態項目。
下載適用於 Ubuntu 64 位元系統的 Cisco Packet Tracer 9.0.1,使用 APT 安裝 DEB 軟體包,在終端機中接受許可協議,然後登入以啟動實驗環境。
在 Linux 系統上使用 GIMP 去除照片背景:描繪主體,刪除選定的背景,保持透明度,並匯出可重複使用的 PNG 檔案。
從官方網站免費下載 FlightGear。比較 Windows、macOS 和 Linux 版本的軟體包,安裝資料文件,即可開始您的首次飛行。
在瀏覽器中開啟 Google Tasks,新增 Chrome 捷徑或應用程式啟動,並透過行事曆和 Gmail 管理有日期的待辦事項。
OKSampler 可以將 MP3 片段對應到鍵盤按鍵,並支援音訊循環播放。了解這款經典免費軟體的功能、其舊功能的缺失以及下載前需要檢查的事項。
使用目前軟體包命令在 Ubuntu、Debian、Fedora、Arch 或 openSUSE 上安裝 Wireshark,然後安全地配置即時資料包擷取。