如何透過電子郵件警報監控Ubuntu上的SMART硬碟健康狀況

在 Ubuntu 系統上安裝 smartmontools,用於監控硬碟健康狀況並發送 SMART 郵件警報。檢查設備支援狀況、設定郵件發送、測試通知功能並檢查故障。
EPEL 或 Extra Packages for Enterprise Linux 是一個廣泛的第三方軟件存儲庫資源。它由 Fedora 項目背後的人員維護,對於在生產環境中使用 CentOS 或RedHat Enterprise Linux的人來說,它是一個極好的資源。
默認情況下,CentOS 或 RHEL 上不會設置 Extra Packages for Enterprise Linux,因為儘管它是開源的,但由於某種原因,它包含的軟件可能不符合自由軟件標準。
在本指南中,我們將帶您了解如何在 CentOS/RedHat Enterprise Linux 上啟用 EPEL。我們還將介紹在這些操作系統上獲取軟件的其他一些方法,這些方法不是通過包含的軟件存儲庫提供的。
大多數使用 CentOS 或 RedHat Enterprise Linux 的人將運行服務器。這是 Linux 在企業領域的本質,所以這是可以理解的。出於這個原因,我們將向您展示如何通過命令行在服務器上運行它。
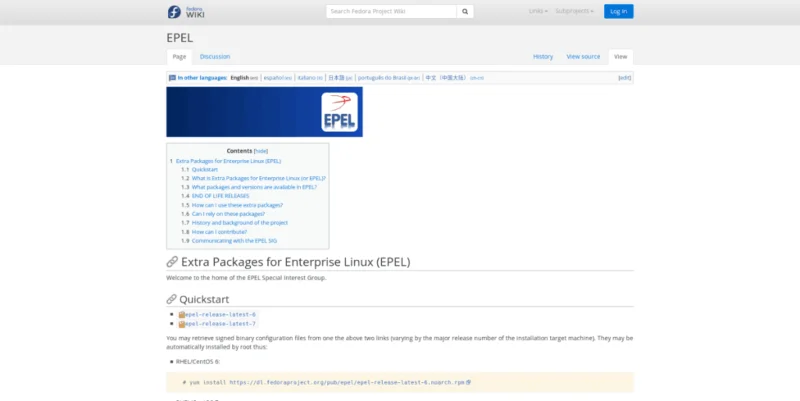
要開始安裝,請啟動一個終端窗口並通過 SSH 登錄您的 CentOS 或 RHEL 服務器,或者坐下來遠程訪問控制台,然後按照以下與您使用的 CentOS 或 RHEL 版本相匹配的分步說明進行操作當前正在運行。
步驟 1:使用su命令,登錄系統上的 Root 帳戶。或者,如果 Root 關閉,則使用sudo -s訪問提升的終端窗口。
蘇 -
或者
須藤 -s
第二步:假設你的 Linux 系統上已經安裝了wget命令,使用它來下載最新的 EPEL RPM 包到服務器。
wget https://dl.fedoraproject.org/pub/epel/epel-release-latest-7.noarch.rpm
第 3 步:使用Yum包管理器,在系統上設置 EPEL 7 發布 RPM,以便 repo 將在 RedHat Enterprise Linux 7 上啟動並運行。
第 4 步:使用訂閱管理器工具,將您的 RHEL 7 系統訂閱到“可選”、“附加”和“HA”軟件存儲庫,以確保您的系統將獲得 EPEL 不提供的 RPM 包。
訂閱管理器存儲庫 --enable "rhel-*-optional-rpms" --enable "rhel-*-extras-rpms" --enable "rhel-ha-for-rhel-*-server-rpms"
步驟 1:首先使用su命令將命令行從非 root 用戶轉移到 Root 帳戶。或者,如果無法訪問 Root 帳戶,請使用sudo -s命令獲得提升的 shell 。
蘇 -
或者
須藤 -s
第 2 步:安裝wget下載程序(如果您的 CentOS 7 系統上還沒有它)。然後,使用它下載最新版本的 EPEL RPM 文件。
wget https://dl.fedoraproject.org/pub/epel/epel-release-latest-7.noarch.rpm
第三步:現在下載完成,在 CentOS 7 上使用Yum 包管理器安裝 EPEL。
yum 安裝 epel-release-latest-7.noarch.rpm
步驟 1: 使用su以 Root 帳戶登錄命令行。或者,如果Root 在您的系統上關閉,則使用sudo -s命令訪問提升的終端 shell 。
蘇 -
或者,
須藤 -s
第 2 步:在 RHEL6 上安裝wget下載器應用程序(如果您還沒有的話)。之後,使用它在您的系統上快速獲取最新版本的 EPEL。
wget https://dl.fedoraproject.org/pub/epel/epel-release-latest-6.noarch.rpm
第 3 步:在命令行中,使用Yum包管理器將 EPEL 版本 6 安裝到您的 RHEL 6 系統。
yum 安裝 epel-release-latest-6.noarch.rpm
步驟 1:在 CentOS 6 上啟用 EPEL 6 的第一步是在 Linux 命令行中獲得 Root 訪問權限。為此,請使用su命令登錄到 Root 帳戶。或者,如果您的 CentOS 6 系統出於安全原因關閉了 Root 帳戶,則使用sudo -s命令。
蘇 -
或者
須藤 -s
第 2 步:確保在您的系統上設置了wget下載程序。之後,輸入下面的命令,自動下載最新版本的 EPEL 6 for CentOS 6。
wget https://dl.fedoraproject.org/pub/epel/epel-release-latest-6.noarch.rpm
第 3 步:在 Root 終端中,使用Yum包管理器安裝您最近下載的 EPEL 6 RPM 文件。
yum 安裝 epel-release-latest-6.noarch.rpm
使用 CentOS 或 RedHat Enterprise Linux 作為工作站並需要訪問 EPEL 提供的軟件?這是讓它工作的方法。
步驟 1:使用您最喜歡的 Web 瀏覽器,前往Fedora Project Wiki 網站上的 EPEL 頁面。
第 2 步:滾動頁面並查找您需要的版本。對於 CentOS 7/RHEL 7,單擊“epel-release-latest-7”鏈接。對於 CentOS 6,獲取“epel-release-latest-6”。
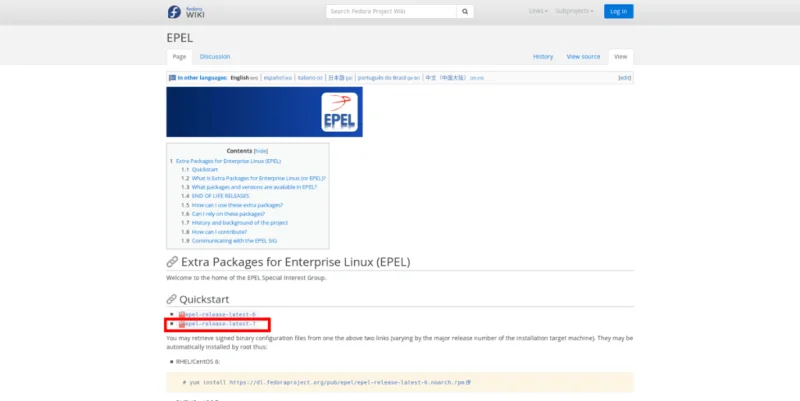
第 3 步:在 CentOS/RHEL 工作站上啟動文件管理器並導航到“下載”文件夾。然後,找到您下載的 EPEL 發行版 RPM,並用鼠標雙擊它以使用系統上默認的 GUI RPM 安裝工具打開它。
第 4 步:按照 Gnome 軟件、KDE Discover 或任何您用來在 CentOS 或 RHEL 工作站上安裝 EPEL 軟件包的 GUI RPM 軟件包安裝程序中的提示進行操作。
在 Ubuntu 系統上安裝 smartmontools,用於監控硬碟健康狀況並發送 SMART 郵件警報。檢查設備支援狀況、設定郵件發送、測試通知功能並檢查故障。
透過檢查安裝程式啟動模式、EFI 系統分割區、NVRAM 條目、GRUB EFI 檔案、安全啟動和韌體回退來修復 Debian UEFI 啟動失敗。
配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
透過區分資料耗盡和元資料耗盡、擴展儲存、修復元資料和啟用自動擴展,診斷和恢復 SUSE Linux Enterprise 上的完整 LVM 精簡池。
使用安全的伺服器工作流程(包括更新、SSH、防火牆、AppArmor、稽核和驗證),對 Debian 12 Bookworm 進行強化,使其符合目前的 CIS 基準 v2.0.0 標準。
在 Gooroom OS 上安裝 Flatpak 和 Snap 應用,包括版本檢查、終端命令以及相容性、安全控制、更新和儲存的實際比較。
安全地修復 Ubuntu APT 簽章錯誤。無需停用軟體包驗證,即可識別 NO_PUBKEY、EXPKEYSIG、BADSIG、時脈和軟體來源設定問題。
在 SLES 15 上設定 DM-Multipath,實現安全發現、服務設定、最小 multipath.conf 變更、initramfs 更新和路徑健康檢查。
使用 Btrfs 和 Snapper 在更新失敗後恢復 SLES。比較回滾選項,安全地測試快照,恢復系統,並驗證儲存庫。
使用 Liderahenk 和 Ahenk 來設定自訂的 Pardus GNOME 桌布,使用 dconf 鎖定選定的設置,並透過經過測試的試點專案推出其他客戶端策略。