如何修正 GPG 錯誤:Ubuntu 中無法驗證以下簽名

安全地修復 Ubuntu APT 簽章錯誤。無需停用軟體包驗證,即可識別 NO_PUBKEY、EXPKEYSIG、BADSIG、時脈和軟體來源設定問題。
您是否將Fedora 作為您選擇的 Linux 發行版?您是否有不穩定的互聯網連接或緩慢的下載?如果是這樣,最好學習如何使用 DNF 包管理器中包含的離線功能。
DNF 的離線模式被稱為“僅下載”,使用後可以更輕鬆地安裝大量程序。以下是在您的 Fedora 系統上使用此功能的方法。
Fedora Linux 上的 DNF 包管理工具有很多有用的功能,但“下載”是它可以做的最好的事情之一。通過在從 Fedora 軟件存儲庫安裝 RPM 包時使用這個命令行參數,可以很容易地下載任何應用程序,以便以後在您選擇的任何 Fedora Linux PC 上離線使用。
要使用此功能,請按鍵盤上的 Ctrl + Alt + T或Ctrl + Shift + T打開終端窗口。然後,打開終端窗口後,使用下面的dnf 搜索命令搜索要離線安裝的應用程序的名稱。
因此,例如,如果您希望離線安裝 Chromium 開源瀏覽器,或者在互聯網速度較慢的 Linux PC 上安裝,您可以輸入下面的命令行參數。
sudo dnf 下載鉻
上述命令將快速抓取最新版本的 Chromium 開源瀏覽器,並將其放置在 Fedora 的包緩存目錄“/var/cache/dnf”中。
要訪問此包緩存目錄,請使用CD命令並將終端會話從主目錄 (~) 移動到包緩存文件夾。
cd /var/cache/dnf
從這裡,查看各個子目錄並將您的文件複製到可移動設備,以便在其他計算機上離線安裝。
通過 Fedora 的包緩存目錄進行排序可能非常煩人。文件夾無處不在,這使得下載下載的軟件包比應有的要困難得多。幸運的是,有一種方法可以使用“downloaddir”命令行開關強制 DNF 包管理器將離線應用程序保存到用戶指定的任何位置。
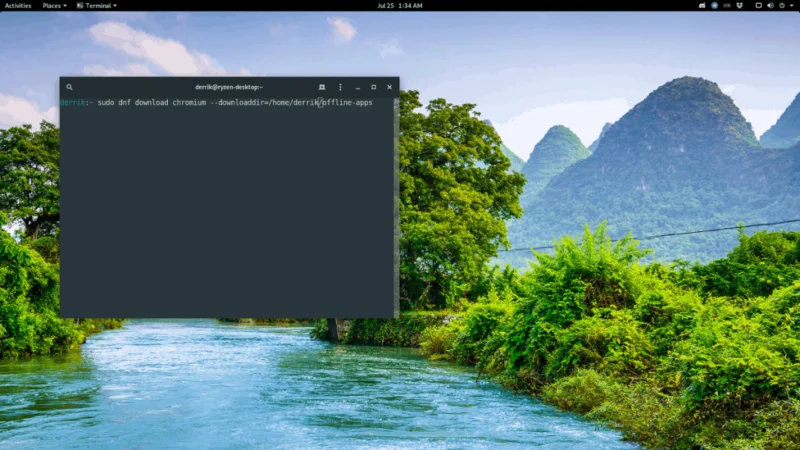
因此,例如,要將 Chromium Web 瀏覽器 RPM 包從 Fedora 軟件存儲庫下載到主目錄中標記為“offline-apps”的文件夾,您需要輸入以下命令。
注意:請"/home/username/offline-apps"使用您在 Linux PC 上使用的用戶名更改以下命令。
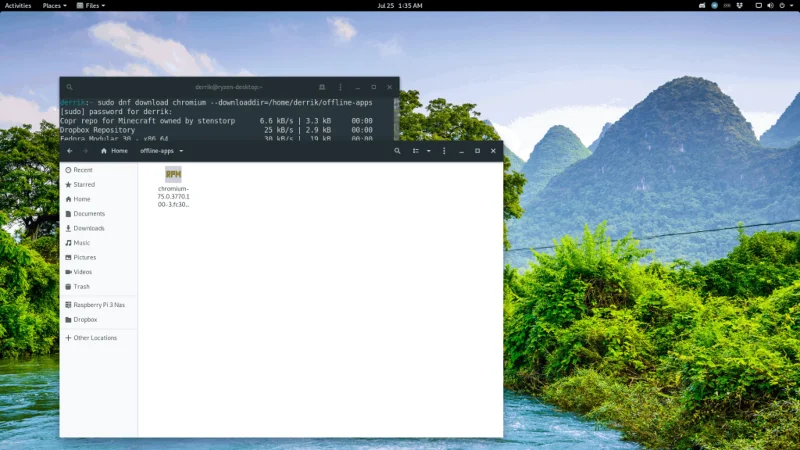
sudo dnf 下載chromium --downloaddir=/home/username/offline-apps
下載完成後,更新home文件夾下“offline-apps”目錄的權限,以便安全訪問該目錄。需要更改此文件夾的權限,因為其權限僅設置為 root。
須藤 chmod 777 -R ~/離線應用
更新文件夾的權限後,將文件夾複製到閃存驅動器以在其他 Fedora Linux 計算機上離線安裝。
使用上面的下載命令示例將從 Fedora Linux 存儲庫下載 RPM 包,並且在大多數情況下適用於互聯網訪問受限的計算機。但是,如果您還需要獲取應用程序的依賴項,因為無法訪問互聯網,則需要使用“resolve”命令行開關。
通過“resolve”,Fedora DNF 包管理器不僅會下載應用程序本身,還會下載在您的系統上運行應用程序所需的每個庫、依賴項和重要軟件。
例如,要下載 Kodi及其所有軟件依賴項,請運行下面的命令行操作。
sudo dnf 下載 kodi --resolve
上面的命令將下載 Kodi 及其在 Fedora 包緩存目錄 (/var/cache/dnf) 中的所有依賴項,您可以通過以下方式訪問:
cd /var/cache/dnf
或者,通過輸入以下命令行操作,將您的應用程序及其所有依賴項下載到主目錄 (~)。
注意:請務必將"/home/username/offline-apps"下面的命令部分替換為您在 Linux 系統上使用的用戶名。
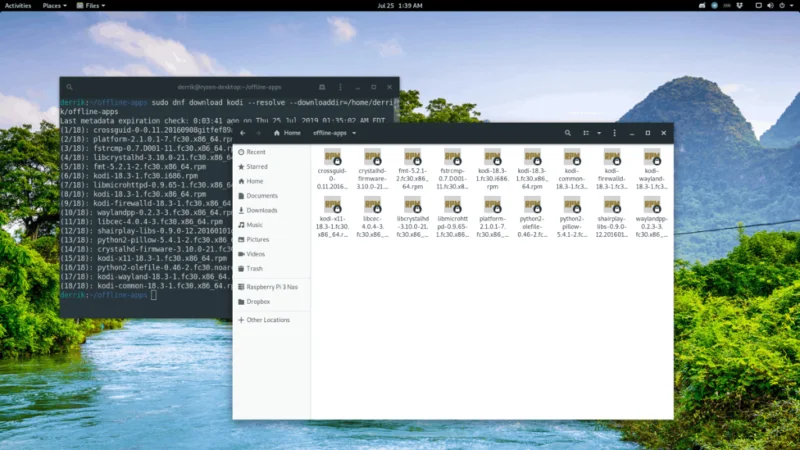
須藤 dnf 下載 kodi --resolve --downloaddir=/home/username/offline-apps
使用chmod命令更新文件夾的權限。
須藤 chmod 777 -R ~/離線應用
然後,您可以隨意將“離線應用程序”複製到 USB 設備,以便稍後進行離線安裝。
DNF 的下載功能是確保即使是離線的 Fedora Linux 實例也能獲得最新應用程序的好方法。但是,如果您正在尋找在離線 Fedora 系統上獲取應用程序的方法,這不是唯一的方法。AppImage 是一項技術,它允許將整個應用程序包含在一個簡單的、可下載的文件中,非常適合離線系統。如果您有興趣使用 AppImage 應用程序,請前往 BinTray。這是一個出色的網站,以 AppImage 格式對大量應用程序進行了編目。
安全地修復 Ubuntu APT 簽章錯誤。無需停用軟體包驗證,即可識別 NO_PUBKEY、EXPKEYSIG、BADSIG、時脈和軟體來源設定問題。
在 SLES 15 上設定 DM-Multipath,實現安全發現、服務設定、最小 multipath.conf 變更、initramfs 更新和路徑健康檢查。
使用 Btrfs 和 Snapper 在更新失敗後恢復 SLES。比較回滾選項,安全地測試快照,恢復系統,並驗證儲存庫。
使用 Liderahenk 和 Ahenk 來設定自訂的 Pardus GNOME 桌布,使用 dconf 鎖定選定的設置,並透過經過測試的試點專案推出其他客戶端策略。
診斷 Ubuntu 伺服器進入緊急模式的原因,安全地修復常見的 /etc/fstab 和掛載問題,檢查檔案系統,並驗證正常重新啟動。
排查 Ubuntu 24.04 上忽略 GTK 主題的 Flatpak 應用程式問題。檢查主題擴充、GTK 入口網站、淺色和深色設定以及應用程式工具包限制。
在 Pardus 上設定 LIDER AHENK,並採用以品質為中心的設定:驗證先決條件、部署 Lider、註冊 Ahenk 用戶端並驗證管理。
使用 Pardus NVIDIA 驅動程式安裝程式在 Pardus 23 上啟用 NVIDIA 驅動程式。檢查 GPU 相容性、安全重新啟動、驗證驅動程式並解決常見問題。
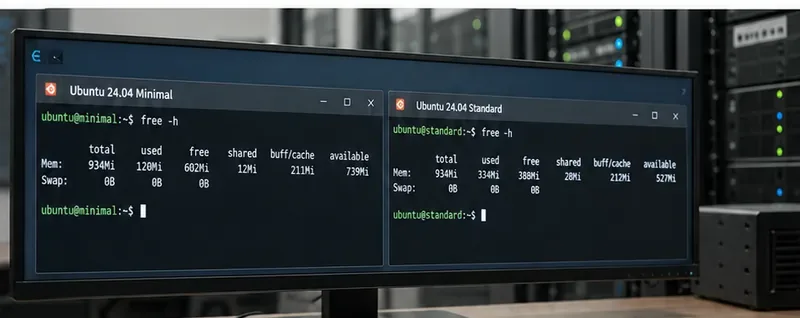
使用可重複的基準測試方法,比較 Ubuntu Server 24.04 Minimal 和 Standard 安裝的磁碟使用情況、記憶體、啟動時間、服務和實際工作負載效能。
安全地解決 SLES 中的 Zypper 鎖定錯誤。識別進程,選擇等待或停止該進程,並區分事務鎖和包鎖。