كيفية تقييد تواريخ انتهاء صلاحية الروابط العامة في خادم ownCloud

حدد تاريخ انتهاء صلاحية أقصى للروابط العامة لخادم ownCloud، وافهم المشاركات التي يؤثر عليها، وتحقق من السياسة دون إغفال الروابط القديمة.
عادةً ما تشير رسالة "تم رفض الاتصال" في تطبيق ownCloud للهواتف المحمولة إلى وجود مشكلة في الاتصال قبل بدء عملية المصادقة: فقد وصل الهاتف إلى عنوان الشبكة، ولكن لم يتم قبول الاتصال على نقطة النهاية المطلوبة. قد تختلف صياغة الرسالة باختلاف إصداري نظامي Android وiOS، لذا تعامل معها كعرضٍ وليس كتشخيص.
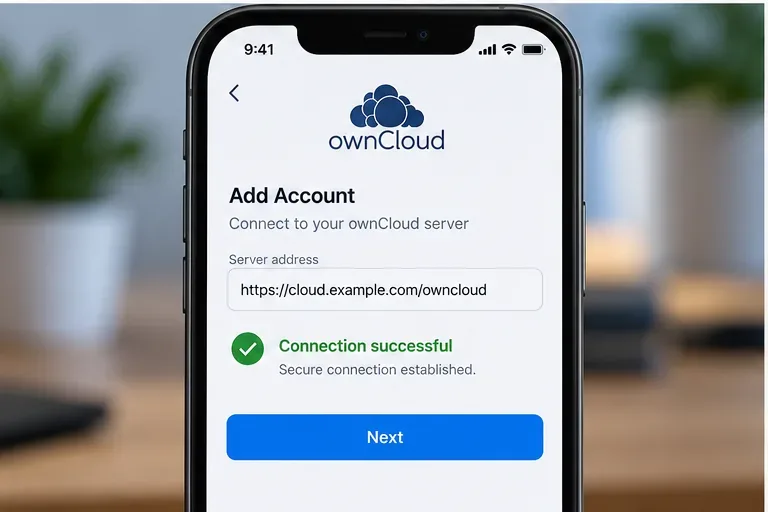
سيناريو توضيحي فقط: تخيل شركة تصميم صغيرة تُدعى "نورث ستار ستوديو". يتصل موظفوها عادةً https://cloud.example.com/owncloudبتطبيق "أون كلاود" على هواتفهم. بعد تغيير خادم الوكيل العكسي، أبلغت عدة هواتف عن "رفض الاتصال". لا تزال واجهة "أون كلاود" تعمل من حاسوب مدير النظام داخل المكتب، ولكنها لا تعمل عبر بيانات الهاتف. سيُستخدم هذا السيناريو الافتراضي في جميع أنحاء الدليل لتوضيح كيفية ترابط خطوات استكشاف الأخطاء وإصلاحها؛ وهو ليس تقريرًا عن عملية نشر حقيقية أو نتيجة اختبار.
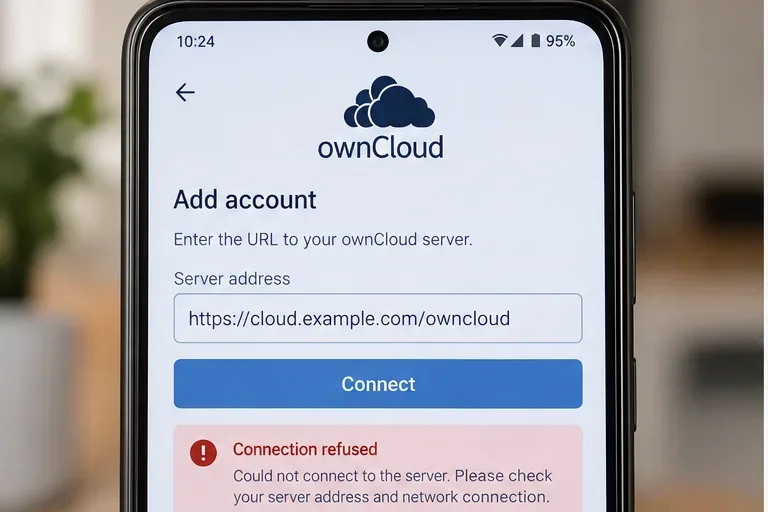
لا تبدأ بإعادة تعيين كلمة مرور المستخدم. تحدث مشكلة كلمة المرور الخاطئة، أو انتهاء صلاحية الرمز المميز، أو مشكلة OAuth بعد أن يتمكن العميل من الاتصال بالخادم. أما رفض اتصال TCP فيرتبط عادةً بمضيف أو منفذ خاطئ، أو خادم ويب أو وكيل متوقف، أو قاعدة جدار حماية، أو خدمة تستمع فقط على واجهة داخلية.
تؤكد وثائق تطبيقات الهاتف المحمول الحالية الخاصة بـ ownCloud أنه يتم تكوين التطبيقات باستخدام عنوان URL لخادم ownCloud. كما تنص وثائق webDAV الخاصة بـ ownCloud على أنه يجب على تطبيقات الهاتف المحمول استخدام عنوان URL الأساسي والمجلد، مثل `< example.com/owncloudعنوان URL>`، بدلاً من إدخال نقطة نهاية WebDAV يدويًا. راجع وثائق الوصول إلى WebDAV الخاصة بـ ownCloud .
في مثال Northstar، يكون عنوان URL المتوقع هو https://cloud.example.com/owncloud. تحقق من جميع المكونات الأربعة: البروتوكول، واسم المضيف، والمنفذ (اختياري)، والمسار. تشمل الأخطاء الشائعة استخدام http://عندما تستمع الخدمة العامة فقط عبر HTTPS، أو حذف منفذ غير قياسي، أو استخدام اسم مضيف داخلي لا يمكن الوصول إليه من خارج المكتب، أو إدخال نقطة نهاية DAV بدلاً من عنوان URL الأساسي لـ ownCloud.
توضح وثائق نظام أندرويد أن التطبيق يختبر الاتصال بعد إدخال عنوان URL للخادم وبيانات الاعتماد، ويوصي باستخدام خادم يدعم بروتوكول SSL لضمان استخدام HTTPS. وبالمثل، تتحقق وثائق نظام iOS من عنوان URL للخادم وطريقة المصادقة وشهادة TLS عند إضافة حساب. راجع دليل اتصال ownCloud لنظام أندرويد ودليل حساب ownCloud لنظام iOS .
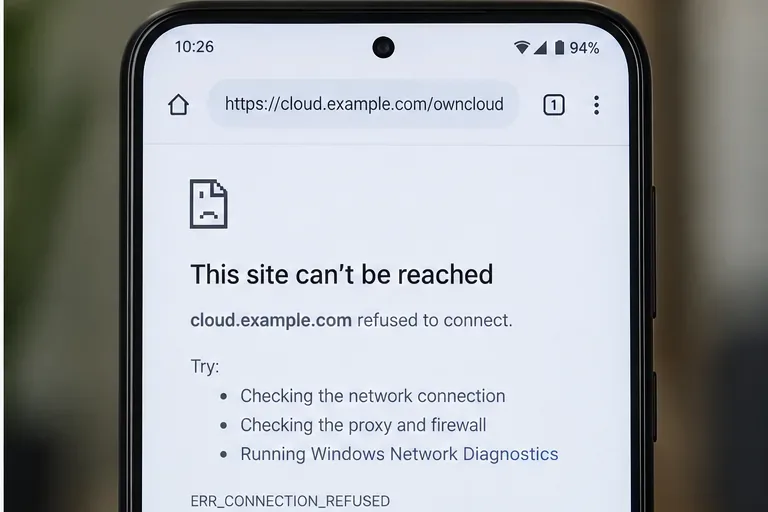
على الهاتف المتأثر، افتح رابط ownCloud المحدد في متصفح. هذه خطوة حاسمة. إذا تمكن المتصفح من تحميل صفحة ownCloud بينما لم يتمكن التطبيق من ذلك، فابحث عن مشكلة في شهادة التطبيق، أو إعادة التوجيه، أو OAuth، أو إعدادات الحساب. إذا فشل كل من المتصفح والتطبيق على نفس الشبكة، فتابع فحص الخادم والشبكة.
اختبر الاتصال من أكثر من شبكة. في حالة Northstar التوضيحية، تعمل شبكة Wi-Fi المكتبية، لكن بيانات الهاتف المحمول لا تعمل. يشير هذا إلى وجود مشكلة في نظام أسماء النطاقات العام (DNS)، أو جدار الحماية، أو تقنية ترجمة عناوين الشبكة (NAT)، أو خادم وكيل عكسي، وليس إلى مشكلة في اسم مستخدم ownCloud.
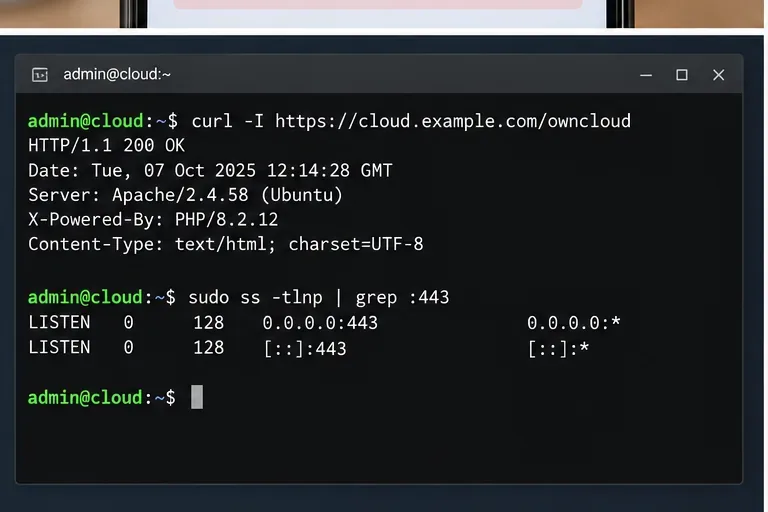
من جهاز قادر على الوصول إلى الخادم، اختبر عنوان URL ومنفذ الاستماع. تُعد الأوامر التالية نقاط بداية مفيدة:
curl -I https://cloud.example.com/owncloud
sudo ss -tlnp | grep -E ':80|:443'
لا يشترط أن تكون استجابة HTTP الناجحة هي نفسها 200؛ إذ يمكن أن يُثبت إعادة التوجيه أيضًا أن خدمة الويب تستجيب. يكمن الفرق المهم في قبول اتصال TCP. إذا لم يكن هناك أي اتصال يستمع على المنفذ العام المتوقع، فقم بإصلاح ذلك قبل تغيير إعدادات تطبيق ownCloud.
تستخدم العديد من عمليات نشر ownCloud خادم وكيل مثل Apache أو NGINX أو HAProxy أو Traefik أو أي خادم وكيل آخر أمام التطبيق. تأكد من تشغيل الخدمة العامة، وربطها بالواجهة المقصودة، وتوجيه حركة البيانات إلى خادم ownCloud الخلفي الفعلي. 127.0.0.1قد يؤدي إيقاف خادم الوكيل، أو ربطه بواجهة واحدة فقط، أو تهيئته لمنفذ خاطئ، إلى رفض فوري.
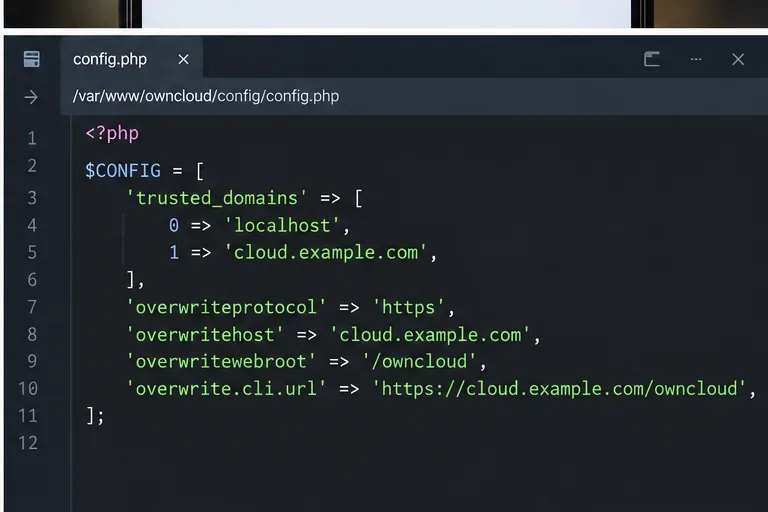
تُوثّق منصة ownCloud خوادم البروكسي العكسية بشكلٍ صريح، وتتطلب تهيئة عناوين البروكسي التي تثق بها المنصة trusted_proxies. كما تُوثّق إعدادات الكتابة فوق الملفات في حال فشل الكشف التلقائي عن اسم المضيف أو البروتوكول أو جذر الموقع خلف خادم البروكسي. راجع دليل تهيئة البروكسي العكسي الخاص بمنصة ownCloud .
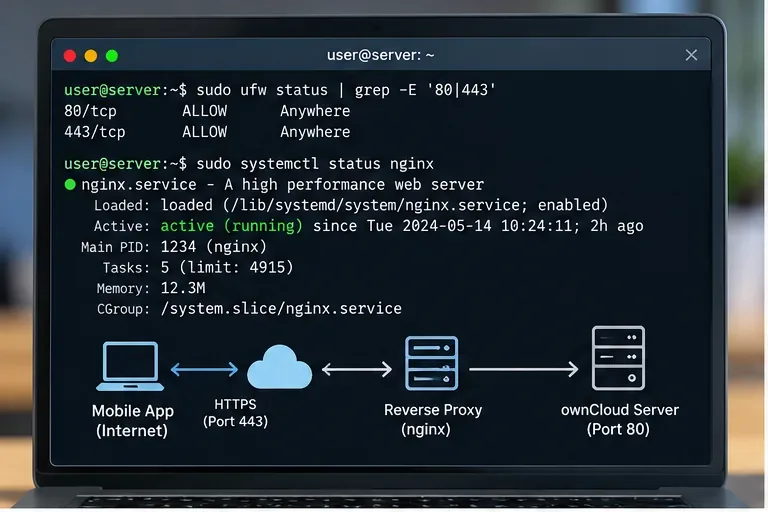
إذا كان بروتوكول HTTPS يعمل على الخادم نفسه ولكنه لا يعمل من هاتف خارج الشبكة المحلية، فتحقق من جدار حماية المضيف، ومجموعة أمان السحابة، وجهاز التوجيه، أو قاعدة NAT، وأي جدار حماية مؤسسي متصل بالشبكة. في حالة نشر HTTPS بشكل طبيعي، يجب أن يكون منفذ TCP 443 متاحًا على العنوان العام. إذا كنت تستخدم منفذًا مخصصًا عمدًا، فيجب كشف هذا المنفذ تحديدًا وإدراجه في عنوان URL.
لا تقم بتعطيل جدار الحماية كحل دائم. بدلاً من ذلك، حدد المستمع المطلوب واسمح فقط بحركة البيانات التي يحتاجها تصميمك. في سيناريو Northstar، السؤال المفيد ليس "هل جدار الحماية مُفعّل؟" بل "هل يستطيع عميل خارجي الوصول إلى العنوان والمنفذ المُعلنين لـ ownCloud؟"

تختلف مشكلة الشهادة عن رفض TCP الصريح، ولكنها غالبًا ما تظهر مباشرةً بعد إصلاح مشكلة إمكانية الوصول. تشير وثائق iOS الحالية إلى أن التطبيق يتحقق من شهادات TLS عند إضافة خادم، ويتيح للمستخدم الاطلاع على تفاصيل الشهادة. كما توضح وثائق Android تحذيرات بشأن الشهادات التي لا يمكن التحقق منها.
استخدم شهادة يتطابق اسم مضيفها مع اسم مضيف ownCloud العام، وتكون سلسلة شهاداتها موثوقة من قِبل الجهاز كلما أمكن ذلك. راجع أيضًا عمليات إعادة التوجيه من HTTP إلى HTTPS. تشير وثائق أمان iOS إلى أن عمليات إعادة التوجيه أثناء تسجيل الدخول لا تتم تلقائيًا، بل يُطلب من المستخدمين الموافقة عليها. راجع وثائق أمان ownCloud لنظام iOS .
بمجرد أن يقبل خادم الويب الاتصالات، تأكد من أن ownCloud يتعرف على اسم المضيف المستخدم من قِبل الهاتف. يتطلب ownCloud السماح بعناوين URL المستخدمة للوصول إلى الخادم trusted_domains. هذا الأمر مهم عند إضافة اسم مضيف عام جديد، أو نقل الخدمة، أو إتاحة الوصول إلى تثبيت داخلي سابق.
في حالة التثبيت التقليدي، يُنصح بفحص الإعدادات بدلاً من تعديلها بشكل عشوائي. يمكنك استخدام أداة occلقراءة النطاقات المُكوّنة:
sudo -u www-data ./occ config:system:get trusted_domainsإذا كان اسم المضيف العام مفقودًا، فأضفه باستخدام occ config:system:setالصيغة الموثقة لفهرس مصفوفة غير مستخدم. يتوفر مرجع الأوامر الرسمي في وثائق أوامر ownCloud occ . بالنسبة لعمليات نشر الحاويات، تعرض وثائق ownCloud الحالية إعدادات النطاق والوكيل المكافئة من خلال متغيرات البيئة مثل ` OWNCLOUD_TRUSTED_DOMAINS..` و`..` OWNCLOUD_TRUSTED_PROXIES.
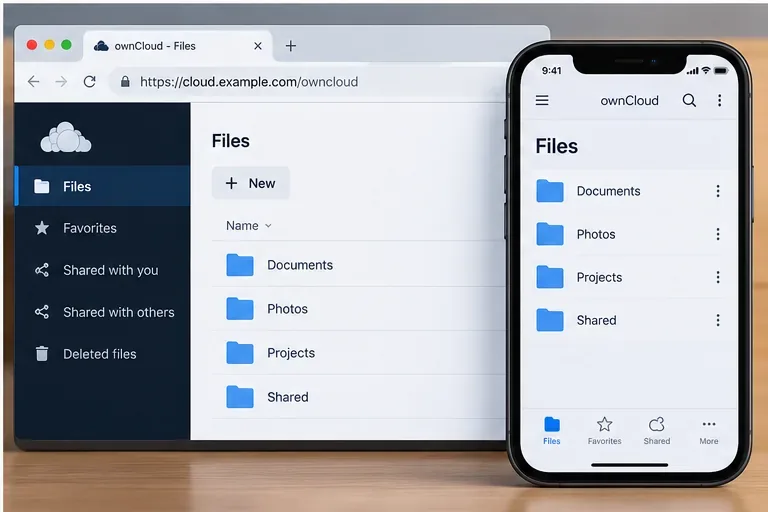
ارجع إلى الجهاز المتأثر واختبره بتسلسل مُنظّم: أولاً، افتح الرابط في المتصفح، ثم أضف حساب ownCloud أو أعد ربطه، ثم افتح عرض الملفات وتأكد من ظهور قائمة المجلدات. كرر هذه العملية مرةً عبر شبكة Wi-Fi ومرةً عبر بيانات الجوال إذا كان من المفترض أن تعمل الخدمة من كلا الشبكتين.
في مثال نورث ستار، لنفترض أن المسؤول اكتشف أن الخادم الوكيل العكسي البديل كان يستمع على المنفذ 443 فقط على الواجهة الخاصة. إن ربط المستمع العام بشكل صحيح سيفسر سبب عمل الوصول إلى المكتب بينما تم رفض الوصول عبر شبكة الجوال. هذا مجرد توضيح لعملية التفكير، وليس ادعاءً بشأن حادثة حقيقية في أون كلاود.
| ما تلاحظه | الفحص التالي الأكثر فائدة |
|---|---|
| تم رفض كل من التطبيق ومتصفح الهاتف | اسم المضيف العام، المنفذ، المستمع، جدار الحماية، NAT، خدمة الوكيل |
| يعمل عبر شبكة الواي فاي، لكنه لا يعمل عبر بيانات الهاتف المحمول. | نظام أسماء النطاقات العام ومسار جدار الحماية/NAT/الوكيل المواجه للإنترنت |
| المتصفح يعمل، لكن التطبيق يتوقف عند مراجعة الشهادة | اسم مضيف TLS، سلسلة الشهادات، عمليات إعادة التوجيه |
| يستجيب الخادم لكن ownCloud يرفض المضيف | trusted_domainsوإعدادات الكتابة فوق الخادم الوكيل العكسي |
| تم الاتصال بنجاح ولكن تسجيل الدخول فشل | بيانات الاعتماد، أو OAuth2، أو المصادقة الثنائية، أو سياسة الرموز المميزة |
تجنّب تغيير كلمات المرور، أو إعدادات قاعدة البيانات، أو أذونات الملفات، أو حدود ذاكرة PHP لمجرد ظهور رسالة "تم رفض الاتصال" في تطبيق الهاتف. قد تكون هذه الإعدادات مهمة في حالات فشل أخرى في ownCloud، لكنها ليست أول ما يجب التحقق منه عندما يتعذر على العميل إنشاء اتصال بالشبكة نهائيًا. كذلك، لا تتجاوز تحذيرات الشهادات بشكل دائم كبديل لإصلاح إعدادات TLS العامة.
اعتبارًا من أكتوبر 2026، تنشر ownCloud أحدث وثائقها لخادم Classic الخاص بها، بالإضافة إلى تطبيقاتها المنفصلة للأجهزة المحمولة التي تعمل بنظامي Android وiOS. قد تختلف المسميات والشاشات بين إصدارات التطبيق، لذا يُنصح باتباع ترتيب استكشاف الأخطاء وإصلاحها المذكور أعلاه كطريقة فعّالة: تحقق أولًا من إمكانية الوصول إلى الشبكة، ثم تحقق من سلوك الوكيل وTLS، وبعد ذلك فقط انتقل إلى إعدادات تطبيق ownCloud والمصادقة.
حدد تاريخ انتهاء صلاحية أقصى للروابط العامة لخادم ownCloud، وافهم المشاركات التي يؤثر عليها، وتحقق من السياسة دون إغفال الروابط القديمة.
قم بتكوين المزامنة التلقائية لـ Zimbra GAL، واضبط فاصل الاستطلاع، وقم بفرض مزامنة اختبارية، وتحقق من الطوابع الزمنية، وقم باستكشاف أخطاء جهات اتصال LDAP الداخلية أو الخارجية القديمة وإصلاحها.
قم بتكوين تسجيل الدخول المدعوم بـ LDAP لـ ownCloud Infinite Scale، وقم بتعيين المستخدمين والمجموعات، واختر OIDC المدمج أو الخارجي، وقم بحماية بيانات الاعتماد، وتحقق من المصادقة بأمان.
خطط لعملية نقل البيانات من ownCloud Classic 10 إلى Infinite Scale باستخدام تطبيق migrate-to-ocis المدعوم. تعرّف على ما يتم نقله وما لا يتم نقله، ومتطلبات LDAP، والأوامر، وفحوصات الانتقال.
تعرف على مكان تحميل Zimbra لقواعد SpamAssassin المخصصة، وكيفية كتابة قاعدة .cf والتحقق من صحتها، وإعادة تشغيل Amavis، واختبار رؤوس الرسائل، والتراجع بأمان.
قم بعمل نسخة احتياطية واستعادة صندوق بريد Zimbra CE فردي باستخدام zmmailbox. قم بتصدير أرشيف ZIP مع البيانات الوصفية، وتحقق منه، واختبر الاستعادة بأمان في حساب تجريبي.
تعرف على كيفية تحديد حصة المساحة الشخصية لمستخدم ownCloud Infinite Scale، وتمييزها عن مساحة المشروع والحدود العامة، وتعيين الإعدادات الافتراضية للمستخدمين الجدد حسب الدور.
قم بتشخيص حالات انقطاع تسجيل SIP في BigBlueButton FreeSWITCH عن طريق التحقق من حالة الخدمة، ومستمعي SIP وESL، وعناوين NAT، وقواعد جدار الحماية، والسجلات.
قم بإصلاح أخطاء رفض اتصال تطبيق ownCloud للهواتف المحمولة عن طريق التحقق من عنوان URL للخادم، ومنفذ HTTPS، وخادم الويب، وجدار الحماية، والوكيل، وTLS، والنطاقات الموثوقة.
قارن بين طرق التحكم في حسابات Matrix الجديدة على Synapse، بدءًا من تعطيل التسجيل العام وحتى إصدار رموز محدودة الاستخدام، مع أمثلة على التكوين والتحقق.
