حل مشكلة تعليق وضع الصيانة في Nextcloud مع OCC

قم بمسح صفحة صيانة Nextcloud العالقة بأمان باستخدام OCC، وتحقق مما إذا كانت الترقية غير مكتملة، وتأكد من أن المثيل جاهز للمستخدمين.
قد تفشل شهادة SSL التجارية على Zimbra بعدة طرق مُحبطة حتى عندما تُؤكد جهة إصدار الشهادات صحة إصدارها. لا تكمن المشاكل الأكثر شيوعًا عادةً في الشهادة نفسها، بل في: عدم تطابق المفتاح الخاص مع الشهادة المُسترجعة، أو غياب جهة إصدار شهادات وسيطة، أو عدم وجود اسم المضيف ضمن اسم الموضوع البديل (SAN) للشهادة، أو قيام المسؤول بنشر الملفات قبل التحقق من صحة سلسلة الشهادات.
إنّ الطريقة الأمثل لإنجاز هذه المهمة هي التعامل معها كسلسلة من الفحوصات بدلاً من أمر واحد لتثبيت الشهادة. zmcertmgrتتيح أداة الشهادات الموثقة من Zimbra إنشاء طلب توقيع شهادة (CSR)، والتحقق من المفتاح الخاص وسلسلة المرجع المصدق (CA)، ونشر الشهادة على خدمات Zimbra، وعرض الشهادة النشطة حاليًا. يوثّق مركز Zimbra التقني الرسمي هذه الأوامر في دليل أدوات الشهادات في وحدة تحكم الإدارة وواجهة سطر الأوامر .
قبل إجراء أي تغييرات، حدد النتيجة المرجوة. يجب أن يستوفي النشر الصحيح جميع هذه الشروط:
mail.example.com.zmcertmgr deploycrt commيكتمل بدون أي خطأ في تطابق المفاتيح أو خطأ في التحقق من صحة السلسلة.zmcertmgr viewdeployedcrtيعرض الشهادة المتوقعة.إذا فشل أحد هذه الفحوصات، فقم بإصلاح تلك الطبقة تحديدًا قبل المتابعة. نادرًا ما يؤدي إعادة نشر الملفات نفسها بشكل متكرر إلى حل مشكلة المفتاح أو شبكة التخزين (SAN) أو سلسلة التخزين.
| الموقف | النهج الموصى به | المقايضة الرئيسية |
|---|---|---|
| شهادة جديدة باستخدام طلب توقيع الشهادة (CSR) المُنشأ بواسطة Zimbra | قم بإنشاء تقرير المسؤولية الاجتماعية للشركات zmcertmgrواحتفظ بالتقرير الذي تم إنشاؤهcommercial.key | أبسط عملية مطابقة للمفاتيح، لكن المفتاح الخاص يظل مرتبطًا بتثبيت Zimbra هذا |
| شهادة صادرة من مفتاح خاص موجود | تأكد من أن هذا المفتاح هو الذي سيستخدمه Zimbra قبل النشر | مفيد لعمليات الترحيل، لكن من الأسهل إنشاء عدم تطابق رئيسي |
| زيمبرا أحادي العقدة | تحقق من الملفات وانشرها محليًا، ثم أعد التشغيل. | بسيط، مع نافذة صيانة واحدة |
| زيمبرا متعددة العقد | خطط لوضع الشهادات ونشرها لكل عقدة أو استخدم خيارات الخوادم المتعددة المدعومة من Zimbra | يلزم مزيد من التنسيق؛ لا تفترض أن إجراءً أحادي العقدة يغطي كل الأدوار |
تشير صفحة مركز التقنية الحالية لـ Zimbra إلى أنه في الإصدار 8.7 والإصدارات الأحدث، zmcertmgrيتم تشغيل Zimbra بصلاحيات zimbraالمستخدم. كما توضح الصفحة أنه يجب تسمية المفتاح الخاص التجاري commercial.keyفي ملف /opt/zimbra/ssl/zimbra/commercial، وأنه يجب وضع شهادة الخادم وملف سلسلة شهادات المرجع المصدق في دليل مؤقت قبل النشر.
لا تبدأ بحذف مجلد SSL الحالي. أنشئ أولاً نسخة احتياطية يمكنك استعادتها في حال فشل عملية النشر الجديدة. كمسؤول النظام، إليك مثالًا متحفظًا:
cp -a /opt/zimbra/ssl/zimbra /opt/zimbra/ssl/zimbra.backup-$(date +%Y%m%d-%H%M%S)قم أيضاً بتسجيل الشهادة المنشورة الحالية قبل تغييرها:
su - zimbra
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
يُتيح لك هذا وضع أساس للمقارنة بعد التغيير. إذا كانت بيئتك تحتوي على عدة خوادم Zimbra، فاحفظ حالة الشهادة الحالية على كل خادم ذي صلة بدلاً من افتراض أنها متطابقة.
لإنشاء شهادة تجارية جديدة، قم بإنشاء طلب توقيع الشهادة (CSR) باستخدام اسم مضيف الإنتاج وأي أسماء بديلة للمجال (SANs) إضافية. توضح زيمبرا الصيغة التالية:
/opt/zimbra/bin/zmcertmgr createcsr comm -new \
-subject "/C=US/ST=CA/L=Sunnyvale/O=Example/OU=IT/CN=mail.example.com" \
-subjectAltNames "mail.example.com"
إذا اتصل المستخدمون أيضًا باستخدام اسم آخر، مثل `<اسم النطاق webmail.example.com>`، فأضفه إلى قائمة أسماء النطاقات البديلة (SAN) عند طلب الشهادة. تتحقق برامج TLS الحديثة من أسماء المضيفين باستخدام أسماء النطاقات البديلة، لذا قد تُظهر الشهادة التي تبدو صحيحة بالاسم الشائع فقط تحذيرًا من المتصفح إذا كان اسم المضيف مفقودًا.
راجع طلب توقيع الشهادة (CSR) قبل إرساله إلى جهة إصدار الشهادات الخاصة بك:
/opt/zimbra/bin/zmcertmgr viewcsr comm /opt/zimbra/ssl/zimbra/commercial/commercial.csr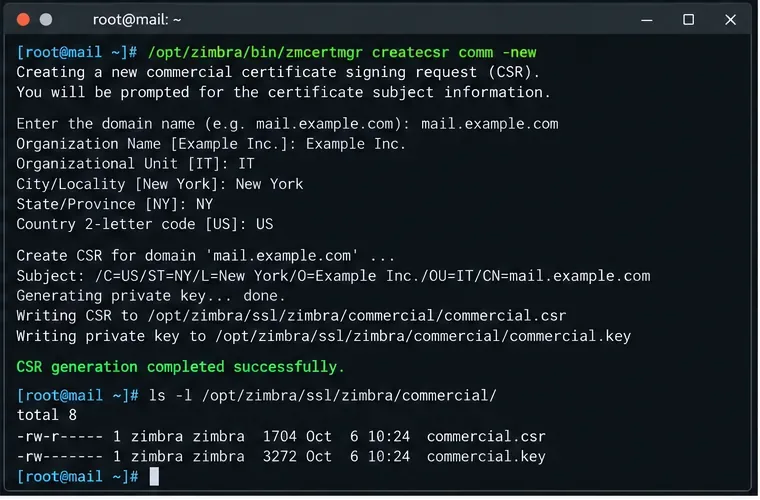
نقطة تفتيش: توقف هنا إذا كانت أسماء نطاقات DNS المطلوبة خاطئة. إصدار الشهادة أولاً ثم اكتشاف اسم بديل للموضوع (SAN) مفقود لاحقاً يعني أنك ستحتاج عادةً إلى هيئة إصدار الشهادات (CA) لإعادة إصدارها.
بعد التحقق، عادةً ما تُعيد جهة إصدار الشهادات التجارية شهادة الخادم بالإضافة إلى شهادة وسيطة واحدة أو أكثر. يتطلب إجراء Zimbra الرسمي لإصدار الشهادات التجارية أحادية العقدة شهادة الخادم بصيغة PEM، ويُوجّه المسؤولين إلى دمج شهادات جهة إصدار الشهادات الوسيطة والجذرية في ملف سلسلة.
يتمثل التخطيط النموذجي للمسرح فيما يلي:
/tmp/commercial.crt
/tmp/ca_intermediary.crt
/tmp/ca.crt
ثم قم ببناء السلسلة بالترتيب الموثق من قبل زيمبرا:
cat /tmp/ca_intermediary.crt /tmp/ca.crt > /tmp/ca_chain.crtاستخدم الملفات التي توفرها جهة إصدار الشهادات الخاصة بك لمنتج الشهادة المحدد لديك. لا تنسخ شهادة وسيطة من دليل تعليمي غير ذي صلة لمجرد تشابه اسم العلامة التجارية لجهة إصدار الشهادات. تتغير هياكل جهات إصدار الشهادات بمرور الوقت، وتُعد الشهادة الوسيطة الخاطئة سببًا شائعًا للمشاكل unable to get local issuer certificate.
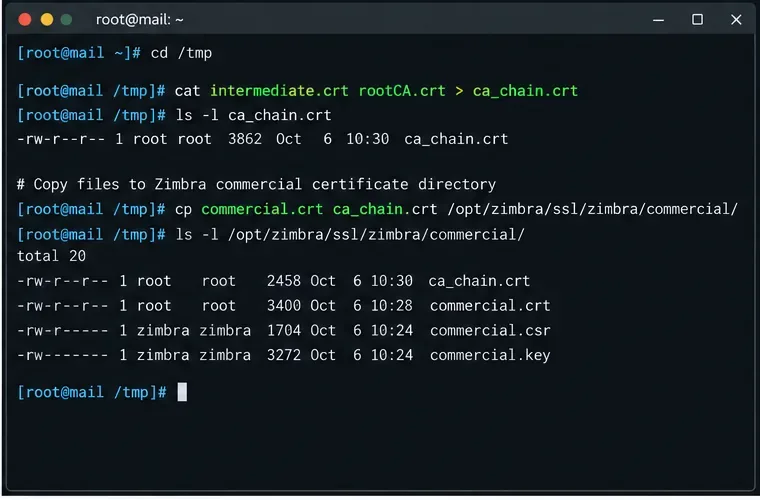
هذه هي أهم بوابة أمان. قم بتشغيل أمر التحقق الموثق كمستخدم Zimbra على إصدارات Zimbra الحالية:
su - zimbra
/opt/zimbra/bin/zmcertmgr verifycrt comm \
/opt/zimbra/ssl/zimbra/commercial/commercial.key \
/tmp/commercial.crt \
/tmp/ca_chain.crt
يُشير التحقق الناجح إلى تطابق الشهادة والمفتاح الخاص، وأن الشهادة صالحة. توضح وثائق أدوات شهادات Zimbra أن هذه العملية verifycrtتجمع بين فحص المفتاح وفحص سلسلة الشهادات.
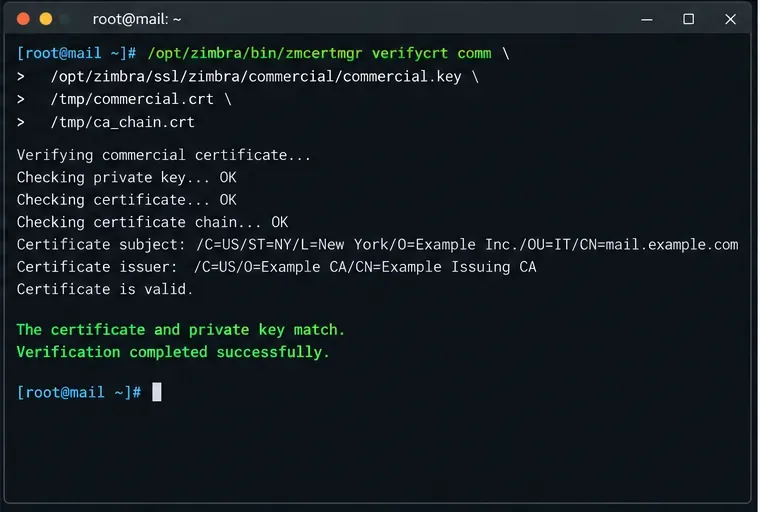
commercial.key. استعد المفتاح الصحيح أو أعد إصدار الشهادة من طلب توقيع شهادة جديد.لا تقم بنشره إلا بعد نجاح عملية التحقق:
/opt/zimbra/bin/zmcertmgr deploycrt comm /tmp/commercial.crt /tmp/ca_chain.crtتقوم عملية النشر الموثقة لـ Zimbra بنسخ الشهادة التجارية إلى منطقة SSL الخاصة بها، وإلحاق سلسلة CA، وتحديث تكوين الشهادة، وتثبيت مواد الشهادة للخدمات مثل MTA وLDAP والوكيل ومكونات صندوق البريد حسب الاقتضاء للخادم.
لا تقم بالكتابة اليدوية فوق ملفات مفاتيح Java أو ملفات شهادات الخدمة بشكل عشوائي إلا إذا نصت وثائق إصدار Zimbra الخاص بك على ذلك تحديدًا. والهدف من ذلك zmcertmgrهو الحفاظ على اتساق مواد الشهادات الخاصة بالخدمة.
بعد التثبيت، أعد تشغيل Zimbra:
su - zimbra
zmcontrol restart
ثم تحقق من حالة الخدمة:
zmcontrol statusإذا لم تعد الخدمة إلى وضعها الطبيعي Running، فيُرجى التحقق من الأمر قبل إعلان اكتمال تغيير الشهادة. قد تؤثر مشاكل الشهادة على بروتوكول LDAP، أو الخادم الوكيل، أو صندوق البريد، أو أي اتصال آخر يعتمد على بروتوكول TLS، خاصةً في بيئات متعددة العُقد.
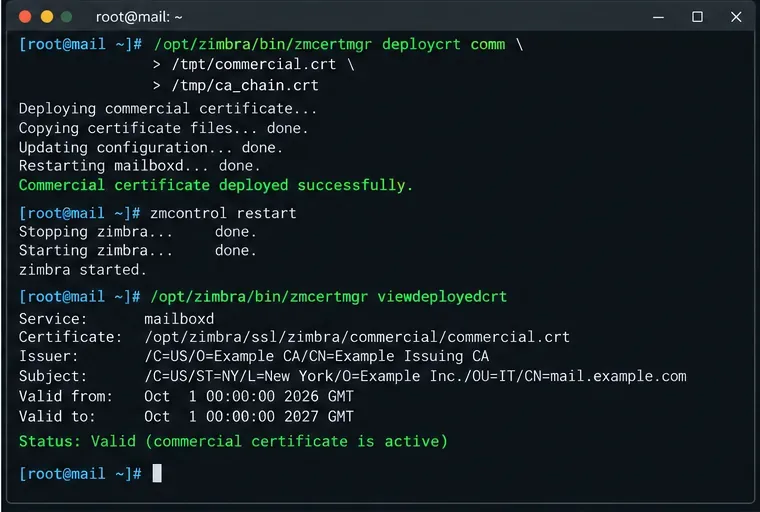
viewdeployedcrt.استخدم عرض الشهادات الخاص بـ Zimbra أولاً:
/opt/zimbra/bin/zmcertmgr viewdeployedcrtيمكنك أيضًا التحقق مما إذا كانت أي شهادة خدمة تم نشرها تقترب من تاريخ انتهاء صلاحيتها:
/opt/zimbra/bin/zmcertmgr checkcrtexpiration all -days 30وأخيرًا، اختبر اسم المضيف العام الذي يفتحه المستخدمون. إليك طريقة مفيدة للتحقق من OpenSSL من جهاز آخر:
openssl s_client -connect mail.example.com:443 -servername mail.example.com -showcertsابحث عن شهادة الطرف المتوقعة، واسم المضيف الصحيح، وسلسلة الشهادات الكاملة، ونتيجة تحقق ناجحة. ثم افتح نفس عنوان URL الخاص ببروتوكول HTTPS في متصفحك الحالي. يُعد اختبار المتصفح مهمًا لأنه يختبر اسم المضيف الذي يصل إليه المستخدمون فعليًا، وليس فقط ملفات الشهادات الموجودة على القرص.
غيّر أسلوبك بدلاً من فرض خطوات العقدة الواحدة إذا انطبقت أي من هذه الشروط:
commercial.keyلا يمكن لشهادة سابقة التحقق من صحة شهادة صادرة لزوج مفاتيح جديد.لا يكتمل التثبيت إلا عندما تتحقق جميع الشروط التالية: النجاح verifycrt، deploycrtوعودة خدمات Zimbra إلى حالة التشغيل، viewdeployedcrtوعرض الشهادة الجديدة، واستقبال اتصال TLS خارجي باسم المضيف الحقيقي لنفس الشهادة الصالحة دون تحذير بشأن الثقة أو اسم المضيف.
للاطلاع على صيغة الأوامر وسلوكها الخاص بكل إصدار، يُرجى الرجوع إلى وثائق أدوات الشهادات الرسمية من Zimbra . تستخدم الأمثلة هنا mail.example.comاسمًا افتراضيًا؛ استبدل الأسماء وملفات الشهادات وتفاصيل المؤسسة بالقيم المُخصصة لبيئتك.
قم بمسح صفحة صيانة Nextcloud العالقة بأمان باستخدام OCC، وتحقق مما إذا كانت الترقية غير مكتملة، وتأكد من أن المثيل جاهز للمستخدمين.
قم بتشخيص أخطاء تأجيل البريد الصادر في Zimbra على المنفذ 25. تحقق من قائمة الانتظار، وMX DNS، وجدران الحماية، وحظر الموفر، وقم بتكوين مرحل SMTP معتمد.
قم بإعداد خادم منزلي خفيف الوزن من نوع Matrix على Raspberry Pi 4 باستخدام Conduit و Docker و NGINX و HTTPS وعناصر التحكم في التسجيل والاتحاد والفحوصات.
أضف خوادم Jitsi Videobridge إلى نشر Jitsi Meet مشترك، وقم بتكوين التسجيل والوصول إلى جدار الحماية، وتحقق من اختيار الجسر، وتعرف على متى تكون هناك حاجة إلى Octo.
قم بتثبيت شهادة SSL تجارية على Zimbra بأمان: أنشئ طلب توقيع الشهادة (CSR)، وقم ببناء سلسلة CA، وتحقق من المفتاح والشهادة، وقم بنشرها، وأعد تشغيل الخدمات، وتأكد من HTTPS.
قم بتغيير شعار BigBlueButton الافتراضي، وأضف شعارًا إلى الاجتماعات الفردية، وافهم متى تتطلب العلامة التجارية الأوسع للواجهة إصدارًا مخصصًا للعميل.
تعرف على كيفية تحديد سجلات التدقيق القديمة لـ Zimbra وأرشفتها وضغطها وإزالتها، ومتى يجب تجنب اقتطاع ملف audit.log، وكيفية التحقق من استعادة مساحة القرص والتسجيل بشكل صحيح.
قم باستكشاف أخطاء اتصال خادم تخزين Kopano dagent وإصلاحها عن طريق التحقق من حالة الخادم، ومقبس الخادم، وأذونات مقبس Unix، والمستمعين عن بعد، واختبارات التسليم المتحكم بها.
قم بإصلاح أخطاء مهلة قفل الملفات في ownCloud عن طريق تحديد الأقفال المعاملاتية، ونقل تخزين القفل إلى Redis، والتحقق من المجموعات، وإعادة الاختبار بأمان.
قم باستكشاف أخطاء Matrix Synapse المتعلقة بـ OOM أثناء /sync عن طريق فحص ضغط الذاكرة، وضبط ذاكرة التخزين المؤقت بعناية، وعزل المزامنة الأولية، ومراقبة العمال.