FirewallD هو نظام جدار حماية معقد لأنظمة تشغيل Linux. يتم شحنه افتراضيًا على Fedora والعديد من أنظمة تشغيل Linux الأخرى ، ولسبب وجيه. إنه قوي وقابل للتكوين وآمن. لكن ليس من الرائع الإعداد يدويًا.
إذا كنت لا تريد الجدل حولك وترغب في تشغيل FirewallD على نظام خادم Ubuntu حتى تتمكن من متابعة عملك ، فهذا الدليل مناسب لك. تابع معنا حيث نوضح لك كيفية إعداد FirewallD على خادم Ubuntu بالطريقة السهلة!
تثبيت Webmin على خادم Ubuntu
إذا كنت ترغب في استخدام وحدة FirewallD المضمنة داخل Webmin على خادم Ubuntu ، فسيتعين عليك تثبيت تطبيق Webmin. لحسن الحظ ، يدعم Webmin نظام Ubuntu جيدًا.
لبدء تثبيت Webmin على خادم Ubuntu ، قم بتشغيل نافذة طرفية وقم بتسجيل الدخول إلى الجهاز عبر SSH. أو الجلوس على الخادم جسديا. بعد ذلك ، عندما يكون لديك حق الوصول إلى محطة خادم Ubuntu ، أدخل الأوامر أدناه لتشغيل Webmin.
wget http://prdownloads.sourceforge.net/webadmin/webmin_1.981_all.deb
sudo مناسب للتثبيت ./webmin_1.981_all.deb
يعد إعداد Webmin على خادم Ubuntu أمرًا سهلاً للغاية. ومع ذلك ، إذا كنت بحاجة إلى مزيد من الإرشادات حول كيفية تشغيل هذا البرنامج على نظامك ، فقد قمنا بتغطيتك. اتبع دليلنا حول كيفية إعداد Webmin على خادم Ubuntu.
تعيين كلمة مرور الجذر الخاصة بك
يتطلب استخدام Webmin web UI على خادم Ubuntu الوصول إلى كلمة مرور الجذر . ومع ذلك ، يقوم Ubuntu بإغلاق حساب الجذر افتراضيًا. لذلك ، يجب عليك إعداد كلمة المرور على حساب الجذر للوصول إليها.
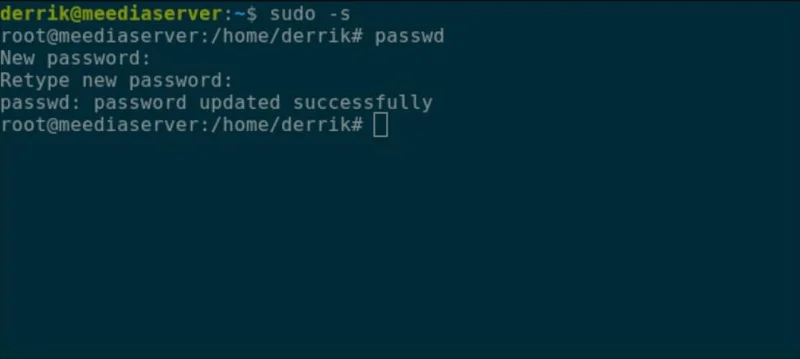
لإعداد كلمة المرور على حساب الجذر ، استخدم الأمر sudo -s للوصول إلى الجذر. يمنحك هذا الأمر الجذر بشكل غير مباشر.

sudo -s
مع الوصول إلى مستوى الجذر ، حان الوقت لتغيير كلمة المرور. باستخدام الأمر passwd ، أبلغ Ubuntu أنه سيتم تغيير كلمة مرور الجذر. للحصول على أفضل النتائج ، تأكد من أن كلمة مرور الجذر آمنة وسهلة التذكر.
ملاحظة: إذا كنت بحاجة إلى مساعدة في إنشاء كلمة مرور ، فتحقق من StrongPasswordGenerator .
passwd
الآن بعد أن تم إعداد حساب الجذر لخادم Ubuntu بشكل صحيح ، ستتمكن من تسجيل الدخول إلى Webmin Web UI. للوصول إلى واجهة مستخدم الويب ، افتح علامة تبويب جديدة في متصفح الويب المفضل لديك وقم بزيارة الرابط أدناه.
http: // YOUR_UBUNTU_SERVER_IP_ADDRESS_OR_HOSTNAME: 10000
تثبيت حزمة "جدار الحماية" على خادم أوبونتو
يتعذر على Webmin التفاعل مع FirewallD على نظام خادم Ubuntu إلا إذا تم تثبيت حزمة "firewalld". للأسف ، على عكس الكثير من وحدات Webmin النمطية الأخرى ، لا يستطيع Webmin تثبيت الحزمة تلقائيًا. يجب أن تفعل ذلك بنفسك.
لتثبيت حزمة "جدار الحماية" في Webmin ، اتبع الإرشادات خطوة بخطوة أدناه.
الخطوة 1: قم بتسجيل الدخول إلى واجهة مستخدم Webmin باستخدام "root" كاسم مستخدم وكلمة مرور قمت بتعيينها ككلمة مرور.
الخطوة 2: ابحث عن القائمة في الشريط الجانبي الأيسر وانقر عليها بالماوس.
الخطوة 3: انقر على أيقونة المحطة الطرفية في الشريط الجانبي في الأسفل. سيؤدي هذا الزر إلى تشغيل نافذة طرفية داخل متصفحك مباشرةً مع الوصول إلى الجذر.
الخطوة 4: قم بتثبيت حزمة "firewalld" على خادم Ubuntu باستخدام الأمر apt install.
apt تثبيت جدار الحماية- y
الخطوة 5: بعد تثبيت حزمة "firewalld" على خادم Ubuntu الخاص بك ، ستحتاج إلى إلغاء حظر المنفذ 10000 عبر TCP ، لأن جدار الحماية الجديد الخاص بك سوف يحجبك عن Webmin UI.
لإلغاء الحظر ، ارجع إلى محطة SSH التي استخدمتها لتثبيت Webmin وأدخل الأمرين أدناه.
sudo firewall-cmd - دائم - إضافة منفذ = 10000 / tcp

sudo firewall-cmd - إعادة تحميل
عند تحديث جدار الحماية ، اضغط على F5 في المستعرض لتحديث Webmin. ثم ، انقر فوق الزر "تحديث الوحدات" في الجزء السفلي من الشريط الجانبي.
تكوين جدار الحماية في Webmin
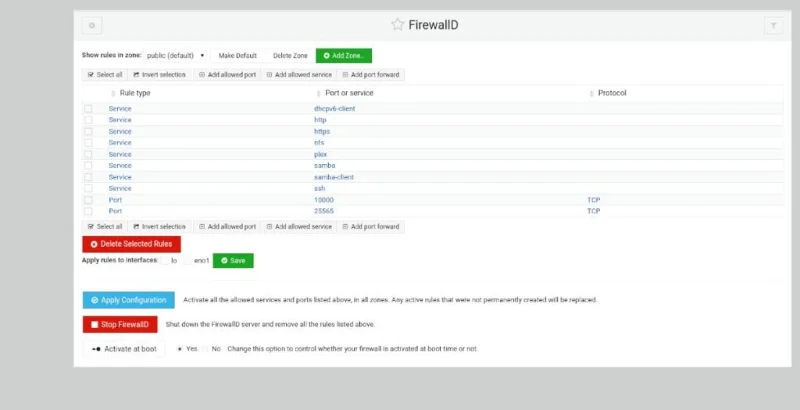
قم بالوصول إلى قسم "الشبكات" في Webmin في الشريط الجانبي. ثم ، انقر فوق الزر "Linux Firewall" واتبع الإرشادات خطوة بخطوة أدناه.
مضيفا المنافذ

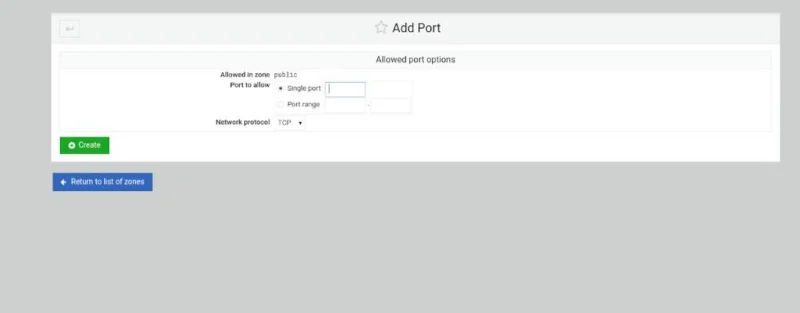
الخطوة 1: في قسم جدار الحماية ، ابحث عن الزر "إضافة منفذ مسموح به .." وانقر فوقه بالماوس لإضافة منفذ جديد إلى جدار الحماية.
الخطوة 2: بعد النقر فوق الزر "إضافة منفذ مسموح به" ، سيفتح جدار الحماية نافذة "خيارات المنفذ المسموح به". من هنا ، ابحث عن "منفذ واحد" وأدخل المنفذ الفردي في المربع. أو ، إذا كان نطاقًا من المنافذ ، فأدخل النطاق في قسم "نطاق المنفذ".
الخطوة 3: بمجرد إدخال تفاصيل المنفذ ، ابحث عن قسم "بروتوكول الشبكة" وقم بتعيينه إما على TCP أو UDP.
الخطوة 4: ابحث عن الزر الأخضر "إنشاء" وحدده لإضافته إلى قائمة القواعد الخاصة بك.
إضافة الخدمة

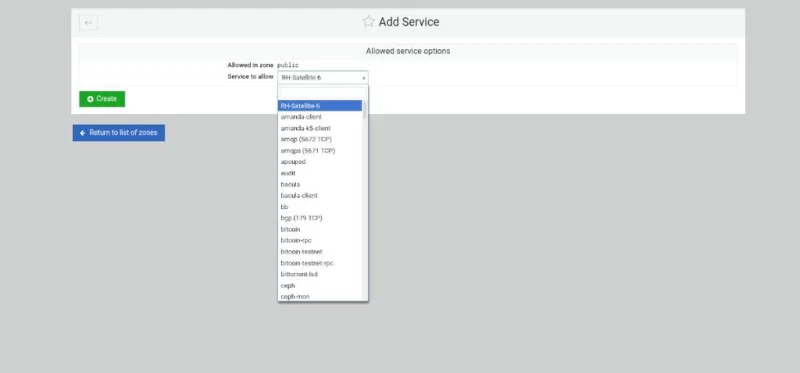
الخطوة 1: حدد زر "إضافة الخدمة المسموح بها" لفتح قائمة الخدمة المسموح بها.
الخطوة 2: ابحث عن منطقة "Service to allow" وانقر عليها بالماوس. ثم اكتب في مربع البحث اسم الخدمة التي ترغب في السماح بها عبر جدار الحماية.
الخطوة 3: حدد الزر الأخضر "إنشاء" لإضافة خدمتك الجديدة إلى قواعد جدار الحماية.
مضيفا الميناء إلى الأمام

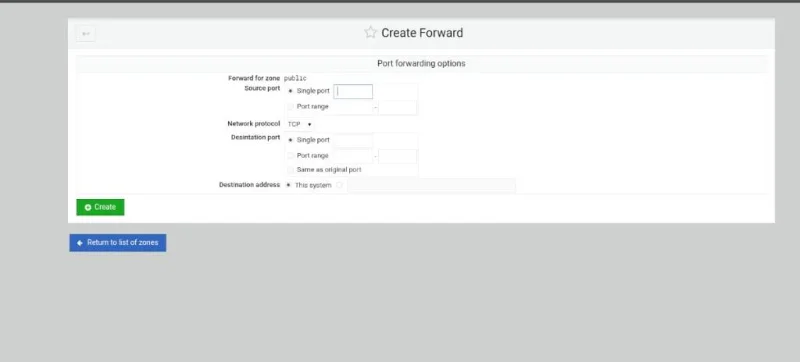
الخطوة 1: حدد الزر "إضافة منفذ إلى الأمام" داخل منطقة قواعد جدار الحماية.
الخطوة 2: ابحث عن مربع "منفذ واحد" وأدخل المنفذ الذي ترغب في إعادة توجيهه. أو حدد مربع "نطاق المنفذ" لإضافة مجموعة من المنافذ.
الخطوة 3: ابحث عن "منفذ الوجهة" وأدخل منفذًا منفردًا أو نطاق منفذ.
الخطوة 4: حدد الزر "إنشاء" لإضافة القواعد إلى جدار الحماية.